CVE-2026-0594-ListSiteContributors-Plugin-Exploit
🛡️ Descrição
CVE-2026-0594 é uma vulnerabilidade crítica de Cross-Site Scripting Refletido (XSS) encontrada no plugin WordPress List Site Contributors. Este exploit automatiza a descoberta de endpoints vulneráveis via API REST do WordPress (wp-json) e executa um payload especializado através do parâmetro alpha.
Ao explorar esta vulnerabilidade, um atacante pode:
- Contornar Autenticação via falsificação HMAC e roubo de cookies de sessão.
- Exfiltrar Dados Sensíveis (PII) e configuração do sistema.
- Executar JavaScript Arbitrário no contexto do navegador da vítima.
🚀 Funcionalidades
- Descoberta Dinâmica de Slugs: Busca automaticamente todas as páginas do site via WP-JSON.
- Varredura Concorrente: Usa Goroutines do Go para testar múltiplos slugs simultaneamente.
- Saída Limpa: Exibe apenas alvos vulneráveis confirmados em formato profissional.
- Verificação Automatizada: Verifica duplamente a reflexão do payload antes de reportar.
🛠️ Instalação e Requisitos
- Requisito: Instale Go (versão 1.19 ou superior).
- Clone/Download: Salve o arquivo
CVE-2026-0594.go no seu sistema.
💻 Uso
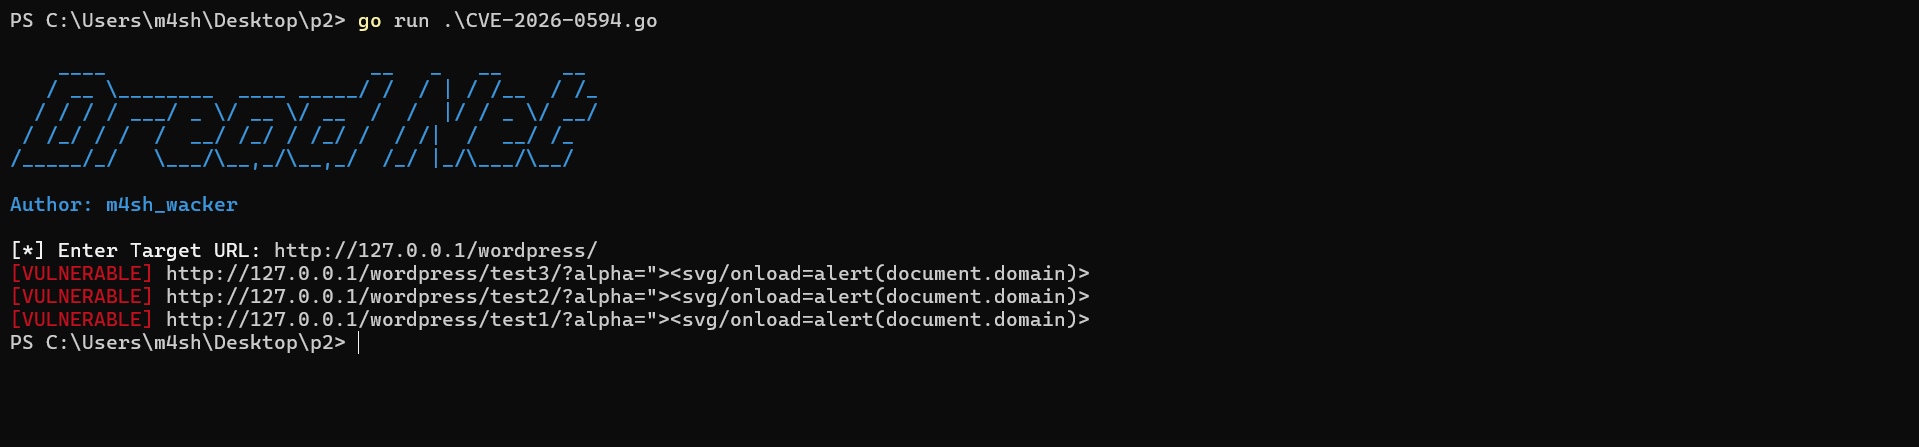
Para executar o exploit, navegue até o diretório do projeto e use o seguinte comando:
go run CVE-2026-0594.go
 m4sh-wacker/cve-2026-0594-listsitecontributors-plugin-exploit

