luemmelsec/apex
Framework de Pós-Exploração Azure

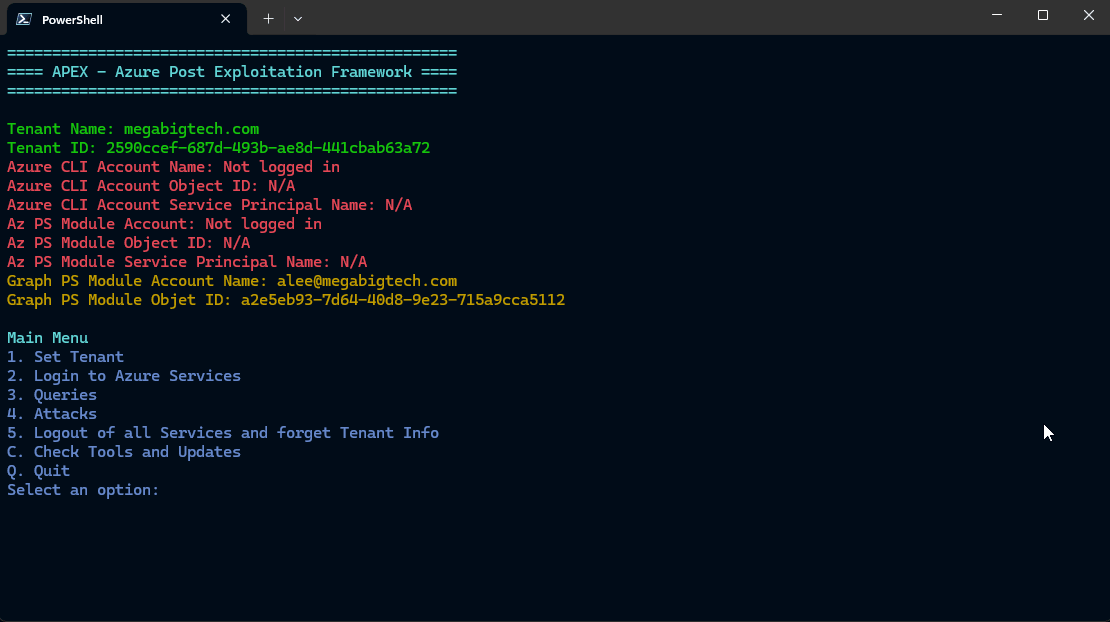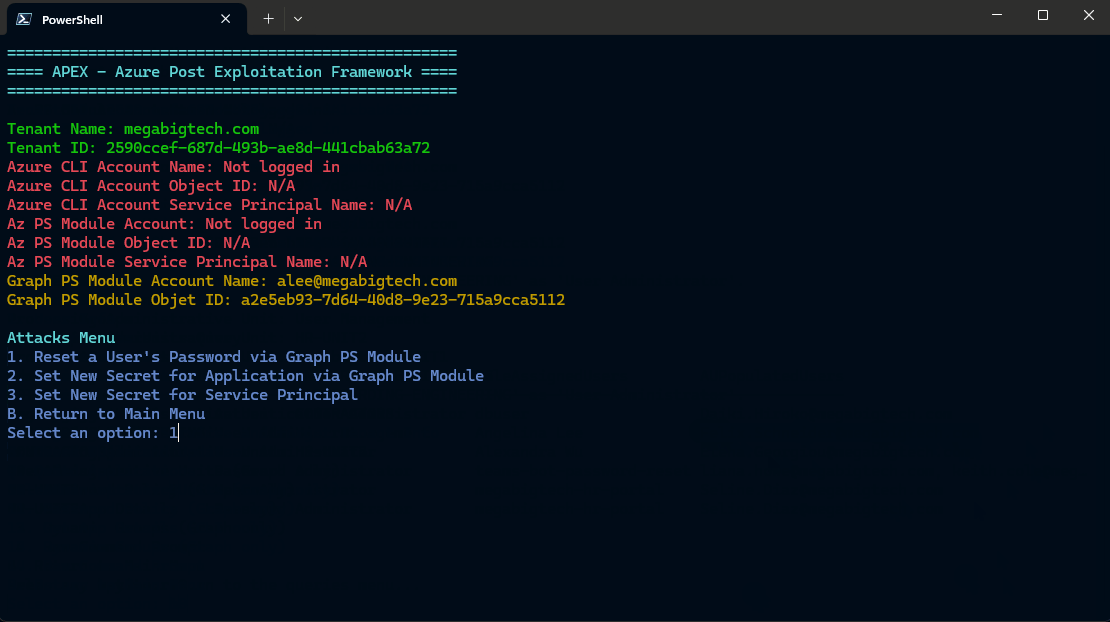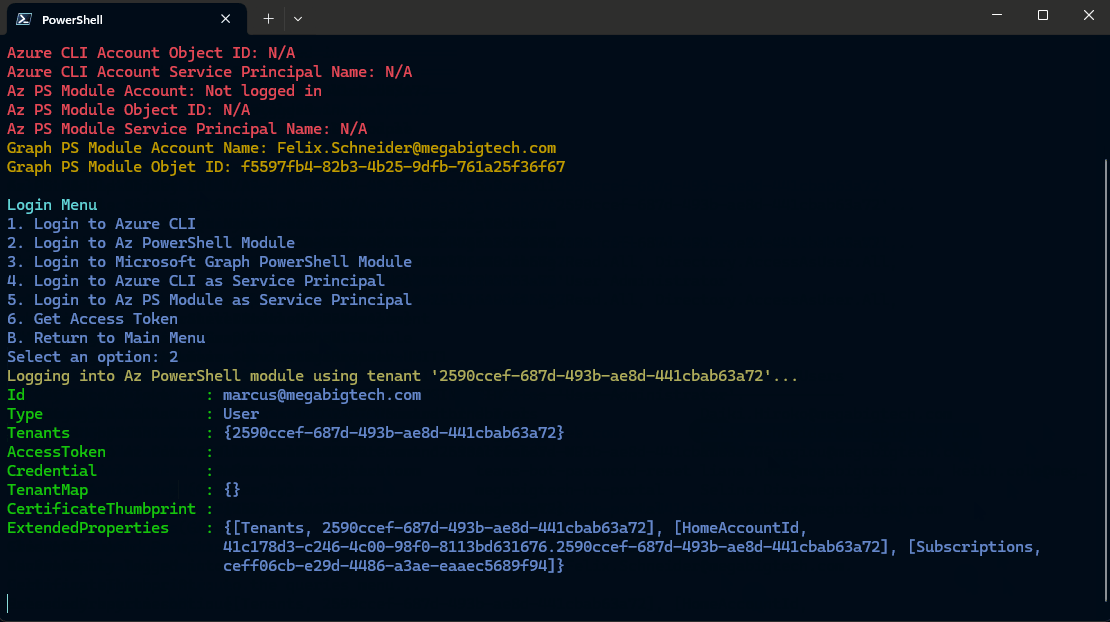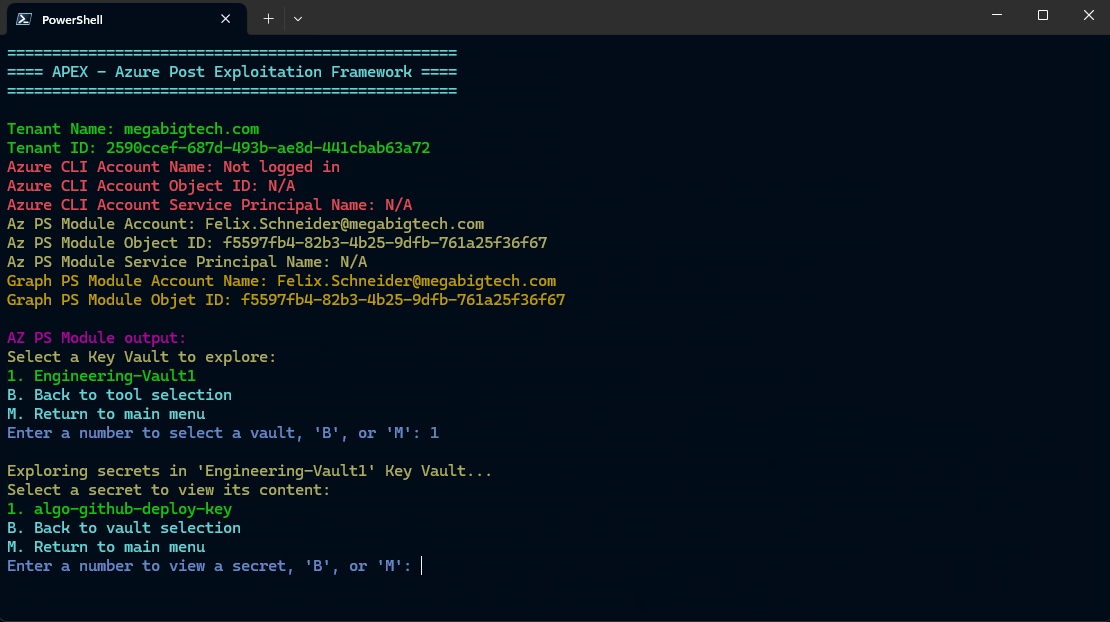
Uma tentativa de facilitar tarefas de pós-exploração quando já temos algum tipo de credencial de uma conta relacionada ao Azure.
Para ser honesto, não é nada de novo ou espetacular. Apenas minha velha preguiça criando alguns atalhos para não precisar lembrar de todos os comandos repetidamente.
O APEX é construído sobre uma arquitetura modular que combina:
Possui consultas e ataques pré-construídos que você pode usar para acelerar as coisas e também para não esquecer de verificar determinados itens.
Basta executar o APEX via IEX ou .\APEX.ps1, como preferir.
Certifique-se de usar o PS7, pois algumas funções podem não estar disponíveis ou não funcionar com versões anteriores do PowerShell.
Os primeiros passos são definir um tenant e fazer login nas três ferramentas.
Depois disso, tudo gira em torno do menu Queries e Attack.
Use as consultas integradas para obter rapidamente uma visão geral das capacidades da sua conta atual.
Aproveite a combinação da saída das três ferramentas, obtendo o máximo de informações possível sobre o que lhe interessa.
Alguns recursos, como o menu Storage e Key Vault, permitem uma navegação fácil pelos recursos disponíveis, tornando muito simples encontrar o material valioso e exfiltrá-lo.
Mais sobre isso no YouTube: https://www.youtube.com/watch?v=wDbf-JVsW5c