
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-22965 — Vulnerabilidade Spring4Shell RCE - CVE-2022-22965 | Kitploit

Ferramentas/GitHubGitHub/lucaspdiniz/cve-2022-22965
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoShellcodeExploração de Aplicações WebTestes de Penetração
GitHublucaspdiniz/cve-2022-22965

CVE-2022-22965

Vulnerabilidade Spring4Shell RCE - CVE-2022-22965

Ver Repositório
1129há 2 anosAinda não revisado
Compartilhar

Vulnerabilidade Spring4Shell - CVE-2022-22965 📕

  • Introdução

A vulnerabilidade spring4shell foi nomeada desta forma devido a 2 vulnerabilidades encontradas e amplamente exploradas por atacantes no início de 2022. Uma destas vulnerabilidades está no componente do framework chamado "Spring Cloud Functions" (menos crítica) e uma segunda e mais crítica componente sendo o coração do framework chamado "Spring Core". Com estas 2 vulnerabilidades críticas, gerou-se uma piada da comunidade relacionando outra vulnerabilidade crítica divulgada em 2021 chamada Log4shell.

Como Funciona?

Uma das características do Spring MVC é que ele instancia e preenche automaticamente um objeto de uma classe especificada quando uma requisição é feita com base nos parâmetros enviados para o endpoint. Em termos simples, isso poderia ser abusado para sobrescrever atributos importantes da classe pai, resultando em execução remota de código. A maioria dos exploits para a vulnerabilidade Spring4Shell opera forçando a aplicação a escrever um arquivo .jsp malicioso no servidor web. Este webshell pode então ser executado para obter execução remota de comandos sobre o alvo.

Limitações

Para que esta exploração aconteça, é necessário seguir uma sequência de fatores que tornam o ambiente vulnerável à importação deste arquivo jsp, são eles;

  • Spring Core antes da versão 5.2 (versões 5.3.0-17 e 5.2.0-19).
  • Java Development Kit (JDK) maior ou igual a 9.
  • Apache Tomcat como servidor para a aplicação Spring, empacotado como um WAR.
  • Dependência dos componentes spring-webmvc e/ou spring-webflux do Spring Framework.

Vamos ao POC

Para esta exploração, usaremos um script já criado para este fim chamado poc.py anexado a este mesmo repositório.

[!note]
O script (poc.py) para este POC está disponível neste mesmo repositório, verifique acima.

Sempre use a ajuda do script quando disponível, será mais claro para entender.

Este ataque requer um método http post para poder transmitir o arquivo para o servidor. No servidor que estamos executando para ataque, há um POST que podemos encontrar no view-source da página.

Esta é uma página simples onde um email é registrado para notificação.
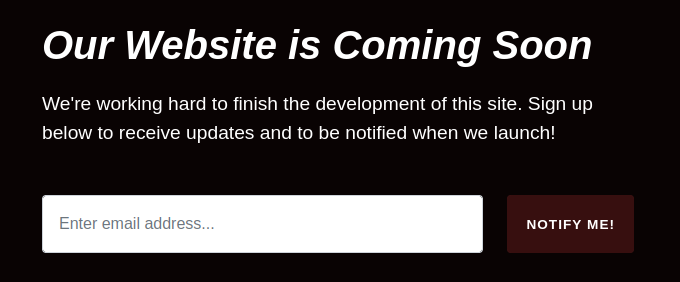
no view-source encontramos o post deste formulário com action para /.

vamos usar nosso script para explorar este servidor web. Lembrando que precisamos executar o ataque na action do POST, neste caso, na raiz /.

O webshell foi enviado com sucesso! Vamos acessar o link gerado pelo script para confirmar a exploração.

Feito! Conseguimos explorar a vulnerabilidade enviando um webshell para o servidor web.

Correção ✅

Para remediar o Spring4Shell, certifique-se de que está usando uma versão do Spring lançada após o patch 18 da versão menor 5.3 (ou seja, após 5.3.18), ou após o patch 20 se estiver usando a versão menor 5.2 (ou seja, após 5.2.20). Atualizar a versão do framework é suficiente para remover a vulnerabilidade de suas aplicações.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




