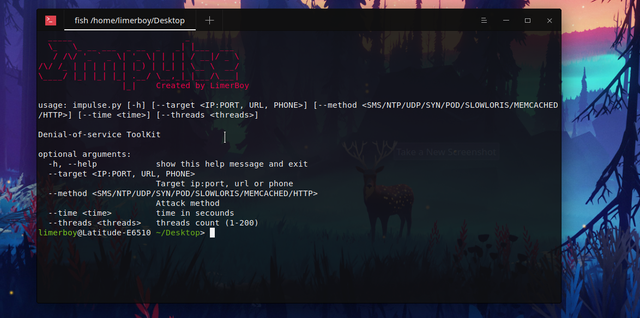
 limerboy/impulse
💣 Kit de Ferramentas de Negação de Serviço Impulse

| Método | Alvo | Descrição |
|---|---|---|
| SMS | TELEFONE | Envia uma quantidade massiva de mensagens SMS e chamadas para um único alvo |
| Envia uma quantidade massiva de mensagens de Email para um alvo | ||
| NTP | IP:PORTA | Amplificação NTP é um tipo de ataque Distribuído de Negação de Serviço (DDoS) no qual o atacante explora servidores NTP (Network Time Protocol) publicamente acessíveis para sobrecarregar o alvo com tráfego UDP (User Datagram Protocol). |
| SYN | IP:PORTA | Um ataque SYN flood (ataque de meia-abertura) é um tipo de ataque de negação de serviço (DDoS) que visa tornar um servidor indisponível para tráfego legítimo, consumindo todos os recursos disponíveis do servidor. |
| UDP | IP:PORTA | Um ataque UDP flood é um tipo de ataque de negação de serviço no qual um grande número de pacotes UDP (User Datagram Protocol) são enviados a um servidor alvo com o objetivo de sobrecarregar a capacidade desse dispositivo de processar e responder. O firewall que protege o servidor alvo também pode se esgotar como resultado da inundação UDP, resultando em negação de serviço ao tráfego legítimo. |
| POD (Ping da Morte) | IP | Ping da Morte (também conhecido como PoD) é um tipo de ataque de Negação de Serviço (DoS) no qual um atacante tenta travar, desestabilizar ou congelar o computador ou serviço alvo enviando pacotes malformados ou sobredimensionados usando um simples comando ping. |
| ICMP | IP:PORTA | Inundação de ping, também conhecida como inundação ICMP, é um ataque comum de Negação de Serviço (DoS) no qual um atacante derruba o computador de uma vítima sobrecarregando-o com pedidos de eco ICMP, também conhecidos como pings. |
| HTTP | URL | Inundação HTTP é um tipo de ataque Distribuído de Negação de Serviço (DDoS) no qual o atacante manipula requisições HTTP e POST não desejadas para atacar um servidor web ou aplicação. Estes ataques frequentemente usam computadores interconectados que foram tomados com a ajuda de malware como Cavalos de Troia. |
| Slowloris | IP:PORTA | Slowloris é um programa de ataque de negação de serviço que permite a um atacante sobrecarregar um servidor alvo abrindo e mantendo muitas conexões HTTP simultâneas entre o atacante e o alvo. |
| Memcached | IP:PORTA | Um ataque distribuído de negação de serviço (DDoS) do tipo memcached é um tipo de ciberataque no qual um atacante tenta sobrecarregar uma vítima alvo com tráfego de internet. O atacante falsifica requisições para um servidor UDP memcached vulnerável, que então inunda a vítima alvo com tráfego de internet, potencialmente sobrecarregando os recursos da vítima. Enquanto a infraestrutura de internet do alvo está sobrecarregada, novas requisições não podem ser processadas e o tráfego regular não consegue acessar o recurso de internet, resultando em negação de serviço. |
Windows:
add python to PATHpip install -r requirements.txtpython impulse.py --helpLinux:
sudo apt updatesudo apt install python3 python3-pip git -ygit clone https://github.com/LimerBoy/Impulsecd Impulse/pip3 install -r requirements.txtpython3 impulse.py --helpTermux:
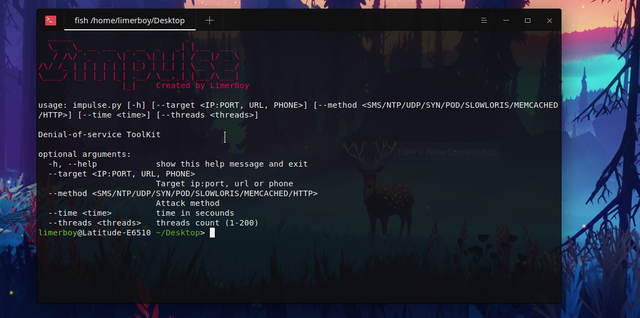
pkg updatepkg install python3 python3-pip git -ygit clone https://github.com/LimerBoy/Impulsecd Impulse/pip3 install -r requirements.txtpython3 impulse.py --helppython3 impulse.py --method SMS --time 20 --threads 15 --target +380123456789

bc1q3m8t7shcge2smsxwm2fnwlet3j8km9q6jeqw0lLMcv6gt2YHDFR6t4Mb8SimKL4BsRzUpzKSTCEo2JkogrpMkQUvEDZs2UhtYi7YgYbrV30xbf7DaCaa1b96d3B61A92418C09910EEAe1bb3C13





