Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/leobeosab/sharingan
ReconhecimentoEscaneamento de PortasEnumeração de DNS e SubdomíniosColeta de InformaçõesTestes de Penetração
GitHubleobeosab/sharingan

sharingan

Ferramenta de reconhecimento de Segurança Ofensiva

Ver Repositório
9114101há 5 anosRevisado pelo Kitploit
Compartilhar

Sharingan

Sharingan é uma multiferramenta de reconhecimento para segurança ofensiva / bug bounty

WIP, será que algum dia terminarei? Quem sabe

Clonando para desenvolvimento

Fora do seu gopath git clone https://github.com/leobeosab/sharingan

Instalação

go get github.com/leobeosab/sharingan/cmd/sharingancli

Dependências

  • NMap
  • Go

Uso

Nota

A ordem dos parâmetros é importante, deve ser sharingancli [globalflags] command [commandflags]. Se isso não é uma funcionalidade desejada, posso mudar, mas gosto de como fica limpo.

DNS

bruteforce

DNS realiza varredura no alvo com uma wordlist fornecida por você

sharingancli --target targetname dns --dns-wordlist ~/path/to/wordlist --root-domain target.com

dns example gif

addsubs

Adiciona subdomínios ao armazenamento do programa a partir do stdin usando pipes

cat subs | sharingancli --target targetname dns addsubs

Scan

Escaneia todos os hosts disponíveis que foram armazenados no alvo usando nmap

sharingancli --target target scan

scan_example_gif

interactive

Escaneia um único host a partir da lista de subdomínios armazenados no alvo

sharingancli --target target scan interactive
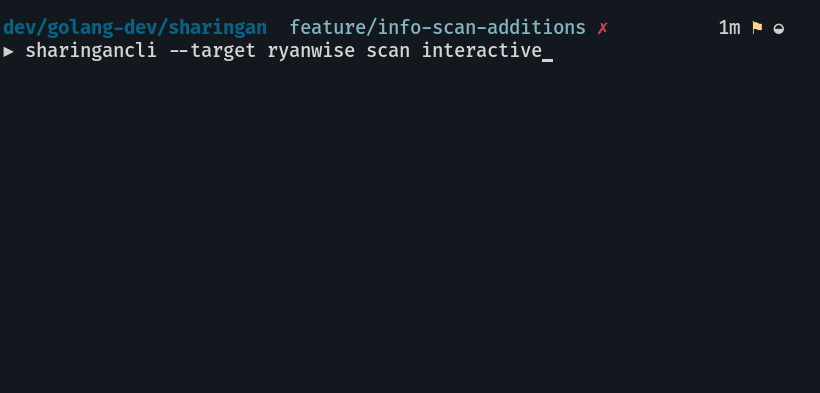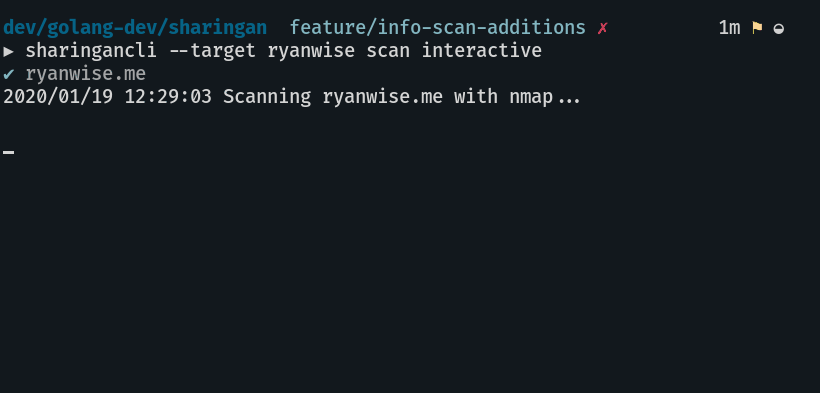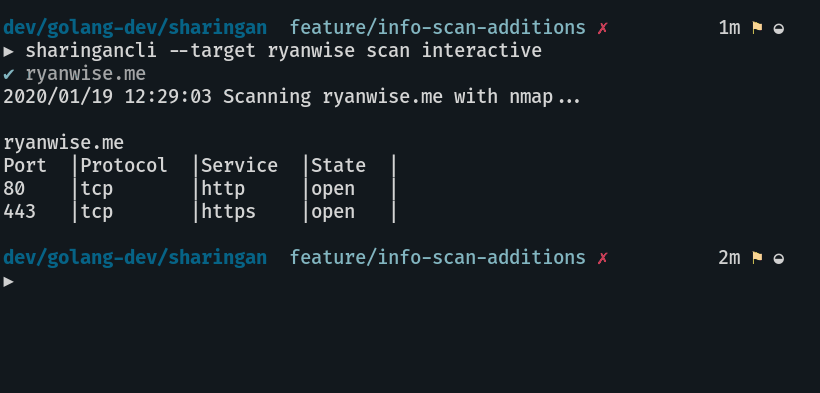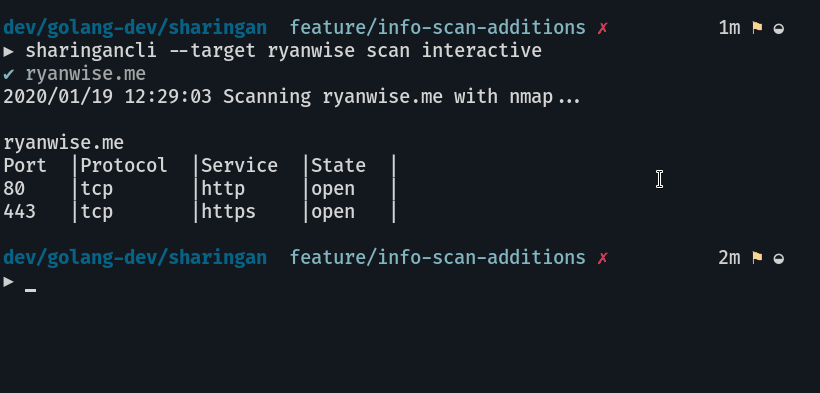
scan interactive_example gif

info

domains

Exibe todos os domínios como uma lista no stdout

sharingancli --target target info domains

info example

Funcionalidades futuras

  • Varredura de diretórios por força bruta -- Atualmente em desenvolvimento
  • Exportação de arquivos JSON e regulares
  • Escaneamentos automatizados através de um daemon?
  • Adicionar uma forma de fazer escaneamento SYN / -sS [ deve ser root, então apresenta um desafio ]
  • Possível interface web / exportação HTML
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →