
 leekenghwa/cve-2023-46003
Prova de conceito para uma vulnerabilidade de XSS armazenado no i-doit Pro 25 e versões anteriores, demonstrando a injeção de payload por meio de múltiplos parâmetros e componentes para exploração autenticada.

O i-doit Pro 25 e versões anteriores são vulneráveis a uma vulnerabilidade de XSS Armazenado. Isso pode permitir que atacantes autenticados remotos (com privilégios baixos ou altos) armazenem dados perigosos (payload XSS ou página HTML falsa) em um banco de dados, que acionará o payload XSS quando a página web for carregada.
Descrição do produto: i-doit é uma documentação de TI baseada na web e CMDB (Banco de Dados de Gerenciamento de Configuração) desenvolvido pela synetics GmbH. O i-doit Pro é a versão comercial do software e requer uma licença paga. Ele vem com recursos adicionais, suporte profissional e atualizações e melhorias regulares. Os usuários precisam adquirir uma licença para usar o i-doit Pro, e o custo varia de acordo com o número de usuários e recursos necessários.
Descrição da vulnerabilidade: Descobrimos que esta aplicação web permite que qualquer usuário autenticado armazene dados perigosos (payload XSS ou página HTML falsa) em um banco de dados, que será acionado quando a página web for carregada.
Página Web Afetada: /?moduleID e /index.php
Parâmetros e Componentes Afetados : 'Title' , 'SYSID prefix' , 'Language content' , 'Automatic Inventory number' , 'objectTitle' , 'Description'
Nota: os parâmetros afetados foram reconhecidos pelos desenvolvedores, pois há mais de 20 parâmetros no total.
Componentes Afetados : Dashboard


criar novo objeto
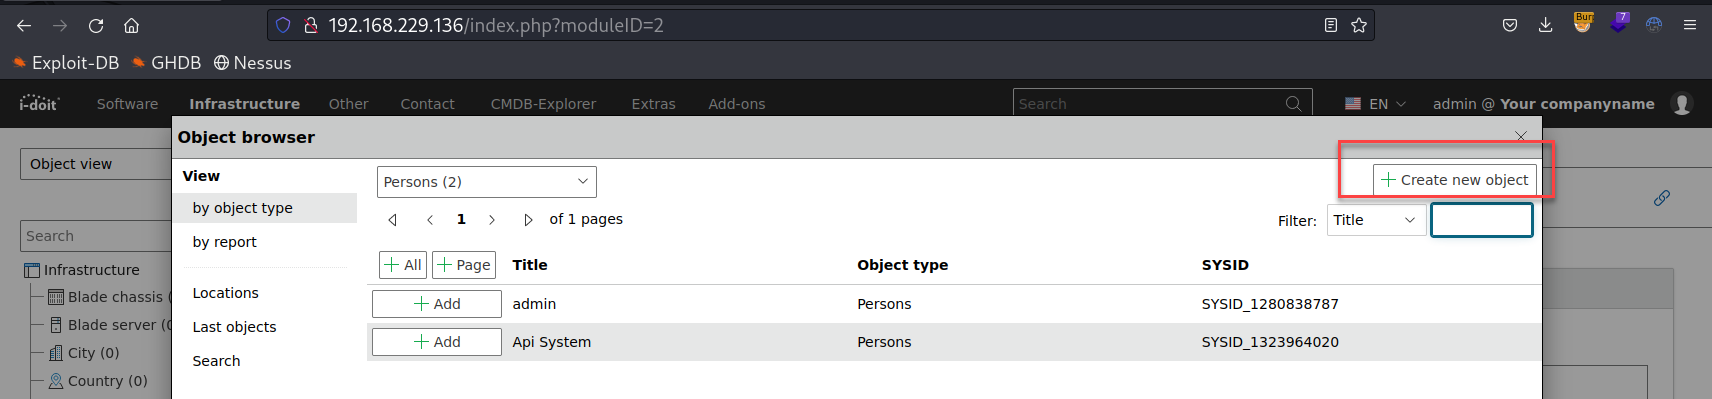
inserir o payload XSS ou página HTML falsa para enganar os usuários.
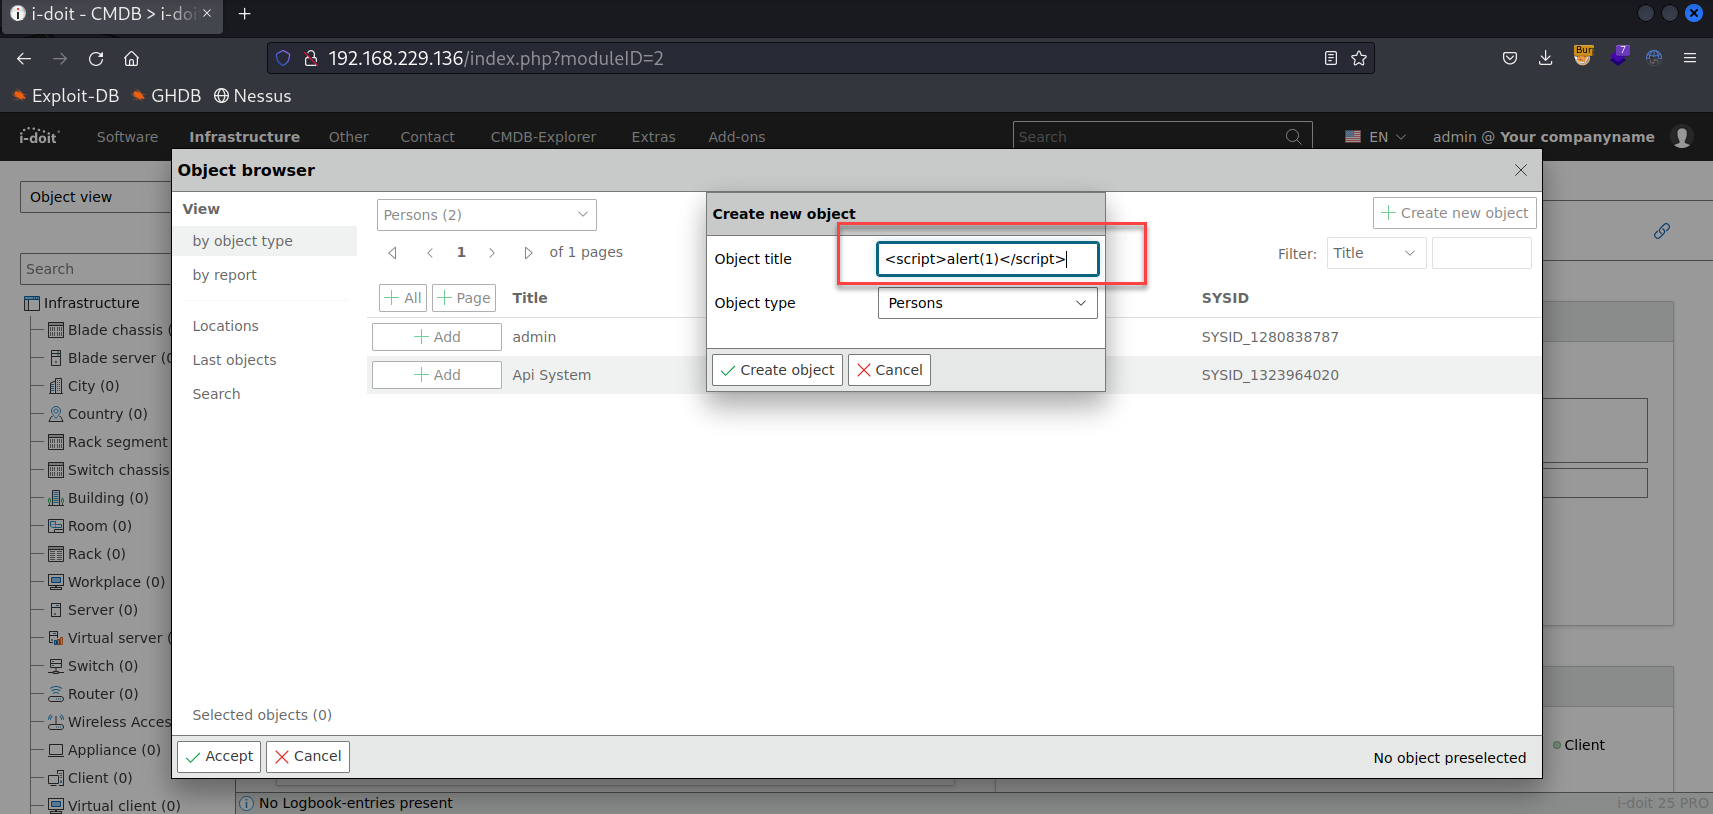
após salvar, o payload pode ser acionado quando a página web for carregada.

Componentes Afetados : Software


Componentes Afetados : Extras
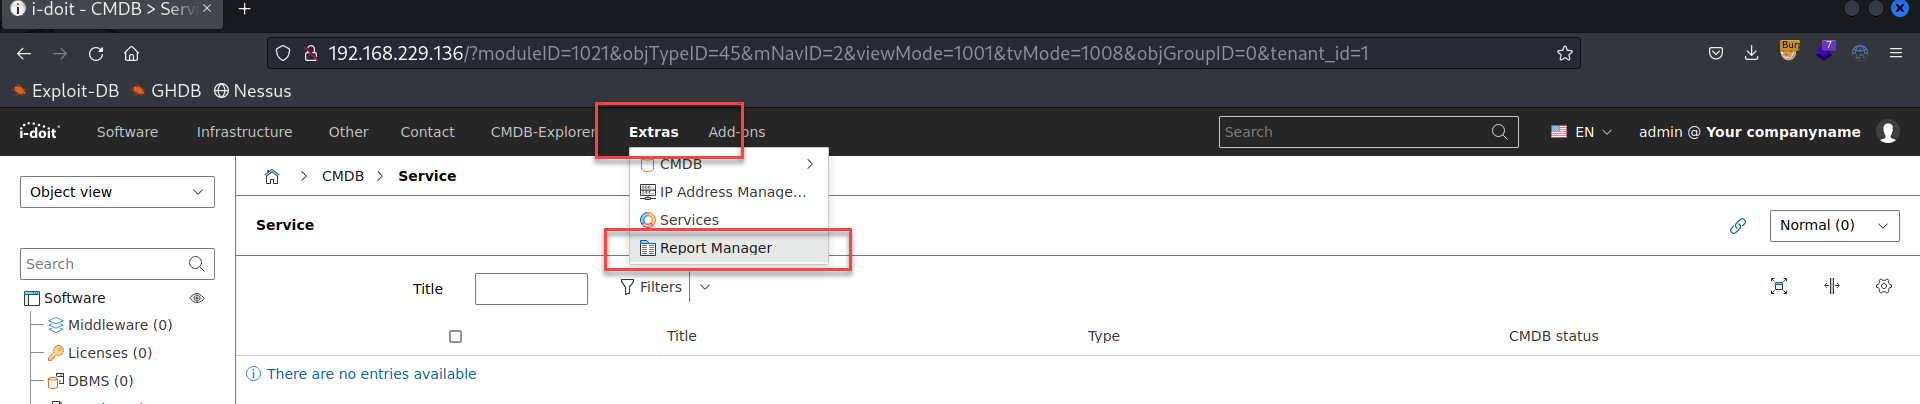

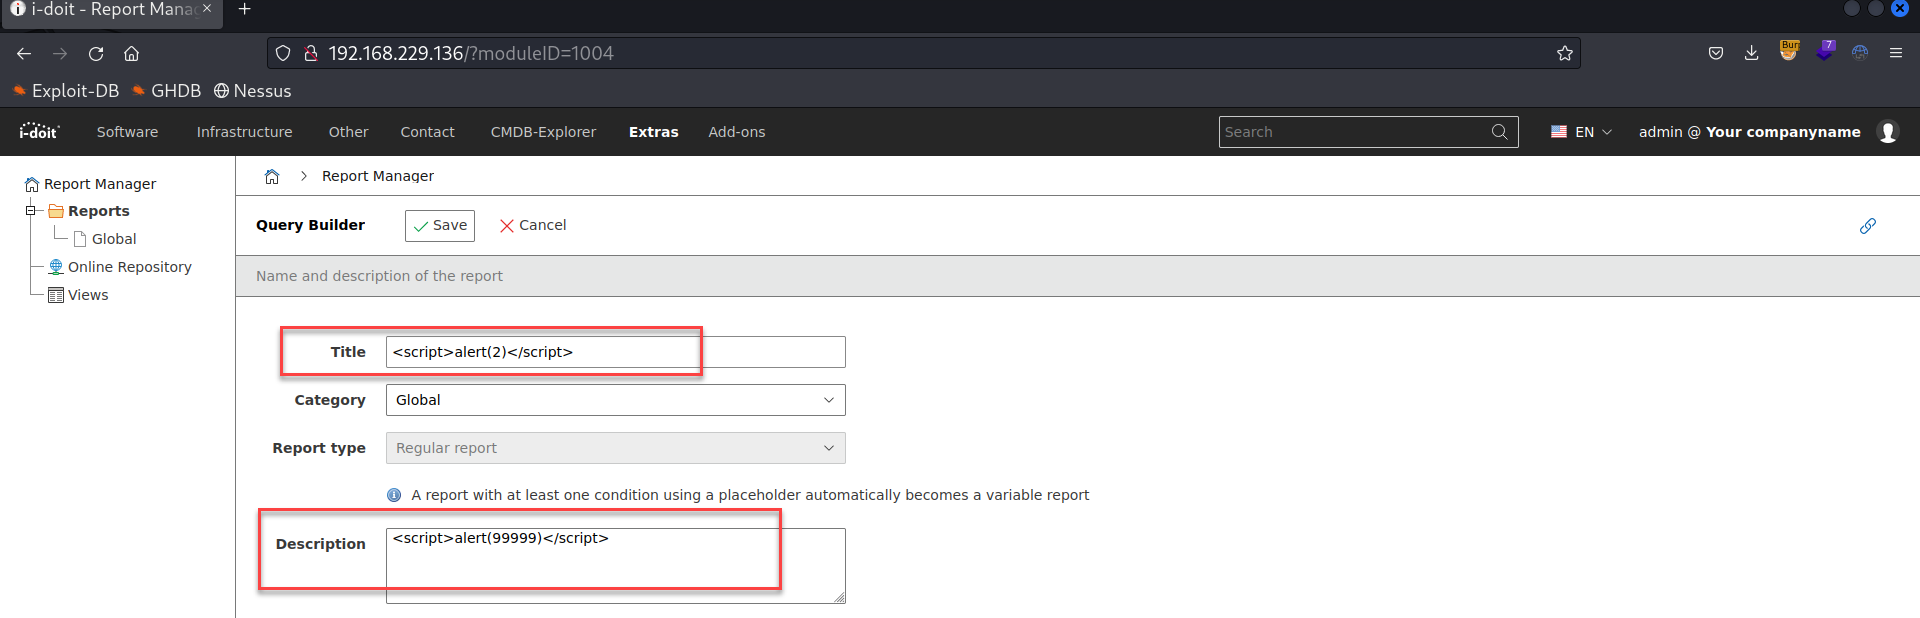
Insira o payload XSS ou página web falsa


