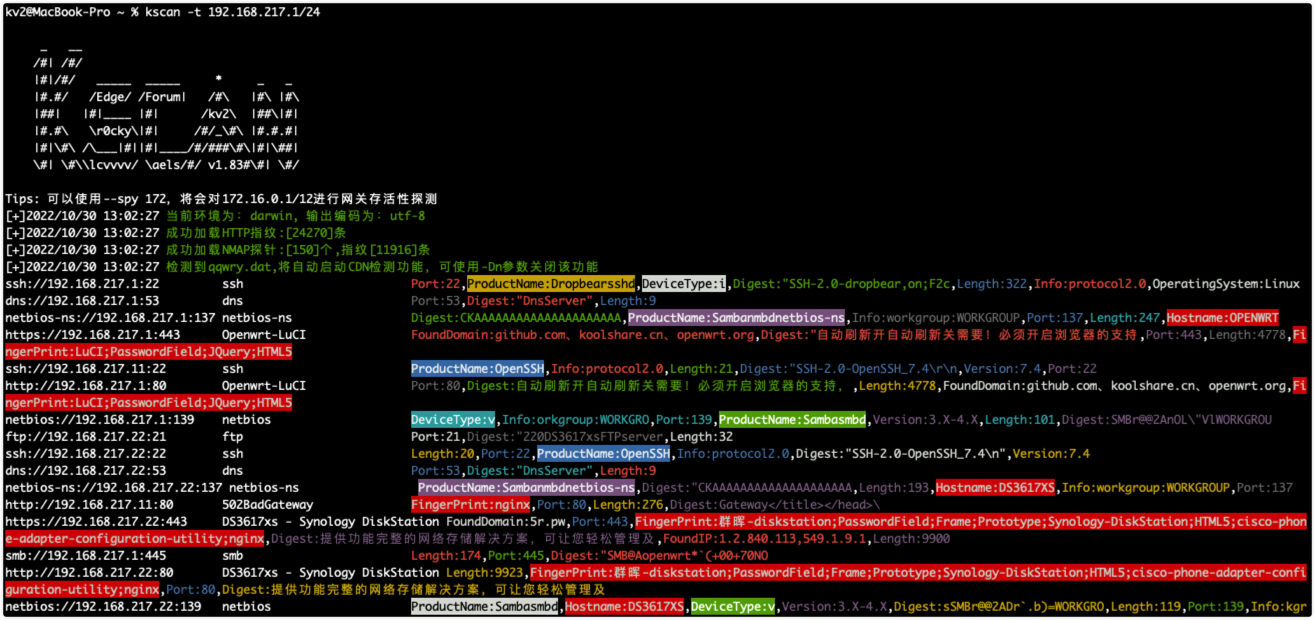
 lcvvvv/kscan
Scanner de portas multiprotocolo com reconhecimento de impressões digitais, detecção de serviços e teste de autenticação por força bruta. Suporta 1200+ protocolos, 10000+ impressões digitais e reconhecimento automatizado de rede.


[[中文 Readme]][url-doczh] | [[English Readme]][url-docen]
     _   __
    /#| /#/    Ferramenta de varredura abrangente leve by:kv2
    |#|/#/  _____  _____     *     _   _
    |#.#/  /Edge/ /Forum\   /#\   /#\ /#\
    |##|  |#|____ |#|      /Kv2\  |##\|#|
    |#.#\  \r0cky\|#|     /#/_\#\ |#.#.#|
    |#|\#\/\___|#||#|____/#/Rui\#\|#|\##|
    \#| \#\lcvvvv/ \aels/#/ v1.87#\#/ \#/
Kscan é um scanner abrangente desenvolvido puramente em Go, com recursos de varredura de portas, detecção de protocolo, identificação de impressões digitais e força bruta. Suporta mais de 1200 protocolos, mais de 10000 impressões digitais de protocolo, mais de 20000 impressões digitais de aplicativos e mais de 10 protocolos de força bruta.
Atualmente, já existem muitas ferramentas para varredura de ativos, identificação de impressões digitais e detecção de vulnerabilidades, incluindo algumas excelentes. No entanto, o Kscan tem algumas ideias diferentes.
O Kscan espera aceitar vários formatos de entrada, sem a necessidade de classificar os objetos de destino antes do uso, como distinguir entre IPs ou URLs. Isso certamente aumenta a carga de trabalho do usuário. Todos os itens podem ser inseridos e reconhecidos normalmente. Se for um URL, o caminho será preservado para detecção; se for apenas IP:PORTA, a porta será priorizada para reconhecimento de protocolo. Atualmente, o Kscan suporta três métodos de entrada (-t,--target|-f,--fofa|--spy).
O Kscan não verifica o protocolo da porta apenas com base no número da porta e no protocolo comum para ganhar eficiência, nem detecta apenas ativos da web. Nesse aspecto, o Kscan valoriza mais a precisão e a abrangência. Somente um reconhecimento de protocolo de alta precisão pode fornecer boas condições de detecção para a camada de aplicação subsequente.
O Kscan não adota uma abordagem modular simples de empilhamento de funções, como um módulo para obter o título sozinho, outro para obter informações SMB etc., executando e gerando resultados independentemente. Em vez disso, gera informações de ativos por porta. Por exemplo, se o protocolo da porta for HTTP, ele automaticamente fará o reconhecimento de impressões digitais e obterá o título; se o protocolo da porta for RPC, tentará obter o nome do host, etc.
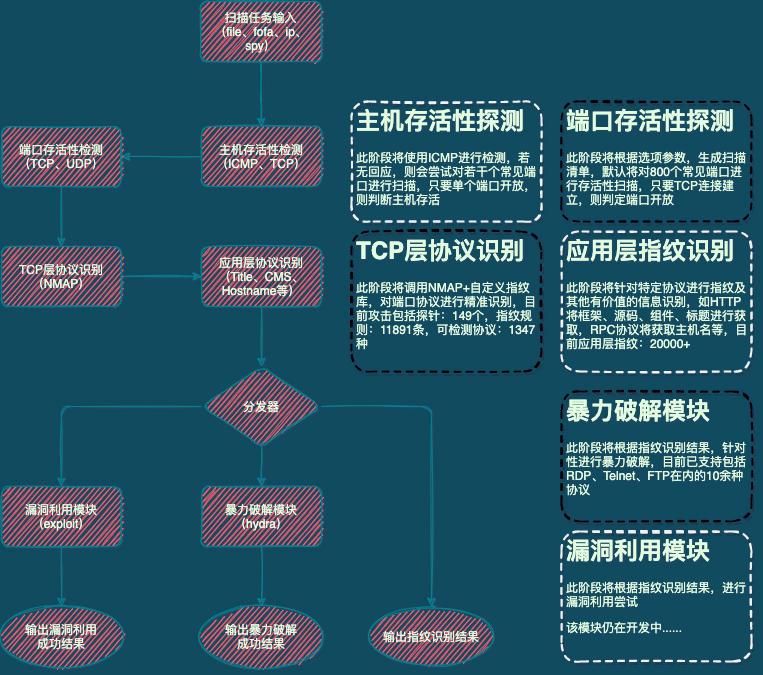
Atualmente, o Kscan possui 3 maneiras de inserir alvos
Endereço IP: 114.114.114.114
Faixa de endereços IP: 114.114.114.114-115.115.115.115
URL: https://www.baidu.com
Arquivo: /tmp/target.txt
[vazio]: Detectará o endereço IP local e explorará o segmento B onde o IP local está localizado.
[all]: Explorará todos os endereços de rede privada (192.168/172.32/10 etc.)
Endereço IP: Explorará o segmento B onde o endereço IP especificado está localizado.
Palavra-chave de pesquisa fofa: Retornará diretamente os resultados da pesquisa fofa.
usage: kscan [-h,--help,--fofa-syntax] (-t,--target,-f,--fofa,--spy) [-p,--port|--top] [-o,--output] [-oJ] [--proxy] [--threads] [--path] [--host] [--timeout] [-Pn] [-Cn] [-sV] [--check] [--encoding] [--hydra] [hydra options] [fofa options]

