 l4zyfox/rise-ultimate_project_manager_e_crm
CVE-2025-3855 - RISE Ultimate Project Manager - IDOR

Vulnerabilidade de segurança: IDOR (Insecure Direct Object Reference - Referência Direta Insegura a Objeto)
Componente afetado: endpoint de upload de imagem de perfil, controlador team_members
Software: RISE - Ultimate Project Manager & CRM
Fornecedor: codecanyon
Versão: 3.8.2
CVE ORG : https://www.cve.org/CVERecord?id=CVE-2025-3855
NIST: https://nvd.nist.gov/vuln/detail/CVE-2025-3855
CVE DETAILS: https://www.cvedetails.com/cve/CVE-2025-3855
Descreva o bug/problema:
Foi descoberta uma vulnerabilidade no RISE - Ultimate Project Manager & CRM que permite que um usuário autenticado altere a foto de perfil de qualquer outro usuário, explorando uma Referência Direta Insegura a Objeto (IDOR) no endpoint /index.php/team_members/save_profile_image/[user_id]. A aplicação não valida adequadamente se o usuário autenticado está autorizado a atualizar a imagem de perfil do ID de usuário especificado, permitindo a modificação não autorizada de dados do usuário. Essa falha impacta a integridade dos dados e pode levar a suplantação de identidade ou interrupção da experiência do usuário.
Para Reproduzir:
🧑💼 1. Acesso Autenticado às Configurações de Perfil
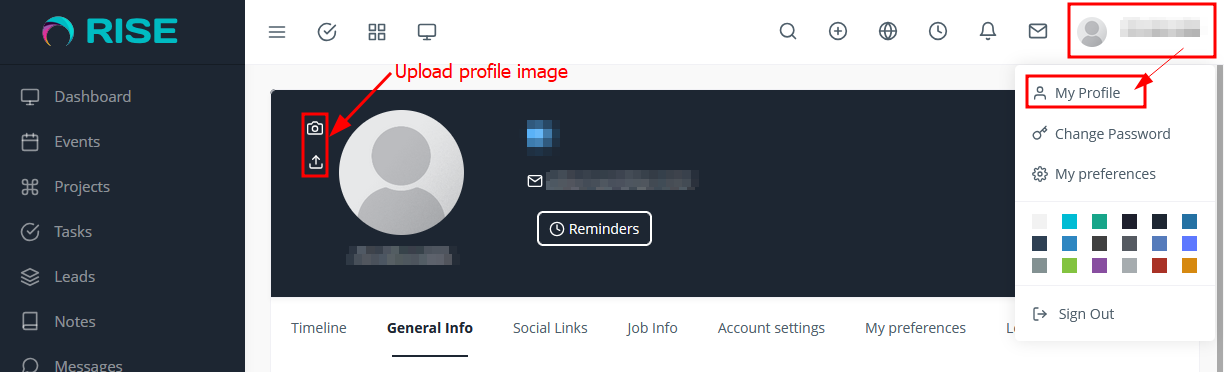
Um usuário autenticado navega até a seção "Meu Perfil" da aplicação, onde é fornecida a opção de enviar ou atualizar sua imagem de perfil.

📤 2. Interceptação da Solicitação de Upload
Ao enviar uma imagem de perfil, a solicitação pode ser interceptada usando uma ferramenta de proxy, como o Burp Suite. A solicitação é um POST para o seguinte endpoint:
POST /index.php/team_members/save_profile_image/36
Aqui, 36 corresponde ao ID numérico do usuário autenticado.

🔁 3. Explorando o IDOR via Manipulação do ID de Usuário
Ao alterar o ID no caminho da URL para o de outro usuário válido, por exemplo:
POST /index.php/team_members/save_profile_image/44
A aplicação processa a solicitação e atualiza a foto de perfil do usuário de ID 44, sem realizar nenhuma verificação de controle de acesso.

🔐 4. Ausência de Validação de Autorização
A implementação no lado do servidor não valida se o usuário autenticado está autorizado a realizar a ação no ID de usuário alvo. Como resultado, qualquer usuário autenticado pode alterar as imagens de perfil de outros usuários, impactando a integridade dos dados do usuário e potencialmente levando a suplantação de identidade ou confusão do usuário.
