
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
sarenka — Ferramenta de OSINT - obtém dados de serviços como Shodan, Censys etc. em um só aplicativo. | Kitploit
Ferramentas/GitHubGitHub/ktzgraph/sarenka
OSINT (Inteligência de Fontes Abertas)ReconhecimentoAnálise de VulnerabilidadesAnálise de HashColeta de InformaçõesRastreadorAnálise de DNS
GitHubktzgraph/sarenka

sarenka

Ferramenta de OSINT - obtém dados de serviços como Shodan, Censys etc. em um só aplicativo.

Ver Repositório
6748521há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Site

sarenka-logo

Release release CircleCi release CircleCi release Platform release Platform release Python version CWE feed CVE feed license

♥ Software Livre, requer apenas contas gratuitas em serviços de terceiros ♥

Falta de conhecimento... esse é o problema.

[William Edwards Deming]

SARENKA é uma ferramenta de Inteligência de Fontes Abertas (OSINT) que ajuda na obtenção e compreensão da Superfície de Ataque.

O principal objetivo é coletar informações de mecanismos de busca para dispositivos conectados à Internet (https://censys.io/, https://www.shodan.io/, https://www.criminalip.io/ko). Ele coleta dados sobre Common Vulnerabilities and Exposures (CVE), Common Weakness Enumeration (CWE) e também possui um banco de dados onde CVEs são mapeados para CWE.

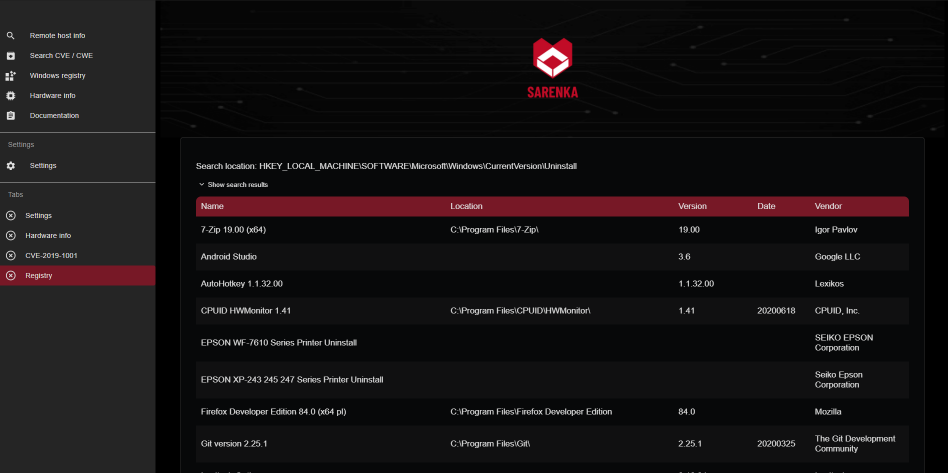
Ele retorna dados sobre a máquina local - software instalado localmente (a partir do Windows Registry), informações de rede local (bibliotecas python, comandos cmd populares).

Por enquanto, o aplicativo também possui ferramentas simples como um calculador de hash, calculadora de entropia de Shannon e um scanner de portas muito simples. Mais ferramentas de criptografia-matemática e scripts de reconhecimento estão planejados.

O aplicativo está ativo e foi reescrito do zero no branch develop.

Contribuidores

Author Author Author

Baixar ferramenta