 khast3x/redcloud
Implantação automatizada de infraestrutura de Red Team usando Docker



Lançamento inicial. Siga-me no Twitter para ficar atualizado sobre o desenvolvimento do Redcloud.
💁☁️🐚🌱
Início Rápido - Arquitetura - Casos de Uso - Capturas de Tela
Redcloud é uma ferramenta poderosa e fácil de usar para implantar uma Infraestrutura de Red Team completa usando Docker. Aproveite a velocidade da nuvem para suas ferramentas. Implanta em minutos. Use e gerencie com sua interface web refinada.
Ideal para seus testes de penetração, campos de tiro, red teaming e programas de bug bounty!
Hospede sua infraestrutura de ataque sem dor, implante sua própria infraestrutura ofensiva ao vivo, escalável e resiliente em questão de minutos.
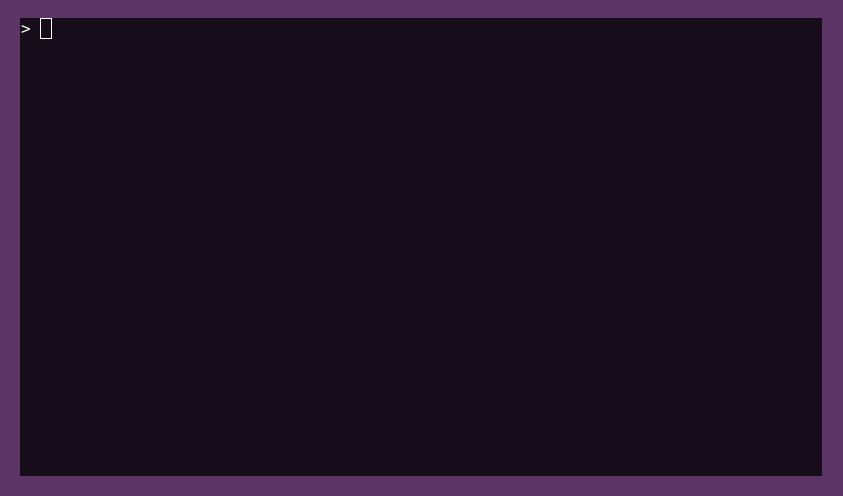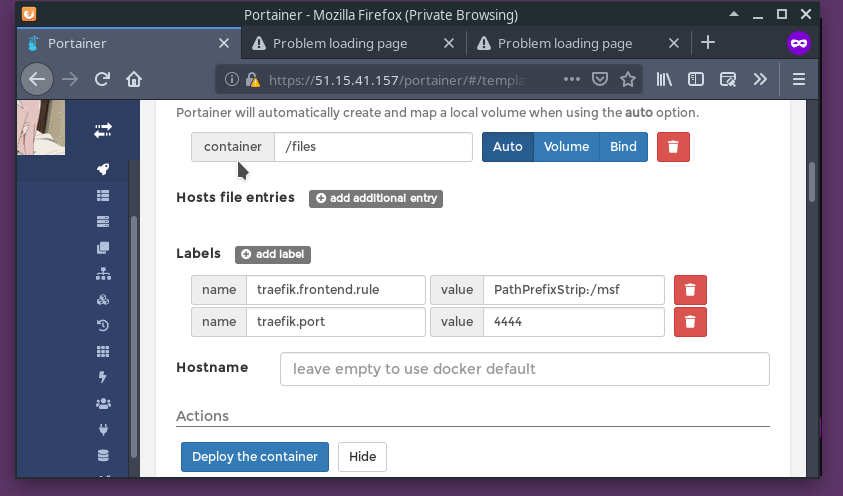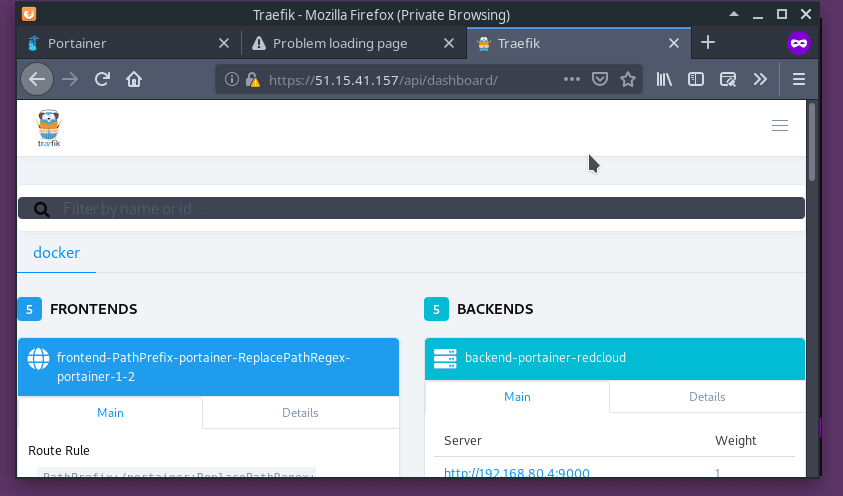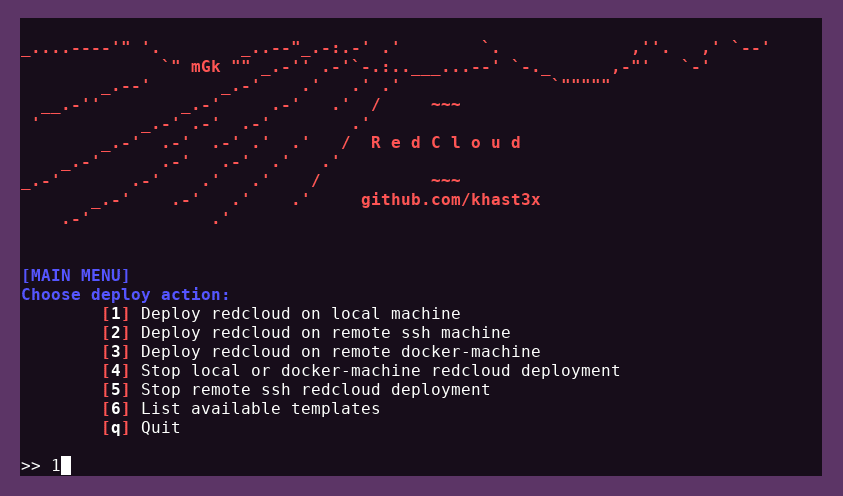
A demonstração a seguir mostra a implantação do Redcloud via ssh, seguido pelo Metasploit. Em seguida, olhamos para o Traefik e um volume ativo anexado ao Metasploit. Finalmente, verificamos que o banco de dados do Metasploit está funcional com o terminal web, excluímos o contêiner e encerramos o Redcloud.
Configuração:```bash
cat ~/.ssh/id_rsa.pub | ssh root@your-deploy-target-ip 'cat >> .ssh/authorized_keys'
eval (docker-machine env default)
python --version
Implantação:```bash
> git clone https://github.com/khast3x/redcloud.git
> cd redcloud
> python redcloud.py
Redcloud usa PyYAML para imprimir a lista de templates disponíveis. Ele está instalado por padrão na maioria dos sistemas.
Caso contrário, basta executar:```bash
pip install -r requirements.txt
Redcloud tem 3 métodos diferentes de implantação:
1. **Localmente**
2. **Remotamente, usando ssh**. Requer ter sua chave pública no arquivo `authorized_keys` do seu alvo.
3. **Remotamente, usando docker-machine**. Execute a linha `eval (docker-machine env deploy_target)` para pré-carregar seu ambiente com seu docker-machine e execute `redcloud.py`. O Redcloud deve detectar automaticamente seu docker-machine e destacar itens de menu relevantes para uma implantação por docker-machine.

___

<h4 align="center">
  <b>Modelos</b>
  <br>
  <br>

</h4>
<p align="center">
  <img src="https://assets.kitploit.com/production/public/readmes/345/e38f19fa9cc10216030f7856b99170a4ac7c35399c2dd9daf19156a6e9b75e46.png" width="540" title="Modelos Redcloud">
</p>

___

**Resumidamente,**

`redcloud.py` implanta uma pilha [Portainer](https://www.portainer.io/), **pré-carregada com muitos modelos de ferramentas para seus engajamentos ofensivos**, alimentada pelo Docker. Uma vez implantado, controle o Redcloud com a [interface web](#screenshots). Usa [Traefik](https://traefik.io/) como proxy reverso. Implantação remota fácil no seu servidor alvo usando `ssh` do sistema ou `docker-machine`.


* :rocket: Já quis criar um Kali na nuvem com apenas alguns cliques?
* :package: Ter silos limpos entre suas ferramentas, técnicas e estágios?
* :ambulance: Monitorar a saúde de suas varreduras e C2?
* :fire: Pular aquelas tarefas de sysadmin para configurar uma campanha de phishing e conseguir pwning mais rápido?
* :smiling_imp: Curioso sobre como você construiria *a* infraestrutura de ataque ideal?


Use a interface web para monitorar, gerenciar e **interagir com cada contêiner**. Use o terminal web rápido como você faria com o seu. Crie volumes, redes e encaminhamentos de porta usando a interface simples do Portainer.

Implante e lide com todas as suas ferramentas e técnicas favoritas com o poder da internet de nível de data center :rocket:

___

*Na seção seguinte, vamos nos aprofundar nos conceitos de design do Redcloud. Você pode começar sem precisar mergulhar neles, no entanto.*

___

* :book: **Índice**
  - [Introdução](#introduction)
  - [Funcionalidades](#features)
  - [Início Rápido](#quick-start)
  - [Detalhes](#details)
    - [Arquitetura do Redcloud](#redcloud-architecture)
    - [Fluxo de implantação](#deployment-workflow)
    - [Redes](#networks)
    - [Volumes](#volumes)
    - [Acessando contêineres pelo terminal](#accessing-containers-from-the-terminal)
    - [Acessando arquivos](#accessing-files)
    - [Certificados SSL](#ssl-certificates)
    - [Parando o Redcloud](#stopping-redcloud)
    - [Modelos de Aplicativos Portainer](#portainer-app-templates)
    - [Proxy reverso Traefik](#traefik-reverse-proxy)
    - [Considerações de segurança do Redcloud](#redcloud-security-considerations)
  - [Candidatos de implantação testados](#tested-deployment-candidates)
  - [Solução de problemas](#troubleshooting)
  - [Casos de uso](#use-cases)
  - [Capturas de tela](#screenshots)
  - [Diretriz de contribuição](#contribution-guideline)
  - [Hospedando o Redcloud](#hosting-redcloud)
  - [Inspirações & Agradecimentos](#inspirations--shout-outs)

___

## Detalhes

### Arquitetura do Redcloud

* `redcloud.py`: Inicia/para a interface web e os Modelos de Aplicativos, usando Docker e Portainer.
* `portainer`: Interface web do Portainer.
* `traefik`: Contêiner de proxy reverso do Traefik para a interface web, api e contêineres de arquivos. Alguns modelos têm rotas pré-configuradas para conveniência. Veja o `templates.yml`.
* `templates`: Contêiner python3 `http.server` que alimenta os Modelos de Aplicativos. Vive em uma rede "interna".
* `cert_gen`: O contêiner [omgwtfssl](https://github.com/paulczar/omgwtfssl) que gera os certificados SSL usando práticas recomendadas comuns.
* https://your-server-ip/portainer: Interface web do Redcloud uma vez implantado.
* https://your-server-ip/files: Volume `redcloud_files` do Redcloud. Você também pode acessar o conteúdo do contêiner `redcloud_log`, protegido pelo mesmo `.htpasswd` que o Traefik. Credenciais padrão: `admin:Redcloud`
* https://your-server-ip/api: Página de monitoramento de saúde do proxy reverso Traefik. Mostra estatísticas ao vivo sobre rotas, backends, códigos de retorno. Também mostrará dados de implante de callback reverso se configurado através do Traefik.


### Fluxo de implantação
