kazaf6s/cve-2022-23131
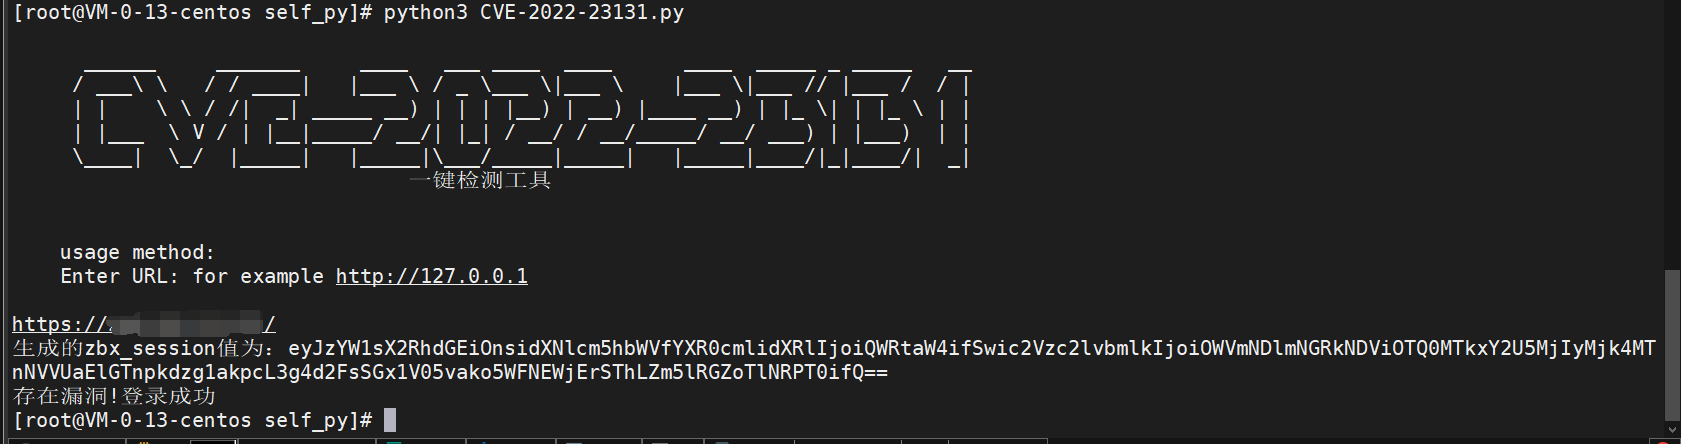
Ferramenta de exploração para CVE-2022-23131 pronta para uso imediato.

CVE-2022-23131(Unsafe Session Storage)
A vulnerabilidade do Zabbix (CVE-2022-23131). Acidentalmente, obtive um servidor Zabbix de uma empresa estrangeira. O Zabbix é um sistema de monitoramento de código aberto da empresa letã Zabbix SIA (Zabbix Sia). O sistema suporta monitoramento de rede, monitoramento de servidores, monitoramento em nuvem e monitoramento de aplicações, entre outros. O Zabbix Frontend apresenta uma vulnerabilidade de segurança que decorre de, com a autenticação SAML SSO habilitada (não padrão), agentes mal-intencionados poderem modificar os dados da sessão, pois o login do usuário armazenado na sessão não é validado. Um atacante mal-intencionado não autenticado pode explorar esse problema para elevar privilégios e obter acesso de administrador ao frontend do Zabbix.
5.4.8
5.0.18
4.0.36