
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
redjoust — Uma ferramenta webapp de reconhecimento de segurança rápida e fácil de usar, realiza OSINT, análise e red-teaming tanto em modo passivo quanto ativo. Escrito em nodeJS e Electron. | Kitploit
Ferramentas/GitHubGitHub/kawaiipantsu/redjoust
OSINT (Inteligência de Fontes Abertas)ReconhecimentoColeta de InformaçõesTestes de PenetraçãoRed TeamingAnálise de DNS
GitHubkawaiipantsu/redjoust

redjoust

Uma ferramenta webapp de reconhecimento de segurança rápida e fácil de usar, realiza OSINT, análise e red-teaming tanto em modo passivo quanto ativo. Escrito em nodeJS e Electron.

Ver Repositório
30922há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Site

ᵔᴥᵔ RedJoust

Twitter Follow GitHub issues GitHub closed issues GitHub license GitHub forks GitHub stars

Uma ferramenta webapp de reconhecimento de segurança rápida e fácil de usar, que faz OSINT, análise e red-teaming tanto em modo passivo quanto ativo. Escrita em nodeJS e Electron.
RedJoust


Junte-se à comunidade

Junte-se à comunidade de Kawaiipantsu / THUGS(red) e participe das discussões de desenvolvimento em torno do Redjoust ou simplesmente venha nos visitar e converse sobre qualquer coisa relacionada a segurança :) Adoramos brincar com segurança. Também temos eventos CTF e pequenos eventos de como fazer para novos jogadores.

THUGS(red) Discord: https://discord.gg/Xg2jMdvss9

Está começando a tomar forma!! Agora tenho quase toda a lógica interna no lugar, então posso começar a desenvolver um pouco mais sobre os itens reais de coleta de inteligência.

Volte mais tarde :)

Como está (o que pretendo)

Incluí 2 capturas de tela, vou atualizá-las regularmente :)
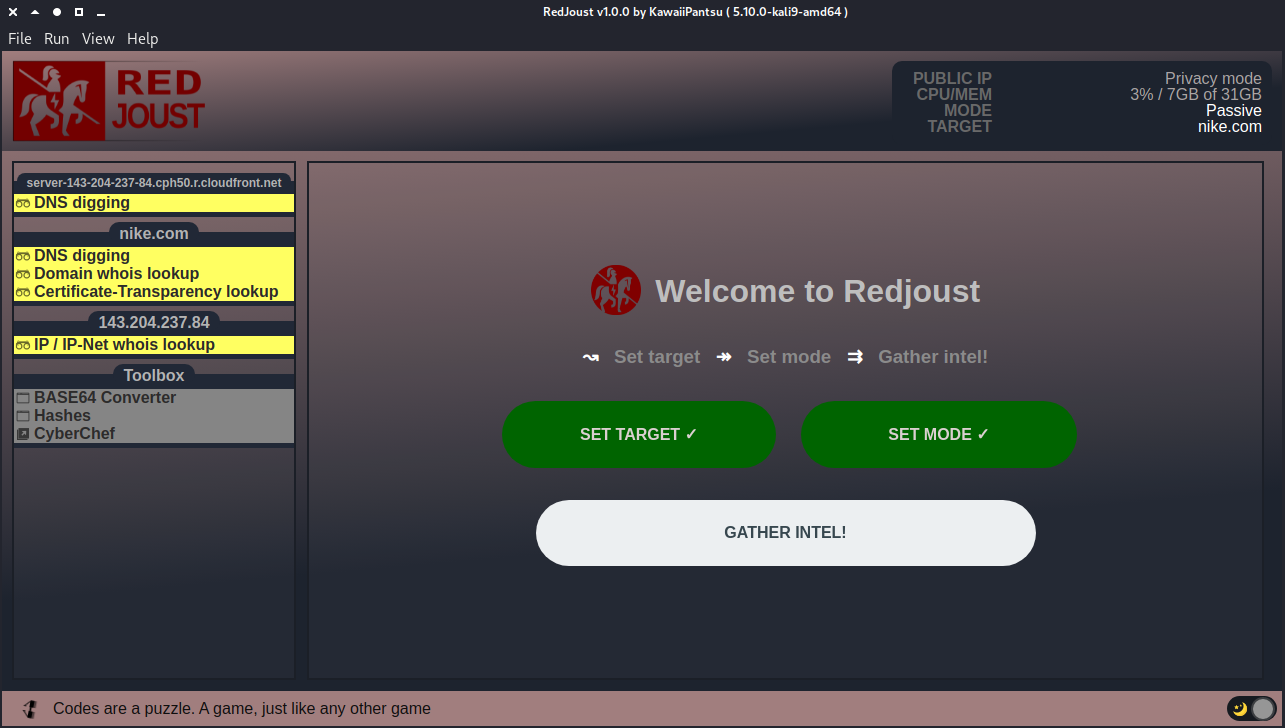
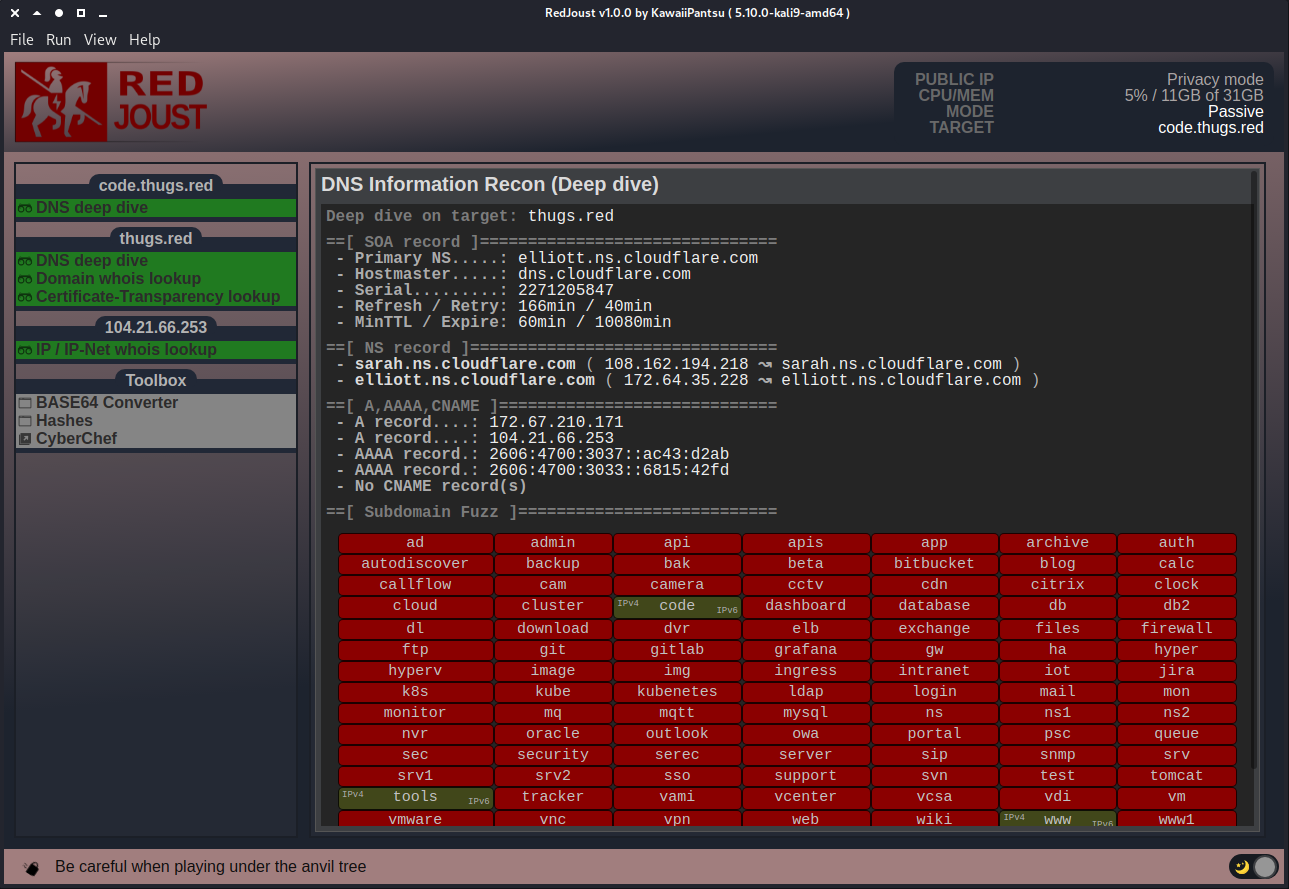
  • A primeira é apenas a página padrão do webapp principal onde você pode ver que defini TARGET e MODE e então os itens relevantes de coleta de informações são mostrados e o target também é analisado e dividido em outras seções do menu, cada uma com seus próprios itens relevantes de coleta de informações!
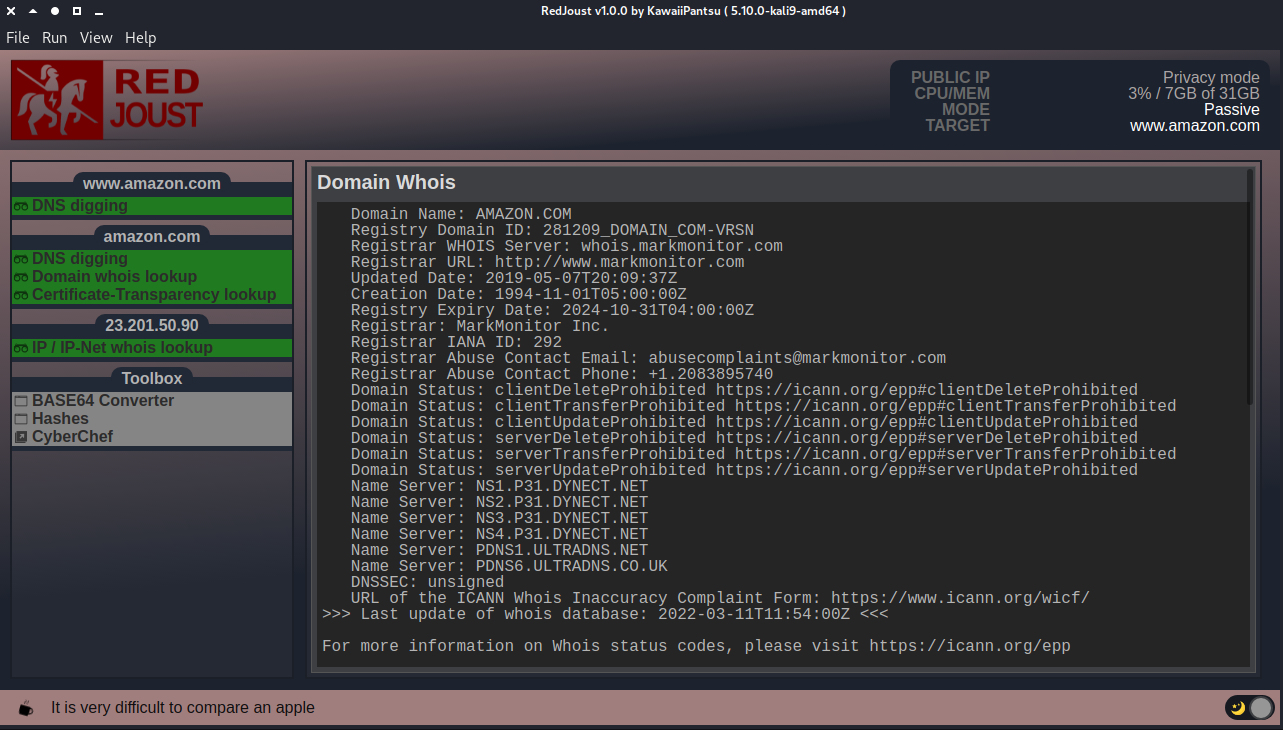
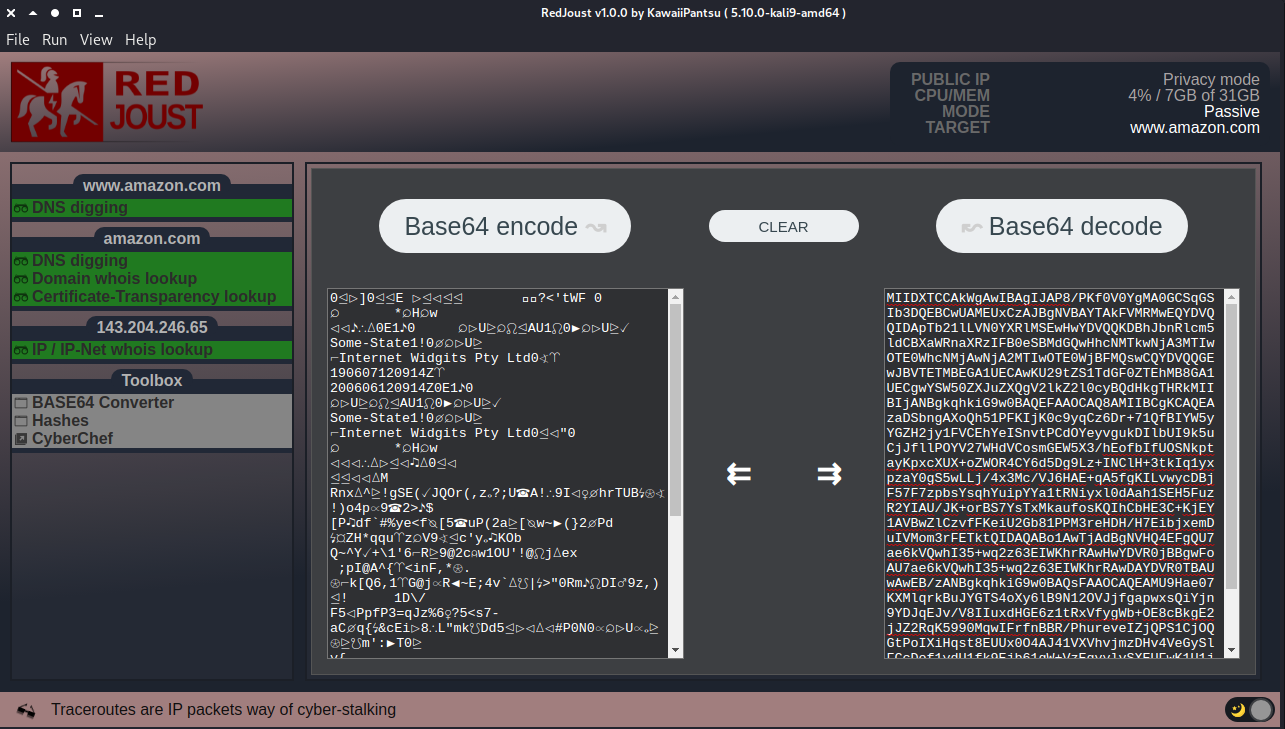
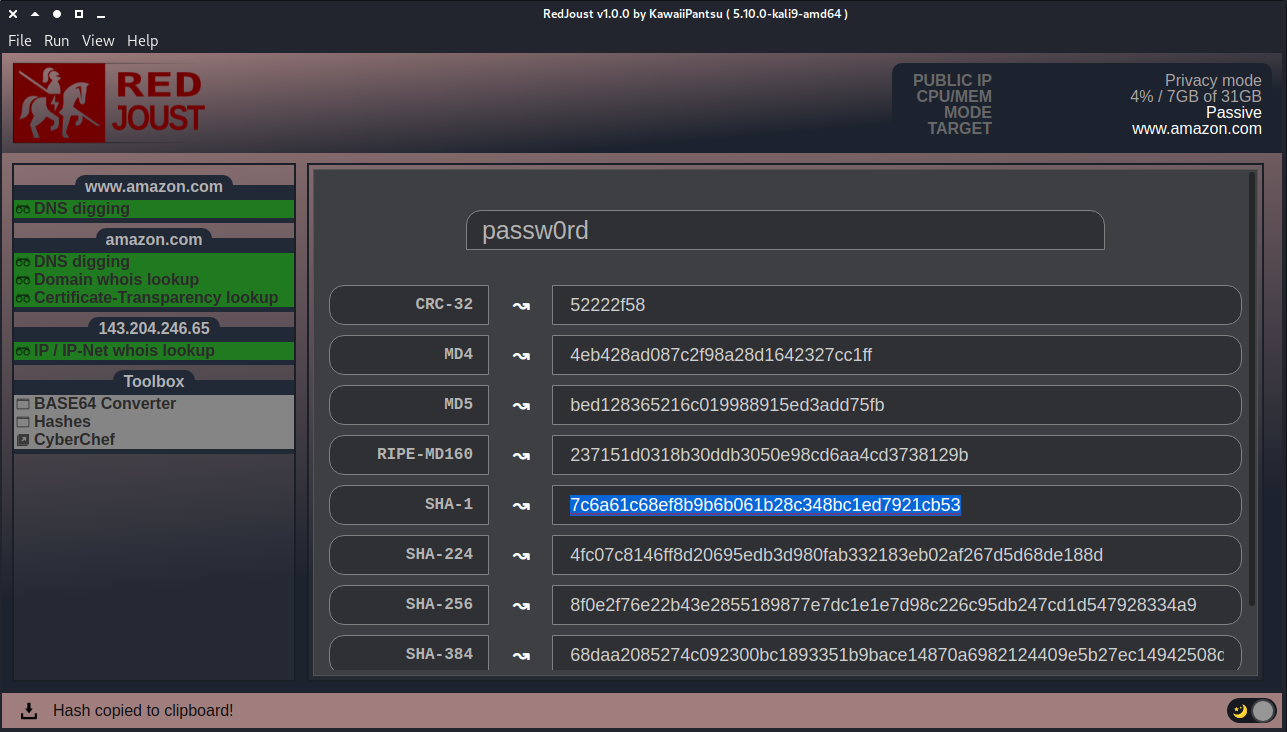
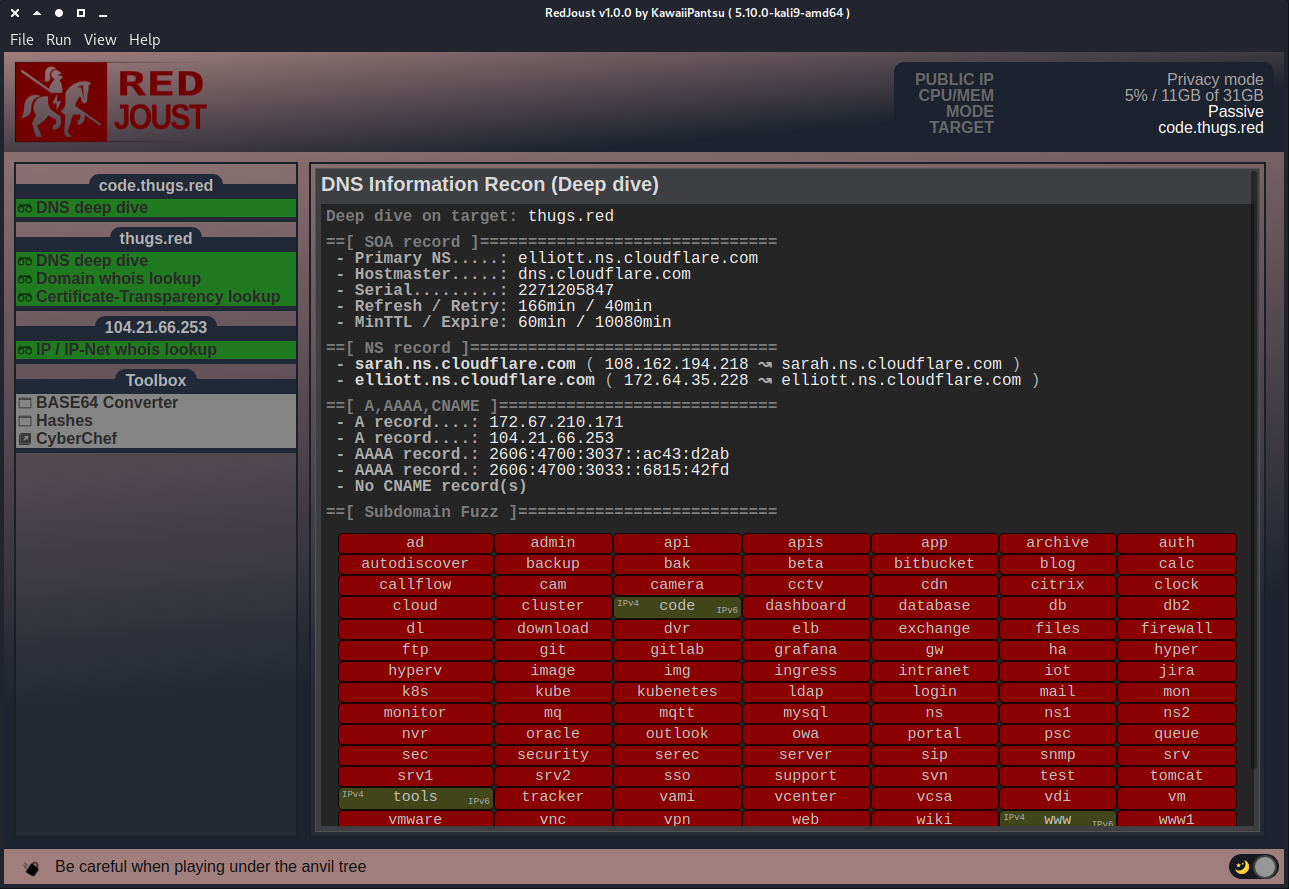
  • A segunda são outros casos que queria mostrar, por exemplo, a visualização do Toolbox do Base64

Visualização principal

Visualização de DNS Deep Dive

Mostrando o cliente WHOIS interno

Visualização do Toolbox Base64

Visualização do Toolbox Hashes

Status do que está pronto

Baixar ferramenta