
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-31431-copyfail-rs — # Prova de conceito em Rust puro para CVE-2026-31431, visando kernels Linux x86_64 com suporte a AF_ALG AEAD. Build estático com musl, sem dependências em tempo de execução, para pesquisa de segurança autorizada. | Kitploit
Ferramentas/GitHubGitHub/kanbaraakihito/cve-2026-31431-copyfail-rs
Frameworks de ExploraçãoAnálise de VulnerabilidadesExploraçãoExploração de Binários
GitHubkanbaraakihito/cve-2026-31431-copyfail-rs

CVE-2026-31431-copyfail-rs

# Prova de conceito em Rust puro para CVE-2026-31431, visando kernels Linux x86_64 com suporte a AF_ALG AEAD. Build estático com musl, sem dependências em tempo de execução, para pesquisa de segurança autorizada.

Ver Repositório
312há 5 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-31431 CopyFail

POC do CVE-2026-31431. Implementação pura em Rust, sem dependências em tempo de execução.

Alvos aplicáveis

Kernels Linux x86_64 com CONFIG_CRYPTO_USER_API_AEAD=y (suporte a AF_ALG AEAD) e módulo algif_aead carregável.

Como usar

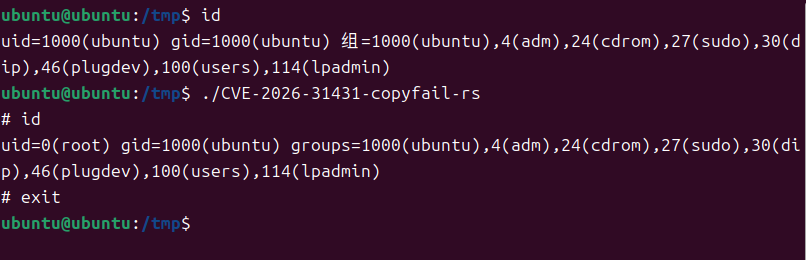
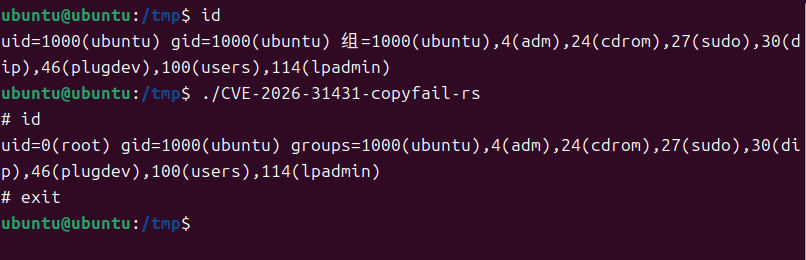
./CVE-2026-31431-copyfail-rs

screenshot

Dependências

  • Em tempo de compilação: libc + flate2 (backend zlib puro em Rust, sem necessidade de compilador C).
  • Em tempo de execução: nenhuma — linkagem estática via musl.

Estrutura de arquivos

CVE-2026-31431-copyfail-rs/
├── Cargo.toml      
├── build.sh        
├── .cargo/
│   └── config.toml 
├── src/main.rs     
└── README.md

Aviso legal

Esta ferramenta destina-se exclusivamente a pesquisa de segurança e testes autorizados. É necessário obter autorização escrita explícita do sistema alvo antes do uso. O usuário é responsável por cumprir as leis locais aplicáveis; o autor não se responsabiliza por qualquer uso não autorizado, ilegal ou antiético.

Caso encontre vulnerabilidades relacionadas, siga o processo de divulgação responsável de vulnerabilidades e reporte-as prontamente ao fornecedor ou à organização de segurança competente.

Baixar ferramenta