 kamal-marouane/cve-2022-21907
Vulnerabilidade na Pilha de Protocolo HTTP que Permite Execução Remota de Código e Possível Travamento do Sistema.

Vulnerabilidade na Pilha do Protocolo HTTP que Permite Execução Remota de Código e Possível Queda do Sistema.
CVE-2022-21907 é uma vulnerabilidade na Pilha do Protocolo HTTP (http.sys) do Windows 10 que pode ser explorada por um atacante ao enviar um pacote especialmente criado para um servidor alvo que utilize a Pilha do Protocolo HTTP para processar pacotes. Isso pode levar a um ataque de negação de serviço (DDoS), onde o servidor se torna não responsivo ou trava.
A exploração desta falha pode ser usada para interromper serviços e colocar uma máquina Windows 10 versão 2004 offline sem necessidade de autenticação ou interação do usuário.
Primeiramente, você deve ter algum espaço livre no seu disco rígido para testar esta vulnerabilidade (você pode ajustar a alocação de memória e também a alocação de disco após a instalação das VMs).
Para começar a testar esta vulnerabilidade, instale o Vagrant e o VirtualBox usando estes links:
Verifique se o comando VBoxManage está funcional digitando-o no CMD ou PowerShell. Se você receber um erro como:
"O termo 'VBoxManage' não é reconhecido como nome de cmdlet..."
Em seguida, certifique-se de que o caminho do VirtualBox (por exemplo, C:\Program Files\Oracle\VirtualBox) foi adicionado às Variáveis de Ambiente do Sistema. Depois, execute o seguinte comando:
VBoxManage natnetwork add --netname MyCustomisedNet --network "192.168.100.0/24" --enable --dhcp on
Clone o repositório a seguir para obter os arquivos Vagrant necessários:
git clone https://github.com/kamal-marouane/CVE-2022-21907.git
Após clonar o repositório, entre no diretório da Máquina Vítima na sua máquina executando os seguintes comandos:
cd CVE-2022-21907/Victim Machine
Nesta pasta você encontrará o Vagranfile, tudo o que você precisa fazer é executar:
vagrant up
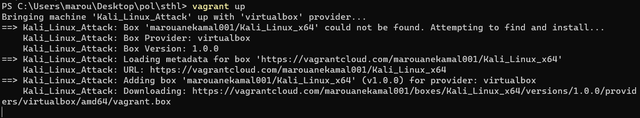
E aguarde o download e adição da box. Isso leva bastante tempo, visto que seu tamanho é de cerca de 5 GB (a imagem acima é apenas representativa).
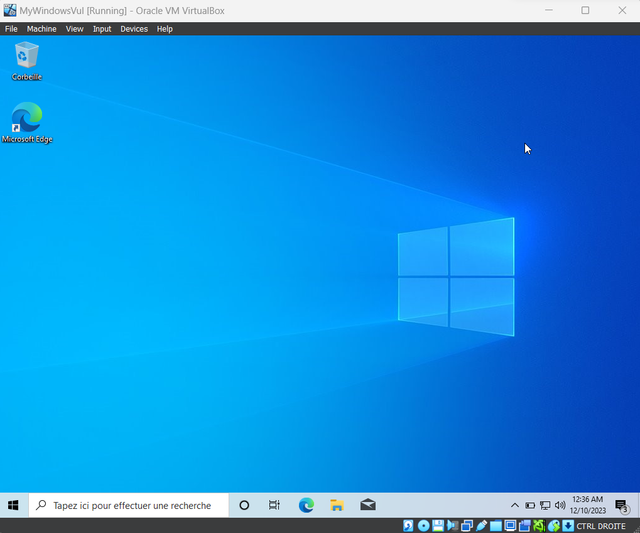
Após a instalação terminar, você pode ir ao seu VirtualBox e ver que MyWindowsVul foi adicionado e está em execução.
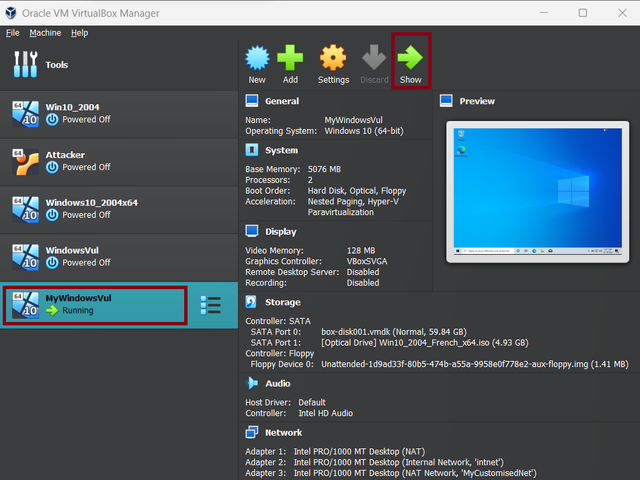
Clique em Show e você verá que sua Máquina Vítima está em execução
Agora vamos configurar a máquina atacante; você precisa acessar a Máquina Atacante:
cd ../Victim Machine
Nesta pasta você encontrará o Vagranfile, tudo o que você precisa fazer é voltar para sua máquina e executar:
vagrant up
Aguarde o download e adição da box e então a máquina será executada. Clique em Show e então você verá a máquina atacante em execução.
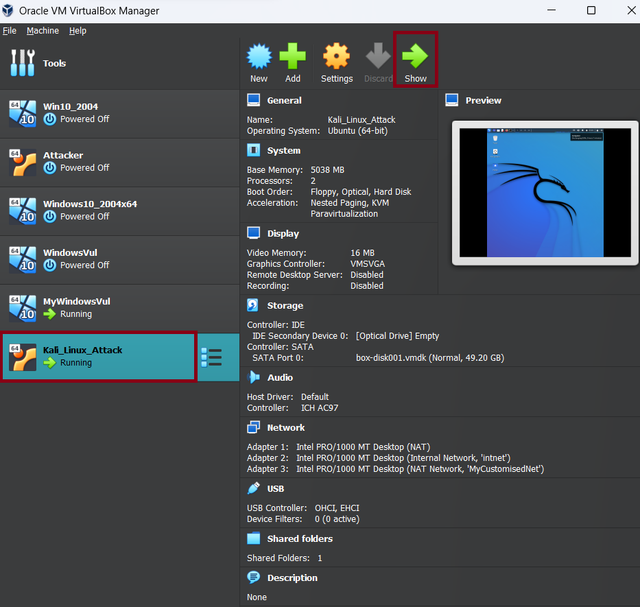
Agora as máquinas estão configuradas e prontas para uso! Estes são o nome de usuário e senha para acessar a Máquina Atacante:
username : attacker
password : att
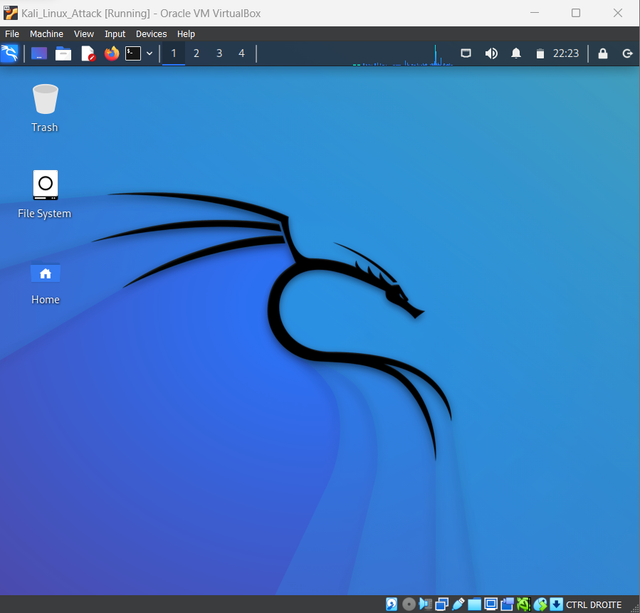
Para explorar a Vulnerabilidade, siga cuidadosamente os seguintes passos:
1 - abra as VMs em execução :
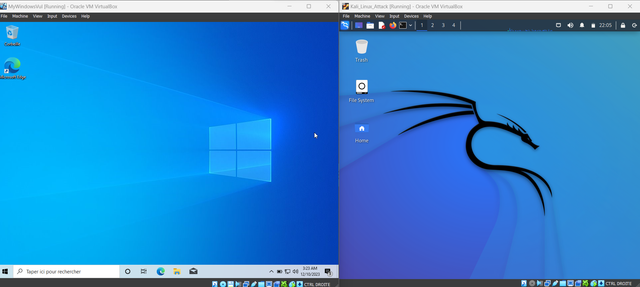
2 - Na Máquina Vítima, abra o cmd e digite ipconfig para encontrar o endereço IPv4 definido anteriormente. :
ipconfig
Então você poderá observar o endereço IPv4 que foi estabelecido usando o comando VBoxManage conforme mencionado acima.
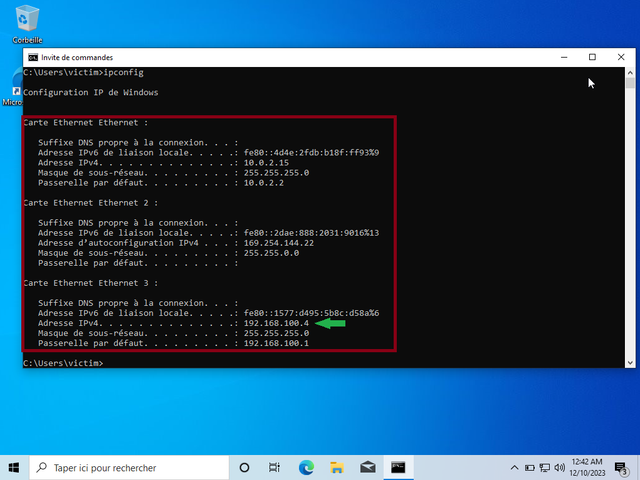
Salve o endereço IPv4 obtido para uso posterior.
Atenção!! : O endereço IP na sua máquina virtual pode ser diferente do que eu tenho. Certifique-se de usar o endereço IP obtido após executar o comando ipconfig (Note que o GateAway padrão deve ser 192.168.100.1 que já criamos usando o comando VBoxManage, portanto seu endereço IP na Máquina Vítima deve estar nesta forma : 192.168.100.X).
3 - Na máquina Kali Linux, navegue até o diretório do exploit e execute o script de exploit :
cd CVE-2022-21907-Exploit
4 - Execute o script python na Máquina Atacante para derrubar a Máquina Vítima :
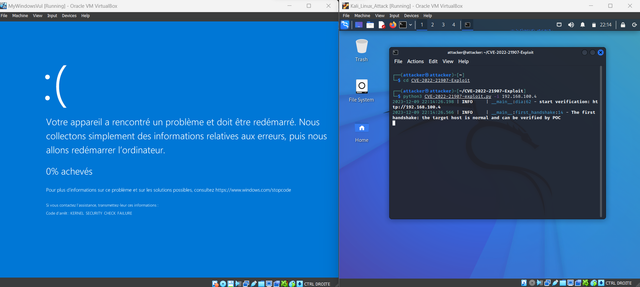
python3 CVE-2022-21907-exploit.py -i VICTIM_MACHINE_IP
Aqui você deve substituir VICTIM_MACHINE_IP pelo endereço obtido na Máquina Vítima.
5 - Parabéns!!! A Máquina Vítima FOI DERRUBADA :/
Após seguir todos os passos mencionados na seção Exploit, a Máquina Vítima será derrubada.