Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-55200 — Análise técnica e prova de conceito para CVE-2026-55200, um estouro crítico de buffer baseado em heap no libssh2 permitindo RCE pré-autenticação. Inclui orientação de mitigação e avaliação de impacto na cadeia de suprimentos. | Kitploit
Ferramentas/GitHubGitHub/kaleth4/cve-2026-55200
Análise de VulnerabilidadesExploraçãoAnálise de BináriosSegurança da Cadeia de SuprimentosPapers e PesquisaAprendizado e Educação
GitHubkaleth4/cve-2026-55200

CVE-2026-55200

Análise técnica e prova de conceito para CVE-2026-55200, um estouro crítico de buffer baseado em heap no libssh2 permitindo RCE pré-autenticação. Inclui orientação de mitigação e avaliação de impacto na cadeia de suprimentos.

Ver Repositório
33há 4 mesesAinda não revisado
Compartilhar

Relatório de Segurança: CVE-2026-55200

📝 Descrição Geral

O CVE-2026-55200 é uma vulnerabilidade crítica de estouro de memória baseada no heap (corrupção de memória dinâmica) que afeta a biblioteca libssh2 nas versões até a 1.11.1.

Permite que um servidor SSH malicioso comprometa os clientes vulneráveis que se conectem a ele.


⚡ Detalhes Técnicos

  • Tipo de vulnerabilidade: Estouro de memória (Heap-based Buffer Overflow).
  • Impacto principal: Execução remota de código (RCE) e Negação de serviço (DoS).
  • Fase do ataque: Ocorre antes da autenticação criptográfica.
  • Vetor de ataque: Um servidor SSH malicioso ou interceptado envia um pacote com um comprimento excessivo, estourando o buffer alocado no cliente.

🏗️ Impacto na Cadeia de Suprimentos

Esta vulnerabilidade tem um alcance massivo porque libssh2 é utilizada por múltiplas ferramentas e linguagens populares:

  • curl (quando compilado com suporte SSH via libssh2).
  • Git (usado em ambientes de desenvolvimento e pipelines de CI/CD).
  • PHP (através de extensões que consomem esta biblioteca).

⚠️ Nota crítica: Muitas dessas ferramentas integram a biblioteca de forma estática, o que significa que atualizar o sistema operacional nem sempre soluciona o problema na aplicação.


🛠️ Mitigação e Soluções

1. Atualização de Software

  • Instalar a versão corrigida do libssh2 que inclua o patch do commit 7acf3df (ou 97acf3dfda80c91c3a8c9f2372546301d4a1a7a8).
  • Atualizar e recompilar binários estáticos, contêineres Docker e ferramentas de terceiros que empacotem a biblioteca internamente.

2. Medidas de Rede e Monitoramento

  • Restrição de tráfego: Bloquear ou limitar as conexões SSH de saída para servidores externos desconhecidos ou não confiáveis.
  • Auditoria: Monitorar quedas inesperadas (crashes) de processos de automação ou clientes Git/curl, o que poderia indicar uma tentativa de exploração (DoS).

Prova de Conceito
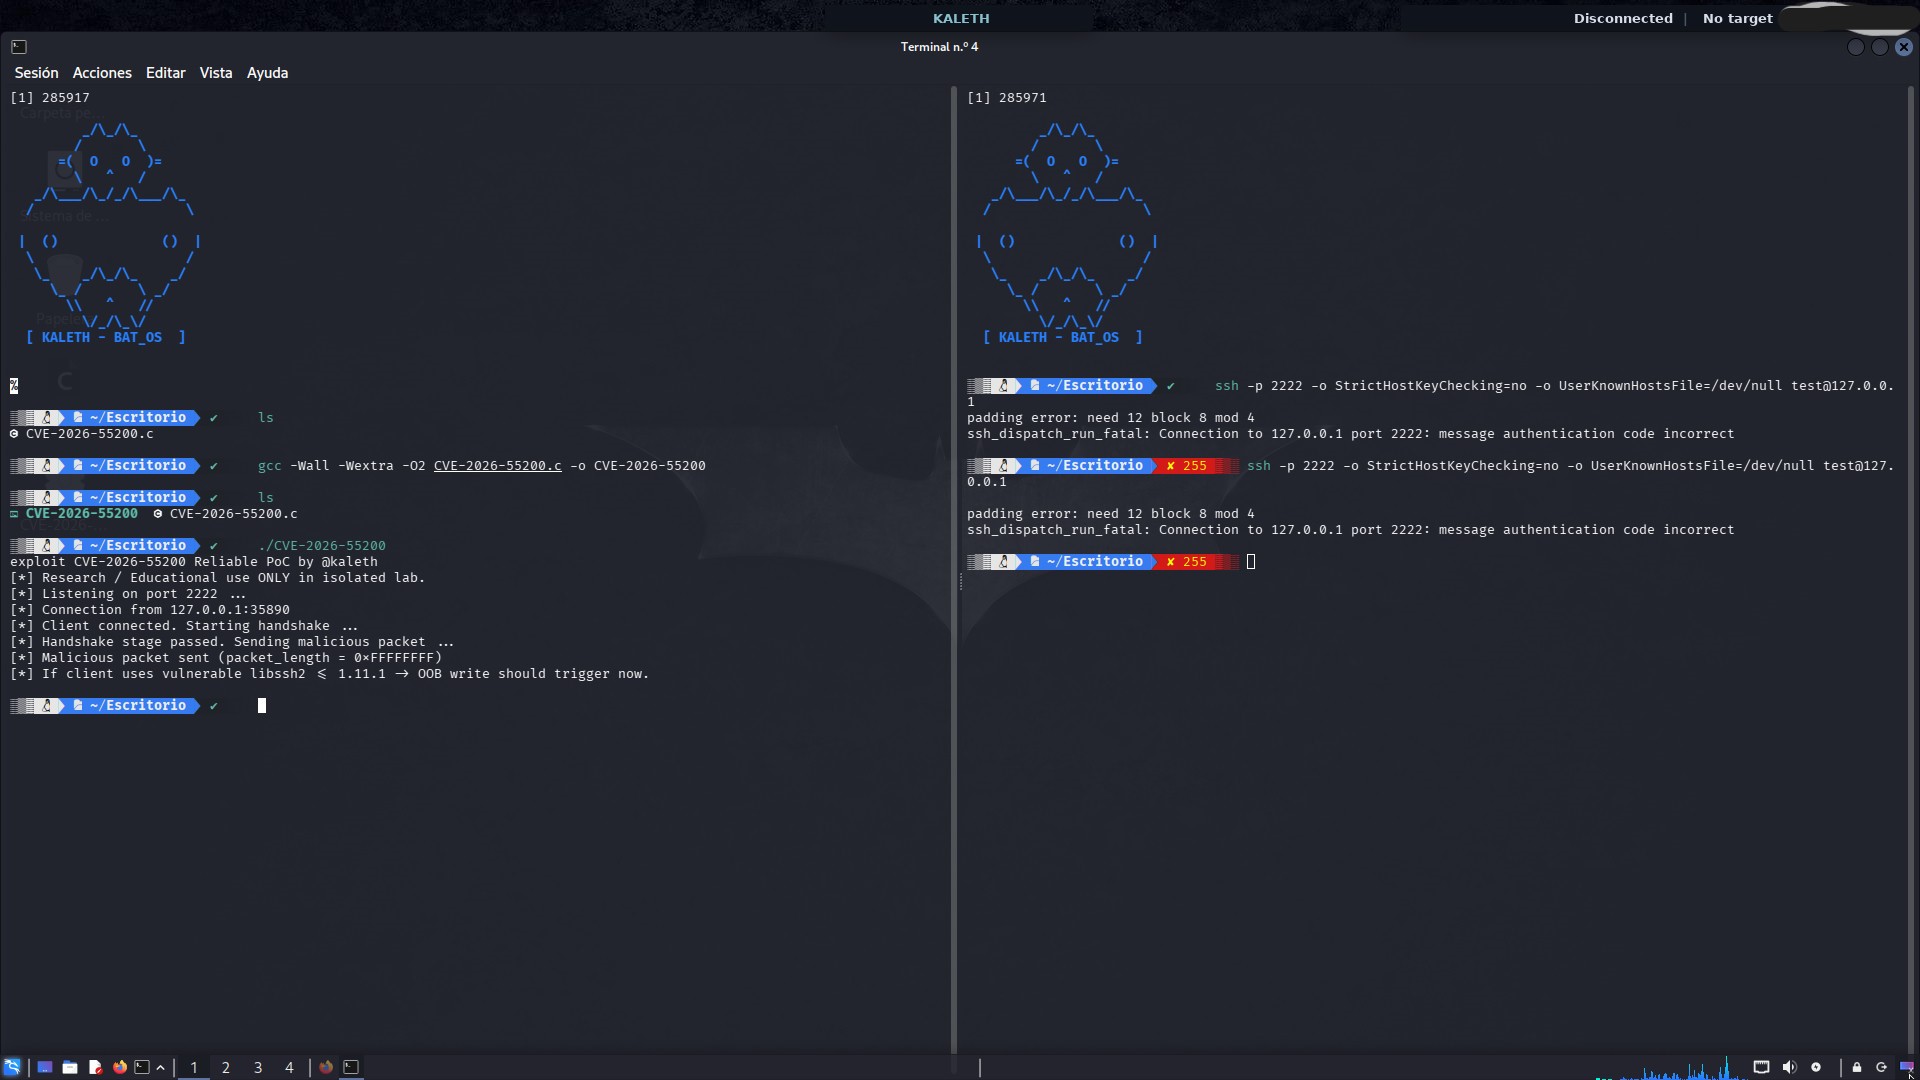
prova

🔗 Fontes Oficiais

  • NVD NIST - CVE-2026-55200
  • Red Hat Customer Portal - CVE-2026-55200
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →









