Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis — Análise de engenharia reversa de shellcode em Python que realiza injeção APC no AnyDesk, exfiltra para um C2 via HTTPS com AES/RSA e persiste por meio de chaves GUID no Registro. | Kitploit
Ferramentas/GitHubGitHub/kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Análise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaMecanismos de PersistênciaEngenharia ReversaExfiltração de DadosAnálise de MalwareForensia DigitalComando e Controle
Análise de Binários
Papers e Pesquisa
GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

Análise de engenharia reversa de shellcode em Python que realiza injeção APC no AnyDesk, exfiltra para um C2 via HTTPS com AES/RSA e persiste por meio de chaves GUID no Registro.

Ver Repositório
12há 1 diaAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

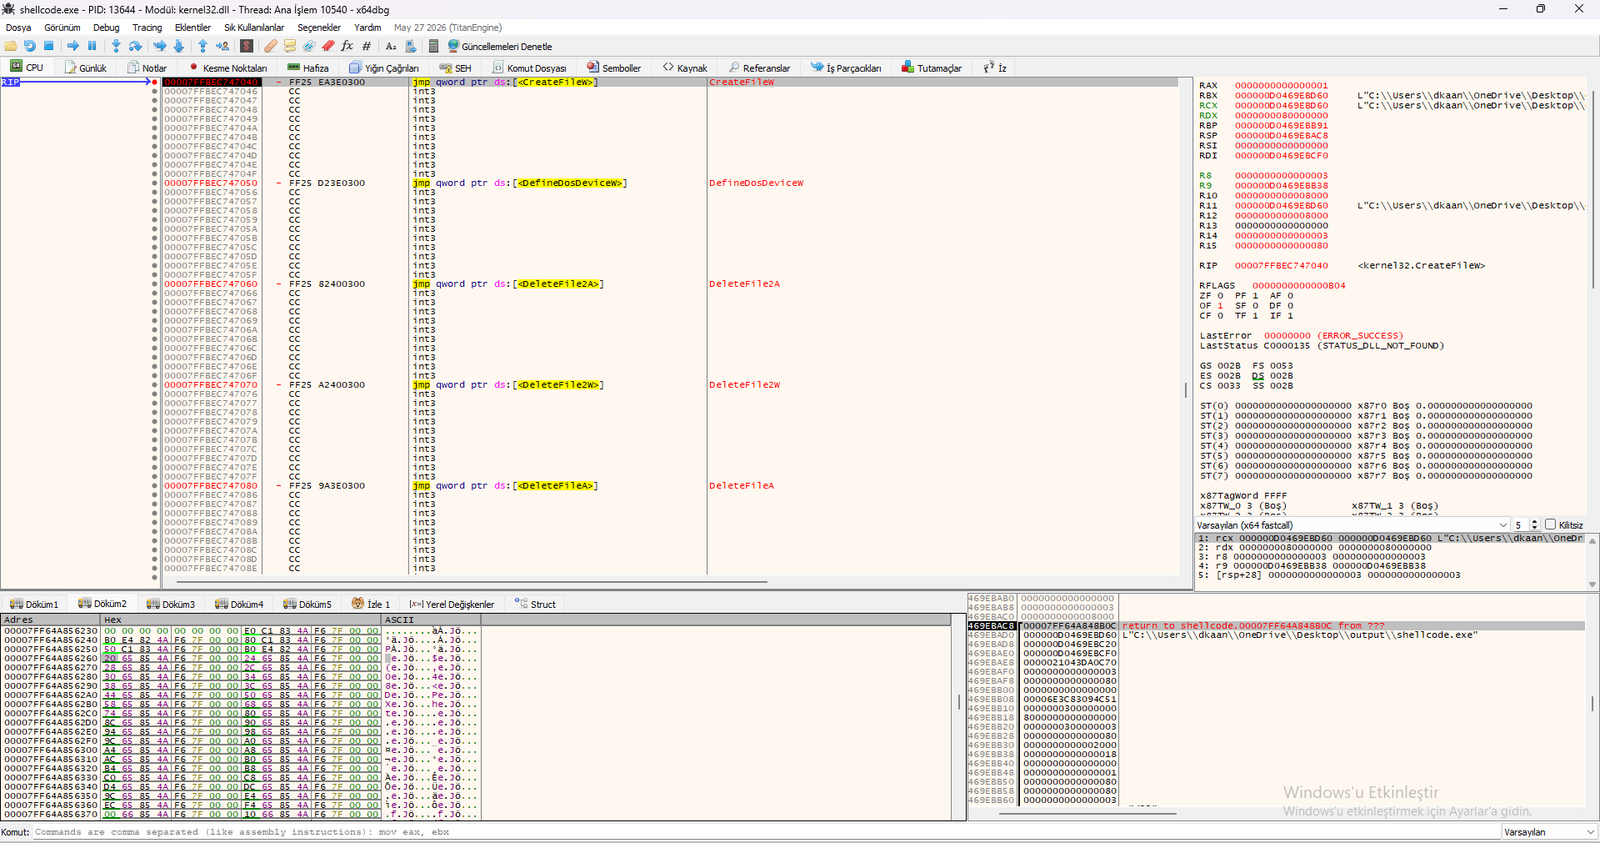
1.x64dbg – Operações de Arquivo e Trampolins JMP

Esta visualização do x64dbg revela que o shellcode Python utiliza operações de arquivo (CreateFileW, DeleteFileA/W) e trampolins JMP para chamar APIs do Windows dinamicamente.

Observações Principais:

  • CreateFileW – Cria ou abre um arquivo (entrega de payload).
  • DeleteFileA / DeleteFileW – Exclui arquivos (limpeza de rastros).
  • DefineDosDeviceW – Define um dispositivo DOS (manipulação de unidade).
  • Trampolins JMP: jmp qword ptr ds:[<API>] – resolve endereços de API dinamicamente.
  • INT3 (0xCC) – Armadilhas anti-debug.
  • Caminho do Shellcode: C:\Users\dkaan\OneDrive\Desktop\output\shellcode.exe.
Por Que Isso Importa:

  • Entrega de Arquivo: O shellcode se escreve no disco.
  • Limpeza de Rastros: Exclui arquivos para evitar detecção.
  • Resolução Dinâmica de API: Trampolins JMP resolvem APIs em tempo de execução.
  • Anti-Debug: Armadilhas INT3 perturbam depuradores.

Referência Visual:

Python Shellcode File Operations & JMP Trampolines Visualização do x64dbg mostrando CreateFileW, DeleteFileA/W e trampolins JMP.

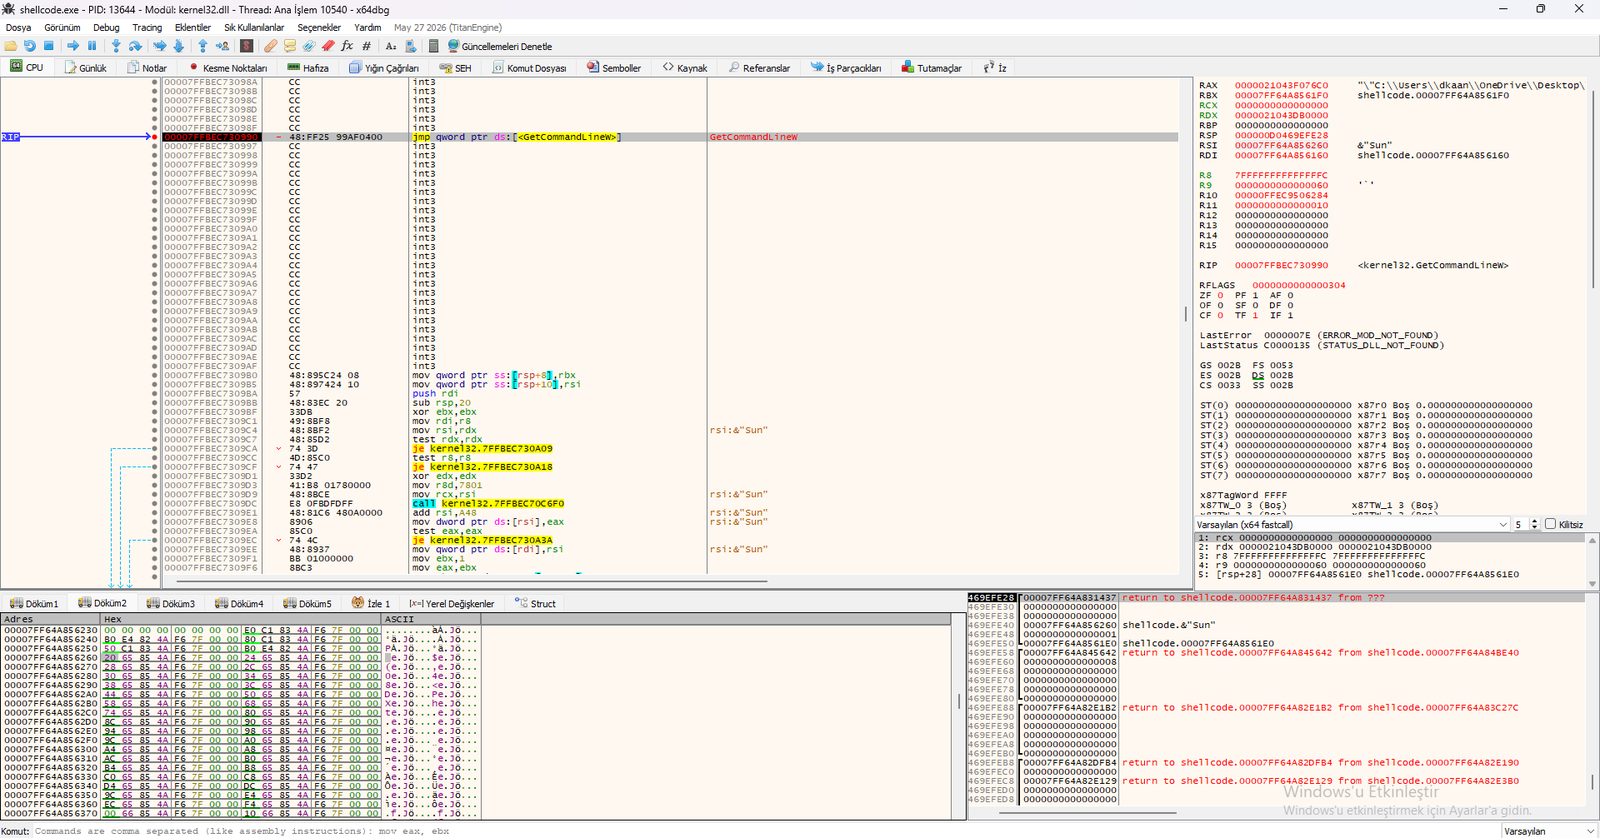
2. x64dbg – GetCommandLineW, Armadilhas INT3 e Análise de Linha de Comando

Esta visualização do x64dbg revela que o shellcode Python chama GetCommandLineW para ler argumentos de linha de comando, enquanto usa armadilhas INT3 para anti-debugging.

Observações Principais:

  • jmp qword ptr ds:[<GetCommandLineW>] – Trampolim JMP para GetCommandLineW.
  • &"Sun" – Uma string de argumento de linha de comando.
  • Armadilhas INT3 (0xCC) – Preenchem o espaço de memória entre instruções válidas, perturbando depuradores e desassembladores.
  • Prólogo de Função: mov [rsp+8], rbx, sub rsp, 0x20, xor ebx, ebx.
  • Desvio Condicional: test rdx, rdx, je kernel32.7FFBEC730A9.
  • Preparação de Parâmetros: mov rdx, rsi, mov r8, rdi.

Por Que Isso Importa:

  • Anti-Debugging: Armadilhas INT3 fazem depuradores quebrarem ou travarem.
  • Anti-Desassemblagem: Desassembladores mostram INT3 como instruções inválidas.
  • Análise de Linha de Comando: O shellcode lê seus argumentos de linha de comando.
  • Resolução Dinâmica de API: Trampolins JMP resolvem GetCommandLineW em tempo de execução.

Referência Visual:

Python Shellcode GetCommandLineW & INT3 Traps Visualização do x64dbg mostrando GetCommandLineW, análise de linha de comando e armadilhas INT3.

3. Injeção APC no AnyDesk e Operações Criptográficas

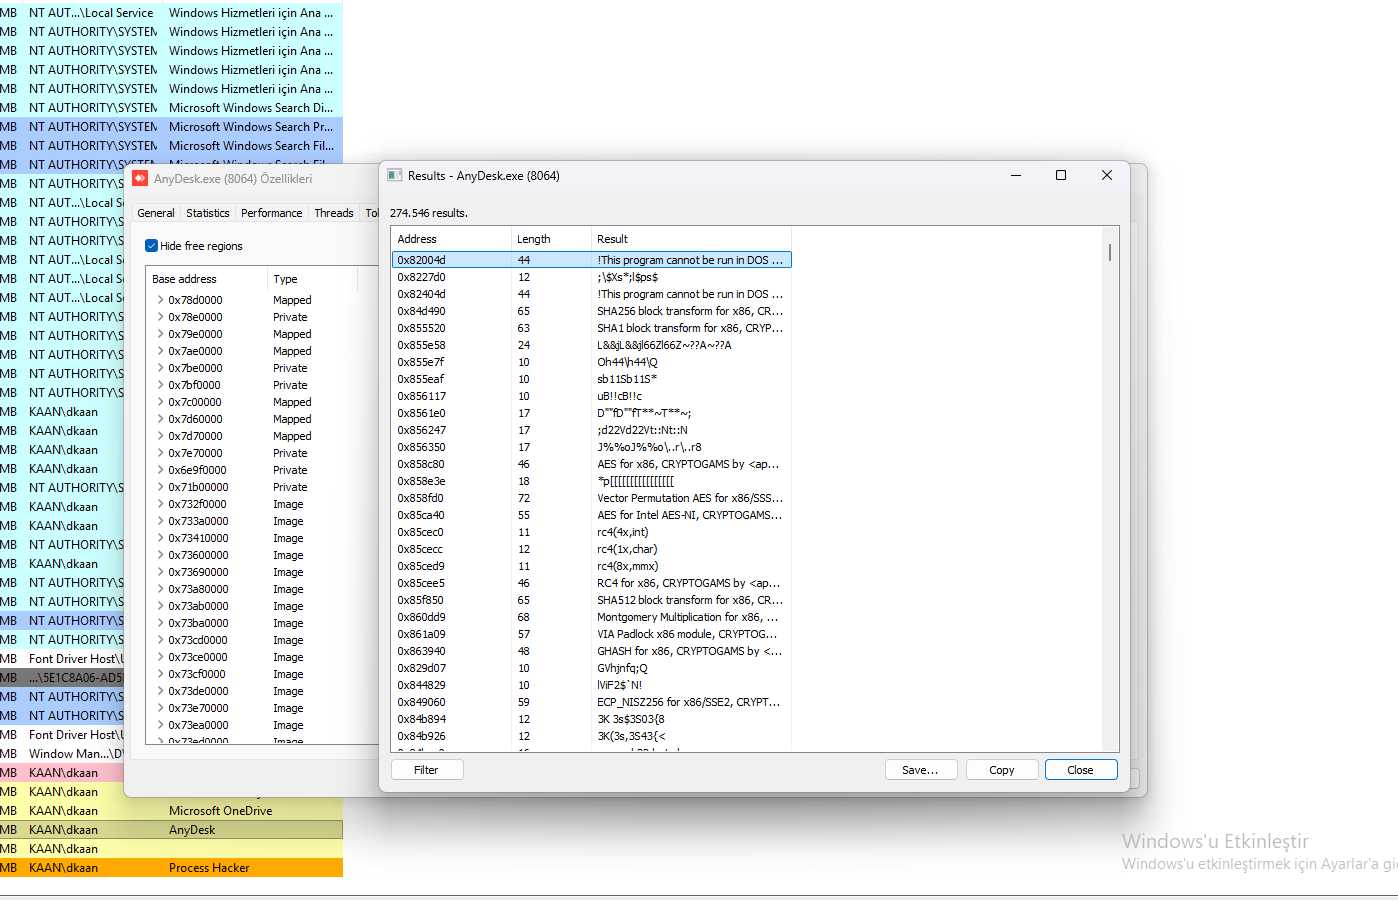
A análise de memória do Process Hacker revela que o shellcode Python realiza Injeção APC no AnyDesk.exe e usa algoritmos criptográficos avançados para exfiltração de dados.

Injeção APC – Por Que AnyDesk?

  • Processo Alvo: AnyDesk.exe (PID 8064) – uma ferramenta legítima de desktop remoto.
  • Método de Injeção: Injeção APC (Asynchronous Procedure Call) – injeta código em uma thread existente sem criar uma nova.
  • Por Que AnyDesk?
    • É um processo confiável e sempre em execução.
    • Seu tráfego de rede (desktop remoto) se mistura com a comunicação C2.
    • Ferramentas de segurança raramente sinalizam a atividade do AnyDesk.

Algoritmos Criptográficos:

  • AES for x86 / AES for Intel AES-NI – criptografia simétrica.
  • RSA for x86 – criptografia assimétrica.
  • SHA256 block transform – hashing.
  • RC4 for x86 – cifra de fluxo.
  • Vector Permutation AES – AES acelerado por SIMD.
  • GHASH for x86 – autenticação GCM.
  • Montgomery Multiplication – aceleração RSA.
  • ECP_NISTZ256 for x86 – criptografia de curva elíptica.

Por Que Isso Importa:

  • Injeção APC: Mais furtiva que CreateRemoteThread – nenhuma nova thread é criada.
  • Abuso de LOLBin: AnyDesk é uma ferramenta legítima, tornando a detecção mais difícil.
  • C2 Criptografado: O shellcode criptografa sua comunicação com AES/RSA.
  • Integridade de Dados: SHA256 e GHASH garantem que os dados não sejam adulterados.

Referência Visual:

Python Shellcode AnyDesk APC Injection & Crypto Visualização do Process Hacker mostrando injeção no AnyDesk e algoritmos criptográficos (AES, RSA, SHA256, RC4).

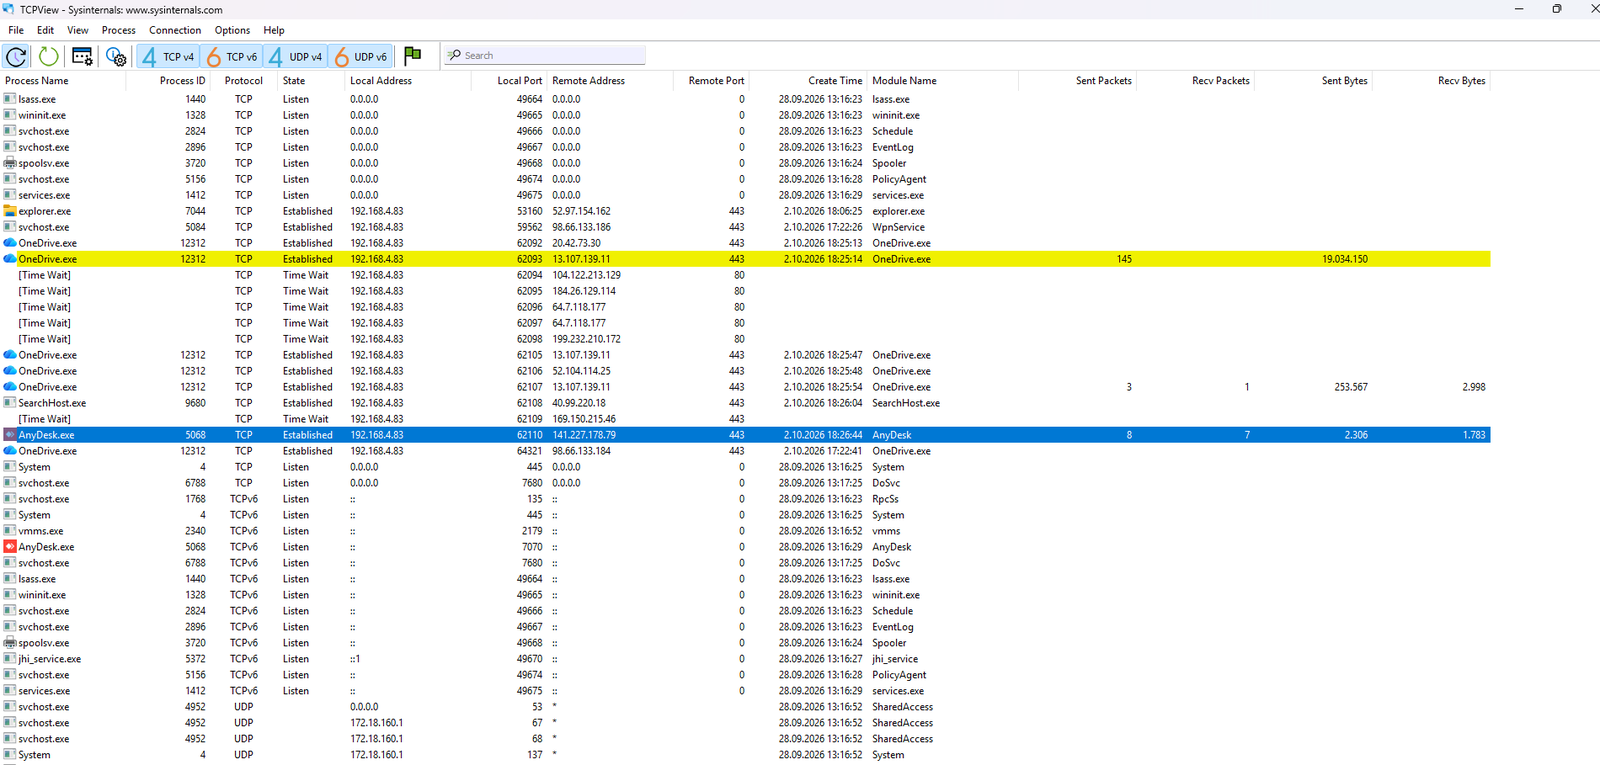
4. TCPView – Exfiltração de Dados do AnyDesk

A análise do TCPView revela que o shellcode Python usa AnyDesk.exe para exfiltrar dados para 141.227.178.79 pela porta 443 (HTTPS).

Observações Principais:

  • Processo: AnyDesk.exe (PID 5068) – ferramenta legítima de desktop remoto.
  • IP Remoto: 141.227.178.79
  • Porta: 443 (HTTPS – se mistura com tráfego legítimo).
  • Estado: Established (conexão ativa).
  • Pacotes Enviados: 8 (2.306 bytes) – exfiltração de dados criptografados.
  • Pacotes Recebidos: 7 (1.703 bytes) – comandos C2.

Por Que Isso Importa:

  • Abuso de LOLBin: AnyDesk é uma ferramenta legítima, tornando a detecção mais difícil.
  • Exfiltração Criptografada: A porta 443 (HTTPS) oculta os dados roubados.
  • Comunicação C2: O shellcode recebe comandos do mesmo IP.
  • Evasão: Ferramentas de segurança raramente sinalizam o tráfego do AnyDesk.

Referência Visual:

Python Shellcode AnyDesk Data Exfiltration Visualização do TCPView mostrando AnyDesk.exe conectando a 141.227.178.79 pela porta 443.

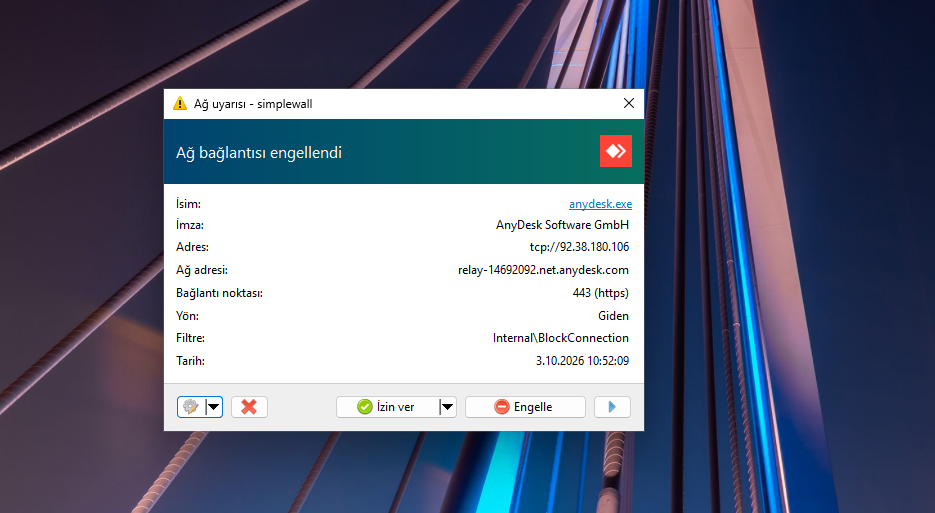
5.AnyDesk - Simplewall bloqueando endereços IP remotos

A análise do Simplewall revela que, embora o shellcode Python tente exfiltrar dados para 141.227.178.79 via porta 443 (HTTPS) usando AnyDesk.exe, ele tenta estabelecer uma conexão com outro endereço legítimo (92.38.180.106) quando bloqueado.

Observações Principais:

  • Processo: AnyDesk.exe (PID 5068) – ferramenta legítima de desktop remoto.
  • IP Remoto: 92.38.180.106
  • Porta: 443 (HTTPS – se mistura com tráfego legítimo).
  • Estado: Blocked (conexão bloqueada).
  • endereço bloqueado: (relay-14692092.net.anydesk.com).

Por Que Isso Importa:

  • Abuso de LOLBin: AnyDesk é uma ferramenta legítima, tornando a detecção mais difícil.
  • Exfiltração Criptografada: A porta 443 (HTTPS) oculta os dados roubados.
  • Comunicação C2: O shellcode recebe comandos do mesmo IP.
  • Evasão: Ferramentas de segurança raramente sinalizam o tráfego do AnyDesk.

Referência Visual:

Python Shellcode AnyDesk Data Exfiltration Visualização do Simplewall mostrando Anydesk.exe bloqueado para 92.38.180.106 pela porta 443.

6. Persistência no Registro – Chaves Baseadas em GUID

A análise do Registro revela que o shellcode Python cria chaves baseadas em GUID sob HKLM\SYSTEM\CurrentControlSet\Control\ para persistência.


Observações Principais:

Baixar ferramenta