 jun-5heng/cve-2021-44228
Explora a vulnerabilidade Log4Shell (CVE-2021-44228) no Log4j2 por meio de injeção JNDI para obter execução remota de código em aplicações web vulneráveis.

橘子网络安全实验室 https://0range.team/
Esta ferramenta é destinada apenas a testes de segurança autorizados; é proibido atacar sites ilegalmente sem autorização
Leia online a 《Lei de Segurança Cibernética da República Popular da China》
Aviso durante a execução
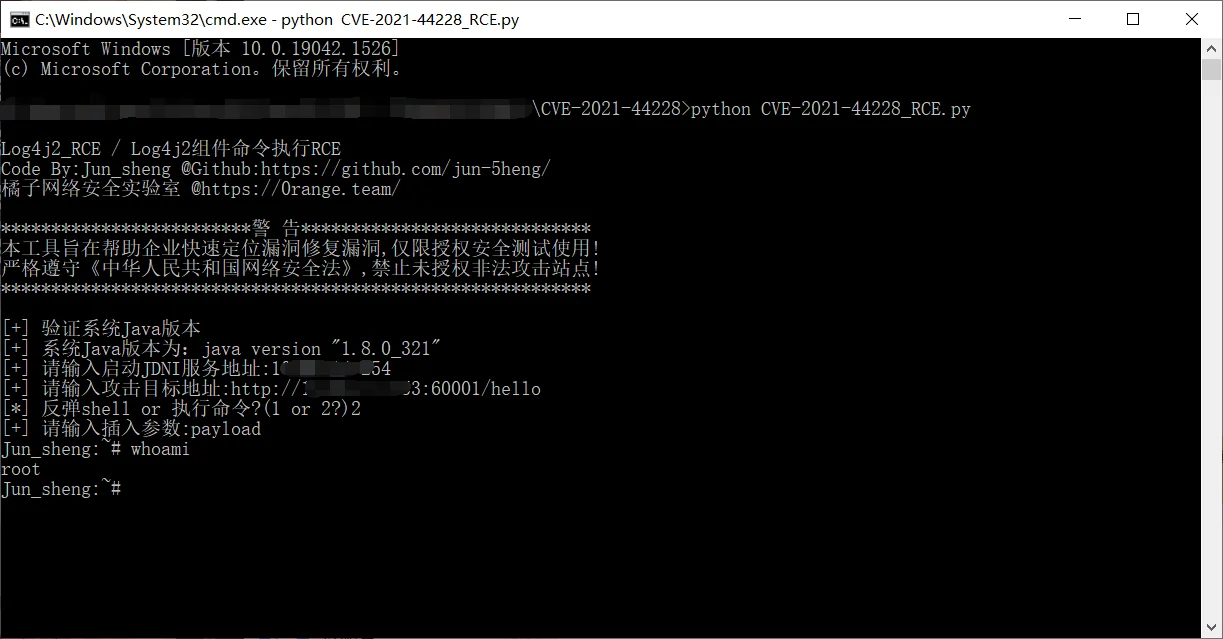
Esta ferramenta utiliza a ferramenta de injeção JNDI para realizar ataques de vulnerabilidade
Insira o caminho completo do endereço do alvo!
Insira os parâmetros que você acredita que possam ter vulnerabilidades!
Se necessário, altere o conteúdo do script conforme suas necessidades!
Indique a fonte ao reproduzir!
Para bugs, envie Issues; irei verificar quando tiver tempo.
