

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/jthuraisamy/dirt
ReconhecimentoAnálise de VulnerabilidadesAnálise de Binários
GitHubjthuraisamy/dirt

DIRT

Ferramenta de Reconhecimento Inicial de Drivers

Ver Repositório
1273036há 6 anosRevisado pelo Kitploit
Compartilhar

DIRT: Ferramenta de Reconhecimento Inicial de Drivers

Estou escrevendo esta ferramenta para aprender C++ e obter uma avaliação inicial dos drivers instalados em um sistema Windows (por exemplo, imagens mestre desenvolvidas por OEMs ou empresas). Ela deve ajudar na seleção de alvos, encontrar alvos fáceis e fornecer alguma assistência na análise binária aprofundada. Atualmente instável, em desenvolvimento ativo.

Funcionalidades Principais

  • Listagem de drivers em modo kernel com os quais usuários não administradores podem interagir via DeviceIoControl.
    • Isso pode ser útil para reduzir o foco em drivers que podem ser usados para LPE (elevação de privilégio local).
  • Recuperação de nomes de empresas associados aos drivers para determinar a propriedade.
    • Isso pode ser útil na seleção de alvos para separar drivers de terceiros dos drivers da Microsoft.
  • Resolução da rotina DispatchDeviceControl usada para lidar com requisições do DeviceIoControl.
    • Isso facilita encontrar a função no IDA (em vez de depender de heurísticas em análise estática).
    • A função pode ser analisada para enumerar códigos IOCTL e realizar análise de superfície de ataque.
  • Enumeração dos códigos IOCTL suportados pela DispatchDeviceControl.
    • Pode haver uma oportunidade para execução simbólica como esta, mas não tenho certeza de quão robusta pode ser.
  • Enumeração de drivers em modo de usuário que fazem chamadas para um driver em modo kernel específico.

Funcionalidades Secundárias

  • Modos CLI e GUI.
  • Formatos de saída: JSON, CSV e texto legível por humanos.

Ferramentas Alternativas

Usei uma combinação de DeviceTree, WinObjEx64 e WinDbg para esses casos de uso. É mais um processo manual tedioso que não escala facilmente, então o DIRT apenas tenta tornar isso mais conveniente.

Compilação

Isso deve compilar com Visual Studio 2015 ou superior.

Uso

  1. Ative o modo de depuração com bcdedit -debug on em um Prompt de Comando administrativo.
  2. Coloque kldbgdrv.sys (encontrado com WinDbg) no mesmo diretório que DIRT.exe.
  3. Execute DIRT.exe > output.txt com privilégios administrativos.

As opções --lp-only e --no-msft podem ser usadas para filtrar resultados.

Abaixo está um exemplo de saída para saber o que esperar:

DIRT v0.1.0: Driver Initial Reconnaisance Tool (@Jackson_T)
Repository:  https://github.com/jthuraisamy/DIRT
Compiled on: Aug 22 2018 00:01:04

INFO: Hiding Microsoft drivers (--no-msft).
INFO: Only showing drivers that low-privileged users can interface with (--lp-only).

Capcom: Capcom
Path: C:\Windows\System32\Capcom.sys
DispatchDeviceControl: 0xFFFFF8024C9A0590
Devices: 1
└── \Device\Htsysm72FB (open DACL, 1 symlinks)
    └── \\.\Global\Htsysm72FB

SmbDrvI: SmbDrvI (Synaptics Incorporated)
Path: C:\WINDOWS\System32\drivers\Smb_driver_Intel.sys - Hooked by Wdf01000 (Microsoft Corporation)
DispatchDeviceControl: 0xFFFFF808212C72B0
Devices: 1
└── \Device\SmbDriver (open DACL, 1 symlinks)
    └── \\.\Global\SmbDriver

nvlddmkm: nvlddmkm
Path: C:\Windows\System32\DriverStore\FileRepository\nvlt.inf_amd64_ed3ba3fb30d4dd86\nvlddmkm.sys
DispatchDeviceControl: 0xFFFFF80822D074D0
Devices: 2
├── \Device\NvAdminDevice (open DACL, 1 symlinks)
│   └── \\.\Global\NvAdminDevice
└── \Device\UVMLiteController0x1 (open DACL, 1 symlinks)
    └── \\.\Global\UVMLiteController

Também há uma saída CSV disponível usando DIRT::Main::ExportCSV():
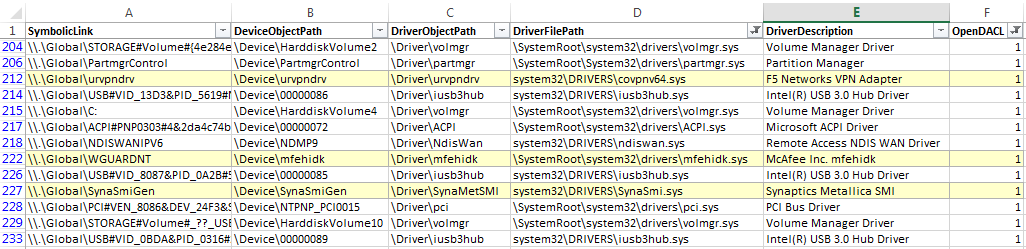
CSV

Autores

Jackson Thuraisamy (2018). O código é fortemente derivado do projeto WinObjEx64 por @hFireF0X.

Licença

MIT

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






