Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ssh-audit — Auditoria de segurança do servidor e cliente SSH (banner, troca de chaves, criptografia, MAC, compressão, compatibilidade, segurança, etc) | Kitploit
Ferramentas/GitHubGitHub/jtesta/ssh-audit
Scanners de VulnerabilidadesMapeamento de RedeEscaneamento de PortasAnálise de VulnerabilidadesAuditoria de ConfiguraçãoColeta de InformaçõesSegurança de RedeCriptografiaTestes de PenetraçãoTop em Mapeamento de Rede nº13
4.3k23136há 2 mesesRevisado pelo Kitploit
Top em Escaneamento de Portas nº16
GitHubjtesta/ssh-audit

ssh-audit

Auditoria de segurança do servidor e cliente SSH (banner, troca de chaves, criptografia, MAC, compressão, compatibilidade, segurança, etc)

Ver Repositório

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

ssh-audit

License Build Status PRs Welcome

PyPI Downloads Homebrew Downloads Docker Pulls Snap Downloads

Github Sponsors

ssh-audit é uma ferramenta para auditoria de configuração de servidor e cliente SSH.

jtesta/ssh-audit (v2.0+) é a versão atualizada e mantida do ssh-audit, bifurcada de arthepsy/ssh-audit (v1.x) devido à inatividade.

  • Recursos
  • Uso
  • Capturas de tela
    • Exemplo de auditoria padrão de servidor
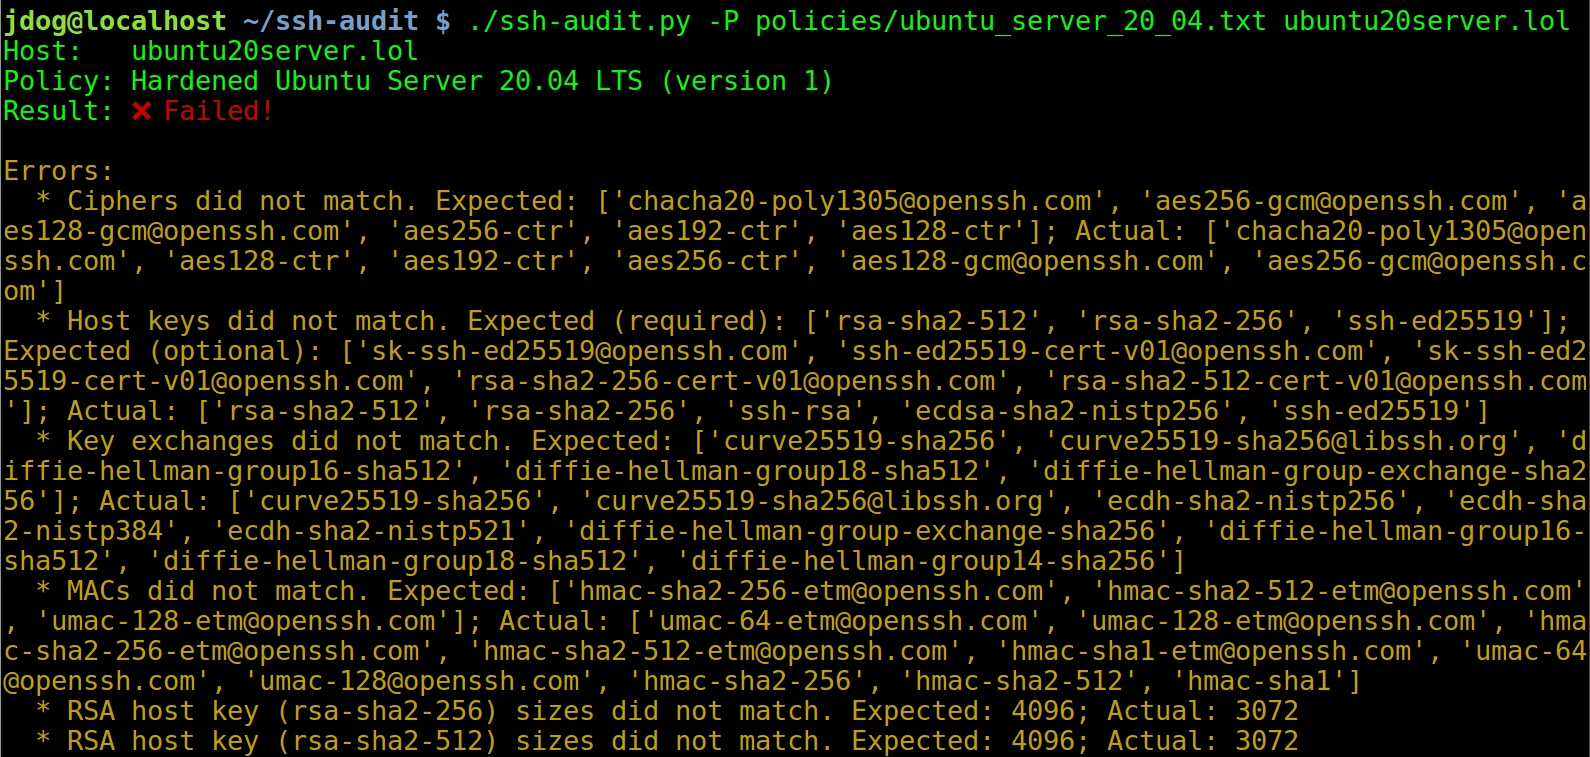
    • Exemplo de auditoria de política de servidor
    • Exemplo de auditoria padrão de cliente
  • Guias de Hardening
  • Pacotes pré-construídos
  • Front-End Web
  • Registro de Alterações

Recursos

  • analisar configuração de servidor e cliente SSH;
  • capturar banner, reconhecer dispositivo ou software e sistema operacional, detectar compressão;
  • coletar algoritmos de troca de chaves, chave de host, criptografia e código de autenticação de mensagem;
  • exibir informações de segurança dos algoritmos (disponível desde, removido/desativado, inseguro/fraco/legado, etc);
  • exibir recomendações de algoritmos (adicionar ou remover com base na versão reconhecida do software);
  • analisar a compatibilidade da versão SSH com base nas informações dos algoritmos;
  • informações históricas de OpenSSH, Dropbear SSH e libssh;
  • varreduras de política para garantir a adesão a uma configuração endurecida/padrão;
  • executa em Linux e Windows;
  • suporta Python 3.10 - 3.14;
  • sem dependências

Uso```

usage: ssh-audit.py [-h] [-4] [-6] [-b] [-c] [-d] [-g min1:pref1:max1[,min2:pref2:max2,...] / <x-y[:step]>] [-j] [-l {info,warn,fail}] [-L] [-M custom_policy.txt] [-m] [-n] [-P "Built-In Policy Name" / custom_policy.txt] [-p N] [-T targets.txt] [-t N] [-v] [--conn-rate-test N[:max_rate]] [--dheat N[:kex[:e_len]]] [--get-hardening-guide platform] [--list-hardening-guides] [--lookup alg1[,alg2,...]] [--skip-rate-test] [--socks5 host:port] [--threads N] [host]

ssh-audit.py v3.4.1-dev, https://github.com/jtesta/ssh-audit

positional arguments: host target hostname or IPv4/IPv6 address

Baixar ferramenta