
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Exploit-Mapper — Plataforma de gerenciamento de vulnerabilidades que importa relatórios de scanners, enriquece com inteligência do CISA KEV e Exploit-DB, e fornece pontuação de risco contextual para remediação priorizada. | Kitploit
Ferramentas/GitHubGitHub/jrokz2315/exploit-mapper
Scanners de VulnerabilidadesAnálise de VulnerabilidadesInteligência de Ameaças
GitHubjrokz2315/exploit-mapper

Exploit-Mapper

Plataforma de gerenciamento de vulnerabilidades que importa relatórios de scanners, enriquece com inteligência do CISA KEV e Exploit-DB, e fornece pontuação de risco contextual para remediação priorizada.

Ver Repositório
17há 8 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Exploit Mapper

Uma plataforma abrangente de gerenciamento de vulnerabilidades que analisa relatórios de varredura de segurança, enriquece dados de vulnerabilidades com inteligência de exploração e fornece pontuação de risco acionável para remediação priorizada.

License Node React

Funcionalidades

  • Importação Multi-Formato: Suporte para relatórios de vulnerabilidade em CSV e Excel de vários scanners (Nessus, Qualys, Arctic Wolf, OpenVAS e mais)
  • Detecção Automática de Colunas: Mapeamento inteligente de nomes de colunas específicos de cada scanner para campos padronizados
  • Enriquecimento de Exploração: Consulta automática ao CISA KEV (Vulnerabilidades Conhecidas Exploradas) e ao Exploit-DB
  • Motor de Pontuação de Risco: Pontuações de risco contextuais baseadas em CVSS, disponibilidade de exploração e criticidade do ativo
  • Adição Manual de Vulnerabilidades (Não Sistêmicas): Capacidade de adicionar manualmente vulnerabilidades para aceitar que um scanner não consegue detectar. Ex: Uso de TLS v1 para o App XYZ.
  • Painel Interativo: Medidor de risco em tempo real, detalhamento por gravidade e análise de tendências
  • Gerenciamento de Dispositivos: Acompanhamento de vulnerabilidades por host/dispositivo com informações de SO e criticidade
  • Acompanhamento de Remediação: Fluxo de trabalho de status, atribuição e registro de resolução
  • Autenticação de Usuários: Controle de acesso baseado em funções (Admin, Usuário, Visualizador)
  • Seguro por Projeto: Validação de arquivos conforme OWASP, hash de senhas com PBKDF2, gerenciamento de sessão

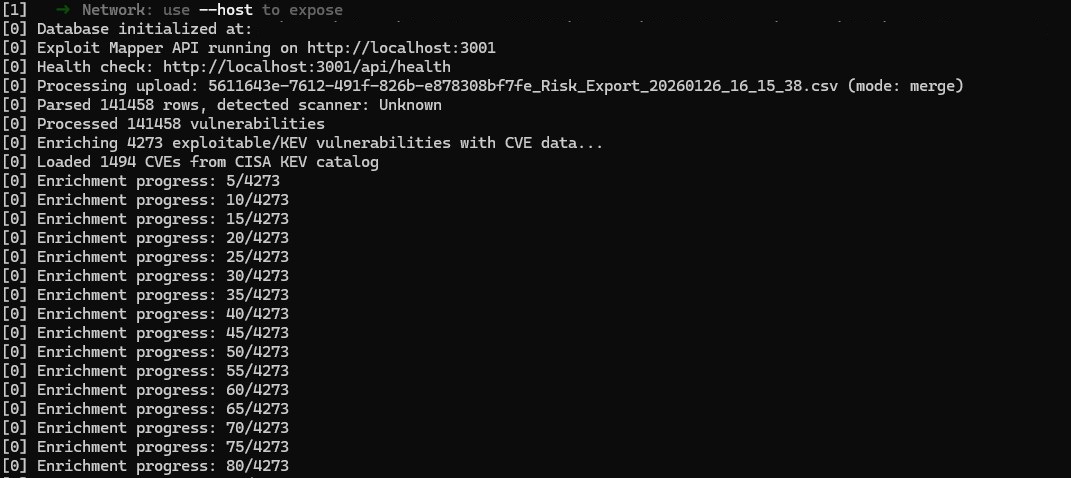
*** O uso do processo de Enriquecimento de CVE no primeiro upload pode desacelerar o processo de upload. Ele tentará enriquecer apenas vulnerabilidades carregadas que estejam marcadas como exploráveis nas suas varreduras, mas o tempo pode variar significativamente dependendo do tamanho do arquivo enviado.*** Uploads
Painel

O painel fornece uma visão geral da sua postura de segurança com:

  • Medidor de risco geral
  • Gráficos de distribuição de gravidade
  • Principais vulnerabilidades exploráveis
  • Acompanhamento do progresso de remediação

Lista de Vulnerabilidades

Navegue, filtre e classifique vulnerabilidades por:
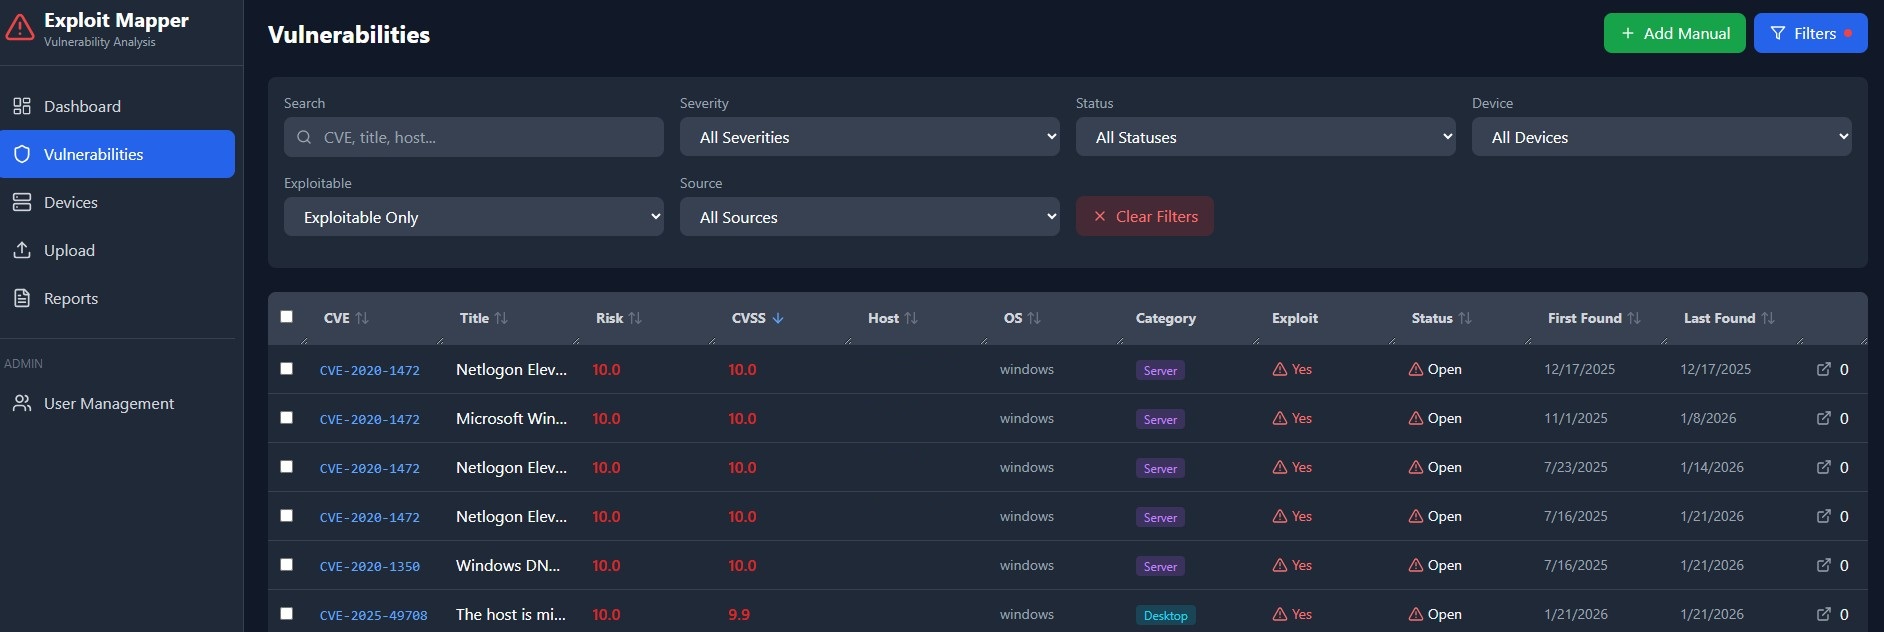
  • Gravidade, pontuação de risco, CVSS
  • Disponibilidade de exploração
  • Status no CISA KEV
  • Host/dispositivo
  • Status (Aberta, Em Andamento, Resolvida)

Vuln-list

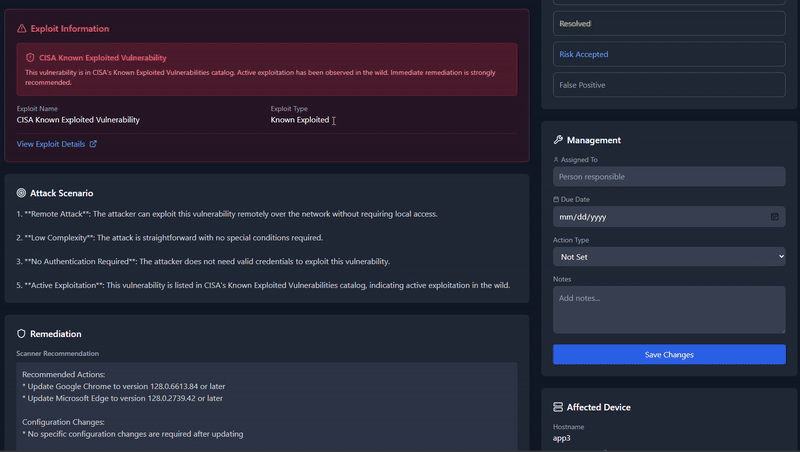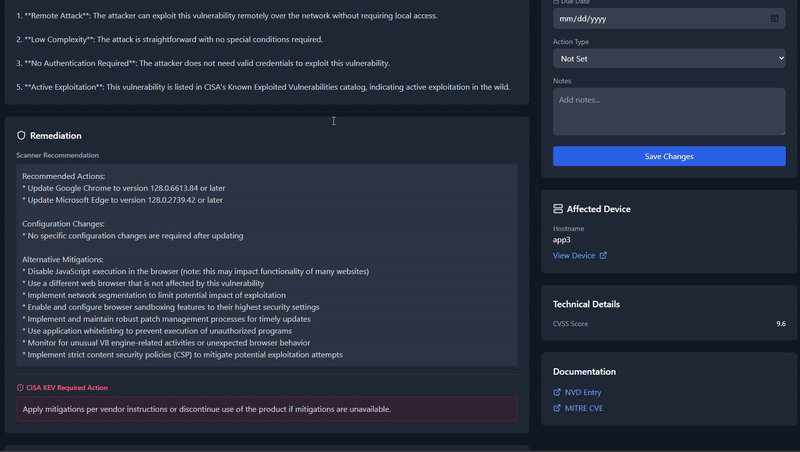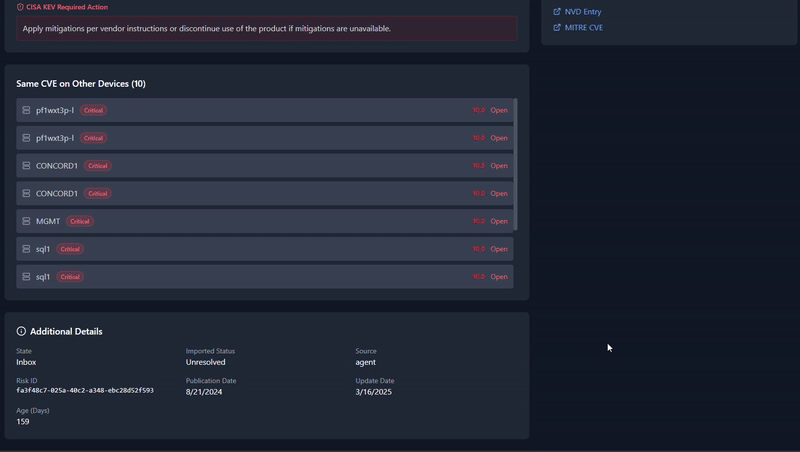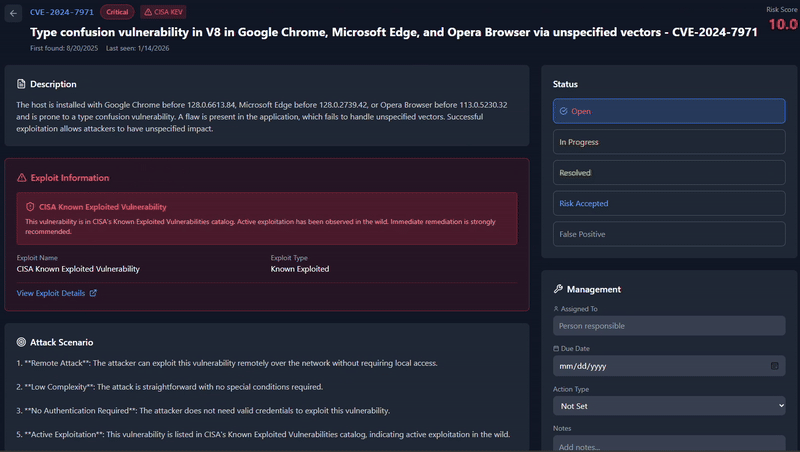
Detalhe da Vulnerabilidade

Visão detalhada incluindo:

  • Recomendações do scanner
  • Ações exigidas pelo CISA KEV
  • Cenários de ataque
  • Descobertas relacionadas em diferentes dispositivos
  • Fluxo de trabalho de remediação

Vuln-details

Pré-requisitos

  • Node.js >= 18.0.0
  • npm >= 9.0.0
  • Git (para clonar o repositório)
  • Navegador web moderno (Chrome, Firefox, Edge, Safari)

Instalando os Pré-requisitos

Windows

Opção A: Usando o instalador

  1. Baixe o Node.js LTS em https://nodejs.org
  2. Execute o instalador e siga as instruções
  3. Certifique-se de que "Adicionar ao PATH" esteja marcado durante a instalação
  4. Abra um novo Prompt de Comando ou PowerShell e verifique:
    node --version
    npm --version
    

Opção B: Use uma versão estável do Node (Recomendada)

  1. Baixe o nvm-windows https://github.com/coreybutler/nvm-windows)
  2. Execute o instalador e siga as instruções
nvm install 22.12.0
nvm use 22.12.0

Opção C: Usando winget (Gerenciador de Pacotes do Windows)

winget install OpenJS.NodeJS.LTS
winget install Git.Git

Opção D: Usando Chocolatey

choco install nodejs-lts
choco install git
macOS

Usando Homebrew:

brew install node
brew install git

Ou baixe o instalador de https://nodejs.org

Verifique a instalação:

node --version
npm --version
Linux (Ubuntu/Debian)
# Usando o repositório NodeSource para a LTS mais recente
curl -fsSL https://deb.nodesource.com/setup_lts.x | sudo -E bash -
sudo apt-get install -y nodejs git

# Verifique
node --version
npm --version

Instalação

1. Clone o Repositório

macOS / Linux:

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

Windows (Prompt de Comando):

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

Windows (PowerShell):

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

2. Instale as Dependências

Todas as plataformas:

npm run install:all

Ou instale manualmente:

macOS / Linux:

npm install
cd server && npm install
cd ../client && npm install
cd ..

Windows (Prompt de Comando):

npm install
cd server && npm install
cd ..\client && npm install
cd ..

Windows (PowerShell):

npm install
cd server; npm install
cd ..\client; npm install
cd ..

Nota (Windows): Se encontrar erros com better-sqlite3, talvez seja necessário instalar as ferramentas de compilação do Windows:

npm install --global windows-build-tools

Ou instale o Visual Studio Build Tools com a carga de trabalho "Desenvolvimento para desktop com C++" em https://visualstudio.microsoft.com/visual-cpp-build-tools/

3. Inicie a Aplicação

Modo de desenvolvimento (com recarregamento automático) — todas as plataformas:

npm run dev

Isso inicia tanto o servidor backend (porta 3000) quanto o servidor frontend de desenvolvimento (porta 5173).

Modo de produção — todas as plataformas:

# Compile o cliente
npm run build

# Inicie o servidor
npm start

4. Acesse a Aplicação

Abra seu navegador e navegue para:

  • Desenvolvimento: http://localhost:5173
  • Produção: http://localhost:3000

5. Login Padrão

Na primeira execução, uma conta de administrador padrão é criada:

  • Usuário: admin
  • Senha: Admin123!

Você será solicitado a alterar esta senha no primeiro login.

Estrutura do Projeto

exploit-mapper/
├── client/                 # Frontend React
│   ├── src/
│   │   ├── components/     # Componentes de UI reutilizáveis
│   │   ├── pages/          # Componentes de página
│   │   └── App.jsx         # Componente principal do app
│   ├── package.json
│   └── vite.config.js
├── server/                 # Backend Express
│   ├── src/
│   │   ├── db/             # Esquema e conexão do banco de dados
│   │   ├── middleware/     # Middleware de autenticação
│   │   ├── routes/         # Rotas da API
│   │   └── services/       # Lógica de negócios
│   ├── data/               # Banco de dados SQLite (ignorado pelo git)
│   ├── uploads/            # Armazenamento temporário de uploads (ignorado pelo git)
│   └── package.json
├── package.json            # Package raiz com scripts
├── .gitignore
├── LICENSE
├── CONTRIBUTING.md
└── README.md

Endpoints da API

Baixar ferramenta