
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/joxeankoret/diaphora
Análise de VulnerabilidadesEngenharia ReversaAnálise de Binários
GitHubjoxeankoret/diaphora

diaphora

Diaphora, a mais avançada ferramenta de diffing de programas gratuita e de código aberto.

Ver Repositório
4.4k41759há 1 diaRevisado pelo Kitploit
Compartilhar

δiaphora

Instalação

Instale com o gerenciador de plugins Hex-Rays:

hcli plugin install https://github.com/joxeankoret/diaphora/archive/refs/tags/3.5.0.zip

Instalação manual: baixe o código e coloque-o no seu diretório plugins/.

Diaphora (διαφορά, grego para 'diferença') versão 3.5 é a ferramenta de diffing de programas (funcionando como um plugin do IDA) mais avançada disponível até hoje (2026). Foi lançada em 2015 e tem sido mantida ativamente desde então: Diaphora já foi portada por 11 anos para cada versão menor do IDA desde a 6.8 até a 9.5.

Diaphora suporta versões do IDA >= 7.4 porque o código só é executado em Python 3.X (Python 3.11 foi a última versão testada).

Recursos exclusivos

Diaphora possui muitos dos recursos mais comuns de diffing de programas (bindiffing) que você pode esperar, como:

  • Diffing de assembler.
  • Diffing de grafos de fluxo de controle.
  • Portabilidade de nomes de símbolos e comentários.
  • Adição de correspondências manuais.
  • Cálculo da taxa de similaridade.
  • Automação em lote.
  • Cálculo de correspondência de grafos de chamadas.
  • Dezenas de heurísticas baseadas em teoria dos grafos, assembler, bytes, características das funções, etc...

No entanto, Diaphora também possui muitos recursos exclusivos, não disponíveis em qualquer outra ferramenta pública. A seguir está uma lista não exaustiva de recursos exclusivos:

  • Capacidade de portar structs, enums, unions e typedefs.
  • Detecção de vulnerabilidades potencialmente corrigidas para sessões de patch diffing.
  • Suporte a unidades de compilação (encontrar e fazer diffing de unidades de compilação).
  • Suporte a microcode.
  • Diffing paralelo.
  • Heurísticas baseadas em pseudo-código.
  • Geração de patches de pseudo-código.
  • Diffing de pseudo-códigos (com realce de sintaxe!).
  • Suporte a scripting (tanto para o processo de exportação quanto para o de diffing).
  • ...

Doações

Você pode ajudar (ou agradecer) o autor do Diaphora fazendo uma doação. Se você quiser fazer isso, pode usar um dos seguintes links:

  • Liberapay
  • Donate

Suporte

Sinta-se à vontade para abrir issues no Github se tiver algum problema ou precisar de ajuda. Se preferir conversar interativamente, você pode usar o seguinte canal do Discord: https://discord.gg/atg34w2xjV

Problemas de licenciamento

Se sua empresa não permite o uso da licença AGPL, você pode obter licenças comerciais do Diaphora para usá-lo em sua empresa ou para usá-lo como particular em qualquer empresa em que trabalhe (conceito semelhante às licenças nomeadas do IDA). Para mais detalhes, entre em contato comigo em [email protected].

Lembre-se de que não sou eu que estou impedindo você de usar o Diaphora: é a sua empresa. Obrigado pela compreensão.

Wiki

Se você está procurando como automatizar o processo de exportação ou diffing, ou quer acelerar as operações, etc... Você pode querer dar uma olhada na wiki, onde tais questões são respondidas.

Capturas de tela

Diaphora encontrando a função exata onde uma vulnerabilidade foi corrigida no CVE-2020-1350:
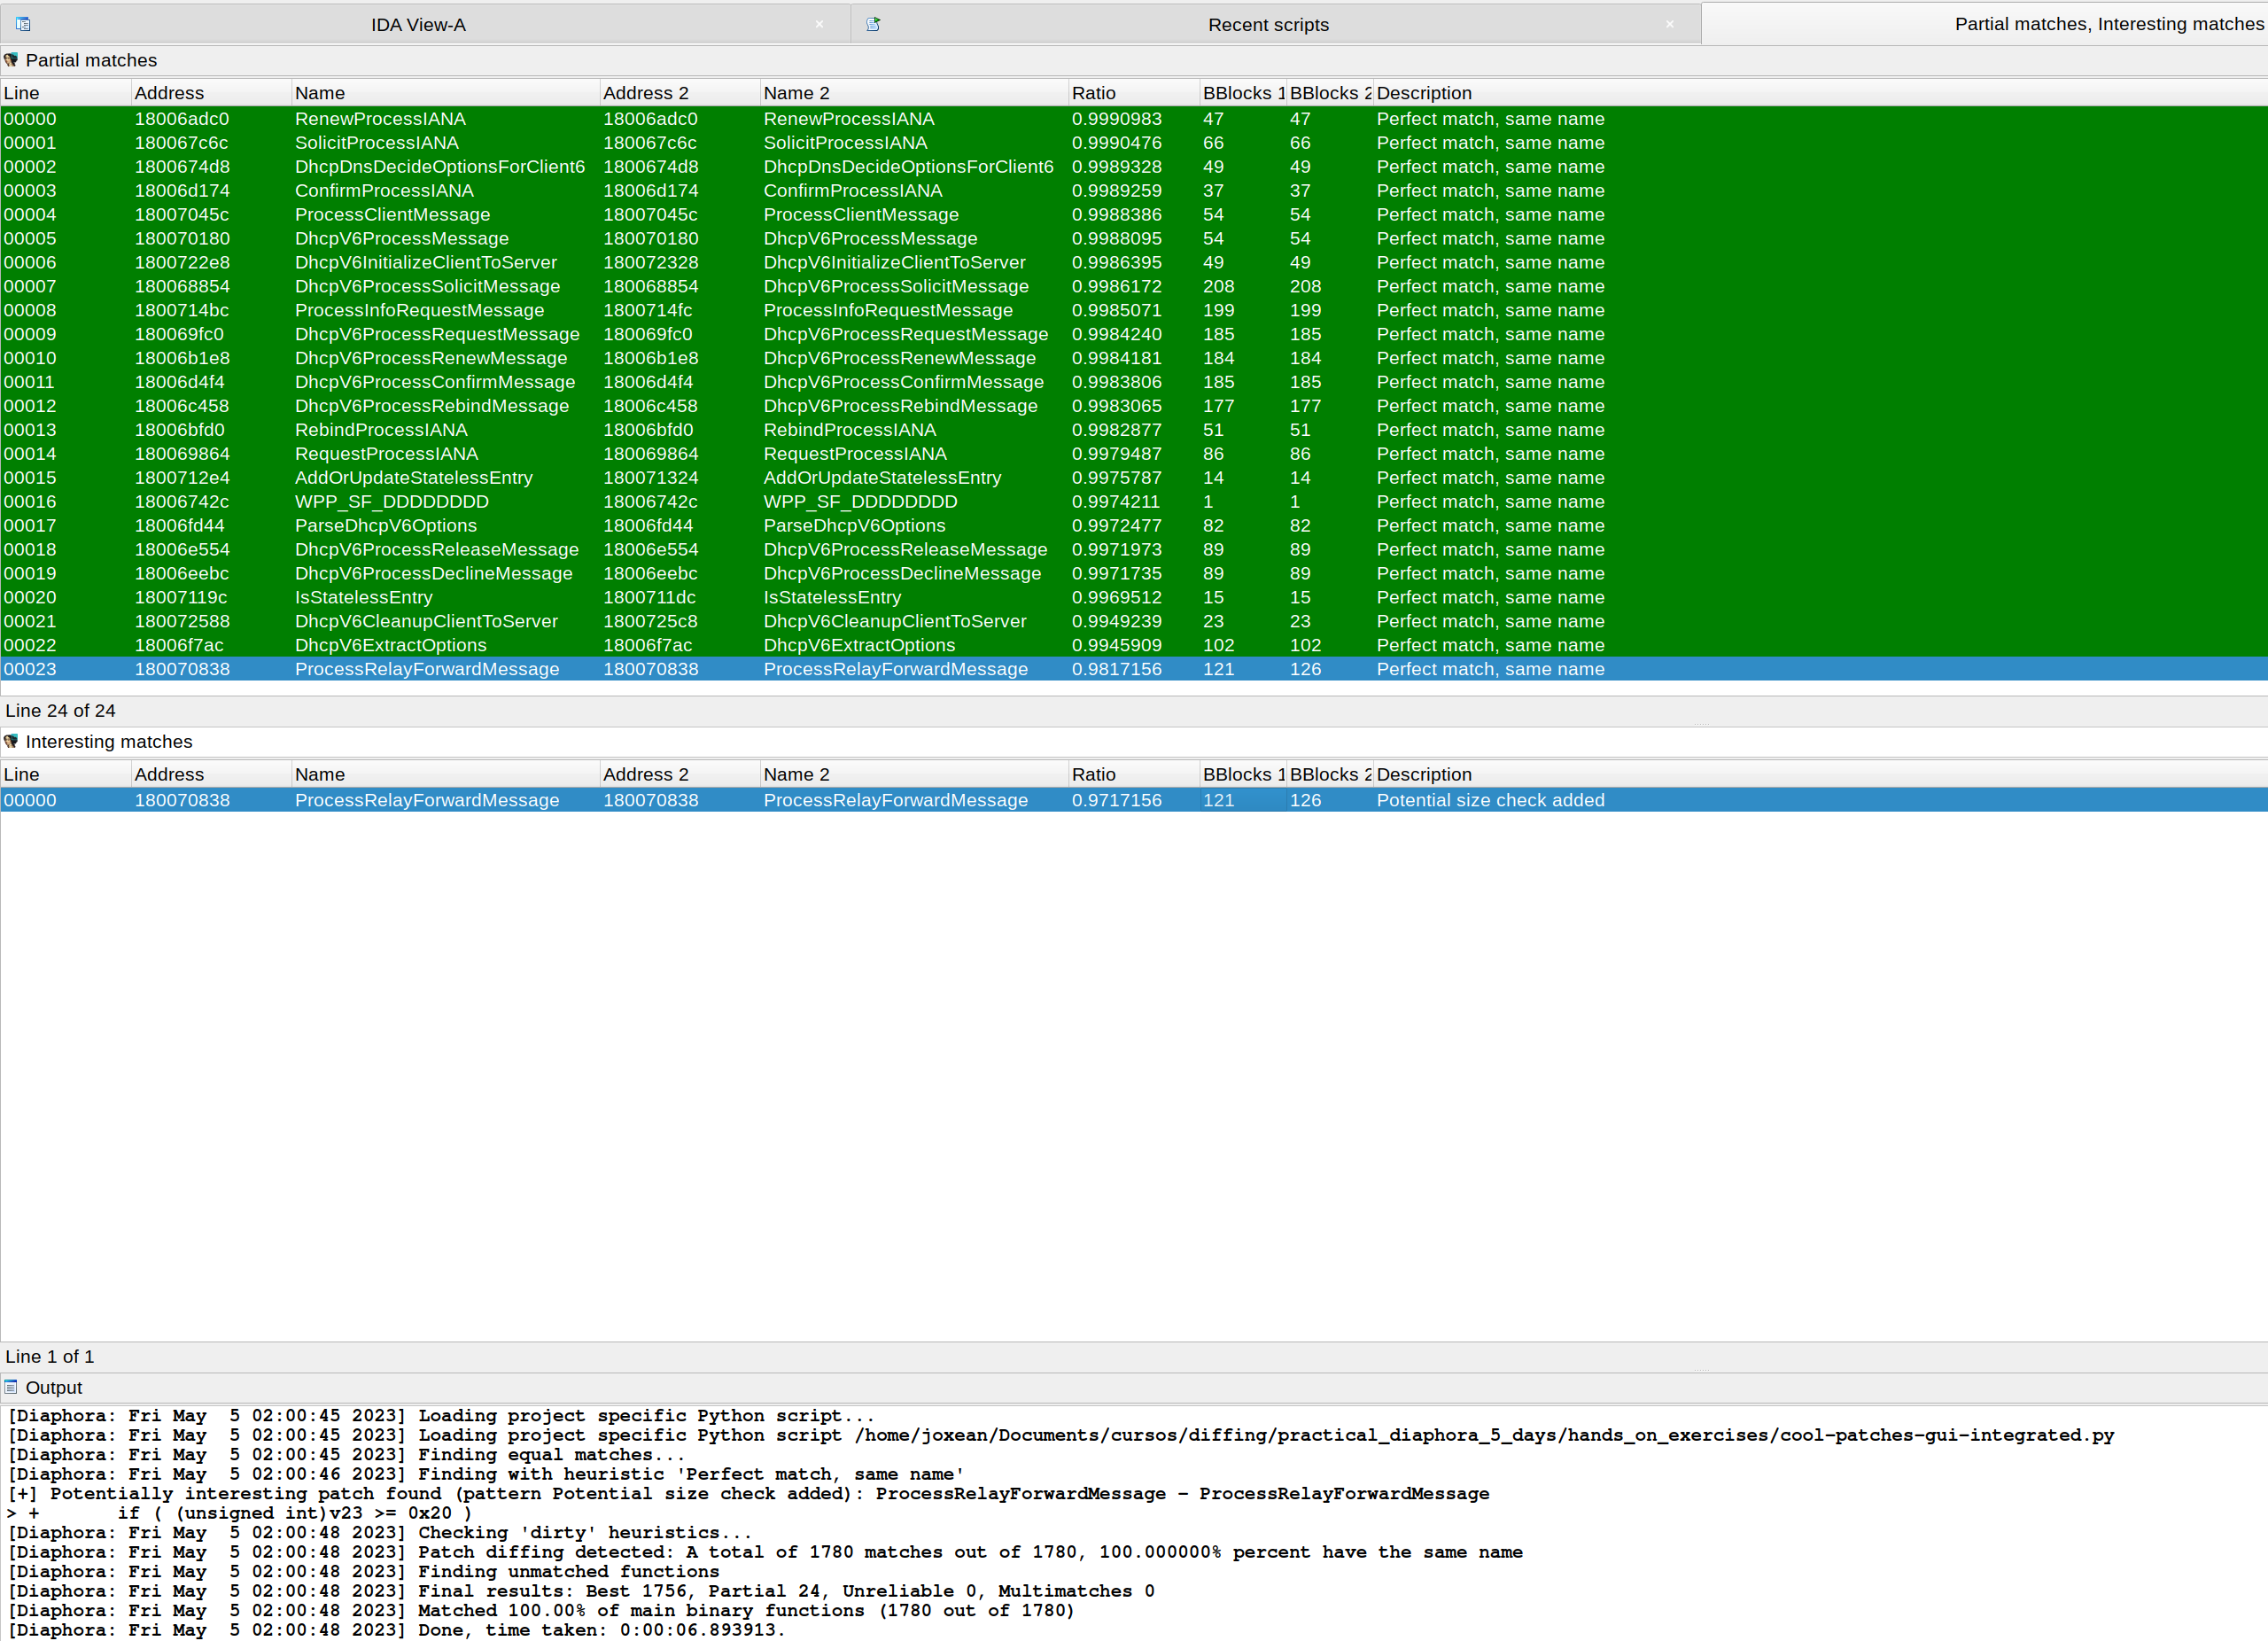
CVE-2020-1350

Diaphora, novamente, encontrando a função exata onde o CVE-2023-28231 foi corrigido:
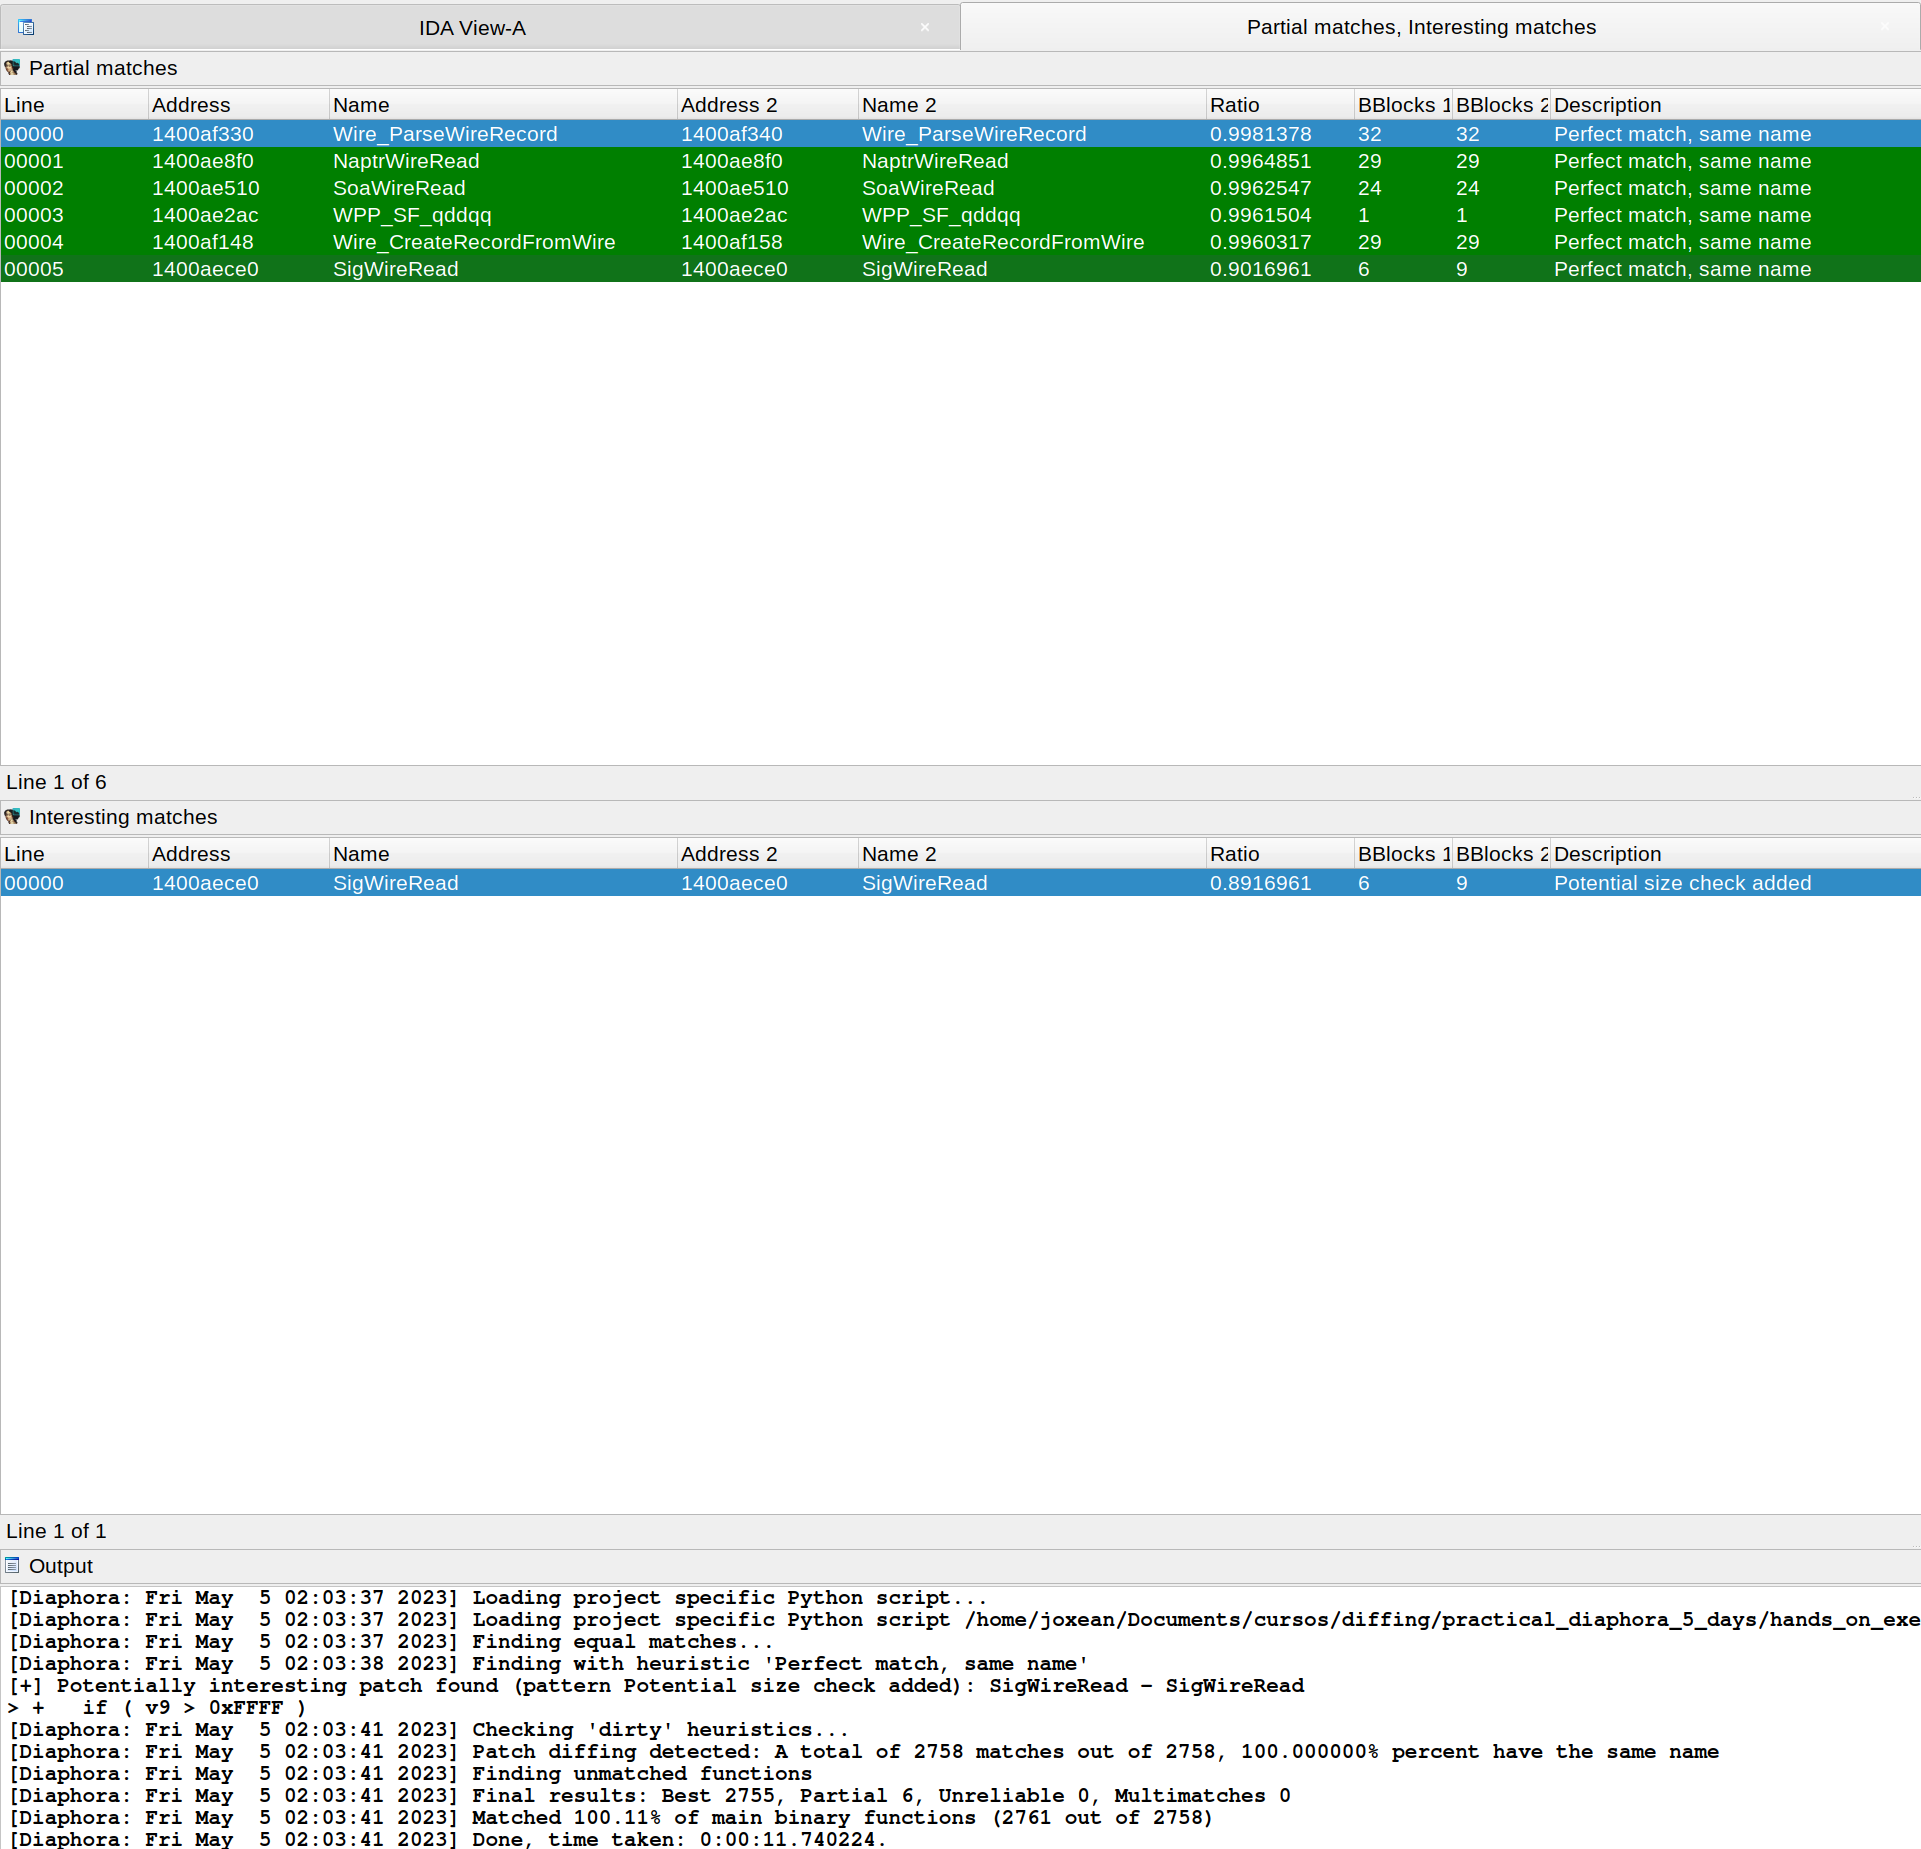
CVE-2023-28231

CVE-2023-28231. Como explicado em um blog da ZDI, a vulnerabilidade foi corrigida verificando que o número de mensagens de encaminhamento de relay em "ProcessRelayForwardMessage()" não é maior ou igual a 32 (0x20), como mostrado no seguinte diffing de pseudo-código:

CVE-2023-28231

Diaphora fazendo diff de microcódigo do Hex-Ray:
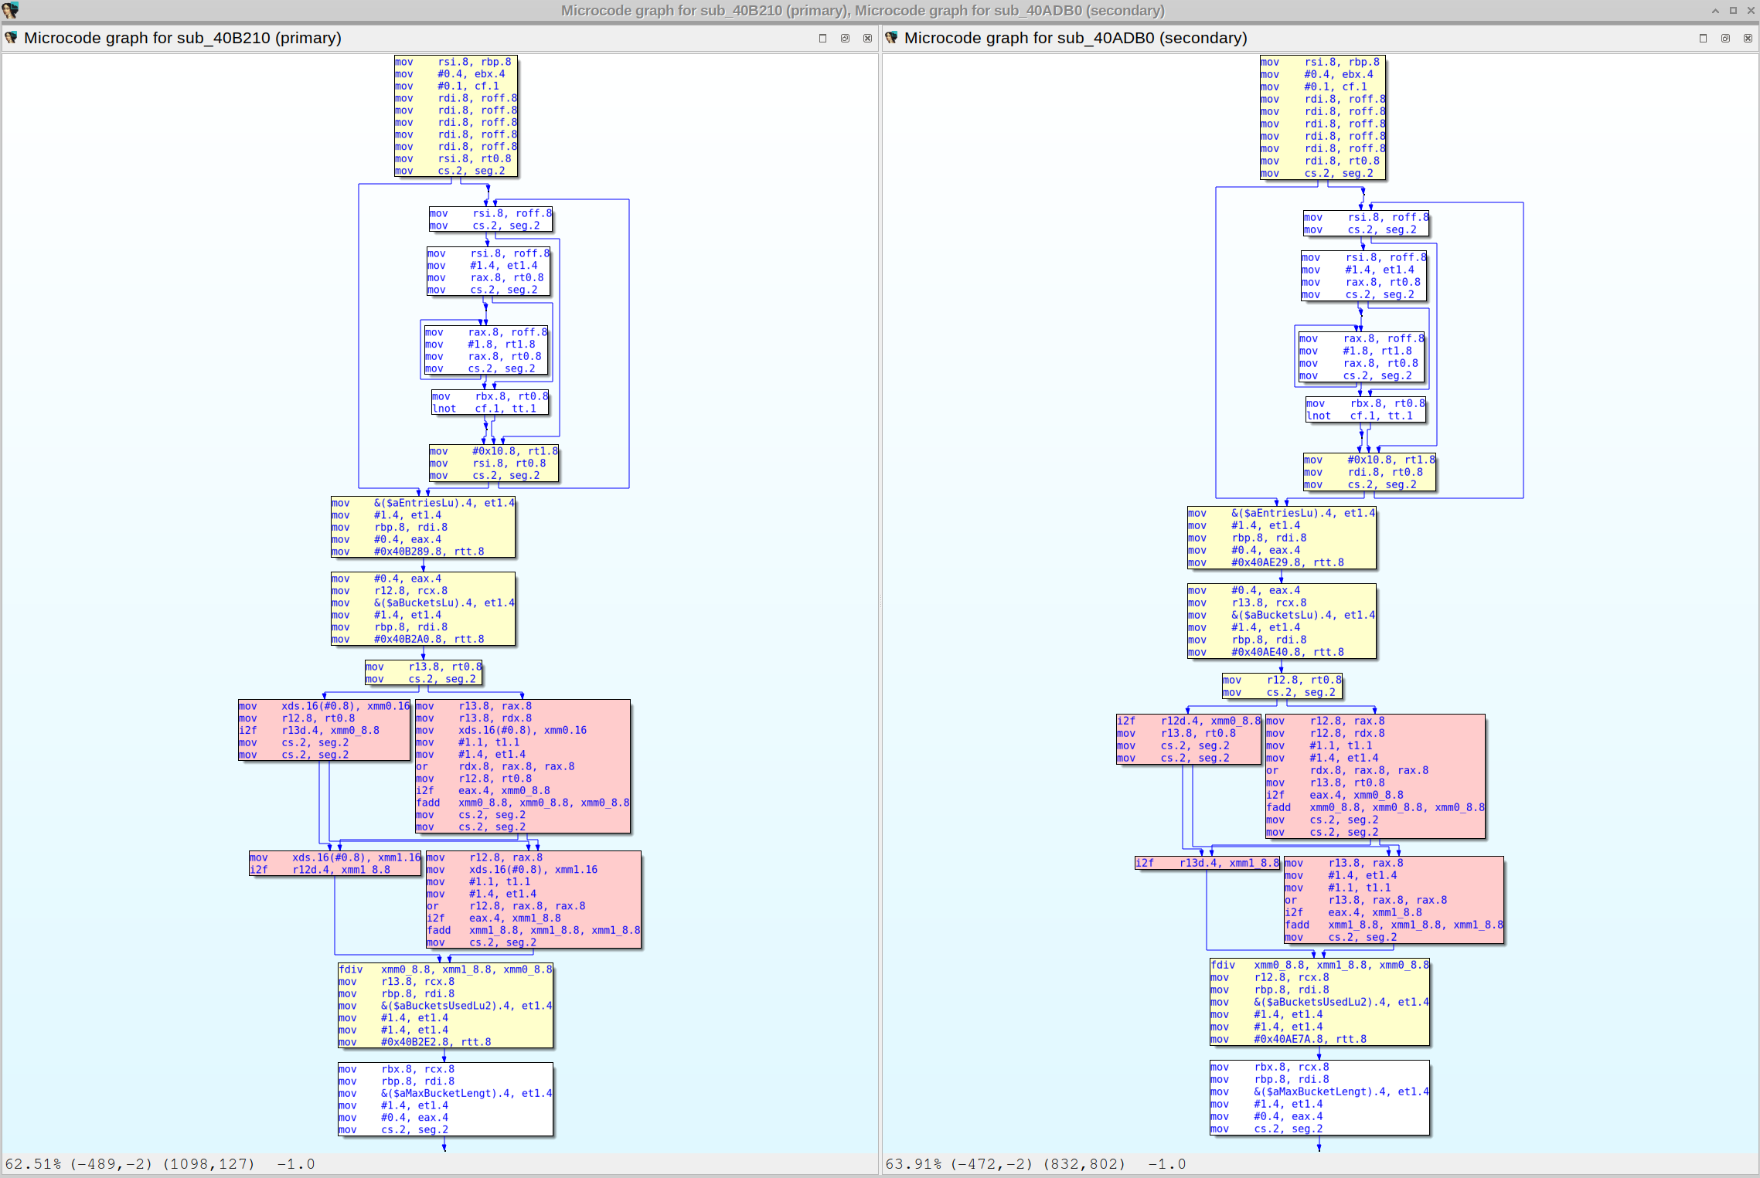
Diffing microcode in a graph

Diff de assembly, pseudo-código e microcódigo:

Assembly, pseudo-code and microcode

Diff da CVE-2023-21768 com o Diaphora 3.0:

Diffing CVE-2023-21768 with #Diaphora 3.0

Esta é uma captura de tela do Diaphora fazendo diff da vulnerabilidade do kernel do iOS PEGASUS corrigida no iOS 9.3.5:

Diffing iOS 9.3.5 diff

E esta é uma captura de tela antiga do Diaphora fazendo diff do boletim da Microsoft MS15-034:

Diaphora diffing MS15-034

Estas são algumas capturas de tela do Diaphora fazendo diff do boletim da Microsoft MS15-050, extraídas do post de blog Analyzing MS15-050 With Diaphora de Alex Ionescu.

Diaphora diffing MS15-050, best matches Diaphora diffing MS15-050, partial matches Diaphora diffing MS15-050, diffing pseudo-code

Diaphora diffing a LuaBot, matches and pseudo-code

Aqui está uma captura de tela do Diaphora fazendo diff do iBoot do iOS 10.3.3 contra o iOS 11.0:
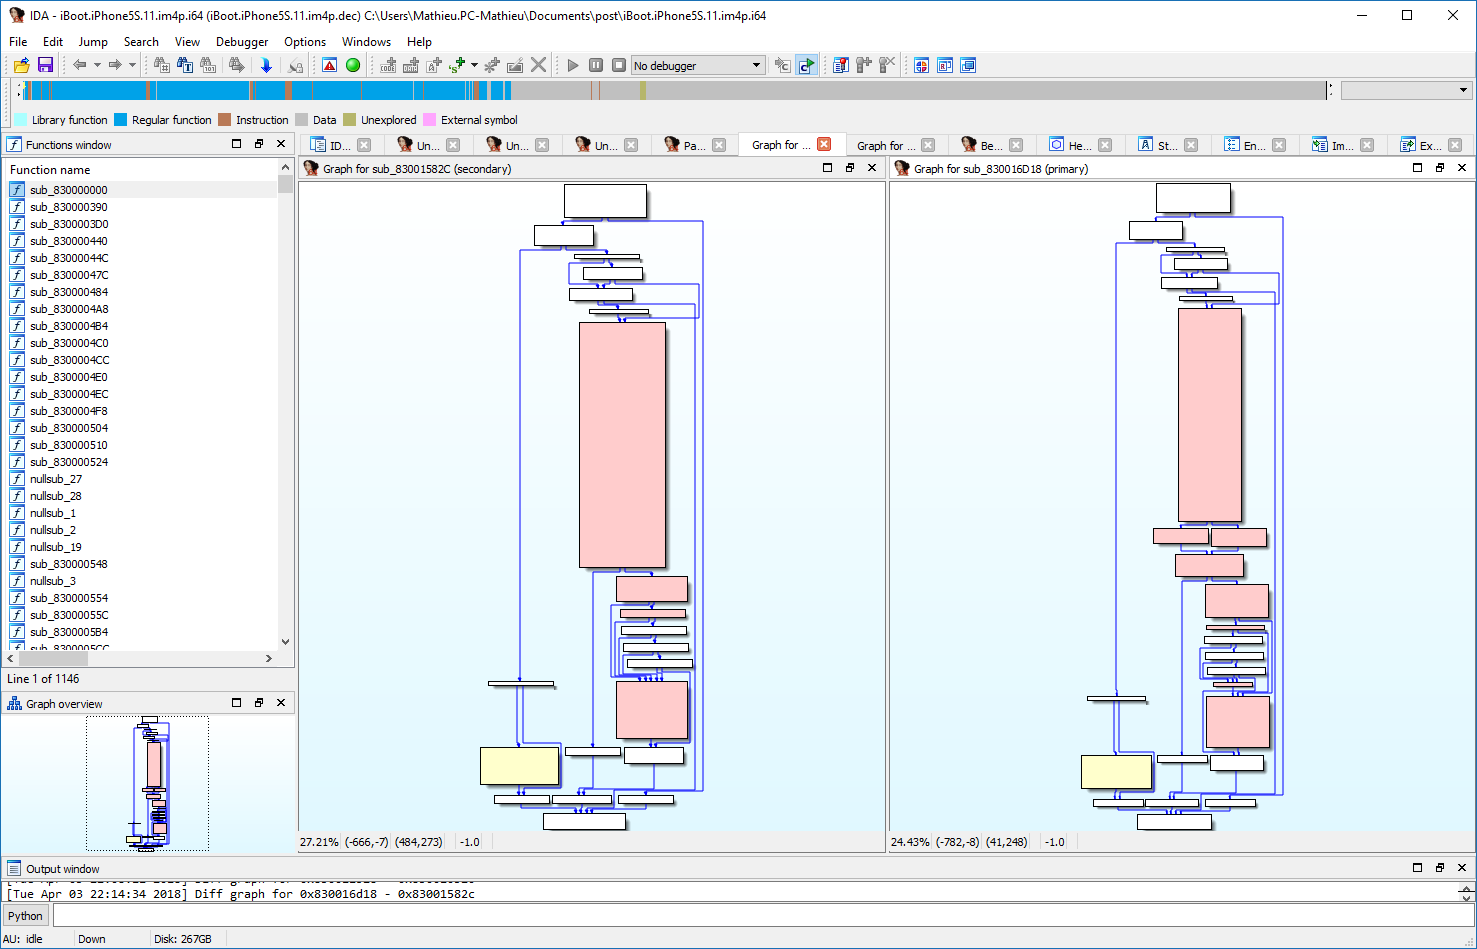

Diaphora diffing iBoot from iOS 10.3.3 against iOS 11.0

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





