
Optiva-Framework 🔎 Scanner de Aplicações Web🕵️


Você pode usar este Framework em seu site para verificar a segurança do seu site, encontrando vulnerabilidades, ou pode usar esta ferramenta para pesquisar painel de administração, injeção SQL por dork, bem como coletar informações e criptografar hashes.
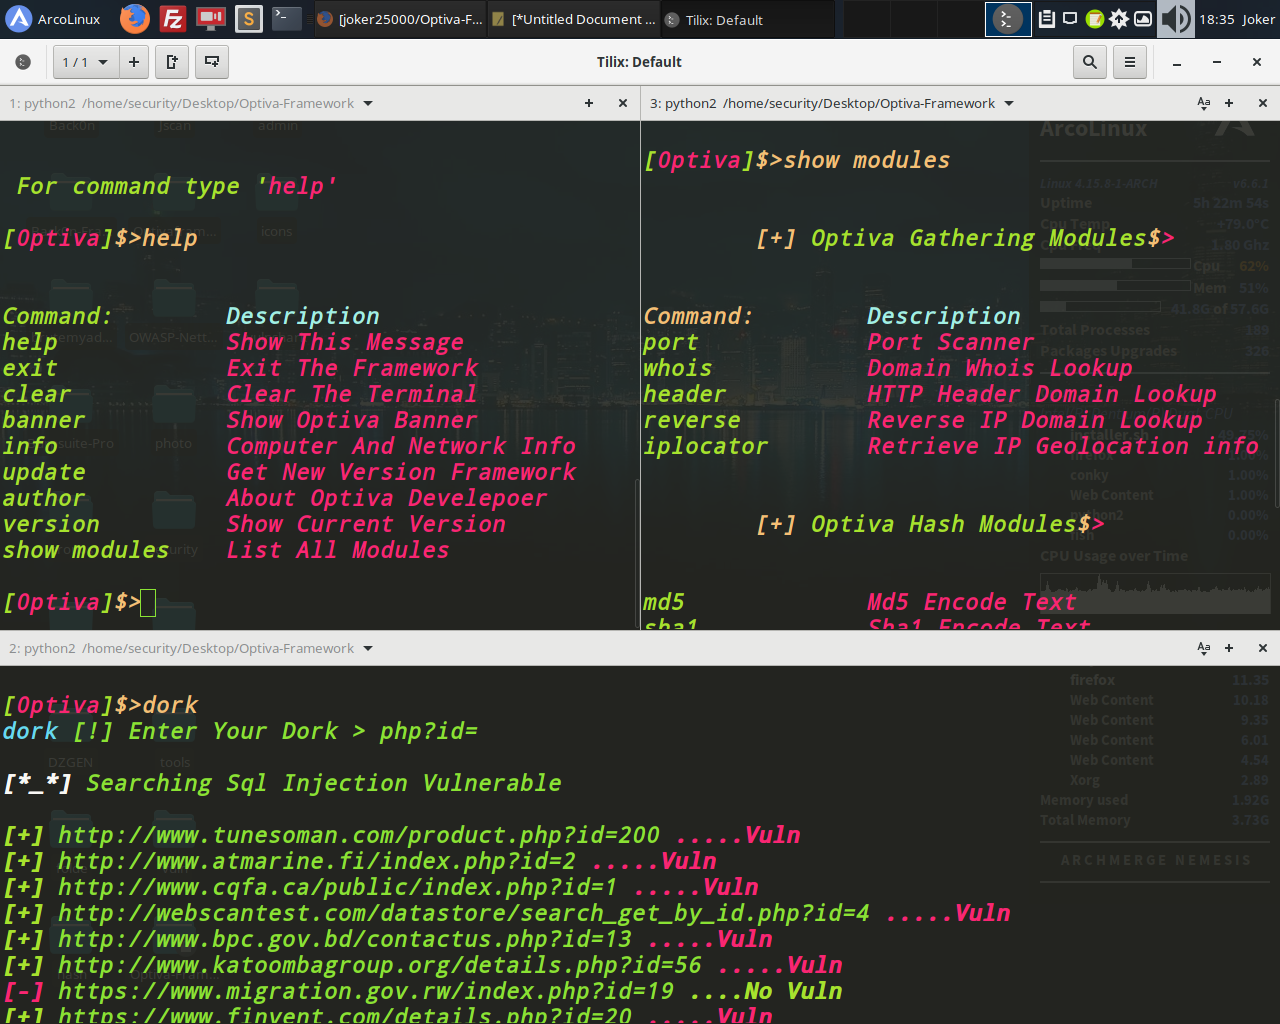
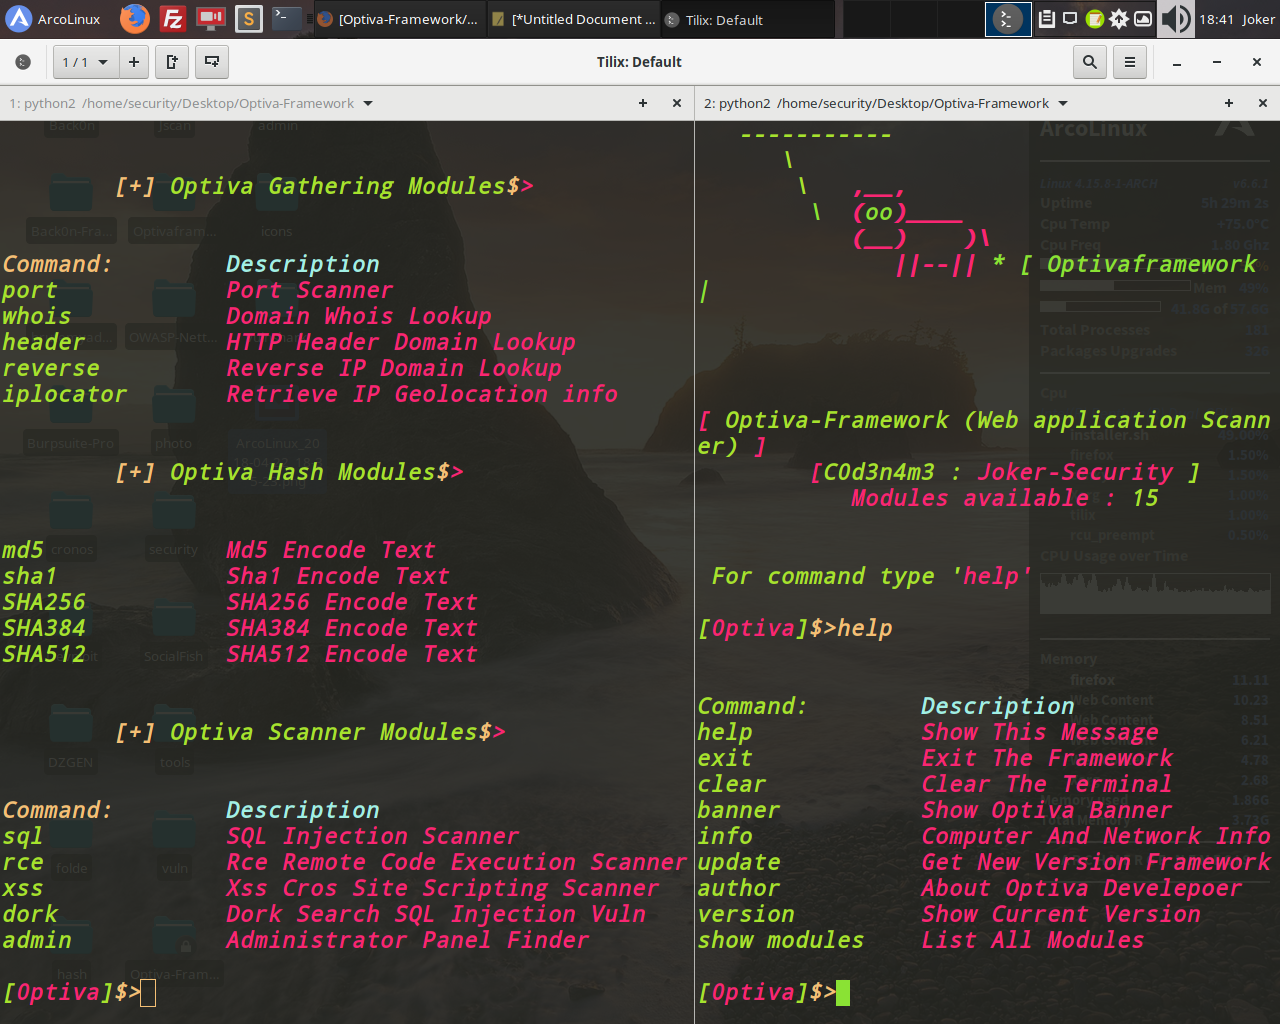
Módulos de Informação :
Scanner de Portas
Consulta Whois
Consulta Reverse IP de Domínio
Consulta de Cabeçalho HTTP de Domínio
Iplocator - Obter Informações de Geolocalização de IP
Módulos de Hash :
Texto Codificado em MD5
Texto Codificado em SHA1
Texto Codificado em SHA256
Texto Codificado em SHA384
Texto Codificado em SHA512
Módulos de Scanner :
Cross Site Scripting (XSS)
Scanner de Injeção SQL (SQL)
Pesquisa de Dorks para Vulnerabilidade de Injeção SQL
Scanner de Execução Remota de Código (RCE)
Localizador de Scanner de Painel de Administração de Sites
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ ./installer.sh
$ Digite no Terminal
$ optiva
$ cd Optiva-Framework
$ pip install termcolor
$ pip install requests
$ pip install mechanize
$ execute optiva :
$ python optiva.py
$ apt install git
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ bash installer.sh
$ Selecione a opção 3 do termux e pressione Enter
$ execute optiva :
$ python2 optiva.py
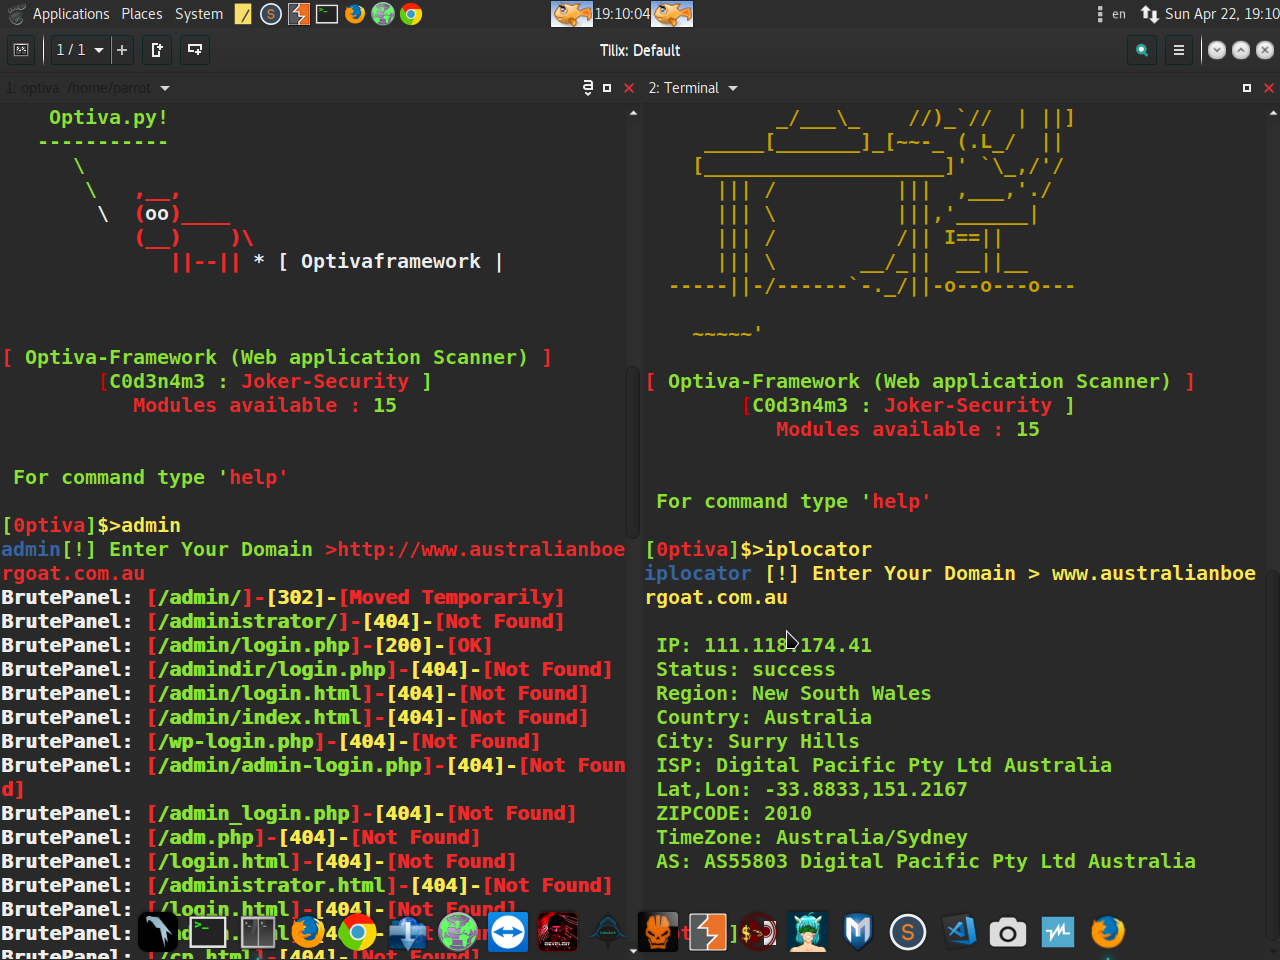
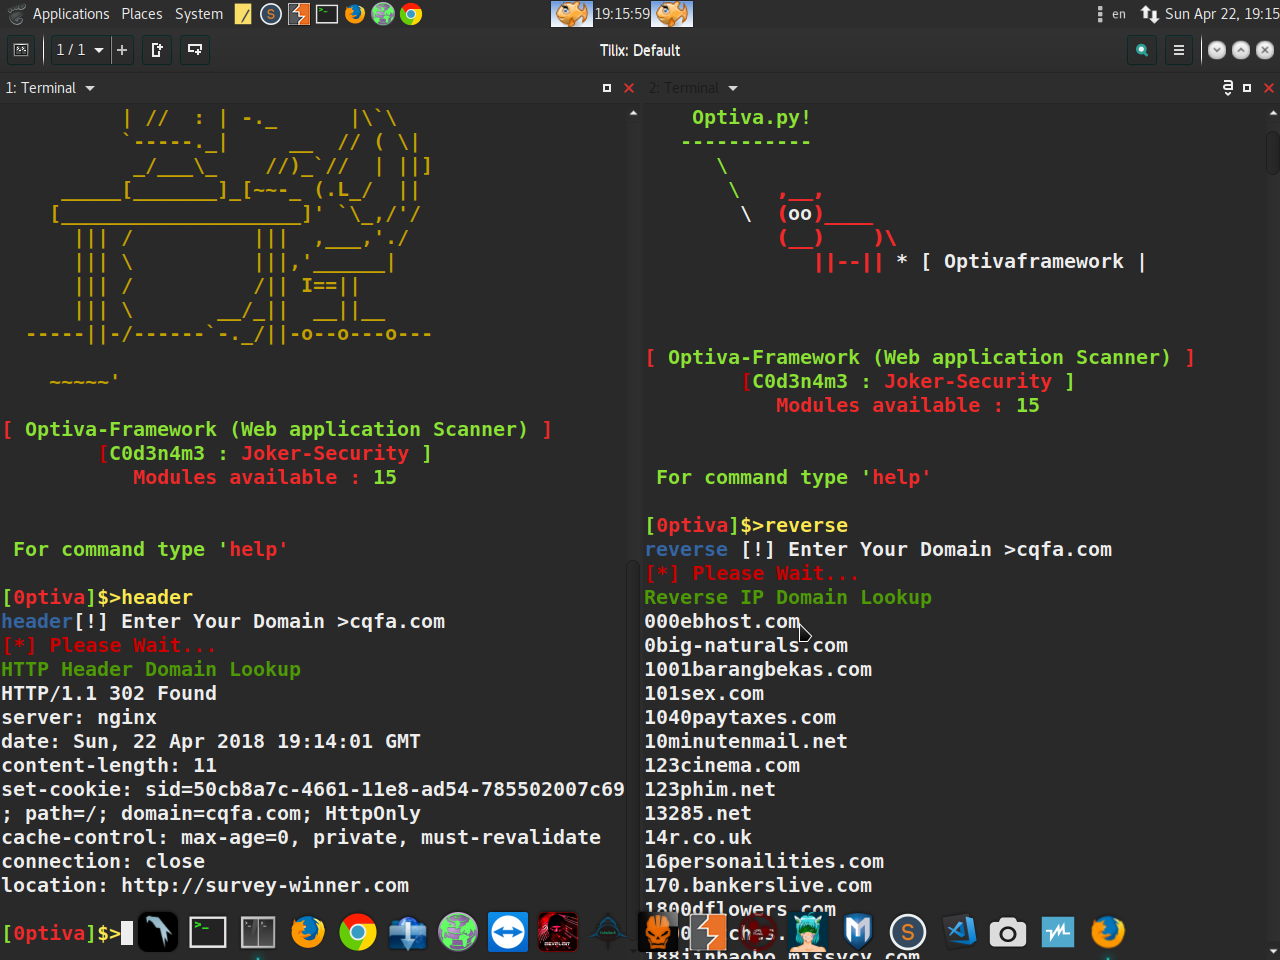
Optiva-Framework - Web Application Scanner
Optiva-Framework - Web Application Scanner
$ Twitter : https://twitter.com/SecurityJoker
$ YOUTUBE : https://www.youtube.com/c/Professionalhacker25
$ FACEBOOK: https://facebook.com/kali.linux.pentesting.tutorials
$ Testado Em : Windows / Kali Linux / Parrot Os / Ubuntu / Archman / ArcoLinux / Termux(Android)

