Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!
Live-Forensicator — Kit de resposta a incidentes e forense ao vivo multiplataforma com detecção integrada, análise estruturada e geração de relatórios — projetado para investigações de segurança rápidas e acionáveis. | Kitploit
Kit de resposta a incidentes e forense ao vivo multiplataforma com detecção integrada, análise estruturada e geração de relatórios — projetado para investigações de segurança rápidas e acionáveis.
Kit de Resposta a Incidentes e Forense ao Vivo multiplataforma
Windows (PowerShell) | Linux (Bash) | macOS (Shell)
Desenvolvido para investigações forenses rápidas, estruturadas e acionáveis.
🤔 Sobre
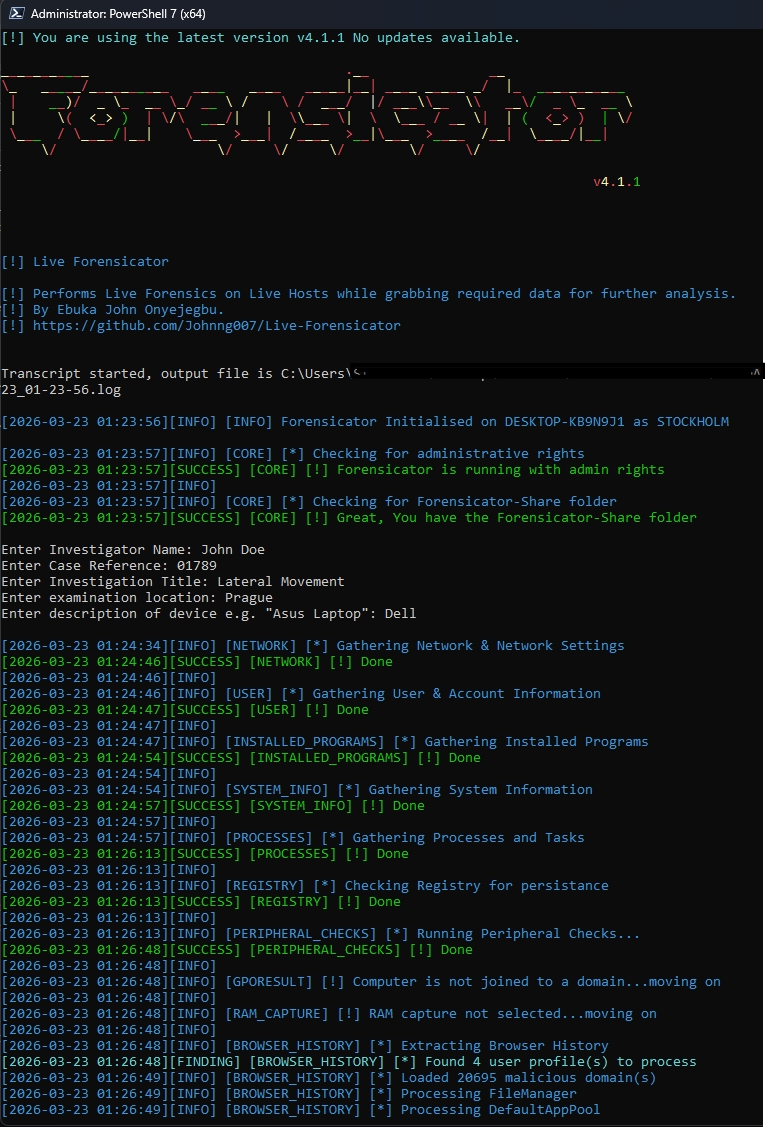
O Forensicator é um kit de resposta a incidentes e forense ao vivo multiplataforma.
Ele foi projetado para ajudar investigadores forenses e respondedores a incidentes a coletar, analisar e interpretar rapidamente artefatos do sistema durante investigações ao vivo.
O Forensicator:
Coleta dados de atividade do sistema e do usuário
Detecta comportamento anômalo e indicadores suspeitos
Destaca possíveis comprometimentos ou más configurações
Gera relatórios HTML estruturados e prontos para investigação
⚙️ Suporte a Plataformas
🖳 Windows (PowerShell)
Análise avançada de Logs de Eventos
Detecção de atividade suspeita por meio de IDs de Evento conhecidos
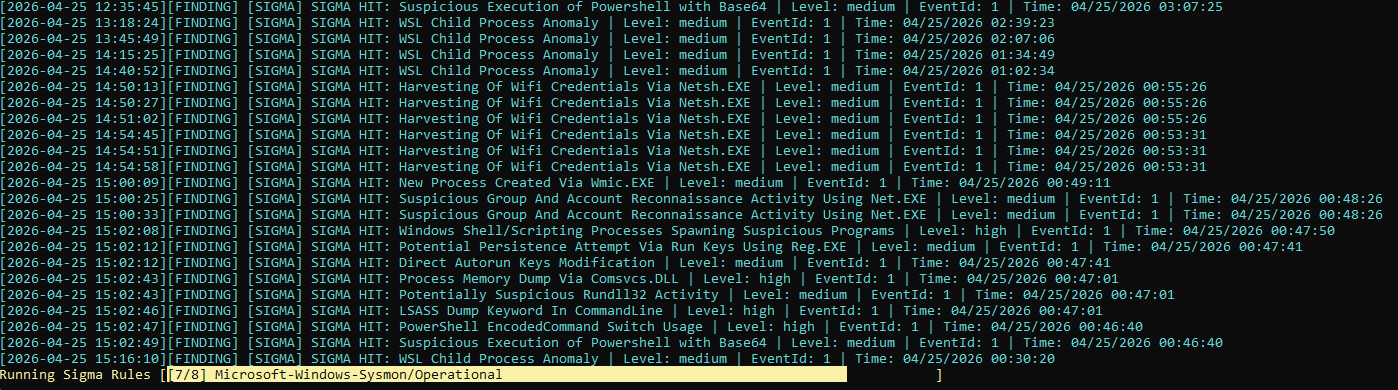
Mecanismo de regras Sigma (mais de 1.400 regras da comunidade) avaliado nos Logs de Eventos de Segurança/Sysmon
Correspondência de hashes de malware (ex.: feeds do abuse.ch)
Análise de histórico de navegador com correspondência de IOCs
Criptografia opcional de artefatos (AES)
Detection Insight — um resumo da detecção, por que ela importa, a lógica de detecção, o que procurar e seu mapeamento MITRE
Arquivo de investigação + saída JSON estruturada para o Forensicator Enterprise
Forensicator AI — veredictos de IA opcionais e por descoberta, vindos de um LLM local (Ollama) ou comercial, exibidos no tooltip do relatório
Mecanismo de detecção que cobre reverse shells, adulteração de SIP/Gatekeeper/kext, sequestro de PATH, execução de binários deletados, timestomping de credenciais e muito mais
Mecanismo de regras Sigma de melhor esforço, proveniente de regras reais da comunidade SigmaHQ, avaliado no log unificado
Correspondência de hashes de malware e de IOCs em histórico de navegador, com feeds abuse.ch/URLhaus de atualização automática
Verificações de integridade do FileVault, SIP, Gatekeeper, TCC e Signed System Volume
Verificação de assinatura de código de aplicativos
Criptografia opcional de artefatos (AES)
Arquivo de investigação + saída JSON estruturada para o Forensicator Enterprise
⚠️ Nota: o macOS restringe a telemetria real de criação de processos ao seu Endpoint Security Framework, ao qual um script simples não tem acesso — portanto, a cobertura Sigma aqui é mais limitada do que no Windows/Linux. Consulte o README do macOS para obter detalhes.
🐧 Linux (Bash)
Scripts Bash compatíveis com várias distribuições, sem dependências não nativas
Mecanismo de detecção que cobre reverse shells, timestomping, sequestro de PATH, execução de binários deletados, integridade de pacotes e muito mais
Mecanismo de regras Sigma proveniente de regras reais da comunidade SigmaHQ, avaliado no auditd e no journald quando disponíveis
Correspondência de hashes de malware e de URLs maliciosas, com feeds abuse.ch/URLhaus de atualização automática
Status de criptografia de disco LUKS e linha do tempo de adulteração de arquivos de credenciais
Criptografia opcional de artefatos (AES)
Saída JSON estruturada para o Forensicator Enterprise
⚠️ Nota: os scripts Linux são projetados para evitar utilitários não nativos (ex.: net-tools) para máxima compatibilidade. A cobertura Sigma depende de o auditd já estar configurado na máquina alvo — consulte o README do Linux.
🔍 Principais Recursos
Coleta multiplataforma de artefatos forenses
Detecção de atividades suspeitas e anomalias em todas as plataformas
Análise de Logs de Eventos (Windows)
Integração de regras Sigma nas três plataformas — a cobertura e a fonte de dados variam por SO; consulte a seção de cada plataforma abaixo e o respectivo README
Correspondência de hashes de malware e IOCs, com feeds de inteligência de ameaças de atualização automática
Relatórios HTML estruturados (com dashboards)
Criptografia opcional de artefatos (Windows, Linux e macOS)
Detection Insight com mapeamento MITRE
Forensicator AI — veredictos de IA opcionais e por descoberta, vindos de um LLM local (Ollama) ou comercial (agora no Windows; outras plataformas planejadas)
📊 Saída
O Forensicator gera:
Relatório HTML limpo e estruturado
Descobertas indexadas para navegação fácil
Artefatos extraídos armazenados localmente
Detection Insight para cada descoberta
Estatísticas de atividade suspeita com regras Sigma
Isso permite uma transição rápida de coleta de dados → investigação → tomada de decisões.
⚠️ Notas Importantes
Execute os scripts com permissões elevadas/privilegiadas para obter os melhores resultados
A atividade pode acionar alertas de IDS/IPS — esse é um comportamento esperado
A inteligência de ameaças externa (hashes, IOCs) pode ser atualizada durante a execução
A configuração pode ser personalizada via config.json
🔐 Integridade e Criptografia de Artefatos
O Forensicator suporta criptografia opcional dos artefatos coletados usando AES.
Isso é útil quando:
As evidências precisam ser transportadas com segurança
Existem preocupações com a cadeia de custódia
A integridade legal dos artefatos deve ser preservada
⚠️ Disponível no Windows, Linux e macOS
⚠️ Não é compatível com versões anteriores à v4.1.1
🤖 Forensicator AI
Desativado por padrão. Quando habilitado, cada descoberta é enviada a um LLM local ou comercial à medida que é coletada e recebe um veredicto real em linguagem simples, exibido diretamente no tooltip do relatório.
Configuração rápida (LLM local via Ollama), atualmente no Windows:
# 1. Instale o Ollama (https://ollama.com) e baixe um modelo
ollama pull mistral:7b-instruct
Prefere uma API comercial (OpenAI, Anthropic, Azure OpenAI ou qualquer endpoint compatível com OpenAI)? Defina provider de acordo e adicione sua api_key.
📘 Guia de configuração completo (todos os provedores, ajustes, solução de problemas): opendocs.forensicator.io
🧠 Capacidades de Detecção
O Forensicator identifica atividades suspeitas por meio de:
Análise de Logs de Eventos
Detecções baseadas em Sigma
Correspondência de hashes maliciosos
Análise de URLs baseada em IOCs (histórico de navegador)

 johnng007/live-forensicator