 joelgmsec/kitsune
Framework C2 polimórfico com interface gráfica, reconexão automática, geração de payloads e ferramentas de hacking integradas para operações de red team e testes de penetração.


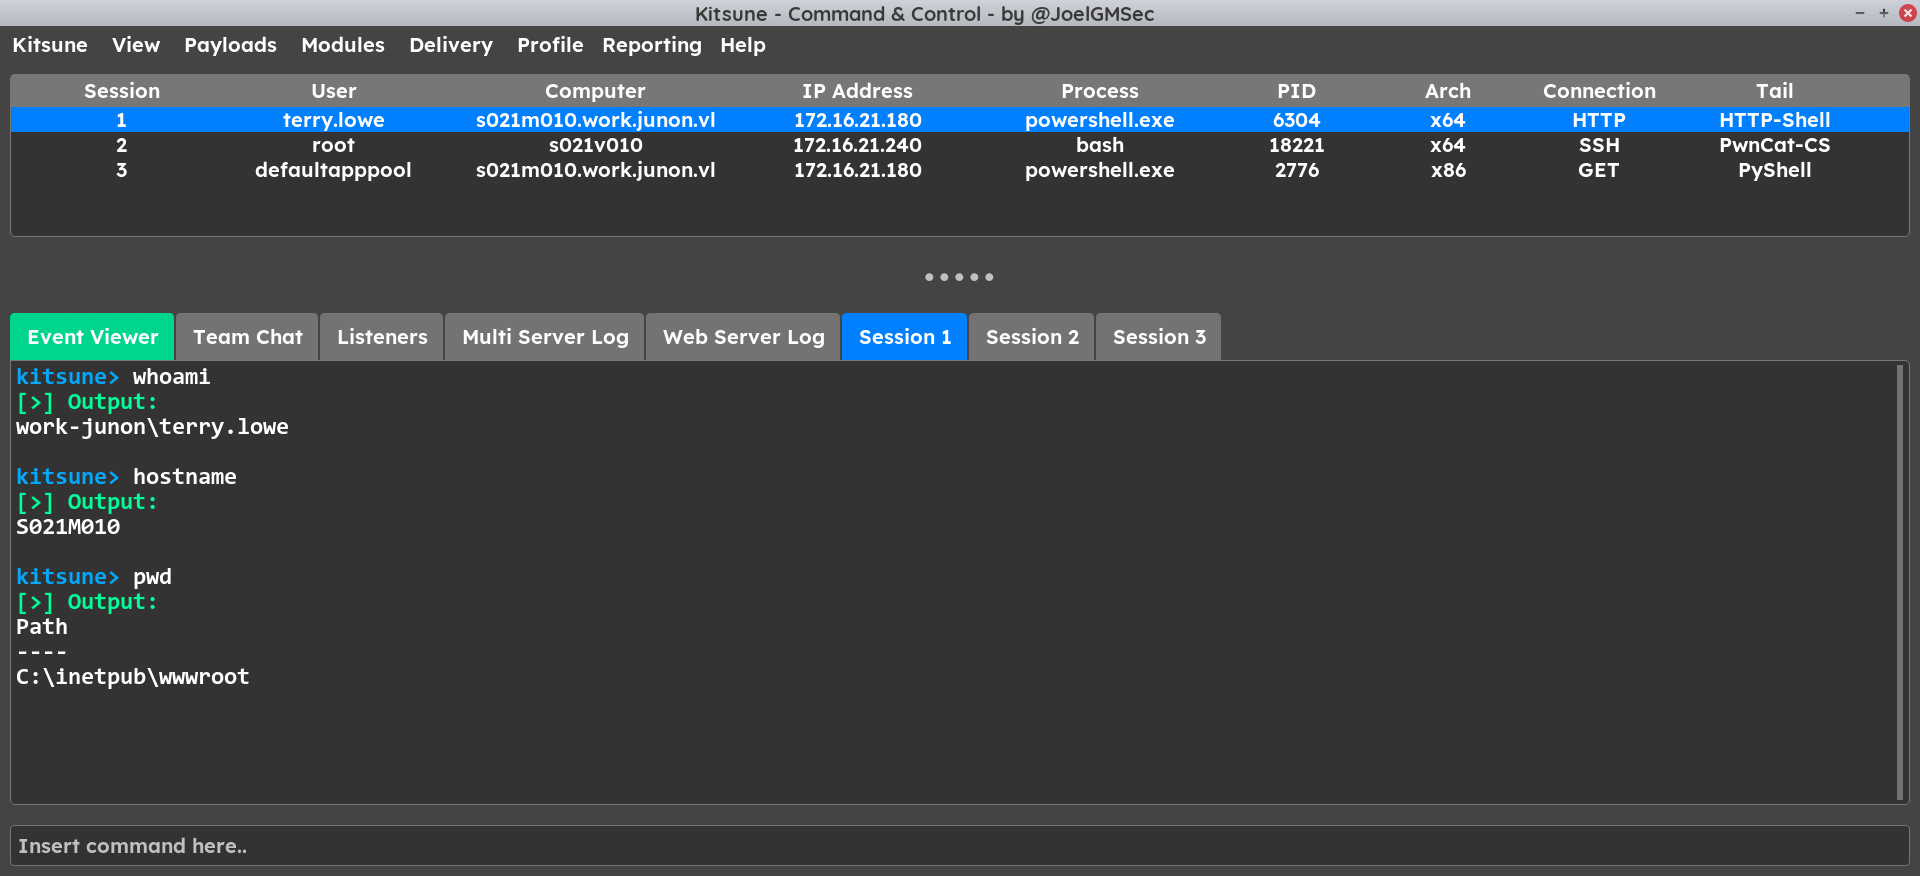
Kitsune é um Command & Control Polimórfico. Esta ferramenta permite obter uma versão gráfica das suas ferramentas de hacking favoritas, como NetExec, Villain ou Evil-WinRM, entre outras. Além disso, traz muitas melhorias como reconexão automática, relatórios, histórico e algumas funções extras em cada uma das ferramentas implementadas.
O seu uso é muito semelhante a outros C2 como Cobalt Strike ou Havoc, fazendo uso de listeners, gerador de payload, entrega via HTTP/S e muito mais. A sua interface gráfica simples, moderna e responsiva foi criada para ser fácil de usar e acelerar o trabalho dos hackers.
⚠️ Esta é uma versão Early Adopter/Desenvolvedor. Muitas coisas funcionam e outras apenas simulam o funcionamento. Use se quiser testá-la antes da versão completa ou se quiser ajudar no seu desenvolvimento com um pull request.
Recomenda-se clonar o repositório completo ou baixar o arquivo zip. Pode fazer isso executando o seguinte comando:
git clone https://github.com/JoelGMSec/Kitsune
./start.sh

           _ _
      /\ /(_) |_ ___ _   _ _ __   ___
     / //_/ | __/ __| | | | '_ \ / _ \
    / __ \| | |_\__ \ |_| | | | |  __/
    \/  \/|_|\__|___/\__,_|_| |_|\___|

     -------- by @JoelGMSec --------

[*] User *root* has joined the party!


Este projeto está licenciado sob a licença GNU 3.0 - consulte o arquivo LICENSE para mais detalhes.
Esta ferramenta foi criada e projetada do zero por Joel Gámez Molina (@JoelGMSec).
Este software não oferece qualquer tipo de garantia. O seu uso é exclusivo para ambientes educacionais e/ou auditorias de segurança com o consentimento correspondente do cliente. Não me responsabilizo pelo seu uso indevido ou por qualquer possível dano causado pelo mesmo. Para mais informações, pode encontrar-me no Twitter como @JoelGMSec e no meu blog darkbyte.net.
Pode apoiar o meu trabalho comprando-me um café: