CVE-2023-29839 Hotel Druid 3.0.4 Vulnerabilidade de Cross Site Scripting Armazenado
CMS Link: https://www.hoteldruid.com/
Versão Afetada: 3.0.4
Severidade & CVSS: 5.4 (Médio) | Vetor: CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N
Existe uma vulnerabilidade de Cross Site Scripting (XSS) Armazenado em várias páginas da versão 3.0.4 do aplicativo Hotel Druid que permite a execução arbitrária de comandos.
Campos Vulneráveis: Sobrenome, Nome, Apelido na função "Documento"
Links Afetados: /visualizza_contratto.php
Ativando o payload: Visite a função de pré-visualização do documento Exemplo
Remediação: Atualize para a versão 3.0.5 do HotelDruid
Passos para Reproduzir:
- Insira um payload XSS no nome de um cliente. Isso pode ser feito durante a reserva de quarto ou um novo registro de cliente. O payload usado é
<script>alert(document.domain)</script>
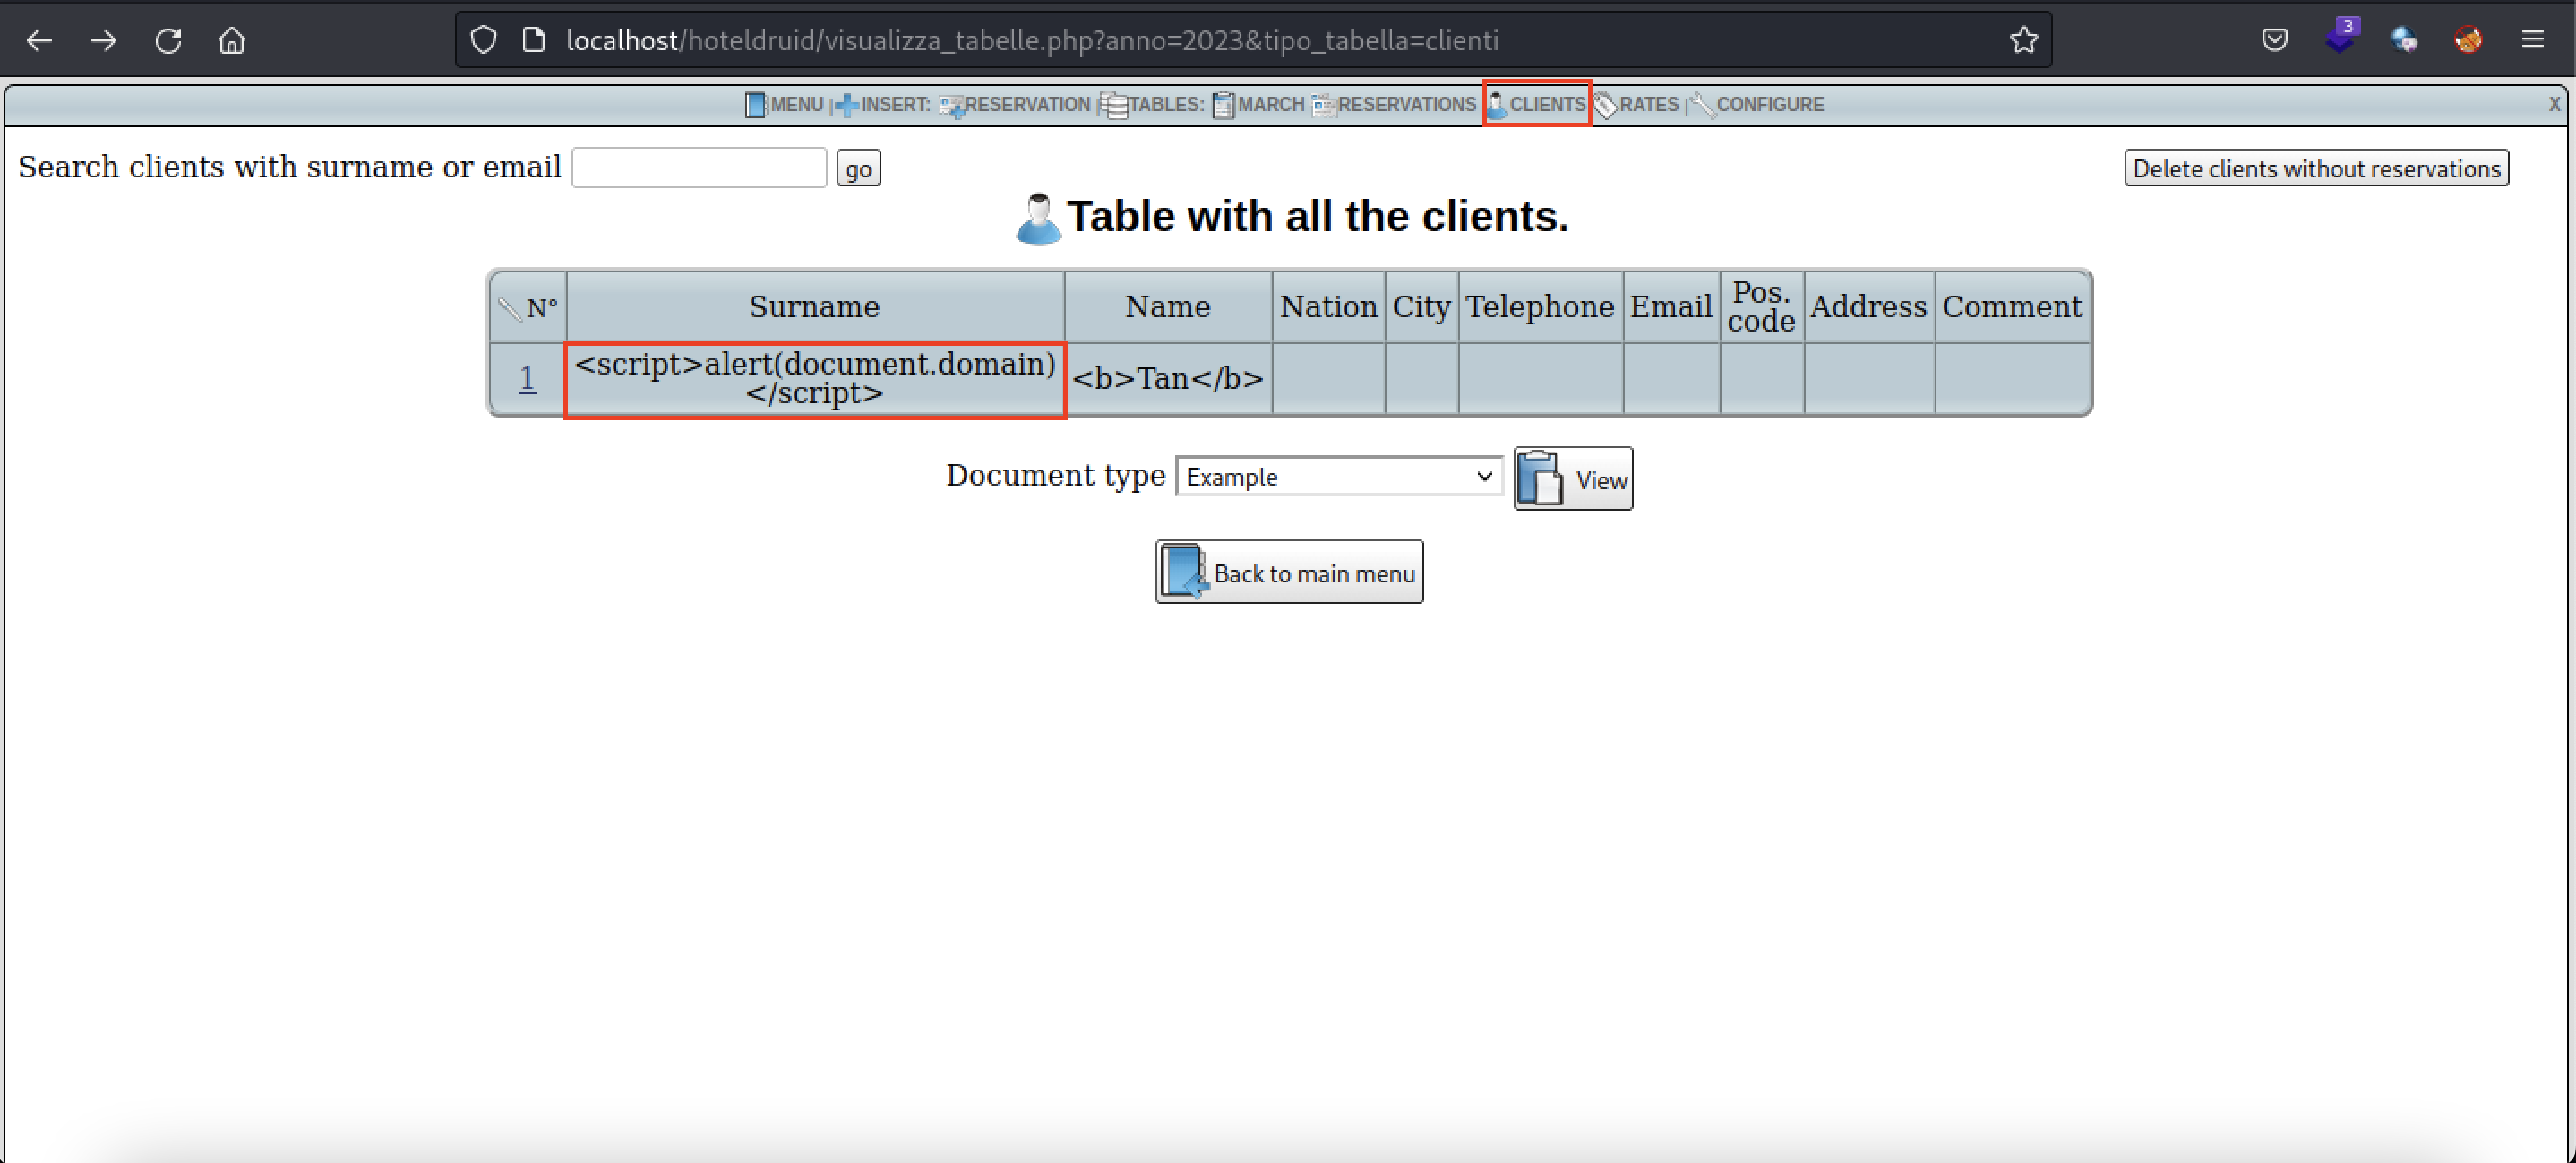
- Navegue até a aba "Clientes" e selecione o cliente com o payload XSS clicando na coluna "N"
- Nesta página, existem 2 maneiras de ativar o payload XSS armazenado. A primeira é visualizando o documento Exemplo no canto superior direito da página
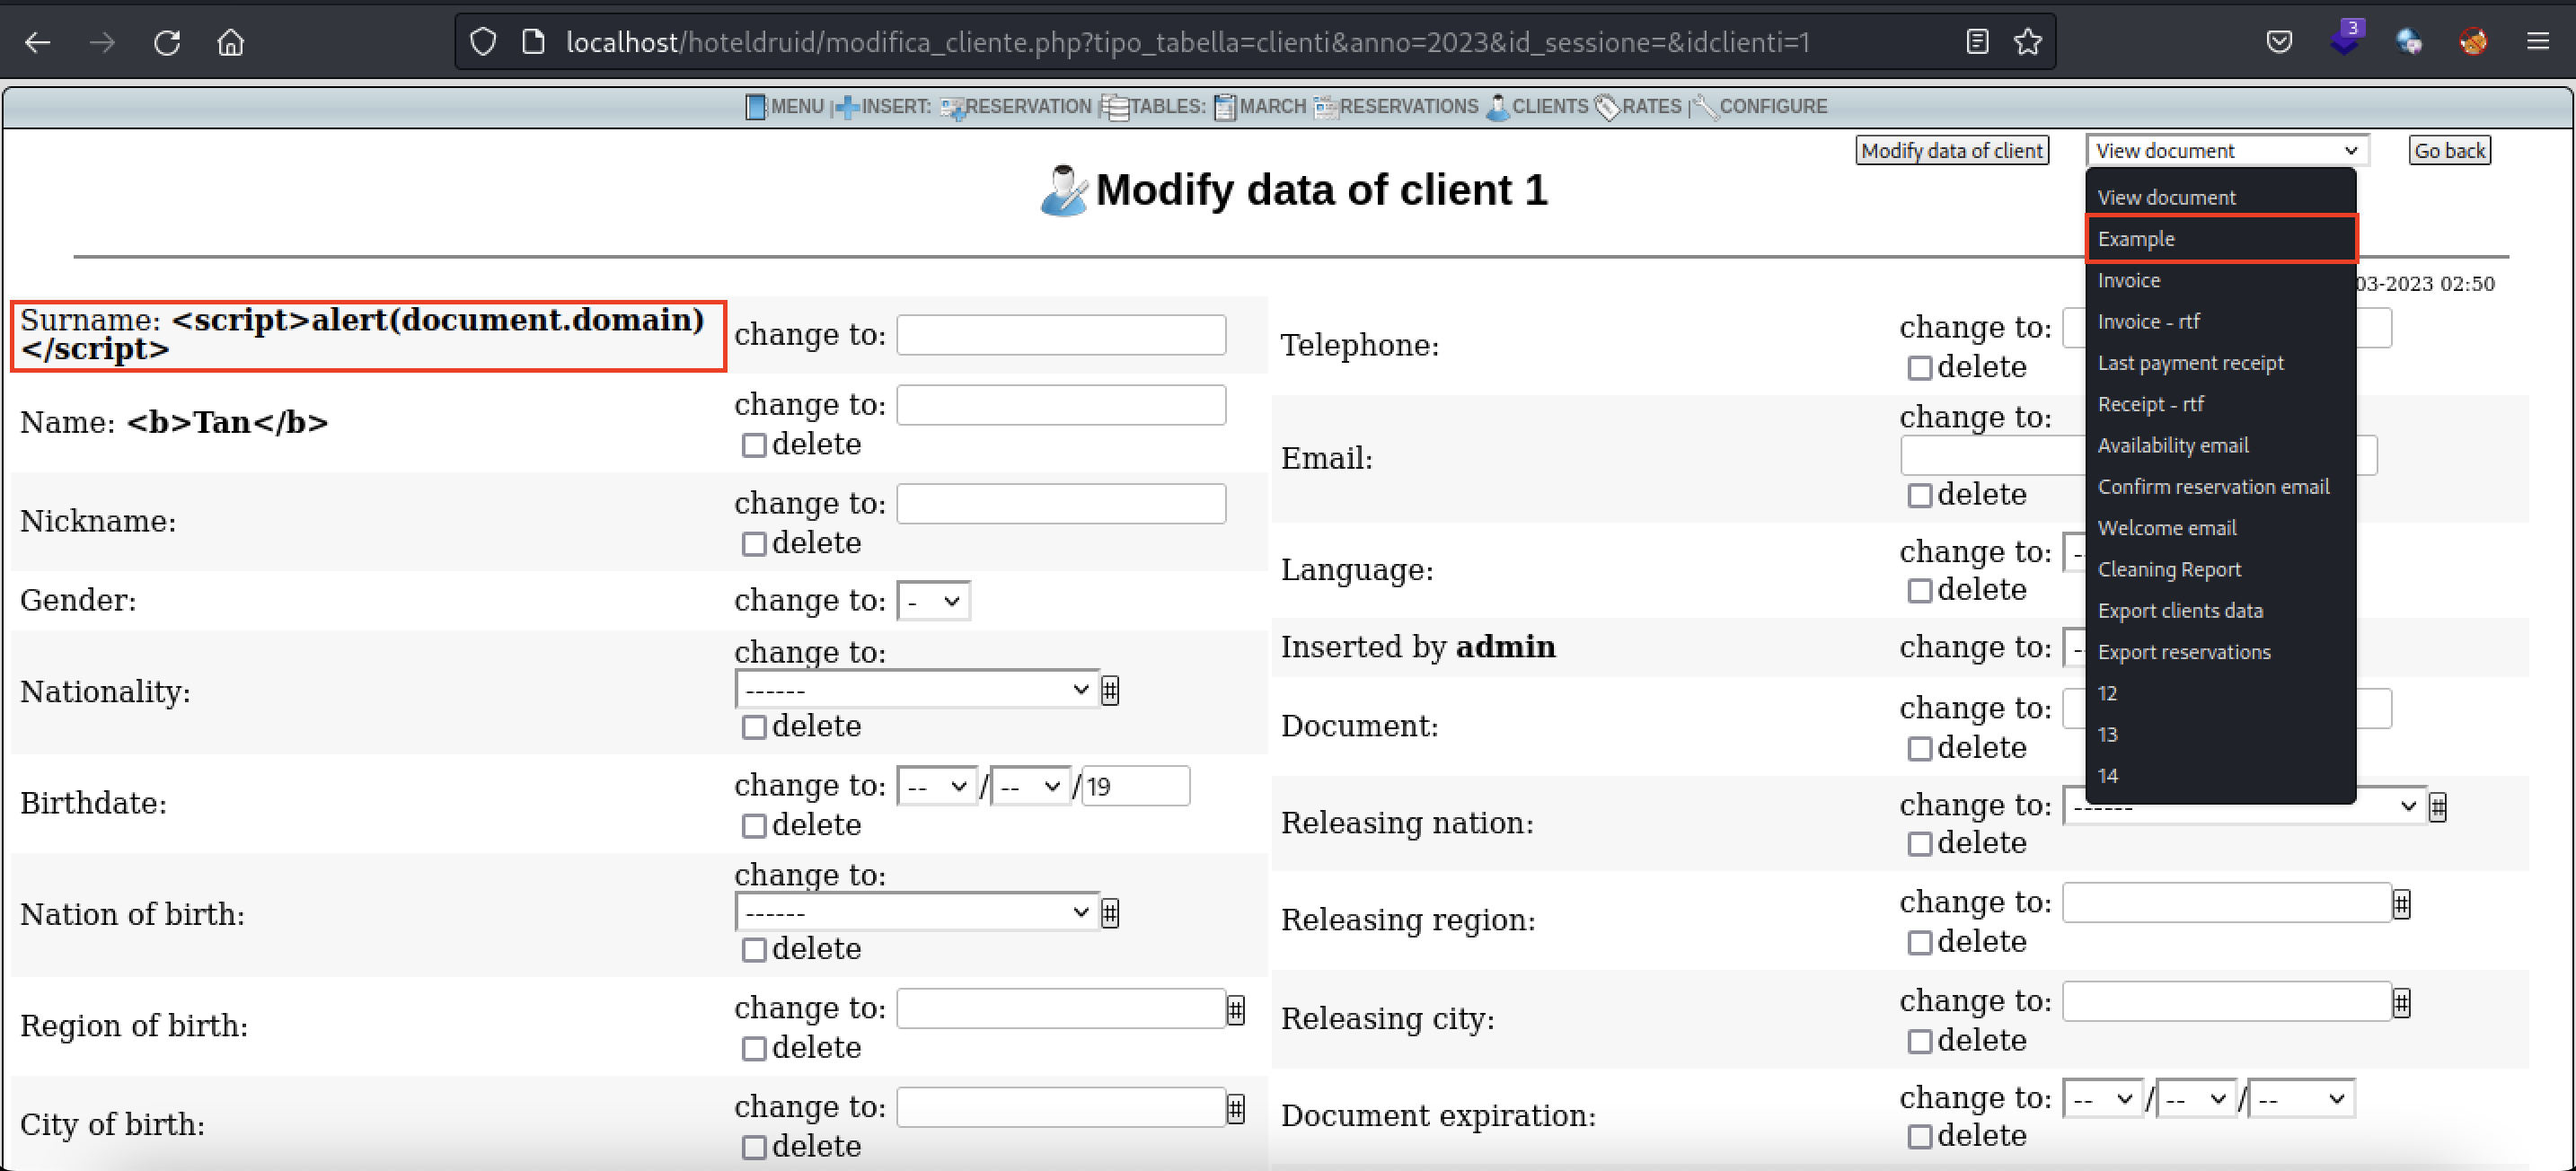
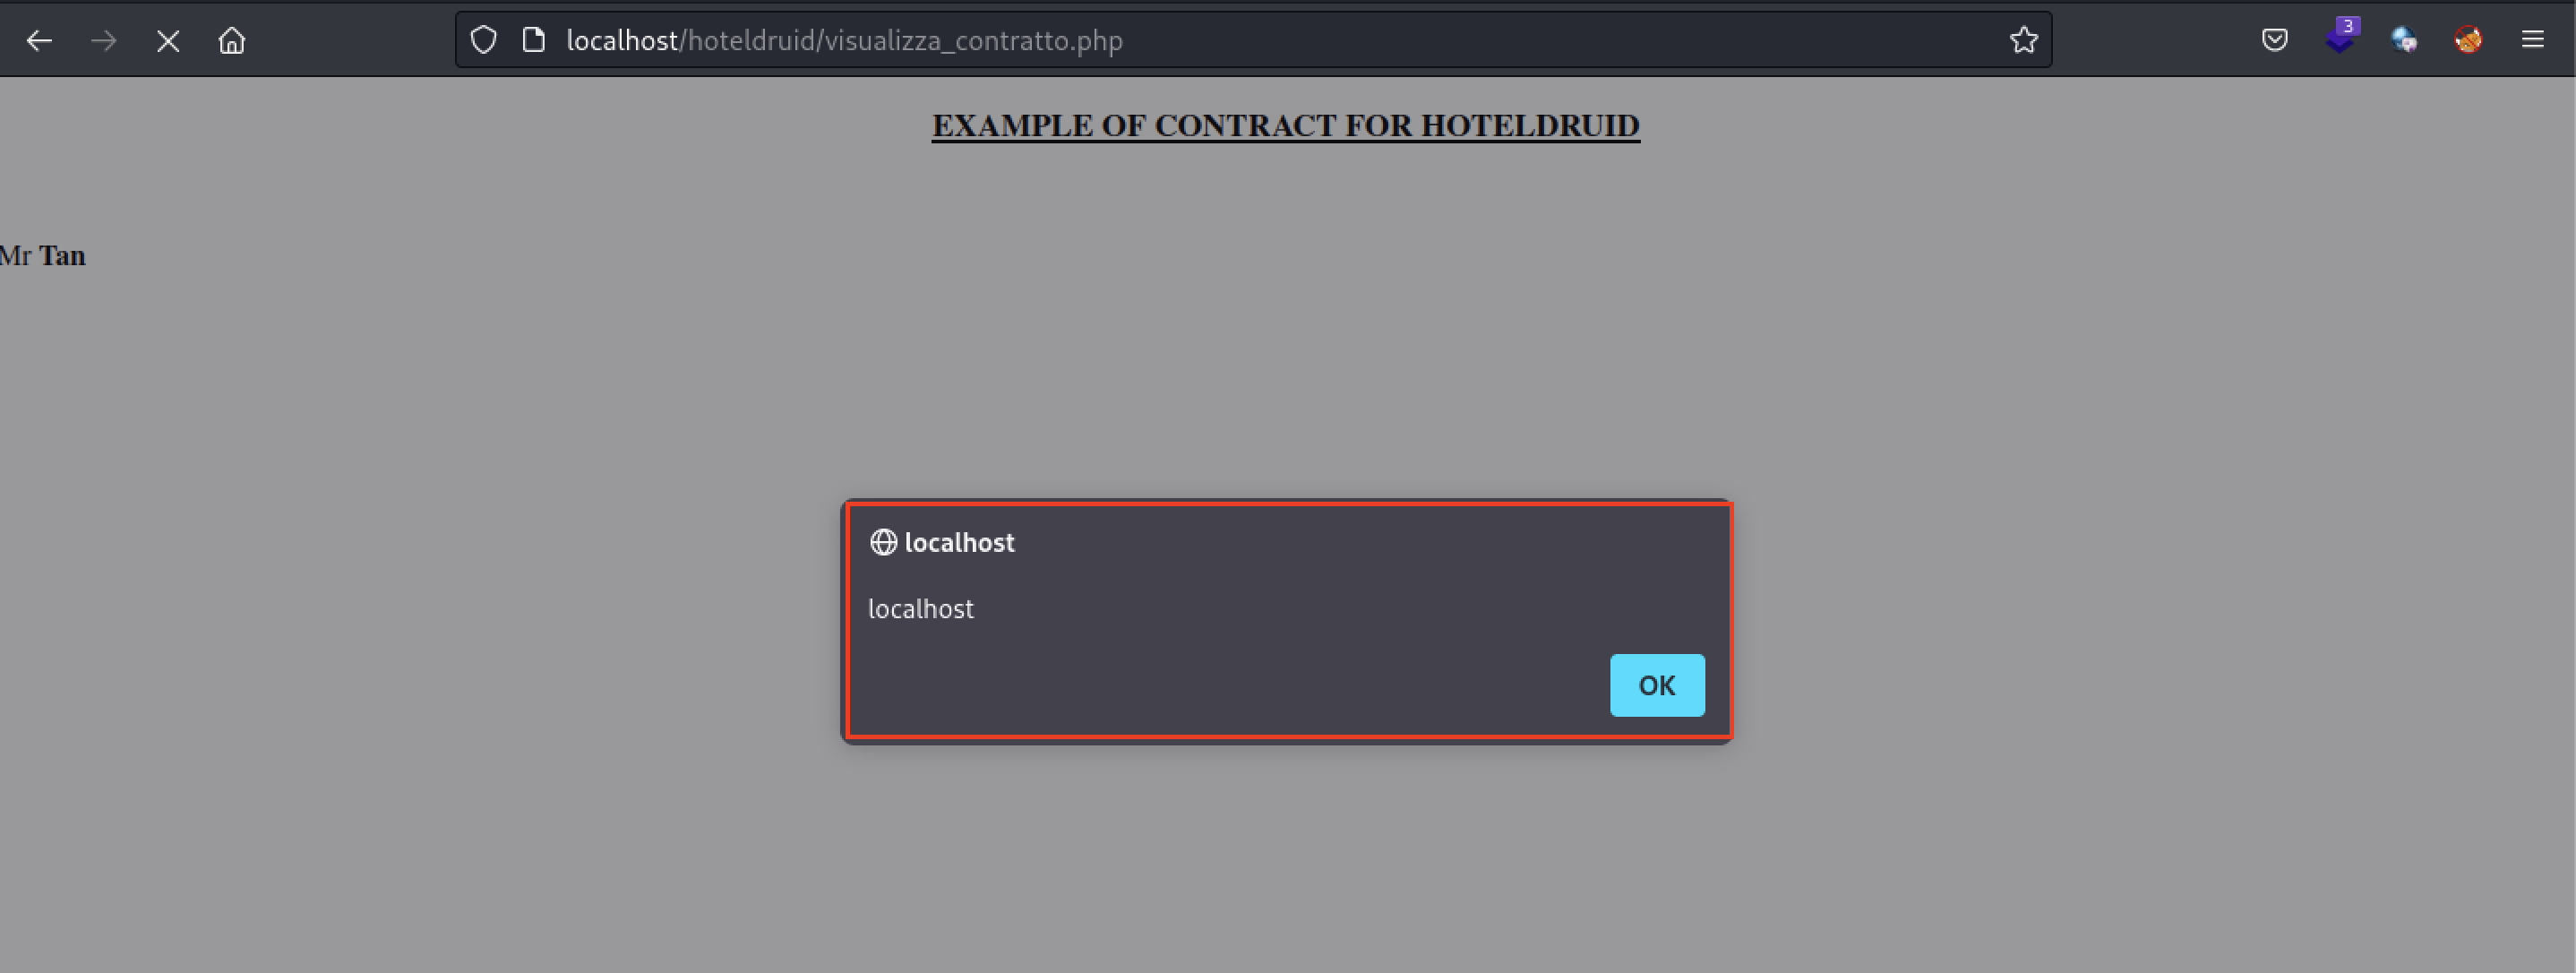
- A segunda maneira de ativar o payload XSS é navegar até o final da página onde você pode modificar os dados do cliente
- Mais uma vez, selecione o documento Exemplo e clique em "Visualizar"

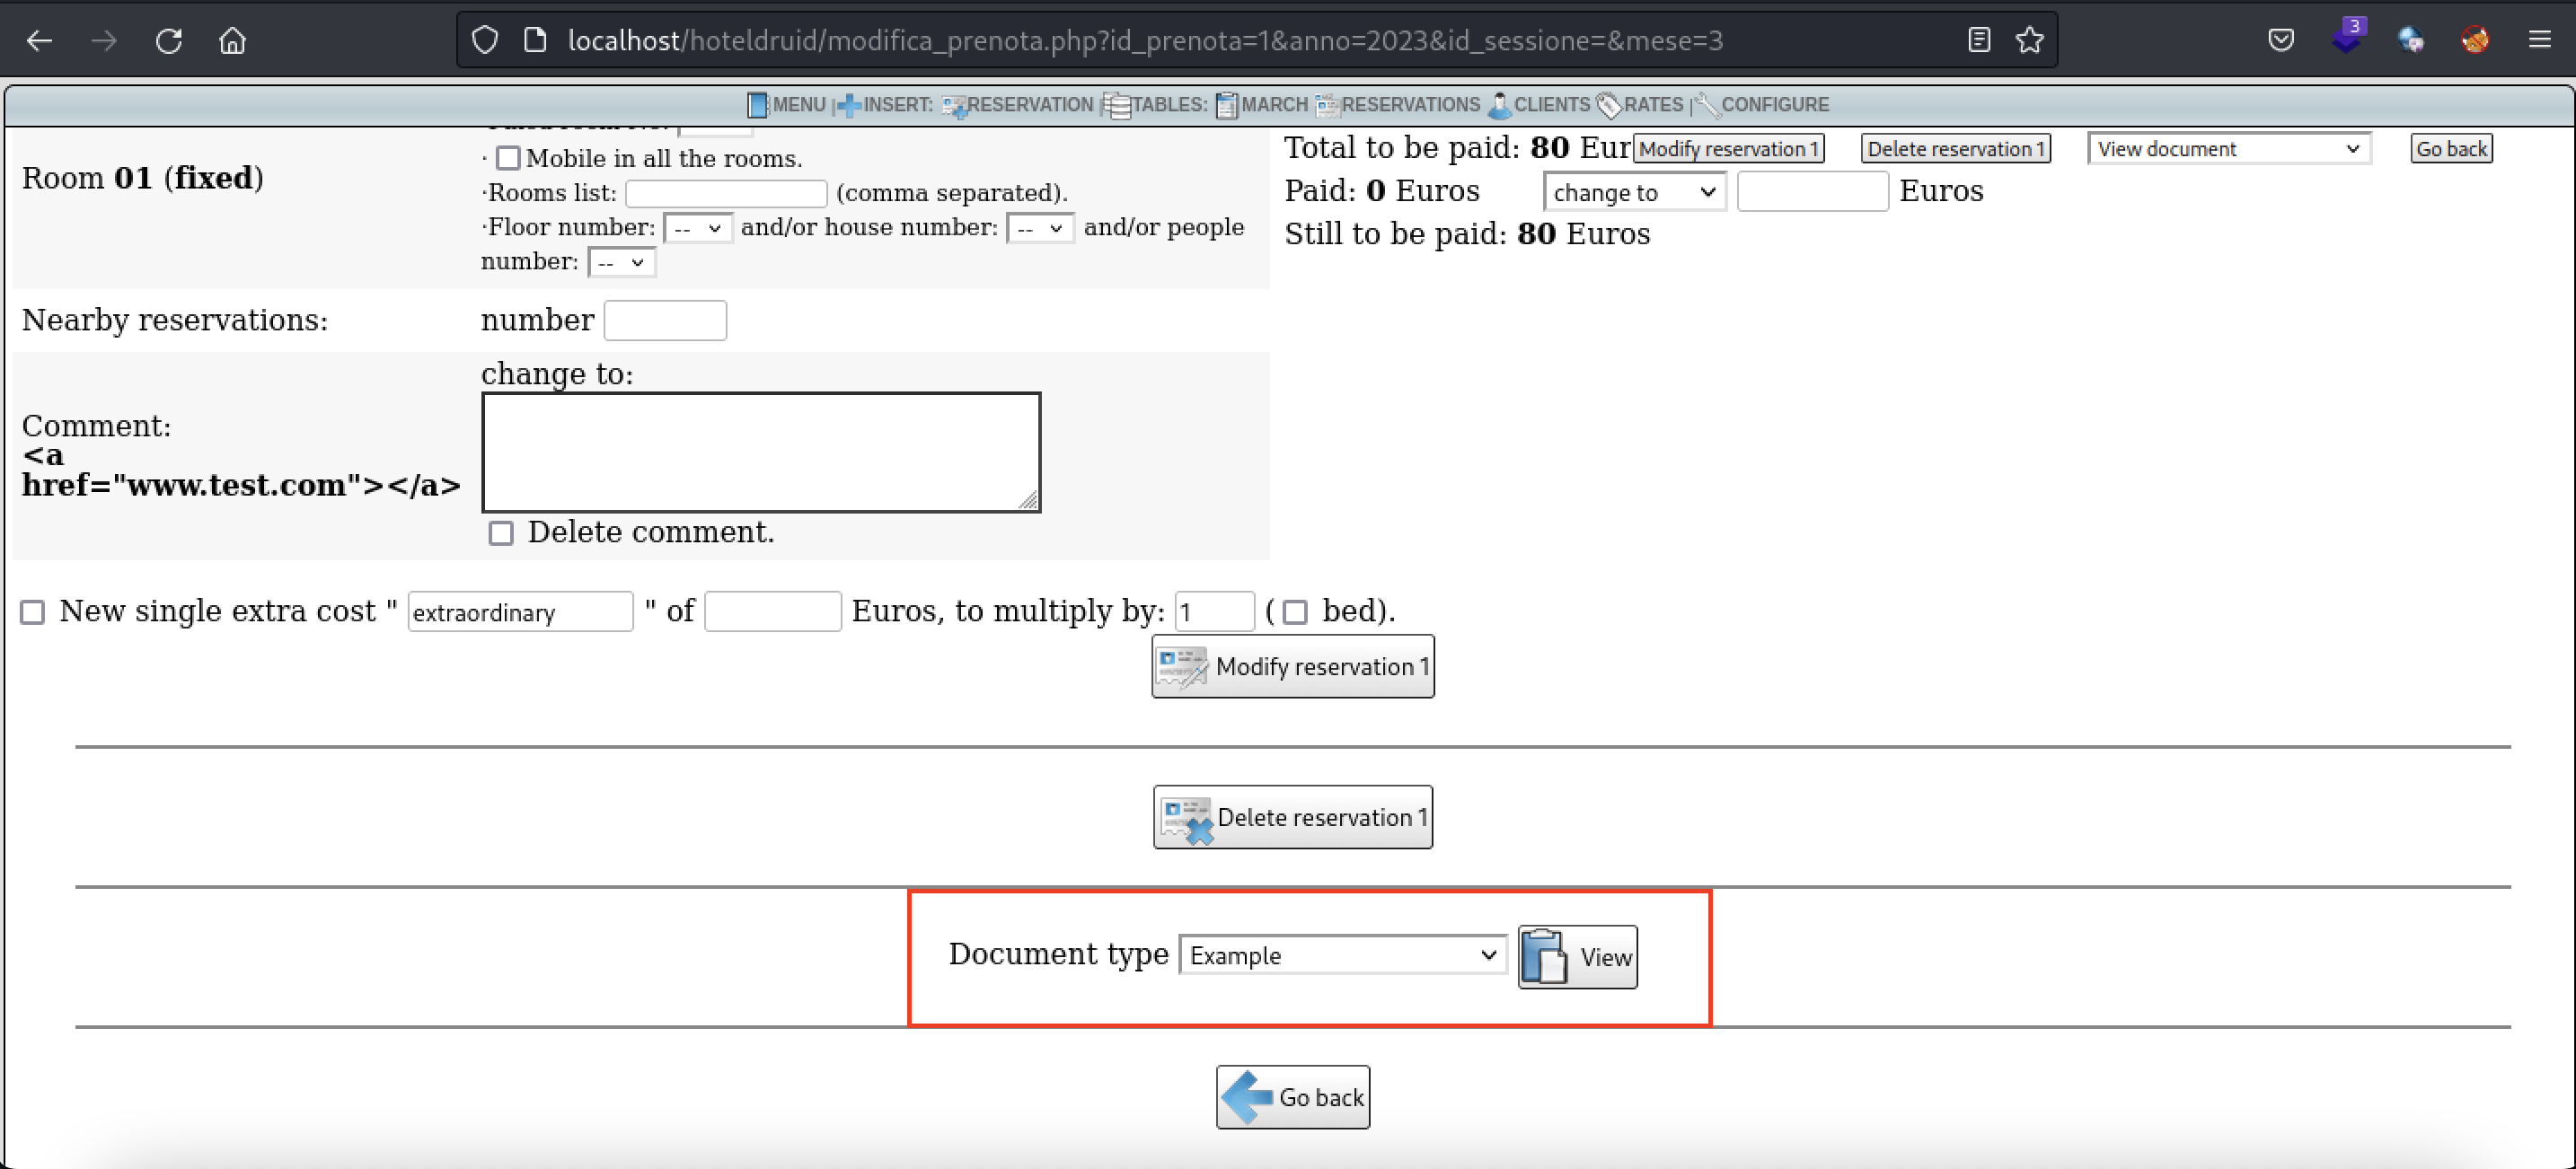
- Existem também outros métodos para ativar o payload XSS. Navegando até "Reservas" e modificando a reserva do cliente

- Role até o final da página e mais uma vez selecione o documento Exemplo e clique em "Visualizar"

 jichngan/cve-2023-29839

